
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
 clevernyyyy/cve-2025-55182-dockerized
CVE-2025-55182에 대한 Docker 기반 개념 증명(PoC)입니다. React Server Components에서 프로토타입 오염(prototype pollution)을 통한 치명적인 원격 코드 실행(RCE) 취약점이며, 자동화된 익스플로잇 스크립트와…
 winslowe/cve-2024-4309-analysis
BGT-Pentest-LAB 최종 프로젝트: Xiaomi HyperOS System Updater OTA Signature Verification Bypass (CVE-2024-4309) 심층 분석
 adolfbharath/mongobleed
CVE-2025-14847 설명 및 실습
 nate-ryan-7690/home_soc_suite
PowerShell로 구축된 개인용 Windows SOC 제품군 — 네트워크 연결, 리소스 사용량, 예약된 작업 및 전원 이벤트를 심각도 분류 및 기준 탐지와 함께 모니터링합니다.
 kunalkhandelwal-dev/cve-2021-41773-lab
교육용 FastAPI 랩으로, 취약한 서버, 패치된 코드, 인코딩된 페이로드 예제를 포함하여 CVE-2021-41773 디렉터리 트래버설 및 로컬 파일 포함(LFI) 취약점을 시연하며, 로컬 보안 교육용으로 활용할 수 있습니다.

 razureink/cve-2026-0770-langflow_rce_reproduction
CVE 재현: cve-2026-0770-langflow_rce_reproduction
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC 랩: 실제 익스플로잇(CVE-2011-2523)과 무차별 대입 공격을 탐지하며, 기본 IDS 시그니처의 공백을 보완하는 사용자 정의 탐지 규칙 적용.
 mithileshan/soc-investigation-lab
엔드투엔드 SOC 조사: CVE-2011-2523 킬 체인, 다중 소스 로그 연관 분석, 인시던트 보고서 — MITRE ATT&CK T1190
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
L1 SOC 분석: 공개적으로 노출되어 RCE에 취약한 MikroTik RouterOS의 OSINT 탐지 및 위험 검증 | 도구: Shodan, NIST NVD
 joker-wiggin/cve-2025-58360-geoserver-xxe
GeoServer WMS/OWS 서비스의 심각한 인증되지 않은 XXE 주입인 CVE-2025-58360을 시연하는 Docker 기반 실습 환경. 파일 읽기, SSRF 및 디렉터리 열거를 위한 익스플로잇 스크립트를 포함합니다.
 isabbii/poc-apache-cve-2021-41773-infrastructure-lab
Apache CVE-2021-41773 경로 탐색 및 RCE 악용을 위한 Docker 기반 랩으로, Python 익스플로잇 스크립트를 포함하여 취약점 분석 및 완화 전략을 시연합니다.
 horkimhab/cve-2026-31525
CVE-2026-31525 - 초안
 dungsocool/cve-2017-18349
CVE-2017-18349 Fastjson 역직렬화 RCE 공격에 대한 단계별 실습으로, Docker 랩 환경에서 공격 표면 식별, 핑거프린팅, JNDI 인젝션, 리버스 셸 획득을 다룹니다.
 cybervixy/vulnerability-management
오래된 NGINX 버전에서 발견된 주요 CVE(CVE-2021-23017, HTTP/2 DoS 결함)에 대한 NGINX 보안 강화 및 취약점 수정 분석. 업그레이드, HTTP/2 강화, 패치 자동화 등 실행 가능한 완화 조치를 제시합니다. Nessus 스캔 검증 및…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
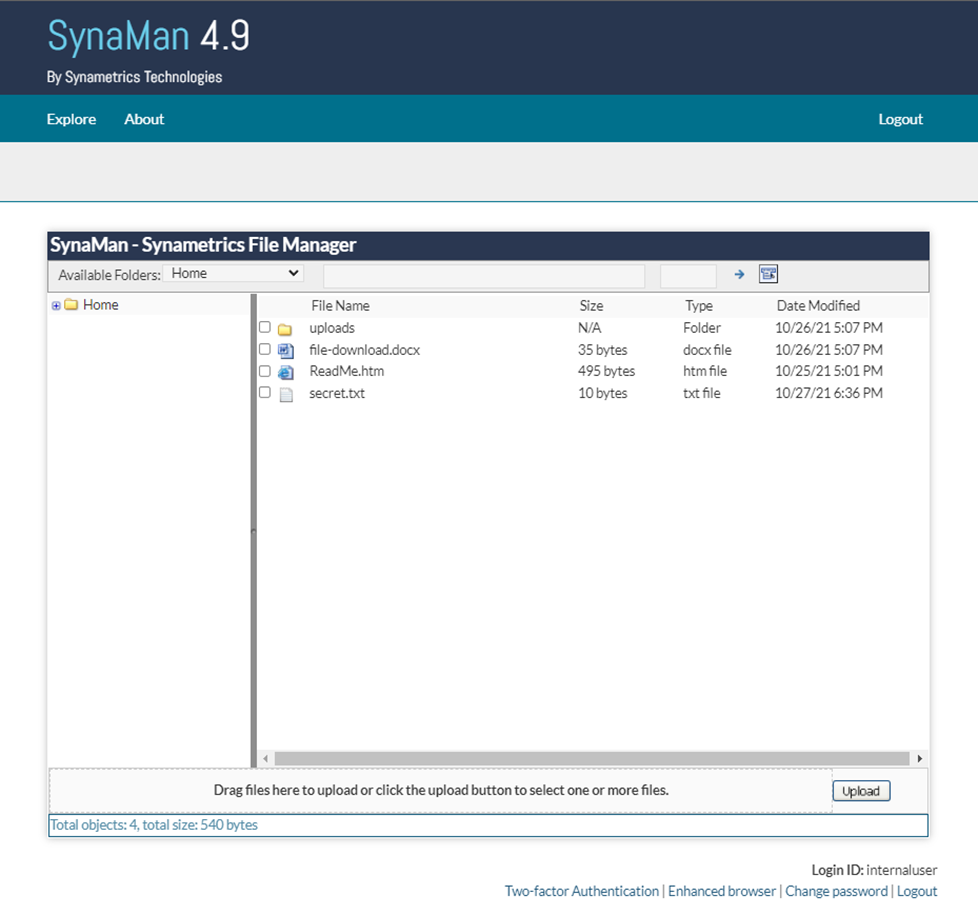 videnlabs/cve-2022-22828
CVE-2022-22828 분석
 u1tr0nex/cve-2026-40072-ssrf-lab
CVE-2026-40072에 대한 실습 랩 — CCIP Read(EIP-3668)를 통한 web3.py의 SSRF 취약점








