
 #1

 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
EDR 텔레메트리 및 정적 악성코드 분석을 활용하여 Critical 심각도 제로클릭 RCE 익스플로잇(CVE-2025-21298)을 기술적으로 조사하고 호스트를 격리합니다.
 sangrok-jeon/cve-2025-29927-nextjs-analysis
CVE-2025-29927-Nextjs 분석 보고서
 ra3edaj/lab-dfir-cve-2023-38831
d
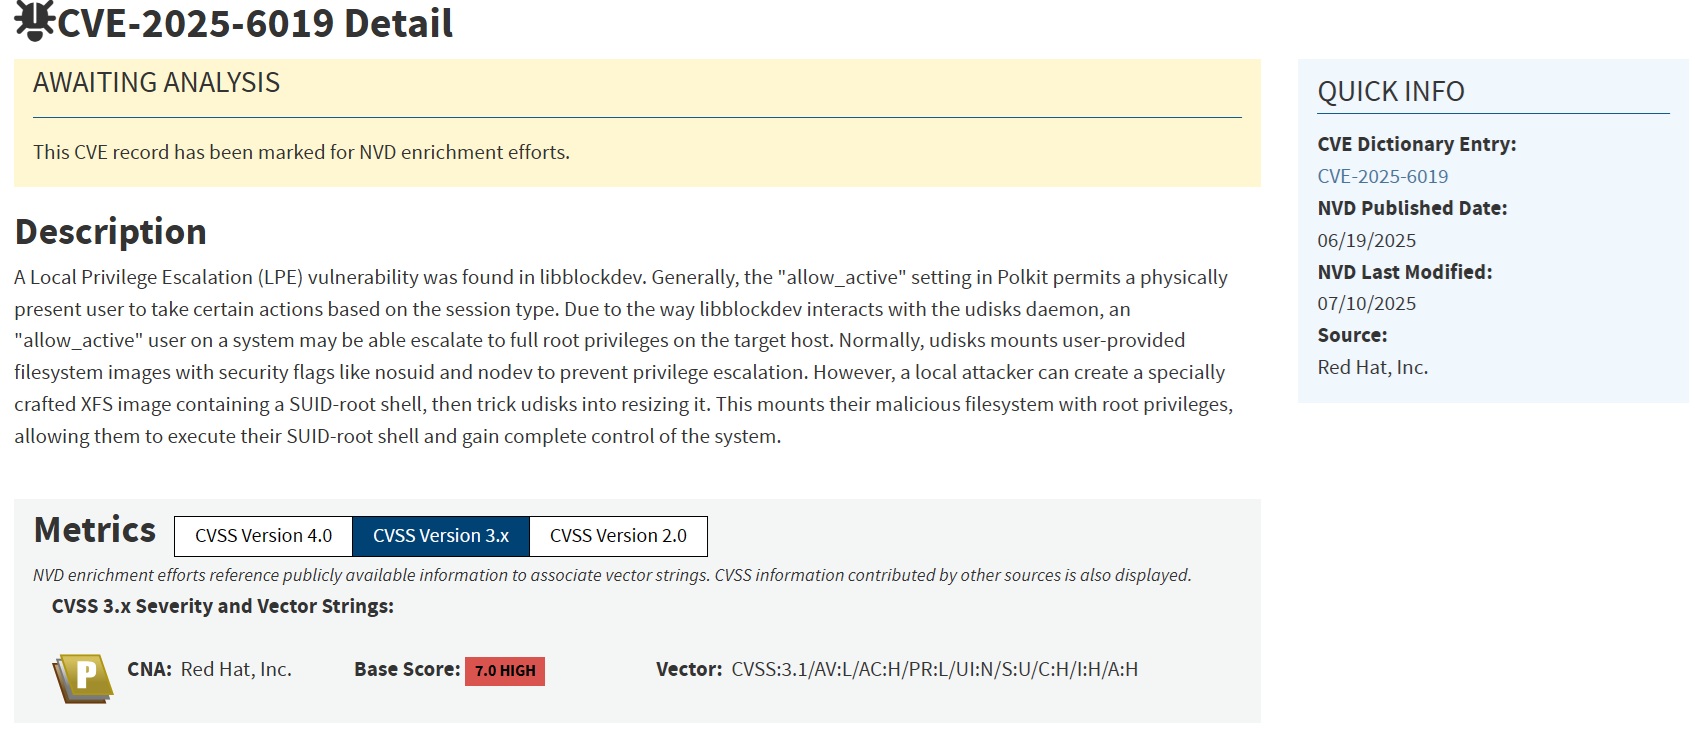 phamdinhquy2512/cve-2025-6019-exploitation
# CVE-2025-6019 교육용 재현 UDisks2에서 악성 파일시스템 이미지를 통한 SUID-root 바이너리로 발생하는 로컬 권한 상승 취약점의 교육용 재현입니다. 통제된 실습 환경을 위한 단계별 익스플로잇 가이드와 근본 원인 분석을 포함합니다.
 matinciel/wordpress_cve-2019-9787
이 문제를 Docker로 재현해 보세요.
 learner202649/cve-2026-47102-poc
해당 취약점을 직접 재현하기 위한 코드
 h0ng10/cve-2023-28432_docker
CVE-2023-28432를 위한 테스트 환경, MinIO 클러스터의 정보 공개
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Docker 기반 실습 환경: Next.js CVE-2025-29927 미들웨어 인증 우회 취약점을 탐색하고 재현할 수 있습니다. 교육용 보안 연구를 위한 취약한 앱, 재현 단계 및 완화 전략을 포함합니다.
 dannyendortest/java-vulnerable
EXPOSURE 데모 대상: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding 의존성
 cyberharsh/shellbash-cve-2014-6271
CGI 스크립트를 통해 Shellshock(CVE-2014-6271)을 익스플로잇하기 위한 Docker 기반 랩 환경으로, 조작된 HTTP 헤더를 통한 원격 명령 주입을 시연합니다.
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
분석 능력과 보고서 작성을 훈련하는 활동
 benmevic/cve-2025-22457
Altay 팀 주간 프레젠테이션을 위해 제가 만든 cve-2025-22457 취약점 데모 애플리케이션
 acseguin21/trust-boundary-ctf
브라우저 기반 MCP CTF — OAuth 토큰 혼동 및 세션 격리 실패 (CVE-2025-49596 패턴). DevTools 전용.
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 mokokash/ejbca-pqc-lab
ML-DSA-65 (NIST FIPS 204)를 사용한 순수 PQC 2계층 PKI 계층 구조 — EJBCA Community Edition 기반 Root CA + Sub CA 및 CRL과 OCSP

 mbrandner-group/juiceshopgl
보안 교육, CTF 대회, 보안 도구 테스트를 위해 의도적으로 취약하게 설계된 웹 애플리케이션입니다. OWASP Top Ten 취약점과 실제 환경에서 발생하는 결함을 다룹니다.
 shambhavim18/cve-2019-15107-lab
Webmin 비인증 RCE인 CVE-2019-15107을 시연하는 Docker 기반 랩으로, 배포, 익스플로잇, 탐지, 완화를 다룹니다.
 amulyakaushik/cve-2023-27163-lab
Request-Baskets의 CVE-2023-27163 SSRF를 재현하는 Docker 기반 실습 환경으로, 익스플로잇 검증, 탐지 스크립트, 네트워크 격리 완화 방안을 포함합니다.








