Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Juiceshopgl — 보안 교육, CTF 대회, 보안 도구 테스트를 위해 의도적으로 취약하게 설계된 웹 애플리케이션입니다. OWASP Top Ten 취약점과 실제 환경에서 발생하는 결함을 다룹니다. | Kitploit
도구/GitLabGitLab/mbrandner-group/juiceshopgl
Vulnerability ScannersWeb Application ExploitationWeb SecurityCTFPenetration TestingLearning & EducationLearning Paths & CoursesLabs & Practice
GitLabmbrandner-group/juiceshopgl

Juiceshopgl

보안 교육, CTF 대회, 보안 도구 테스트를 위해 의도적으로 취약하게 설계된 웹 애플리케이션입니다. OWASP Top Ten 취약점과 실제 환경에서 발생하는 결함을 다룹니다.

2422년 전아직 검토되지 않음
저장소 보기
공유

Juice Shop 로고 OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Test Coverage Maintainability Code Climate technical debt CII Best Practices GitHub stars Contributor Covenant

세상에서 가장 신뢰할 수 있는 온라인 쇼핑몰. (@dschadow) — 인터넷 전체에서 최고의 주스 가게! (@shehackspurple) — 실제로 존재하는 앱 중 가장 버그가 없는 취약한 애플리케이션! (@vanderaj) — 처음엔 😂😂 그러다 😢 (@kramse) — 하지만 이건 주스와는 아무 관련이 없어요. (@coderPatros의 아내)

OWASP Juice Shop은 아마도 가장 현대적이고 정교한, 보안에 취약한 웹 애플리케이션입니다! 보안 교육, 인식 제고 데모, CTF, 그리고 보안 도구용 실험 대상으로 사용할 수 있습니다! Juice Shop은 OWASP Top Ten 전체의 취약점과 실제 애플리케이션에서 발견되는 다양한 기타 보안 결함을 포함합니다!
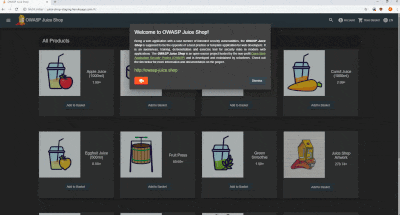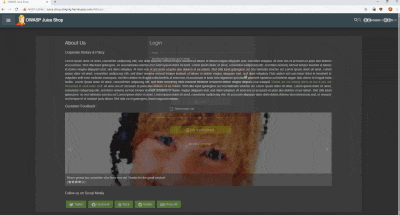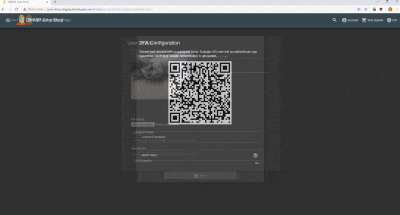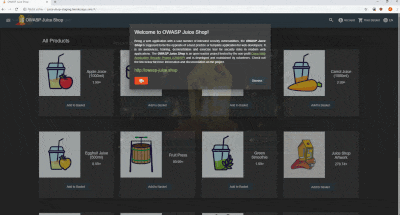
Juice Shop 스크린샷 슬라이드쇼

자세한 소개, 전체 기능 목록 및 아키텍처 개요는 공식 프로젝트 페이지를 방문하세요: https://owasp-juice.shop

목차

  • 설정
    • Heroku에 배포 (무료 ($0/월) 다이노)
    • 소스에서
    • 패키지 배포판
    • Docker 컨테이너
    • Vagrant
    • Amazon EC2 인스턴스
    • Azure 컨테이너 인스턴스
    • Google Compute Engine 인스턴스
  • 데모
  • 문서
    • Node.js 버전 호환성
    • 문제 해결
    • 공식 동반 가이드
  • 기여하기
  • 참고 자료
  • 굿즈
  • 기부
  • 기여자
  • 라이선스

설정

Running OWASP Juice Shop 문서에서 덜 일반적인 설치 변형을 찾을 수 있습니다.

Heroku에 배포 (무료 ($0/월) 다이노)

  1. Heroku에 가입하고 계정에 로그인합니다
  2. 아래 버튼을 클릭하고 지침을 따릅니다

Deploy

Juice Shop 인스턴스를 실행하는 가장 빠른 방법입니다! 이 저장소를 포크했다면 배포 버튼이 자동으로 포크를 감지해 배포합니다! DDoS 공격만 하지 않는다면 Heroku에서 Juice Shop 인스턴스를 해킹하는 데 어떤 도구나 스크립트를 사용해도 됩니다!

소스에서

GitHub repo size

  1. node.js를 설치합니다
  2. git clone https://github.com/bkimminich/juice-shop.git을 실행합니다(또는 저장소의 자신의 포크를 클론합니다)
  3. cd juice-shop으로 클론한 폴더로 이동합니다
  4. npm install을 실행합니다(최초 시작 전이나 소스 코드를 변경할 때만 하면 됩니다)
  5. npm start를 실행합니다
  6. http://localhost:3000으로 이동합니다

패키지 배포판

GitHub release SourceForge SourceForge

  1. Windows, MacOS 또는 Linux 머신에 64비트 node.js를 설치합니다
  2. 최신 릴리스에 첨부된 juice-shop-<version>_<node-version>_<os>_x64.zip(또는 .tgz)을 다운로드합니다
  3. 압축을 풀고 압축 해제된 폴더로 cd 합니다
  4. npm start를 실행합니다
  5. http://localhost:3000으로 이동합니다

각 패키지 배포판에는 npm install이 실행된 OS 및 node.js 버전에 바인딩된 sqlite3 및 libxmljs용 바이너리가 포함되어 있습니다.

Docker 컨테이너

Docker Pulls Docker Stars

  1. Docker를 설치합니다
  2. docker pull bkimminich/juice-shop을 실행합니다
  3. docker run --rm -p 3000:3000 bkimminich/juice-shop을 실행합니다
  4. http://localhost:3000으로 이동합니다(macOS 및 Windows의 경우 네이티브 docker 설치 대신 docker-machine을 사용한다면 http://192.168.99.100:3000으로 이동합니다)

Vagrant

  1. Vagrant와 Virtualbox를 설치합니다
  2. git clone https://github.com/bkimminich/juice-shop.git을 실행합니다(또는 저장소의 자신의 포크를 클론합니다)
  3. cd vagrant && vagrant up을 실행합니다
  4. 192.168.33.10:3000으로 이동합니다

Amazon EC2 인스턴스

  1. EC2 사이드 내비게이션에서 _Instances_를 선택하고 _Launch Instance_를 클릭합니다
  2. _Step 1: Choose an Amazon Machine Image (AMI)_에서 Amazon Linux AMI 또는 _Amazon Linux 2 AMI_를 선택합니다
  3. _Step 3: Configure Instance Details_에서 _Advanced Details_를 펼치고 아래 스크립트를 _User Data_에 복사합니다
  4. _Step 6: Configure Security Group_에서 HTTP용 포트 80을 여는 _Rule_을 추가합니다
  5. 인스턴스를 시작합니다
  6. 인스턴스의 공개 DNS로 이동합니다
#!/bin/bash
yum update -y
yum install -y docker
service docker start
docker pull bkimminich/juice-shop
docker run -d -p 80:3000 bkimminich/juice-shop

Azure 컨테이너 인스턴스

  1. Azure CLI를 열고(az login을 통해) 로그인하거나, Azure Portal에 로그인한 후 _CloudShell_을 열고 Bash(PowerShell 아님)를 선택합니다.
  2. az group create --name <group name> --location <location name, e.g. "centralus">를 실행하여 리소스 그룹을 생성합니다
  3. az container create --resource-group <group name> --name <container name> --image bkimminich/juice-shop --dns-name-label <dns name label> --ports 3000 --ip-address public을 실행하여 새 컨테이너를 생성합니다
  4. 컨테이너는 http://<dns name label>.<location name>.azurecontainer.io:3000에서 사용할 수 있습니다

Google Compute Engine 인스턴스

  1. Google Cloud Console에 로그인하고 Cloud Shell을 엽니다.
  2. juice-shop 컨테이너를 기반으로 새 GCE 인스턴스를 시작합니다. 출력에 제공된 EXTERNAL_IP를 기록해 두세요.
gcloud compute instances create-with-container owasp-juice-shop-app --container-image bkimminich/juice-shop
  1. 포트 3000으로의 인바운드 트래픽을 허용하는 방화벽 규칙을 생성합니다
gcloud compute firewall-rules create juice-rule --allow tcp:3000
  1. 이제 컨테이너가 실행 중이며 http://<EXTERNAL_IP>:3000/에서 사용할 수 있습니다

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    388
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    255
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    247

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →