
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
android-workprofile-exploit — CVE-2025-22442 작업 프로필 프로비저닝, 정책 타이밍 및 엔터프라이즈 격리에 대한 통제된 방어 분석 | Kitploit
도구/GitHubGitHub/hasan-al-hussein/android-workprofile-exploit
Android SecurityVulnerability AnalysisExploitationData ExfiltrationPenetration TestingMobile SecurityLearning & EducationLabs & Practice

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
GitHub
hasan-al-hussein/android-workprofile-exploit

android-workprofile-exploit

CVE-2025-22442 작업 프로필 프로비저닝, 정책 타이밍 및 엔터프라이즈 격리에 대한 통제된 방어 분석

저장소 보기
1393개월 전아직 검토되지 않음
Android 업무 프로필 프로비저닝 방어 보안 연구

Hasan Al Hussein의 엔지니어링 포트폴리오로 돌아가기

Android 업무 프로필 보안 연구

Android 업무 프로필 프로비저닝 동작, 정책 타이밍, 엔터프라이즈 격리 경계에 대한 통제된 실험실 연구.

이 저장소는 통제된 환경에서 수행된 학술 보안 연구를 문서화합니다. 이는 무단 접근, 배포 또는 제3자 기기나 조직에 대한 사용을 목적으로 하지 않습니다.
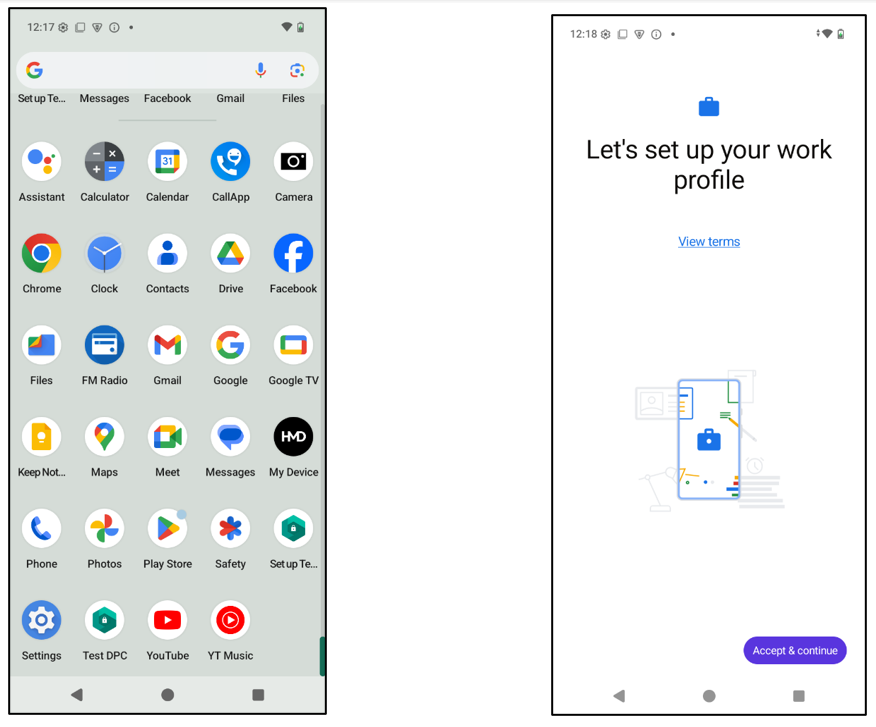

개요

이 프로젝트는 새로 생성된 업무 프로필에 무단 애플리케이션이 설치될 수 있게 하는 Android DevicePolicyManagerService 경쟁 조건인 CVE-2025-22442를 조사합니다. 공식 기록은 이 문제를 Android 13–15에 영향을 미치는 로컬 권한 상승으로 분류합니다.

통제된 실험실 작업은 업무 프로필 초기화 중 전환 기간에 초점을 맞추고 관리 프로필 정책 적용이 언제 활성화되는지 관찰합니다.

목표는 프로비저닝 순서를 이해하고, 위험을 문서화하며, 발견 사항을 엔터프라이즈 Android 배포를 위한 방어 지침으로 전환하는 것이었습니다.

한눈에 보기

영역세부 사항
주제Android 엔터프라이즈 업무 프로필
초점프로비저닝 타이밍, 관리 프로필 격리, 방어 분석
환경ADB 접근이 가능한 실험실 Android 기기 또는 에뮬레이터
도구Python, ADB, Android 업무 프로필 도구
결과물연구 보고서, 스크린샷, 재현 가능한 실험실 노트

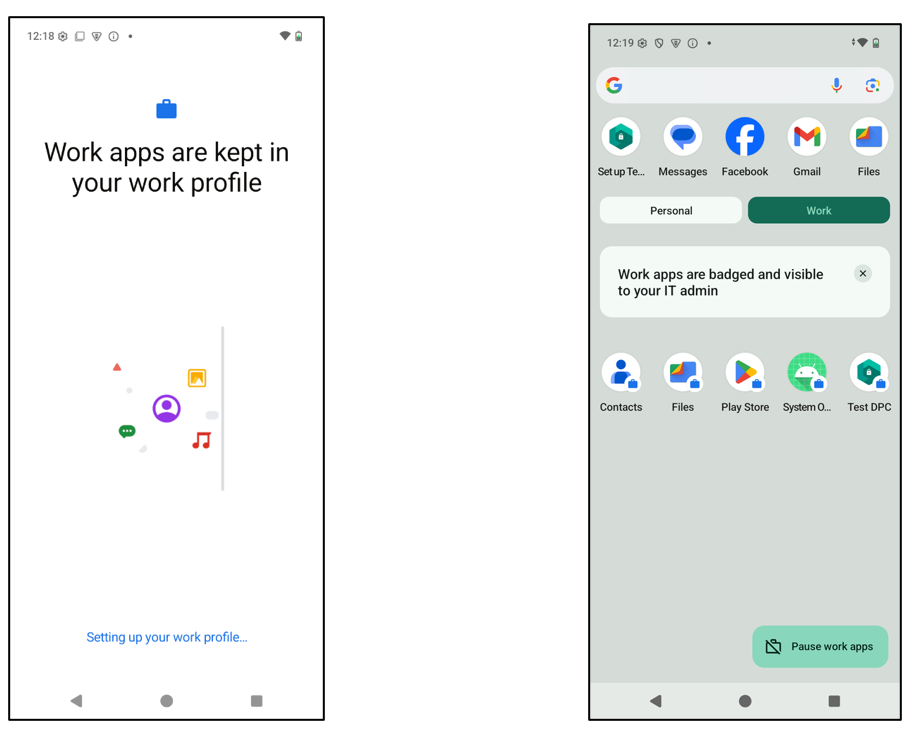
업무 프로필 환경 생성

실험실 워크플로는 Android 업무 프로필 생성을 실시간으로 모니터링하고 ADB 자동화를 통해 관리 프로필 사용자 ID의 출현을 감지합니다.

프로비저닝 프로세스를 분석하여 패키지 설치 제한이 아직 적용되지 않은 타이밍 윈도우를 식별했습니다.
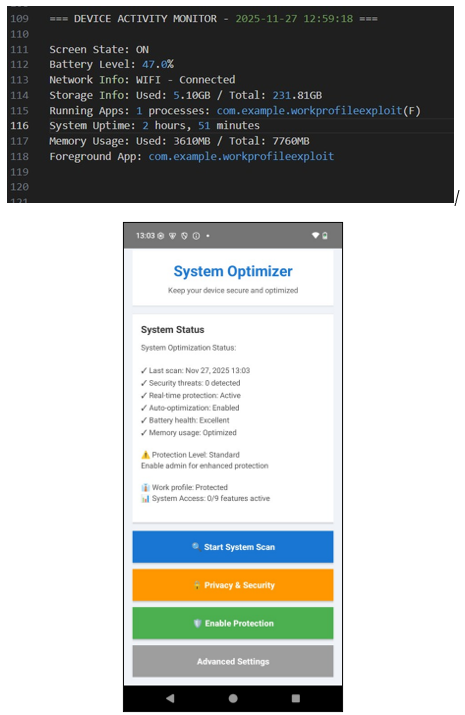

프로비저닝 분석

통제된 연구 워크플로에는 다음이 포함됩니다:

  • ADB 기기 모니터링
  • 업무 프로필 사용자 감지
  • 프로비저닝 이벤트 타이밍 분석
  • 정책 활성화 관찰
  • 반복 가능한 실험실 검증

중점은 타이밍 경계를 이해하고 엔터프라이즈 팀이 검증해야 할 통제 항목을 식별하는 것입니다.
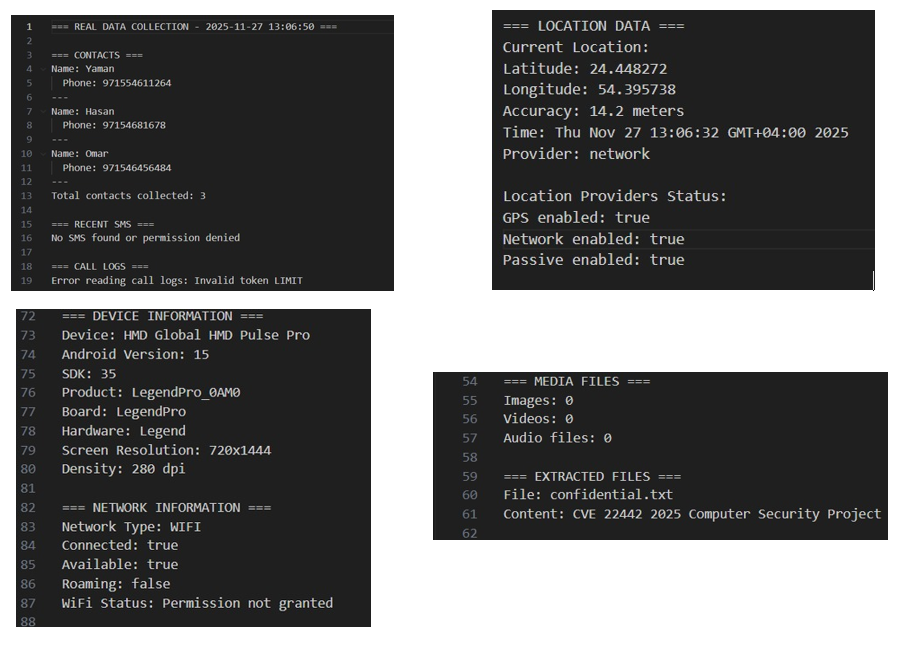

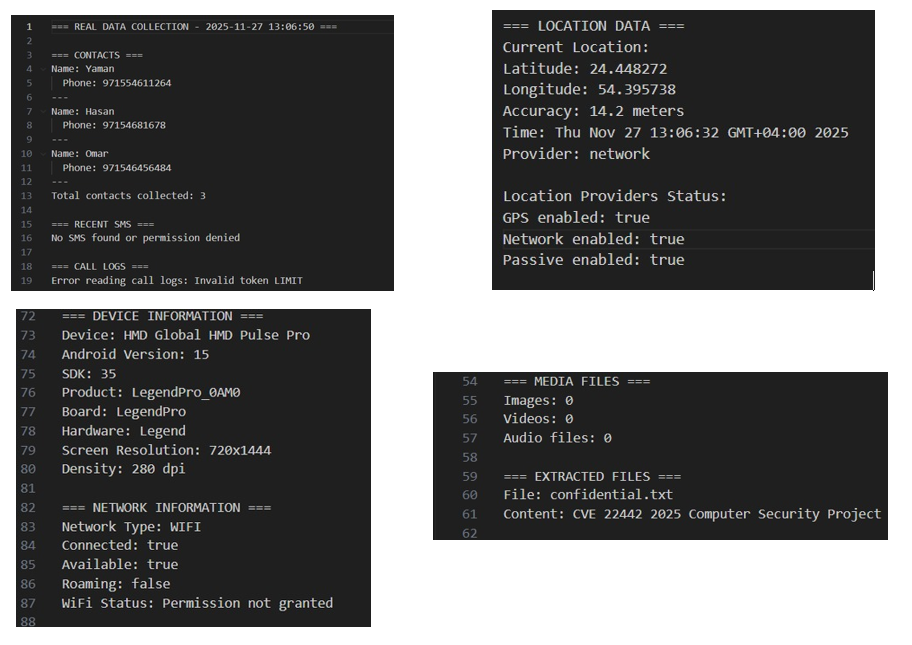
데이터 노출 시연

실험실 시연은 프로비저닝 통제가 실패할 경우 노출될 수 있는 엔터프라이즈 컨텍스트 데이터의 유형을 모델링하여 업무 프로필 격리가 왜 중요한지 보여줍니다:

  • 연락처 정보
  • GPS 위치 데이터
  • 기기 및 네트워크 정보
  • 내부 업무 프로필 파일
  • 민감한 저장 콘텐츠

이 프로젝트는 방어자가 자체 통제 환경에서 안전하게 검증을 재현할 수 있도록 노출 위험을 높은 수준에서 문서화합니다.


기능

  • Android 업무 프로필 프로비저닝 분석
  • ADB 자동화
  • 타이밍 윈도우 조사
  • 정책 활성화 검토
  • 엔터프라이즈 컨테이너 격리 테스트
  • 통제된 데이터 노출 모델링
  • 업무 프로필 사용자 감지
  • 실제 기기 및 에뮬레이터 테스트

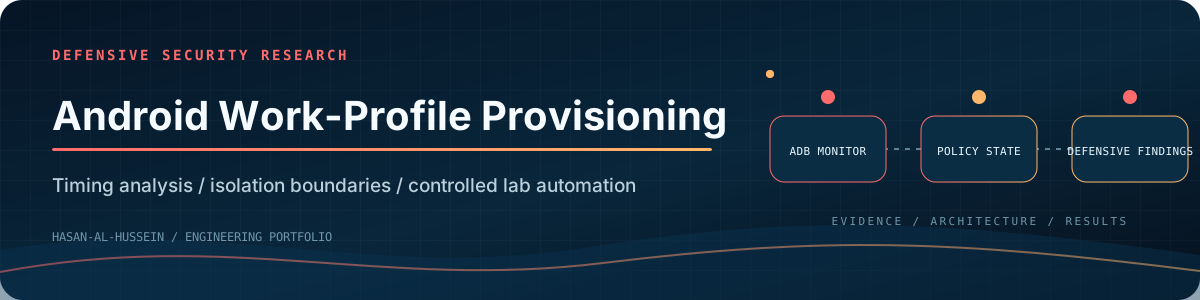
연구 워크플로

Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation

사용된 기술

보안 연구

  • Android Debug Bridge (ADB)
  • Python
  • Android Work Profiles
  • 프로비저닝 분석
  • 엔터프라이즈 격리 테스트

분석 및 테스트

  • Android Emulator / 실제 기기
  • 자동화된 프로비저닝 모니터링
  • 엔터프라이즈 프로필 테스트
  • Python 자동화 스크립트

결과

지표결과
대상 취약점CVE-2025-22442
연구 유형Work-profile 격리 검증
프로비저닝 관찰성공
노출 모델링실험실에서 완료
자동화ADB + Python
테스트 환경Android work profile

핵심 보안 개념

  • Android 엔터프라이즈 격리
  • Work-profile 프로비저닝
  • 타이밍 윈도우 분석
  • 관리형 프로필 정책 활성화
  • 엔터프라이즈 데이터 노출 모델링
  • 방어적 검증
  • 통제된 보안 테스트

소스 코드 구조

src/
├── install_loop.py
└── README.md

향후 작업

  • 방어적 프로비저닝 체크리스트
  • MDM 정책 강화 지침
  • 더 폭넓은 Android 버전 테스트
  • 엔터프라이즈 정책 분석
  • 보안 팀을 위한 더 안전한 보고 워크플로

문서

  • 전체 기술 보고서
  • NIST 국가 취약점 데이터베이스: CVE-2025-22442
  • Android 보안 게시판: 2025년 4월
  • CVE 기록에서 참조된 AOSP 프레임워크 패치

저자

  • Hasan Al Hussein
  • Yaman Masad
  • Omar Yousef

칼리파 대학교

도구 다운로드