#1
 aminetitrofine/cve-2022-4096
이 실험은 에뮬레이션된 IoT에서 DNS 리바인딩 공격이 어떻게 작동하는지 시연하기 위한 것입니다. 이 설정에는 웹 인터페이스를 통해 제어할 수 있는 시뮬레이션된 IoT 기기가 있습니다(이는 많은 IoT 기기에서 일반적인 방식입니다).
 louisabricot/writeup-cve-2019-19194
CVE-2019-19194에 대한 writeup 및 이론적 PoC(Proof-of-Concept)
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
IP 기반 인프라를 통해 제한된 엣지 디바이스, 컨트롤러 및 게이트웨이에 소프트웨어 업데이트를 배포하기 위한 도메인 독립적 백엔드로, REST API 및 Docker 지원을 제공합니다.
 dudux/routerfirmwares
다수의 라우터 펌웨어 이미지들. 주로 구할 수 없어서 JTAG, UART, 플래시 디솔더링 또는 기기 내 루트 권한 획득을 통해 추출해야 하는 것들입니다. 이 중 상당수는 전 세계 ISP(인터넷 서비스 제공업체)에 의해 배포되고 있습니다. 여기에 덤프를 풀…
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - 인증 우회
 dkstar11q/cve-2024-29269
CVE-2024-29269 익스플로잇으로 TLR-2005KSH 라우터에서 인증 없이 OS 명령 실행이 가능하며, 대상 탐색을 위한 ZoomEye 및 Leakix dork 쿼리를 제공합니다.
 gabrielavls/cve-2017-7921
CVE-2017-7921 익스플로잇. 관리자 비밀번호 검색 및 자동 스냅샷 다운로드를 허용합니다.
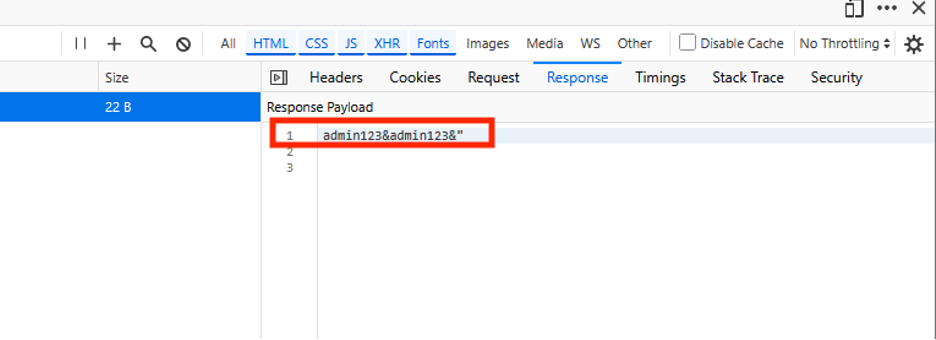 weedl/cve-2025-45620
AVer 카메라 웹 인터페이스의 클라이언트 측 인증 우회 취약점 공개 — 네트워크 트래픽 모니터링을 통해 암호화되지 않은 자격 증명이 노출됩니다.
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT 스마트 CCTV의 루트 액세스 및 평문 자격 증명 노출
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
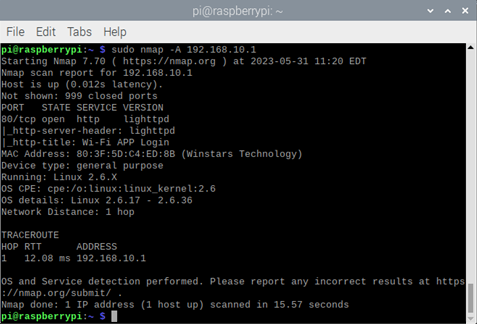 scorpion-security-labs/cve-2020-12124
CVE-2020-12124에 대한 개념 증명 익스플로잇으로, Wavlink AC1200 라우터를 대상으로 하며 CGI 인터페이스에서 인증되지 않은 명령 주입 및 스택 버퍼 오버플로를 시연합니다.
 nap3xd/cve-2023-33869-rce-poc
Enphase 태양광 인버터에 대한 원격 코드 실행(RCE) 개념 증명
 kaisersource/cve-2021-3166
CVE-2021-3166을 대상으로 한 개념 증명 익스플로잇으로, ASUS DSL-N14U 라우터에 악성 펌웨어를 업로드하여 서비스 거부 상태를 유발합니다.
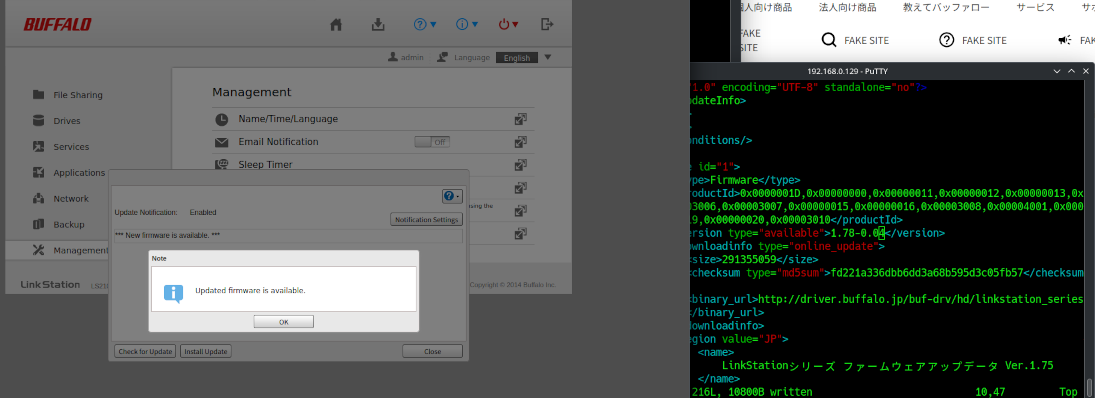 christopher-pace/cve-2023-51073
버팔로 LS210D 버전 1.78-0.03의 펌웨어 업데이트 서버 검증 취약점
 skylightcyber/cve-2023-28810
CVE-2023-28810용 익스플로잇 코드
 dopheide-esnet/zeek-jetdirect
Zeek 패키지로, 네트워크 트래픽 분석을 통해 HP JetDirect 프린터를 대상으로 하는 CVE-2017-2741 악용 시도를 탐지합니다.