#1
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
이 보고서는 발견자 Yashodhan Vivek Mandke에게 할당된 Easytouch+ 제품의 BLE 인증 취약점에 대해 예약된 CVE-2025-56019에 대한 것입니다. 이 저장소에서 보고서 PDF를 다운로드하십시오.
 moxie25/nanomq-memory-leak-research
공개 권고 및 기술 분석: CVE-2026-36590, NanoMQ v0.24.9 서비스 거부(DoS) 취약점
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T는 열린 포트를 통해 부적절한 접근 제어에 취약합니다.
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 인증되지 않은 DoS PoC 익스플로잇
 mirellesilvajs/iot-vuln-lab-cve-2017-17761
CVE-2017-17761 기반 IoT 기기 취약점 악용 교육 시뮬레이션
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC 패키지가 CVE-2020-0453에 대해 패치되어, NFC 구성 요소의 보안 취약점을 해결합니다.
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 장치에는 안전하지 않은 권한이 있으며, 동일한 Wi-Fi 네트워크에 있는 공격자가 악용할 수 있습니다.
 tlatkdgus1/blueborne-cve-2017-1000251
복제
 jaden-bowers/tenda-router-vr-and-exploit
Tenda AC15 라우터 펌웨어 재호스팅 및 원격 명령 실행 (CVE-2020-10987) 익스플로잇 재현에 대한 분석 보고서
 myasnik/hardware-hacking-cheatsheet
하드웨어 해킹 치트시트
 athos-zago/cve-2024-30973
POC 영상 - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
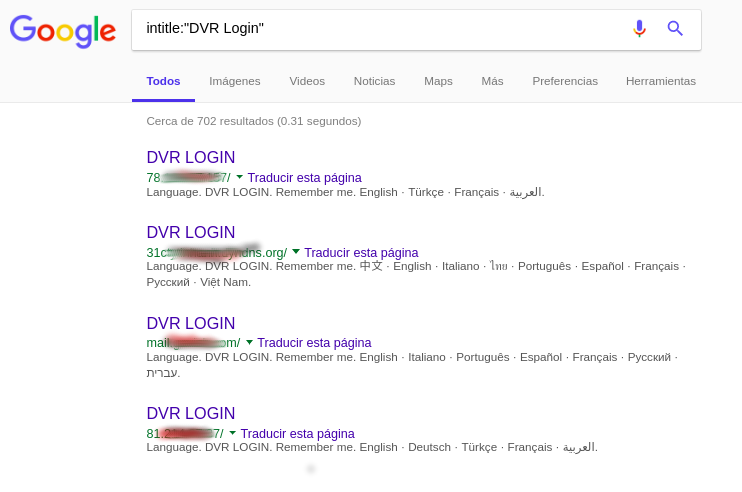 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
CVE-2018-9995에 대한 익스플로잇 도구로, 쿠키 우회를 통한 HTTP 요청으로 노출된 DVR 장치에서 자격 증명을 추출하며, 여러 공급업체 모델을 대상으로 합니다.
 leonardobg/cve-2023-36143
# CVE-2023-36143 개념 증명 익스플로잇 Maxprint Maxlink 1200G v3.4.11E의 진단 도구 웹 인터페이스를 통한 명령 주입 취약점을 시연하는 개념 증명 익스플로잇입니다.
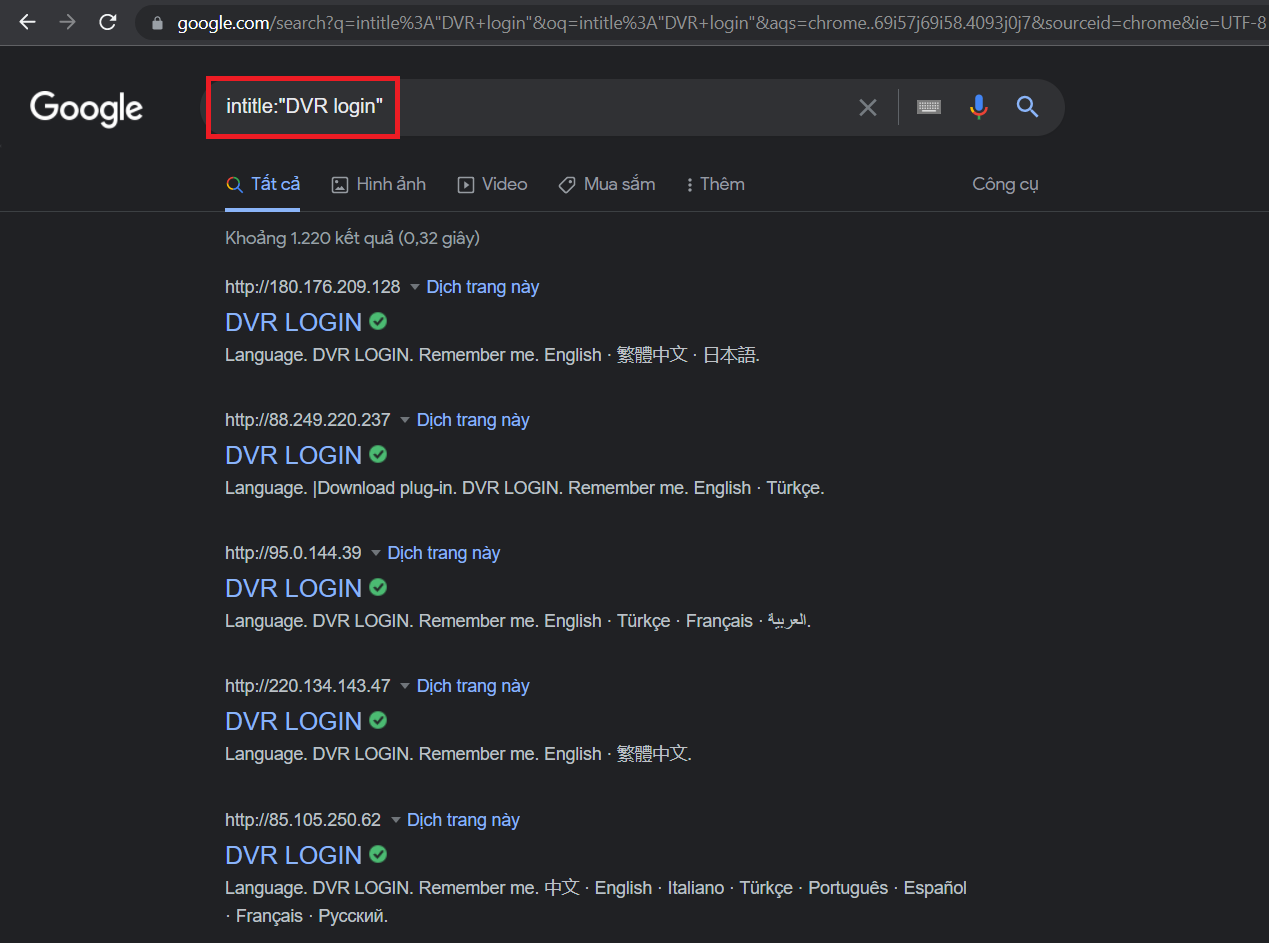 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
취약한 DVR 장치에서 Google dorking 및 직접 IP 접근을 통해 자격 증명을 추출하는 CVE-2018-9995용 익스플로잇 도구입니다.
 exploitwritter/cve-2022-25064
이 스크립트는 TPLink WR840N 라우터의 원격 명령 실행 취약점을 악용하며, IPv6 프로토콜의 구성 기능을 사용합니다.
 alt3kx/cve-2007-6638
March Networks DVR 3204 - 로그 파일 정보 노출