#1
Tools for testing and securing Internet of Things (IoT) devices, protocols, and platforms.
Kitploit 추천
 wilfred-wulbou/hg532d-rce-exploit
Huawei HG532d를 대상으로 하는 CVE-2017-17215 취약점 기반 원격 코드 실행(RCE) 익스플로잇입니다. exploit-db.com의 원본 PoC 코드에서 수정되었습니다.
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 Android 프로젝터의 BadBox 악성코드 분석 및 제거 가이드: ADB 접근, 감염 증거, 펌웨어 백업, 드로퍼 제거, 검증.
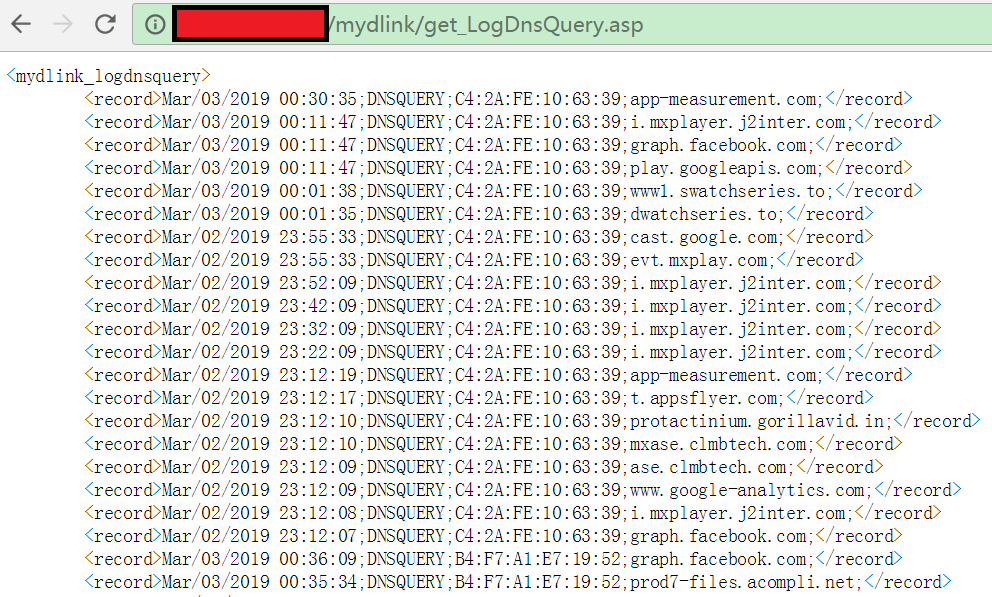 xw77cve/cve-2019-7642
CVE-2019-7642에 대한 개념 증명 익스플로잇으로, 취약한 D-Link 라우터에서 노출된 웹 인터페이스를 통해 DNS 질의 로그 및 로그인 기록에 대한 인증되지 않은 접근을 시연합니다.
 gh-ost00/cve-2024-7120
RAISECOM 게이트웨이 장치의 CVE-2024-7120 명령 주입 취약점에 대한 개념 증명 익스플로잇입니다. 공격 세부 정보, 영향을 받는 모델, 보안 테스트를 위한 curl 기반 공격 예제를 제공합니다.
 hanianis/cve-2025-63353
fiberhome GPON ONU HG6145F1 RP4423의 취약점으로 인해 기기의 공장 기본 Wi-Fi 비밀번호(WPA/WPA2 사전 공유 키)를 SSID로부터 예측할 수 있습니다.
 misakamikato/cve-2017-7921-golang
Hikvision IP 카메라 접속 우회 익스플로잇, golang으로 개발됨.
 olivierlaflamme/unibleed
Unitree G1 RCE PoC 및 스크립트 (CVE-2026-76639 / CVE-2026-76640), 기술 세부 정보: boschko.ca/g1-ble-rce/
 keowu/sjcam
Allwinner V3 기반 IoT 카메라용 리버스 엔지니어링 연구 및 커스텀 펌웨어로, 펌웨어 파서, AVIOCTRL 클라이언트, 인증되지 않은 OTA 펌웨어 교체를 위한 CVE-2026-52656 개념 증명(PoC)을 포함합니다.
 h3xdum/xiaomi-c200-firmware-analysis
UART에서 루트까지: U-Boot를 통해 샤오미 C200 침투하기
 0xkol/ripple20-digi-connect-exploit
Digi Connect ME 9210을 대상으로 하는 CVE-2020-11896 (Ripple20 IP-in-IP Heap Overflow Vulnerability)용 RCE 익스플로잇
 zzz66686/cve-2017-14262
Samsung NVR 장치를 대상으로 하는 CVE-2017-14262용 익스플로잇: 인증되지 않은 CGI 요청을 통해 관리자 MD5 암호 해시를 추출하고 해시로 로그인하여 전체 관리자 액세스 권한을 얻습니다.
 v0lp3/cve-2022-39066
ZTE MF286R 라우터에 영향을 미치는 SQL 인젝션 취약점의 개념 증명
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 스택 버퍼 오버플로우 원격 코드 실행 취약점
 0xnslabs/cve-2022-36267-poc
PoC Script for CVE-2022-36267: Airspan AirSpot 5410 안테나의 인증되지 않은 원격 명령 주입 취약점을 익스플로잇합니다.
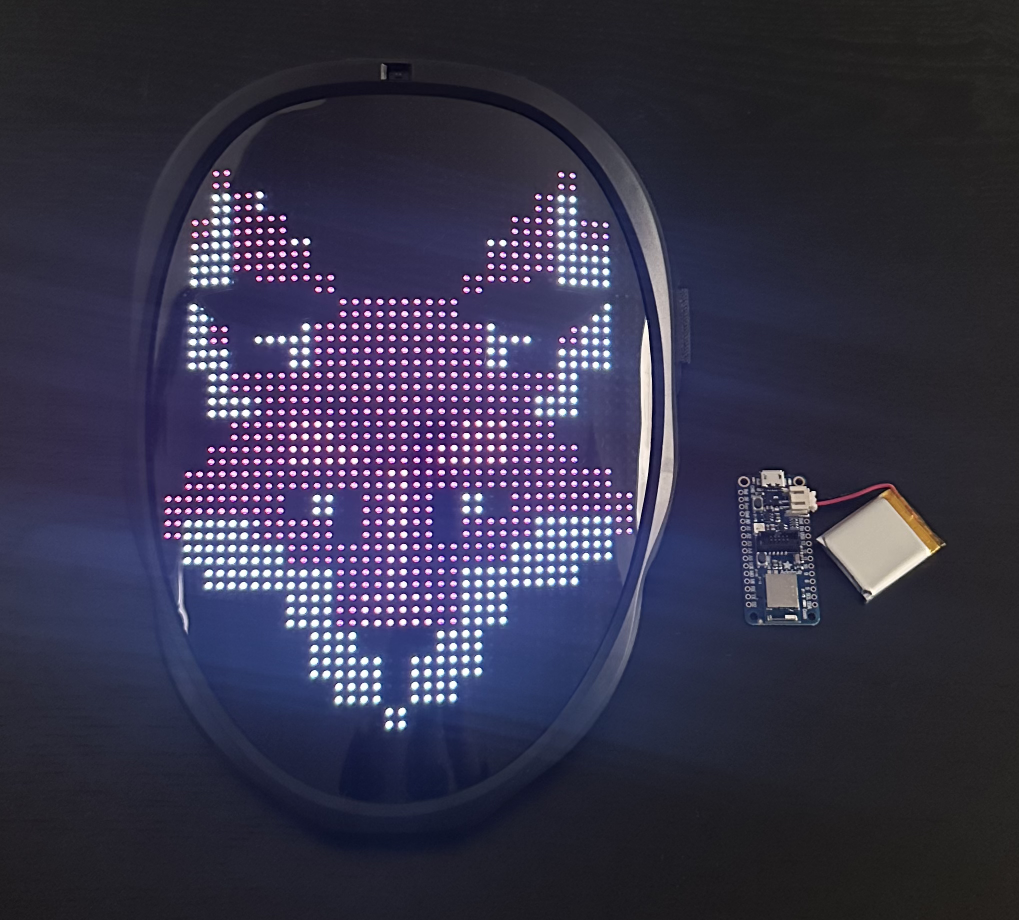 bishopfox/shining-mask
BLE 기반 도구로, 사용자 상호작용 없이 사용자 지정 이미지를 업로드하여 Shining LED 마스크를 자동으로 발견하고 익스플로잇함으로써 소비자 IoT 기기의 보안 취약점을 입증합니다.
 dreadlocked/netwave-dosvulnerability
[CVE-2018-6479] Netwave IP Camera 서버는 단일 대형 POST 요청으로 서비스 거부(DoS)에 취약합니다.
 dylvie/cve-2024-9570_d-link-dir-619l-bof
D-Link DIR-619L 라우터(CVE-2024-9570)의 formEasySetTimezone 함수를 대상으로 하는 원격 버퍼 오버플로우 익스플로잇으로, 침투 테스트 및 취약점 검증을 위한 것입니다.