
 #1
Tools for managing, sharing, and integrating Indicators of Compromise (IOCs) into security defenses.
Kitploit 추천

 abdaullahag/threatlens
IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
 rapticore/orenpmguard
Shai-Hulud 공급망 공격에 대한 방어
 zephrfish/cve-2025-53770-scanner
ToolShell 스캐너 - CVE-2025-53770 및 탐지 정보
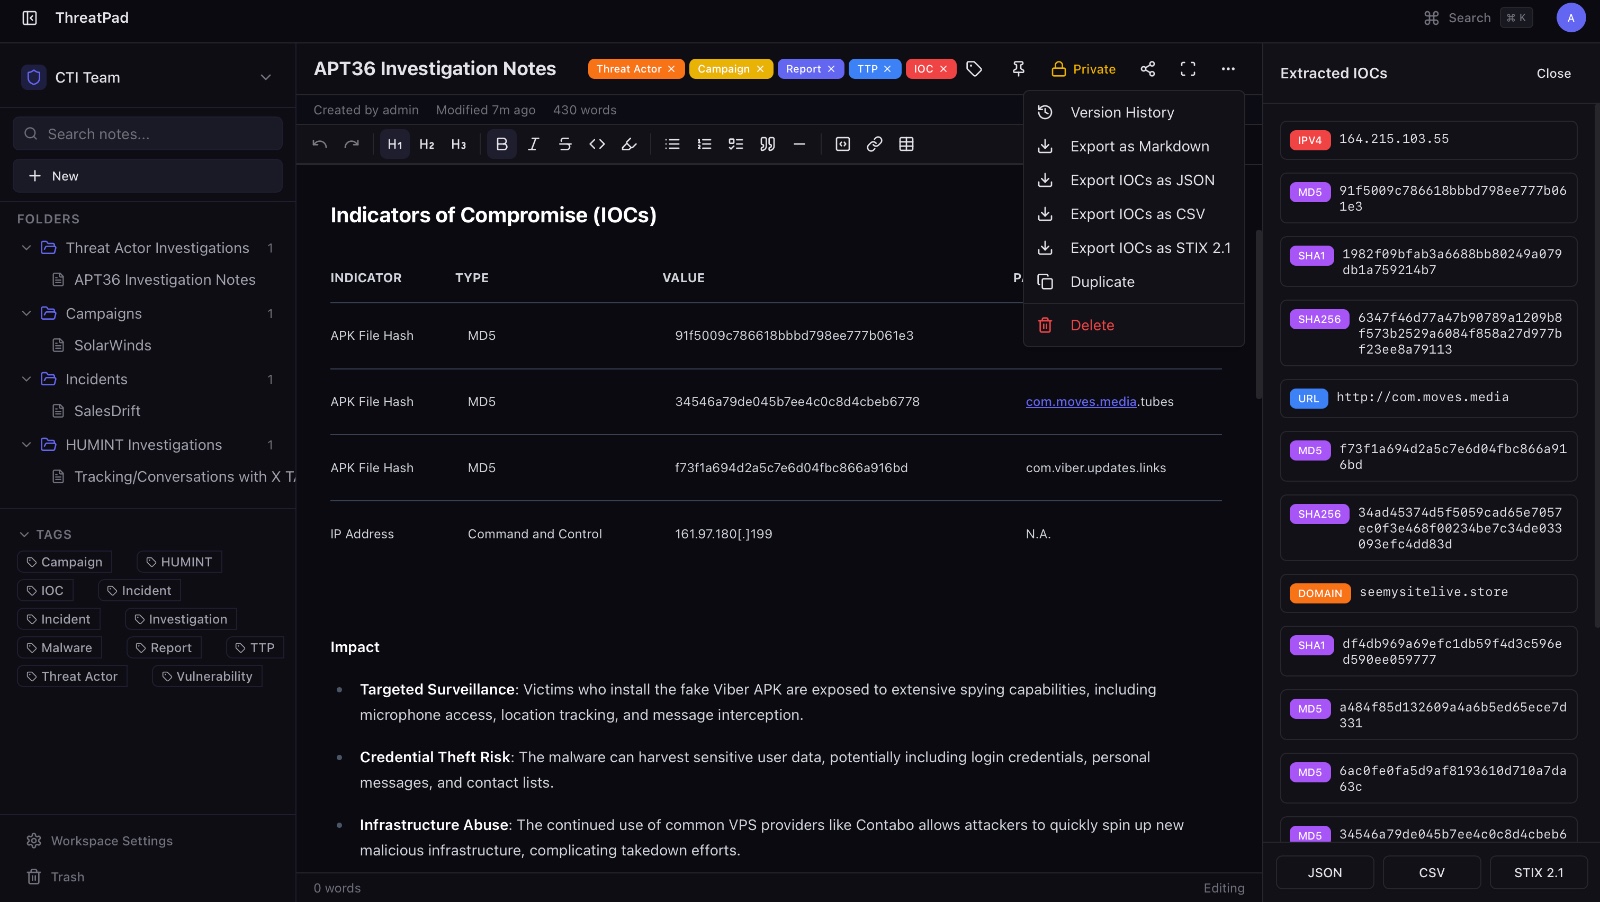 bhavikmalhotra/threatpad
사이버보안 및 CTI 팀을 위한 오픈소스 협업 노트 작성 플랫폼. IOC 자동 추출, STIX 2.1 내보내기, 실시간 편집, RBAC, 버전 기록, 및 감사 로깅. Docker로 자체 호스팅.
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
Synacktiv가 만든 Sigma 및 YARA 규칙 공개 저장소
 r3mrum/loki-parse
loki-bot(악성코드) 관련 네트워크 트래픽을 탐지하고 파싱할 수 있는 Python 스크립트입니다. 이 스크립트는 C2로 유출되는 데이터가 무엇인지, 봇 추적 등을 알고자 하는 DFIR 분석가와 보안 연구자에게 유용할 수 있습니다.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT의 전체 정적 및 메모리 분석: Go 에이전트 아키텍처, HTTP/2 + WebSocket C2, 반사적 DLL 인젝션, 브라우저 키로깅, 그리고 IOC. 실습 중심의 악성코드 리버스 엔지니어링 워크스루.
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.
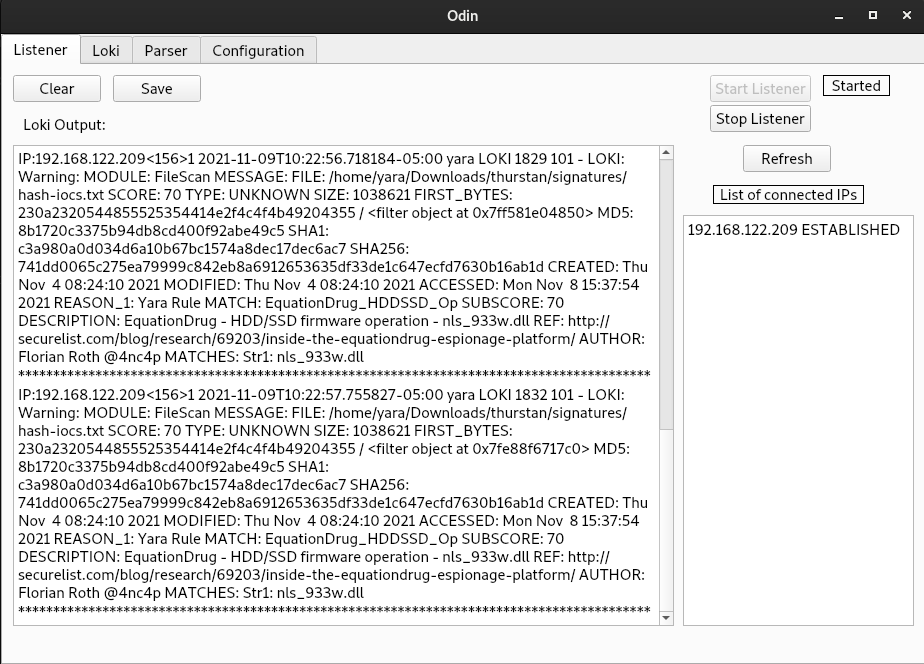 hamza-megahed/odin
엔드포인트 전반에 Loki를 배포하여 탐지 결과를 수집하고 로그를 CSV로 파싱해 사고 대응 및 포렌식 분석에 활용하는 중앙 집중식 IoC 스캐너.
 nccgroup/mimikatz-detector-busylight
USB HID 드라이버 에뮬레이션으로, Mimikatz가 지원하는 Plenom A/S Busylight Alpha의 PID/VID(0x3bca/0x27bb)를 사용합니다. Mimikatz가 실행되면 기본적으로 스레드가 생성되어 지원되는 Busylight 중 하나를…
 infostealers-stats/credential-and-breach-monitoring
이 저장소는 침해 인텔리전스, 다크 웹 모니터링 및 신원 노출 서비스에 대한 실용적인 비교를 제공하며, 실제 보안 워크플로우에서 중요한 요소인 코퍼스 깊이, 인포스틸러 로그 범위, API 가용성, 세션 토큰/쿠키 모니터링 및 벤더 포지셔닝에 중점을 둡니다.
 00gxd14g/misp-extractor
선택된 MISP 속성(IP 주소, URL, 해시 포함)을 재사용 가능한 출력 파일로 추출합니다.
 santosomar/log4j-ioc-detector
간단한 Log4j 침해 지표 Linux 탐지기
 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
 nccgroup/mortimer
네트워크 포렌식 유형의 데이터와 인텔리전스를 처리하여 주로 postgres 데이터베이스에 저장하는 스크립트 모음입니다.
 fastfire/ioc_attack_esxi_feb_2023
2023년 2월 3일 금요일까지 발생한 ESXi 인프라 공격과 관련하여 확인된 IoC 모음입니다.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ CVE-2026-41089(Windows Netlogon 스택 버퍼 오버플로 RCE)에 대한 공식 AI 보안 도구 진단 모듈. 기술 분석, 공격 아키텍처, IoC 및 완화 전략을 제공합니다.








