
 #1

 ptkthg/statecraftcyber
PT-BR 위협 인텔리전스 플랫폼 - CVE, 브리핑, IOC 및 보안 뉴스
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
 threatray/threat-research
Threatray의 위협 연구에서 제공하는 IoC 및 YARA 규칙
 drb-ra/c2intelfeeds
인터넷 스캔을 통해 도출된 IP, 도메인, URL 경로 및 임플란트 구성 메타데이터의 자동 생성 C2 위협 인텔리전스 피드로, SIEM, EDR 및 위협 헌팅에 활용됩니다.
 canonical/ubuntu-security-notices
USN/LSN 보안 공지를 OSV 및 OpenVEX JSON 형식으로 게시하여 자동화된 취약점 및 VEX 인식 의존성 스캔을 지원하는 Ubuntu 취약점 데이터셋입니다.
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
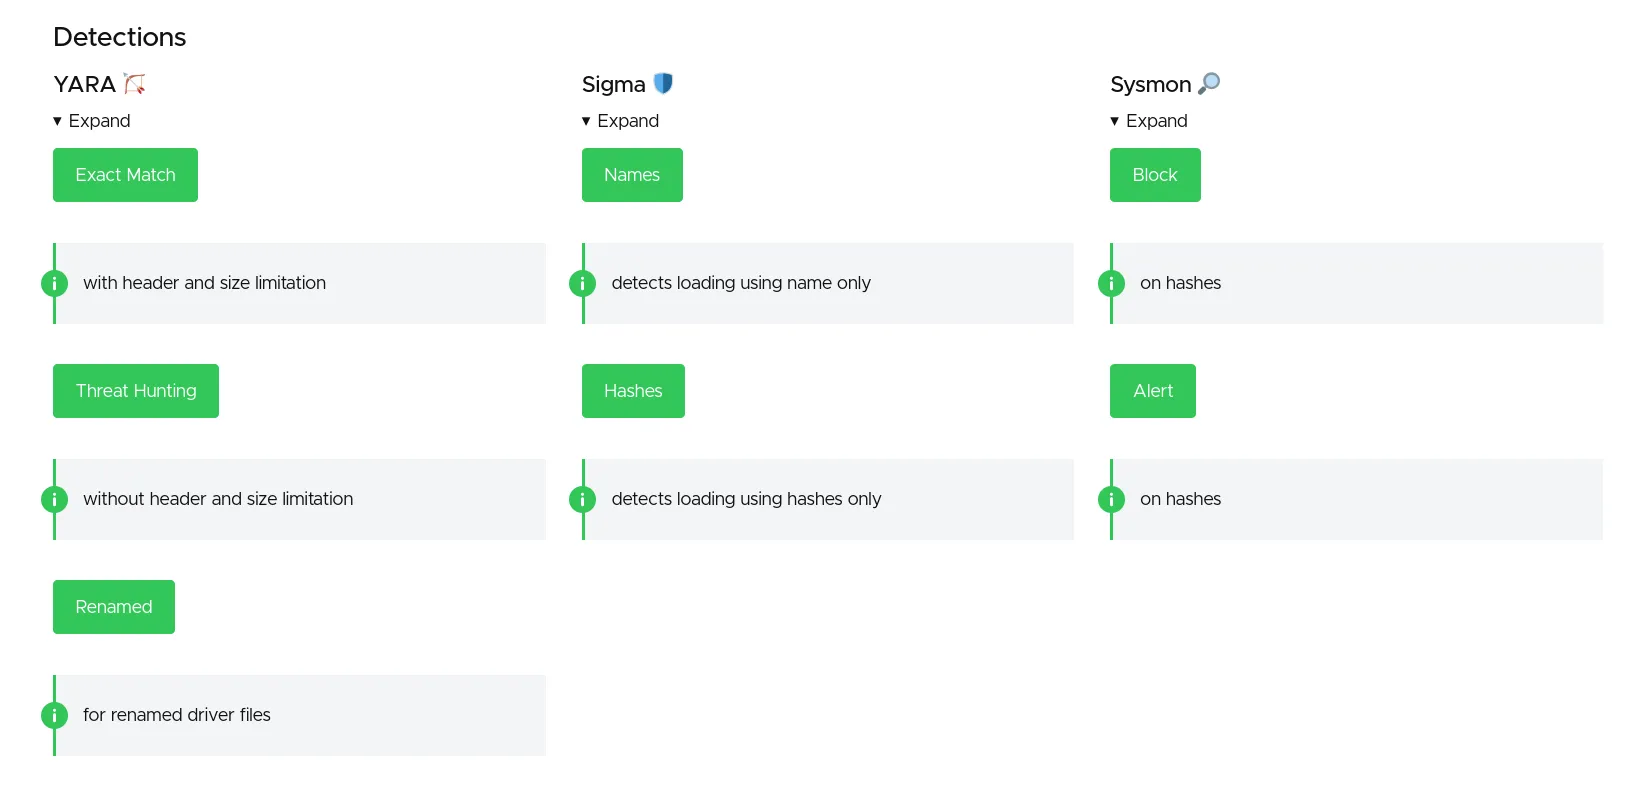 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Network의 Unit 42 팀이 시의적절한 위협 인텔리전스를 전파하기 위해 소셜 미디어 게시물을 지원하는 지표가 포함된 파일 모음입니다.
 abdaullahag/threatlens
IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
 circl/ail-framework
AIL 프레임워크 - 분석 정보 유출 프레임워크. 프로젝트가 https://github.com/ail-project 로 이동되었습니다.
 github/advisory-database
CVE와 오픈 소스 소프트웨어 세계에서 비롯된 GitHub 보안 권고를 포함하는 보안 취약점 데이터베이스입니다.
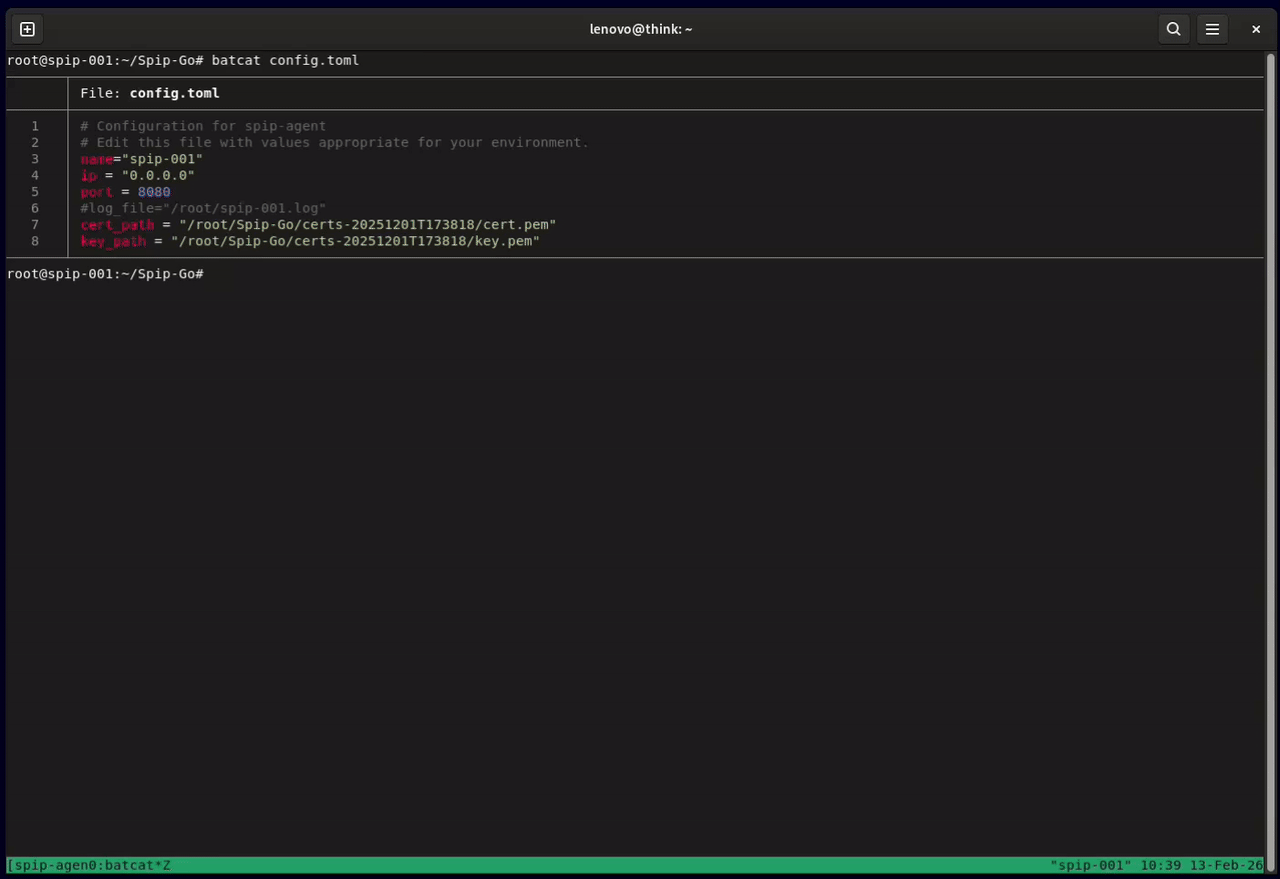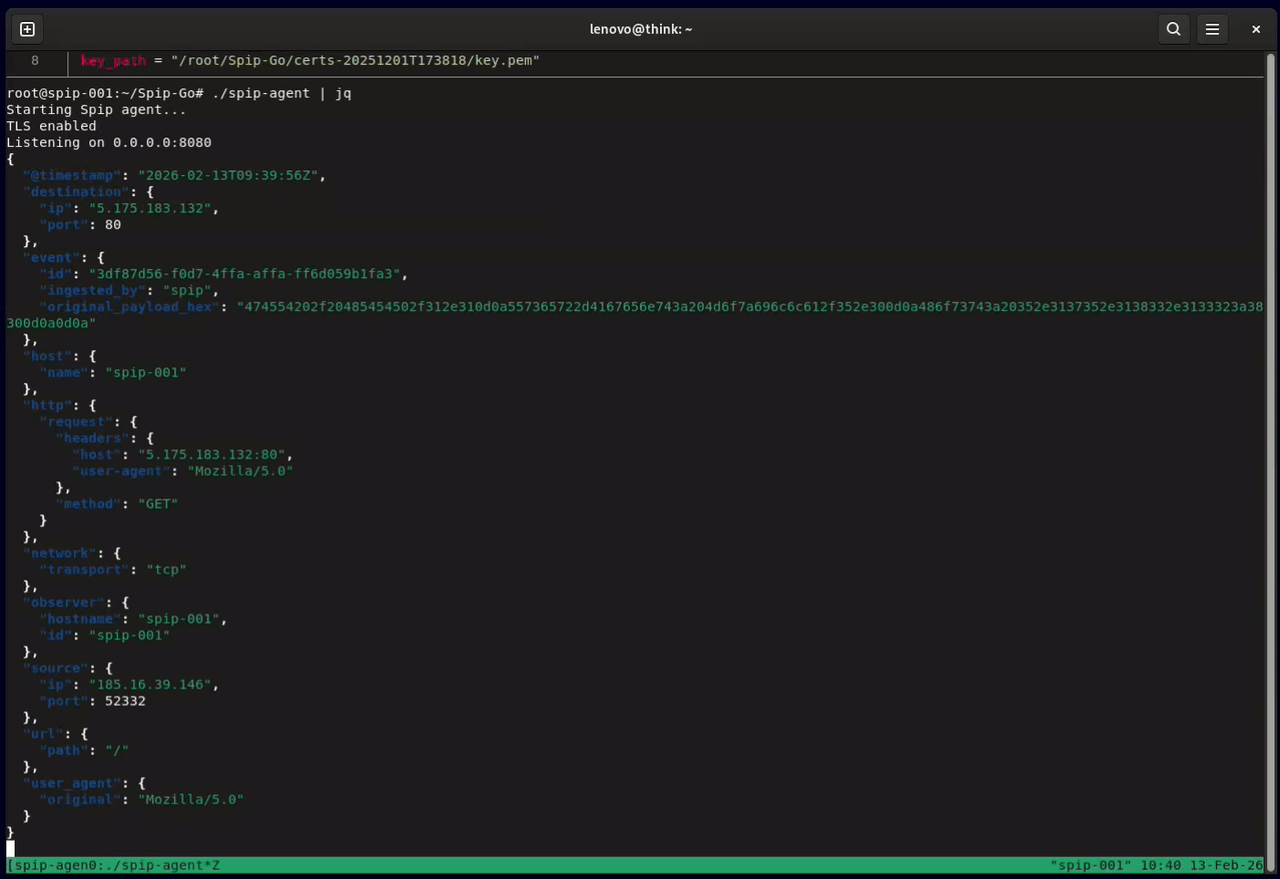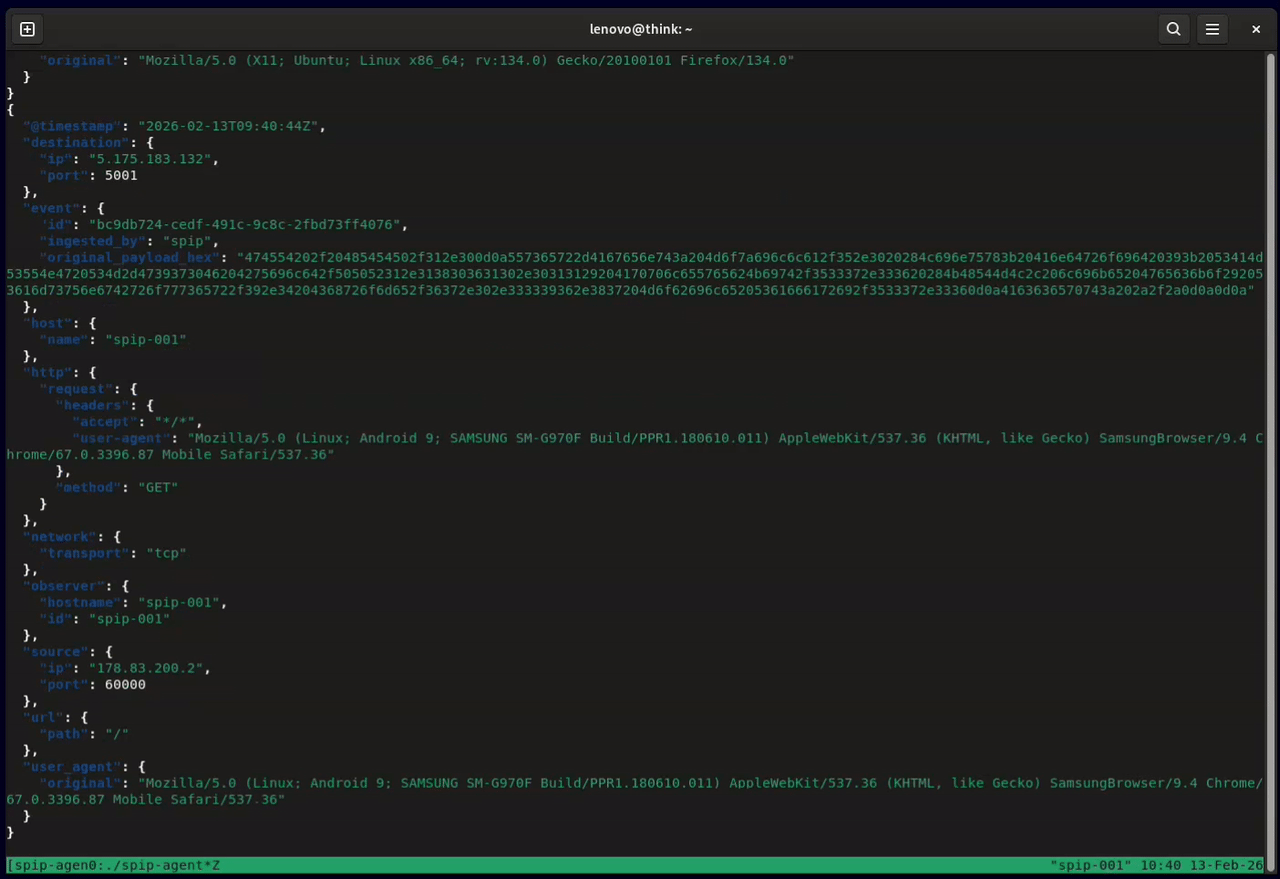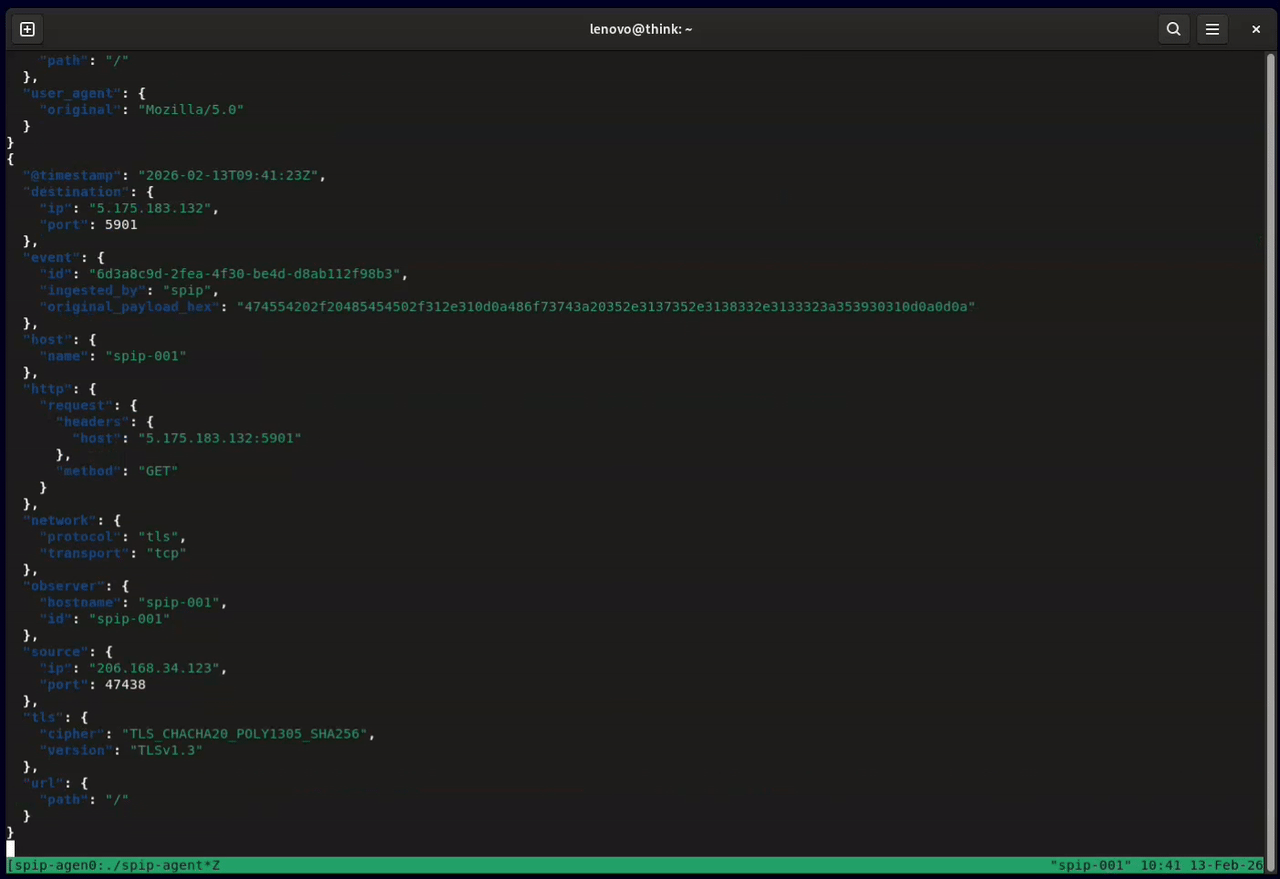 honeylabshq/spip-go
Go로 작성된 Spip 네트워크 센서
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.







