#1
 osmankandemir/associated-threat-analyzer
웹 애플리케이션과 관련된 악성 IPv4 주소 및 도메인 이름을 로컬 위협 인텔리전스 목록의 알려진 악성 지표와 비교하여 탐지합니다.
 dev-lu/osint_toolkit
사이버 보안 분석가를 위한 오픈 소스 플랫폼으로, 위협 인텔리전스 및 탐지 엔지니어링을 위한 다양한 기능을 제공합니다.
 qeeqbox/analyzer
파일 및 메모리 덤프(Windows, Linux, Android, iPhone, Blackberry, macOS 바이너리, 이메일 등)의 특징, 아티팩트 및 IoC를 분석, 추출 및 시각화합니다.
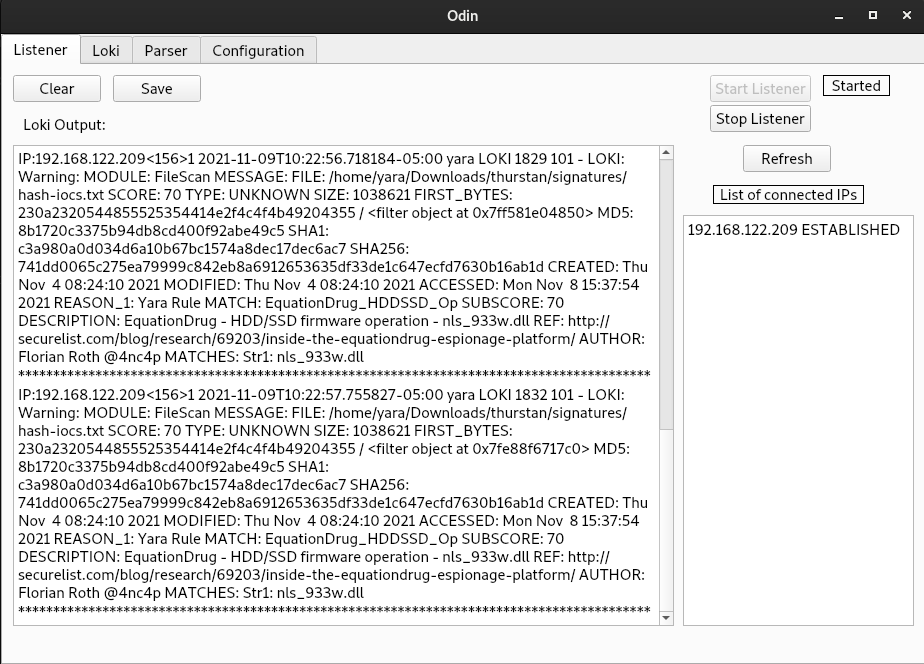 hamza-megahed/odin
엔드포인트 전반에 Loki를 배포하여 탐지 결과를 수집하고 로그를 CSV로 파싱해 사고 대응 및 포렌식 분석에 활용하는 중앙 집중식 IoC 스캐너.


 chaitanyakrishna/iocscraper
IOCPARSER.COM은 다양한 데이터 소스에서 IOCs 및 인텔리전스를 추출할 수 있는 빠르고 신뢰할 수 있는 서비스입니다.
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 sepinf-inc/iped
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.
 deepfield/public-research
Nokia Deepfield ERT의 DDoS 봇넷 연구 및 침해 지표
 ethan-andrews/exploitarium-detections
KQL 탐지 규칙 — Microsoft Sentinel 및 Defender XDR용, bikini/exploitarium 익명 공개 내용 포함. 이는 2026년 6월 23일에 벤더 통보 없이 공개된, 15개 이상의 개별 취약점 대상과 109개 이상의 추적 파일로…
 blackberry/threat-research-and-intelligence
BlackBerry 위협 연구 및 인텔리전스
 mellow-hype/c2finder
Bro 로그에서 싱크홀되지 않은 C&C IP를 찾습니다 (Bambanek Consulting의 C&C 마스터 목록에서)
 deadbits/yara-rules
개별 연구에서 수집된 YARA 시그니처 모음