
 #1
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 탐지 콘텐츠 — UniFi Network Application 인증되지 않은 경로 탐색 (CVSS 10.0). YARA, Sigma, KQL, Splunk SPL, Sysmon 구성 및 bash 탐지 스크립트를 포함합니다.
 streghstreek/cve-2020-1938
Apache Tomcat AJP 커넥터의 CVE-2020-1938 (Ghostcat) 취약점에 대한 탐지 규칙으로, 네트워크 기반 악용 모니터링을 위한 Suricata 및 Bro 시그니처를 포함합니다.
 abdom.seada/security-checks
리눅스 보안 점검
 garethmsheldon/fortinet-fortiweb-fabric-connector-cve-2025-25257-detection
이 저장소는 Fortinet FortiWeb Fabric Connector 버전 7.0~7.6.x의 사전 인증 SQL 삽입 취약점인 **CVE-2025-25257**에 대한 프로덕션 준비 탐지 엔지니어링 콘텐츠를 제공합니다. 성공적인 악용은 사전 인증 없이 원격 코드…
 nerium-security/cve-2025-55182
React JavaScript 프레임워크의 RCE 취약점에 대한 호스트 기반 탐지 규칙
 17patmaks/my-sigma-rule-collection
CVE-2025-49666에 대한 Sigma 규칙
 arisharazakhan-cpu/dod-blue-team-network-lab
고신뢰 방어형 보안 랩으로, DoD 규격의 엔터프라이즈 네트워크를 시뮬레이션하며 Active Directory, VLAN 분할, STIG 기반 강화, 중앙 집중식 원격 측정 수집, RMF 스타일 제어 프레임워크에 정렬된 검증된 탐지 엔지니어링을 포함합니다.
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182 (React Server Components/Next.js의 Pre-Auth RCE)에 대한 방어 연구 저장소입니다. 기술 분석, 탐지 규칙(Suricata/Sigma/YARA), 완화 가이드, 그리고 보안 연구원 및 SOC 분석가를 위한…
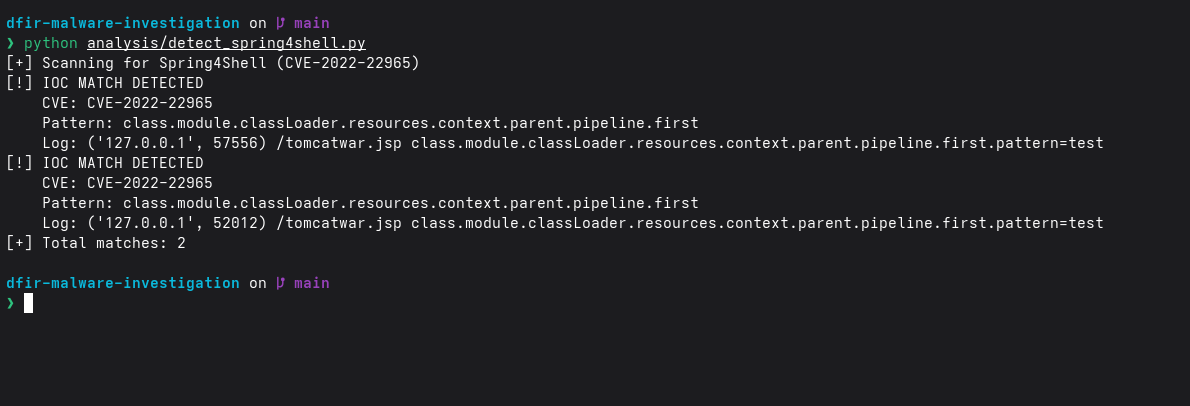 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR 랩: 익스플로잇 시뮬레이션, Python WAF, IOC 기반 탐지 및 PCAP 분석 포함.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787에 대한 탐지 규칙 및 YARA/KQL 시그니처로, motionEye의 설정 주입을 통한 인증되지 않은 RCE와 프로세스 실행 및 파일 생성 모니터링을 다룹니다.
 spanwich/sel4-ics-gateway-demo
방어적 보안 데모: seL4 마이크로커널 게이트웨이가 취약한 ICS를 CVE-2019-14462로부터 보호
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 salo-404/firewall
🔒 Spring4Shell 방화벽 방어 — 사이버 보안 사고 시뮬레이션 이 프로젝트는 Forage를 통해 2025년 8월에 완료한 사이버 보안 직무 시뮬레이션의 일부입니다. Spring4Shell(CVE-2022-22965) 취약점과 관련된 시뮬레이션된 실제 사이버…
 adarkst/honeypot_smart_infrastructure
이 저장소에는 K8s 환경에서 허니팟 시스템 및 Falco IDS 구성을 위한 Kubernetes 매니페스트 파일이 포함되어 있습니다. 또한 허니팟 시스템 관리에 있어 이 아키텍처의 모든 장점을 시연하기 위해 원격 코드 실행 취약점(CVE-2023-32314)을…
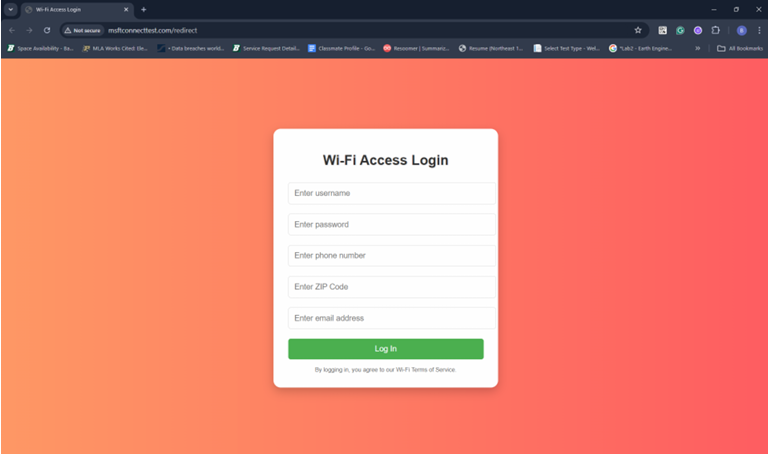 yashubitra/evil_twin_attack
Kali Linux에서의 로그 액세스 포인트 공격 및 방어: aireplay-ng를 이용한 디인증, 캡티브 포털을 갖춘 airbase-ng 이블 트윈, 그리고 실시간 BSSID/MAC 불일치 탐지 및 pywifi 자동 연결 해제 스크립트.
 owasp/intrusion-alert-educational-network-ids
가벼운 Python 기반 IDS로, Scapy를 사용하여 네트워크 트래픽을 실시간으로 모니터링하고, IP별 요청 속도 분석을 통해 DoS/DDoS 공격을 탐지하며 GUI 알림 시스템을 제공합니다.
 mcastens/alycon-threat-landscape
Shannon Entropy, Fisher Information, Wasserstein Distance를 사용하여 시스템 상태를 기하학적으로 구분된 영역으로 매핑하는 학습 없는 이상 탐지 프레임워크로, 다중 도메인 위협 탐지를 수행합니다.









