
 yashubitra/evil_twin_attack
Kali Linux에서의 로그 액세스 포인트 공격 및 방어: aireplay-ng를 이용한 디인증, 캡티브 포털을 갖춘 airbase-ng 이블 트윈, 그리고 실시간 BSSID/MAC 불일치 탐지 및 pywifi 자동 연결 해제 스크립트.

이 프로젝트는 무선 네트워크에서 Evil Twin 공격을 완화하기 위한 실행, 예방, 탐지 및 기만 기법을 보여줍니다. Evil Twin 공격은 정당한 액세스 포인트(AP)를 모방한 악성 액세스 포인트를 생성하여 사용자가 민감한 정보를 노출하도록 속임으로써 Wi-Fi 네트워크의 취약점을 악용합니다.
Evil_Twin_Attack_Combined_Report.pdf: 프로젝트의 모든 단계를 상세히 설명하는 종합 보고서.Evil_Twin_Offense_Report.pdf: 공격 시뮬레이션에 대한 문서.Evil_Twin_Prevention_Report.pdf: 구현된 예방 조치에 대한 설명.Evil_Twin_Detection_Report.pdf: 탐지 기법 분석.Evil_Twin_Deception_Report.pdf: 공격자 정보를 수집하기 위한 기만 전략.detect_evil_twin.py: BSSID를 모니터링하여 정당한 Wi-Fi 네트워크를 사칭하는 악성 액세스 포인트를 탐지합니다.prevent_evil_twin.py: SSID 검증을 기반으로 신뢰할 수 없거나 악성인 네트워크에 대한 연결을 방지합니다.server.py: 공격 중 데이터 수집을 시뮬레이션하기 위한 피싱 캡티브 포털을 호스팅합니다.index.html: 사용자에게 현실감을 주도록 스타일이 지정된 캡티브 포털 로그인 페이지의 HTML.Evil_Twin.txt: Evil Twin 공격을 설정, 실행 및 해제하기 위한 명령어.creds.txt: 공격 시뮬레이션 중 캡처된 자격 증명을 기록합니다.LICENSE: 저장소의 라이선스 정보.pywifi, tkinter).이 저장소를 복제합니다:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
이 저장소를 복제합니다:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
이 저장소를 복제합니다:
sudo python3 custom_captive_portal/server.py
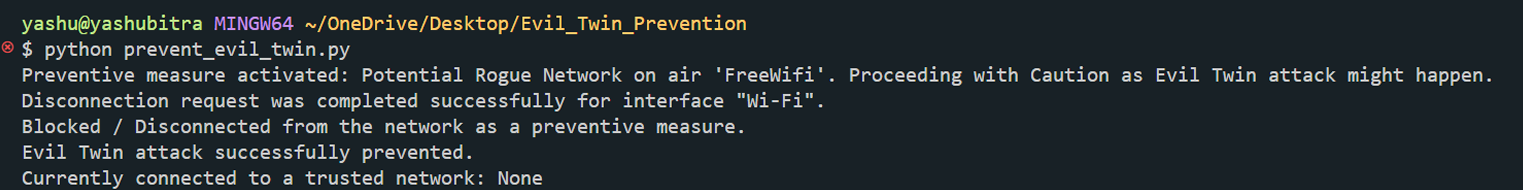
prevent_evil_twin.py를 실행하여 악성 네트워크로부터 자동으로 연결을 해제합니다:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
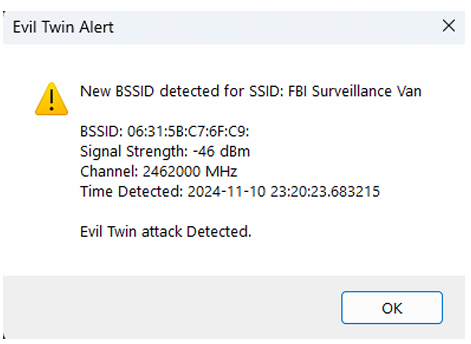
detect_evil_twin.py를 사용하여 SSID와 BSSID의 이상 징후를 모니터링합니다:
python3 Evil_Twin_Detection/detect_evil_twin.py
공격자를 오도하기 위해 가짜 SSID를 사용한 허니팟과 미끼를 배치합니다:
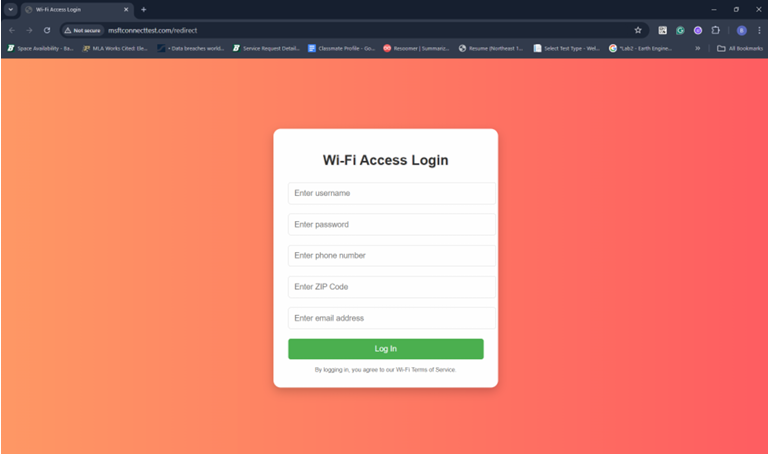
다음은 로그 액세스 포인트에 연결하는 피해자에게 표시되는 로그인 페이지입니다:
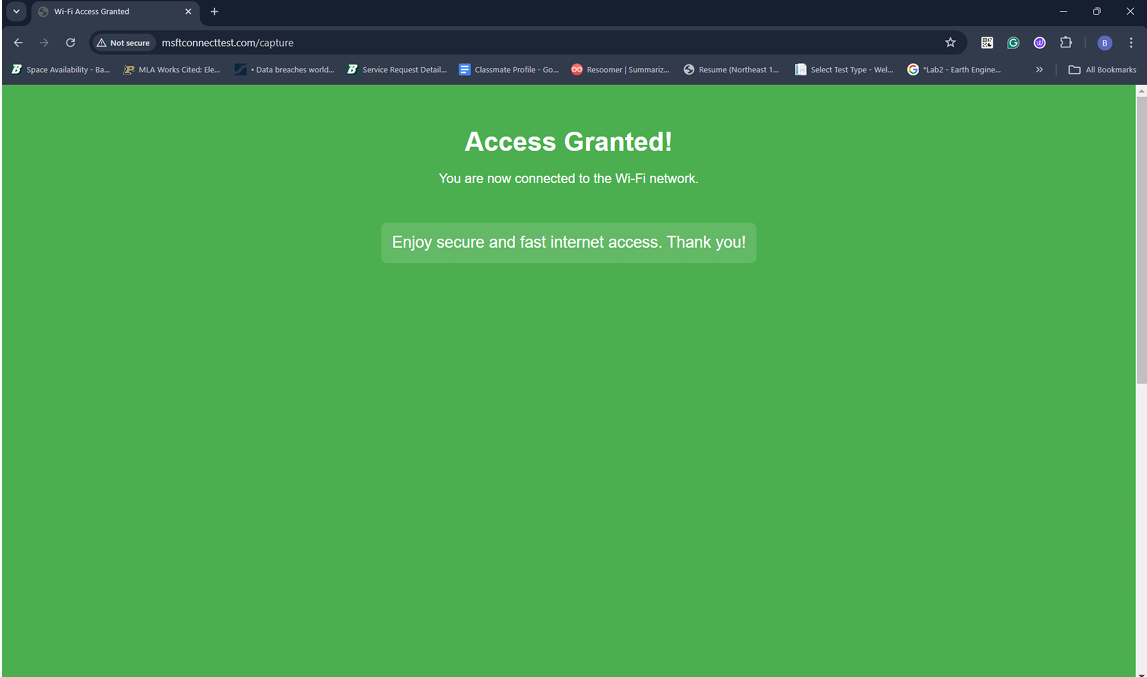
이 화면은 피해자가 로그 AP에 성공적으로 연결되었음을 확인합니다:
잠재적인 Evil Twin 공격을 식별하는 탐지 스크립트의 스크린샷:
신뢰할 수 없는 네트워크에서 연결을 끊는 방지 스크립트의 스크린샷:
이 프로젝트는 교육 목적으로만 제공됩니다. 이러한 기법의 무단 사용은 불법입니다. 모든 네트워크에서 이 도구를 테스트하기 전에 적절한 권한이 있는지 확인하십시오.
이 프로젝트는 저장소에 제공된 LICENSE 파일의 조건에 따라 라이선스가 부여됩니다.
