
 #1
IDS/IPS systems, network monitoring, anomaly-based detection, and threat alerting tools.
Kitploit 추천
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 telekom-security/tpotce
🍯 T-Pot - 올인원 멀티 허니팟 플랫폼 🐝
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 alphasoc/flightsim
악성 네트워크 트래픽 패턴을 안전하게 생성하고 제어 방안을 평가하는 유틸리티입니다.
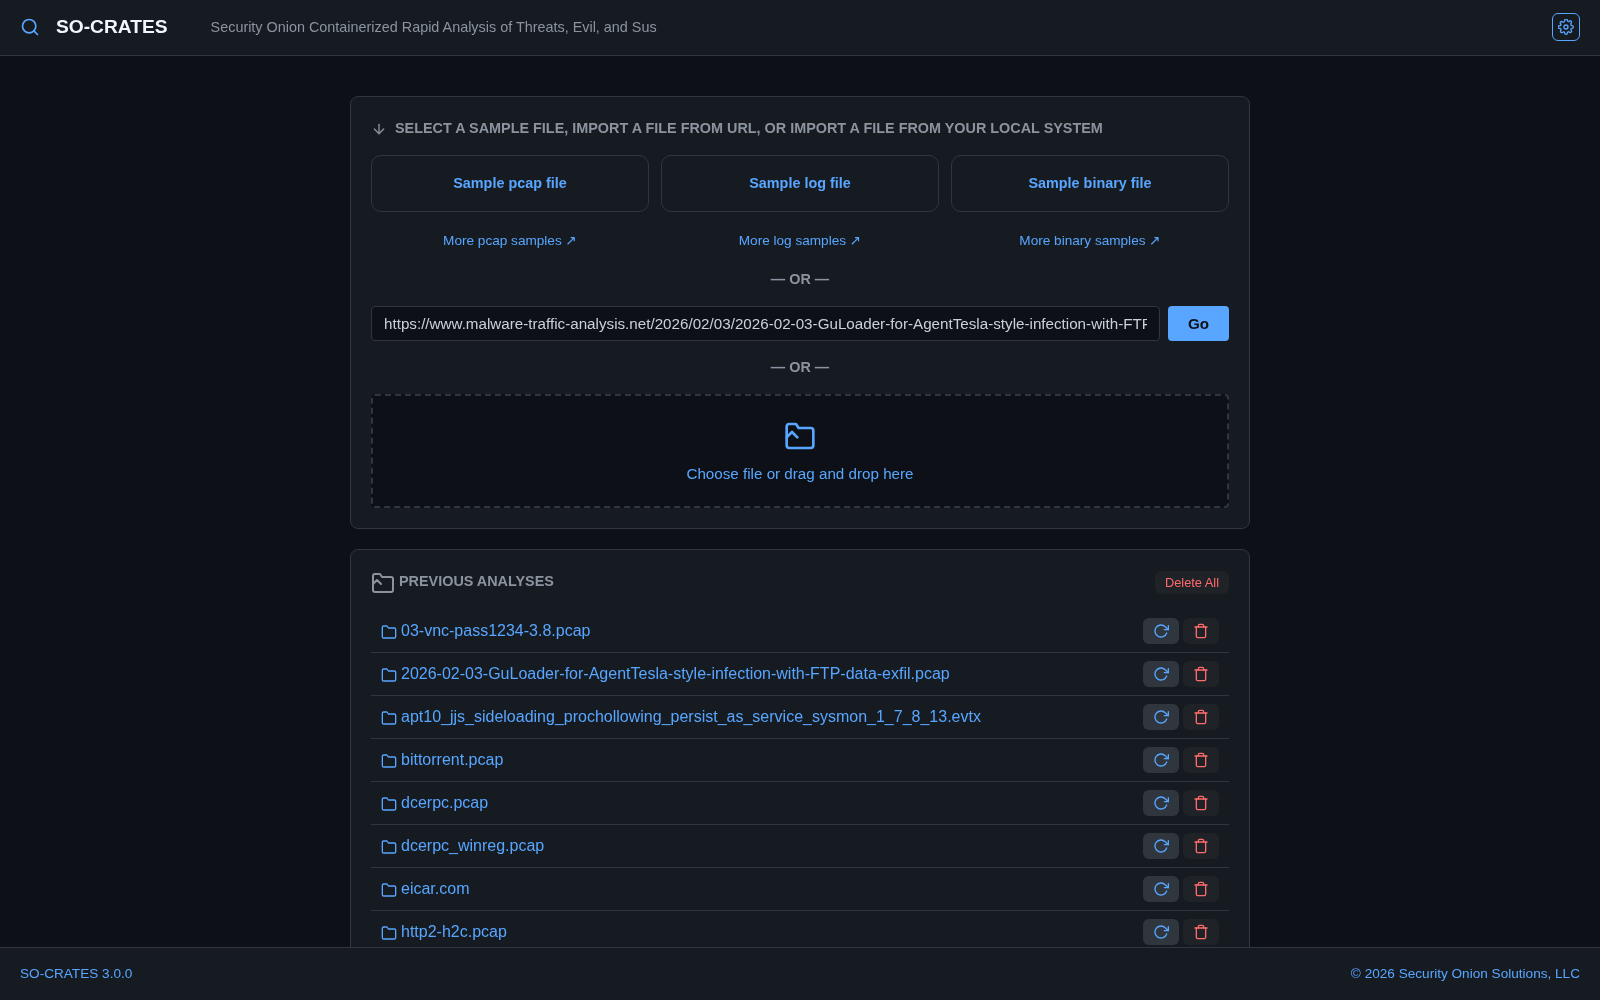 dougburks/so-crates
SO-CRATES: Security Onion 컨테이너 기반 위협, 악성 활동, 그리고 수상한 것들에 대한 신속 분석!
 lucadibello/network-attack-detection
머신러닝 기술을 활용한 포트 스캐닝, DoS 및 맬웨어 공격 고급 탐지
 bombinisecurity/bombini
Aya 기반 eBPF 보안 모니터링 및 샌드박싱 에이전트
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 digitalruby/ipban
자동화된 IP 차단 서비스로, 이벤트 로그와 파일에서 실패한 로그인 시도를 감지하여 Windows와 Linux에서 방화벽 통합을 통해 공격자를 차단합니다.
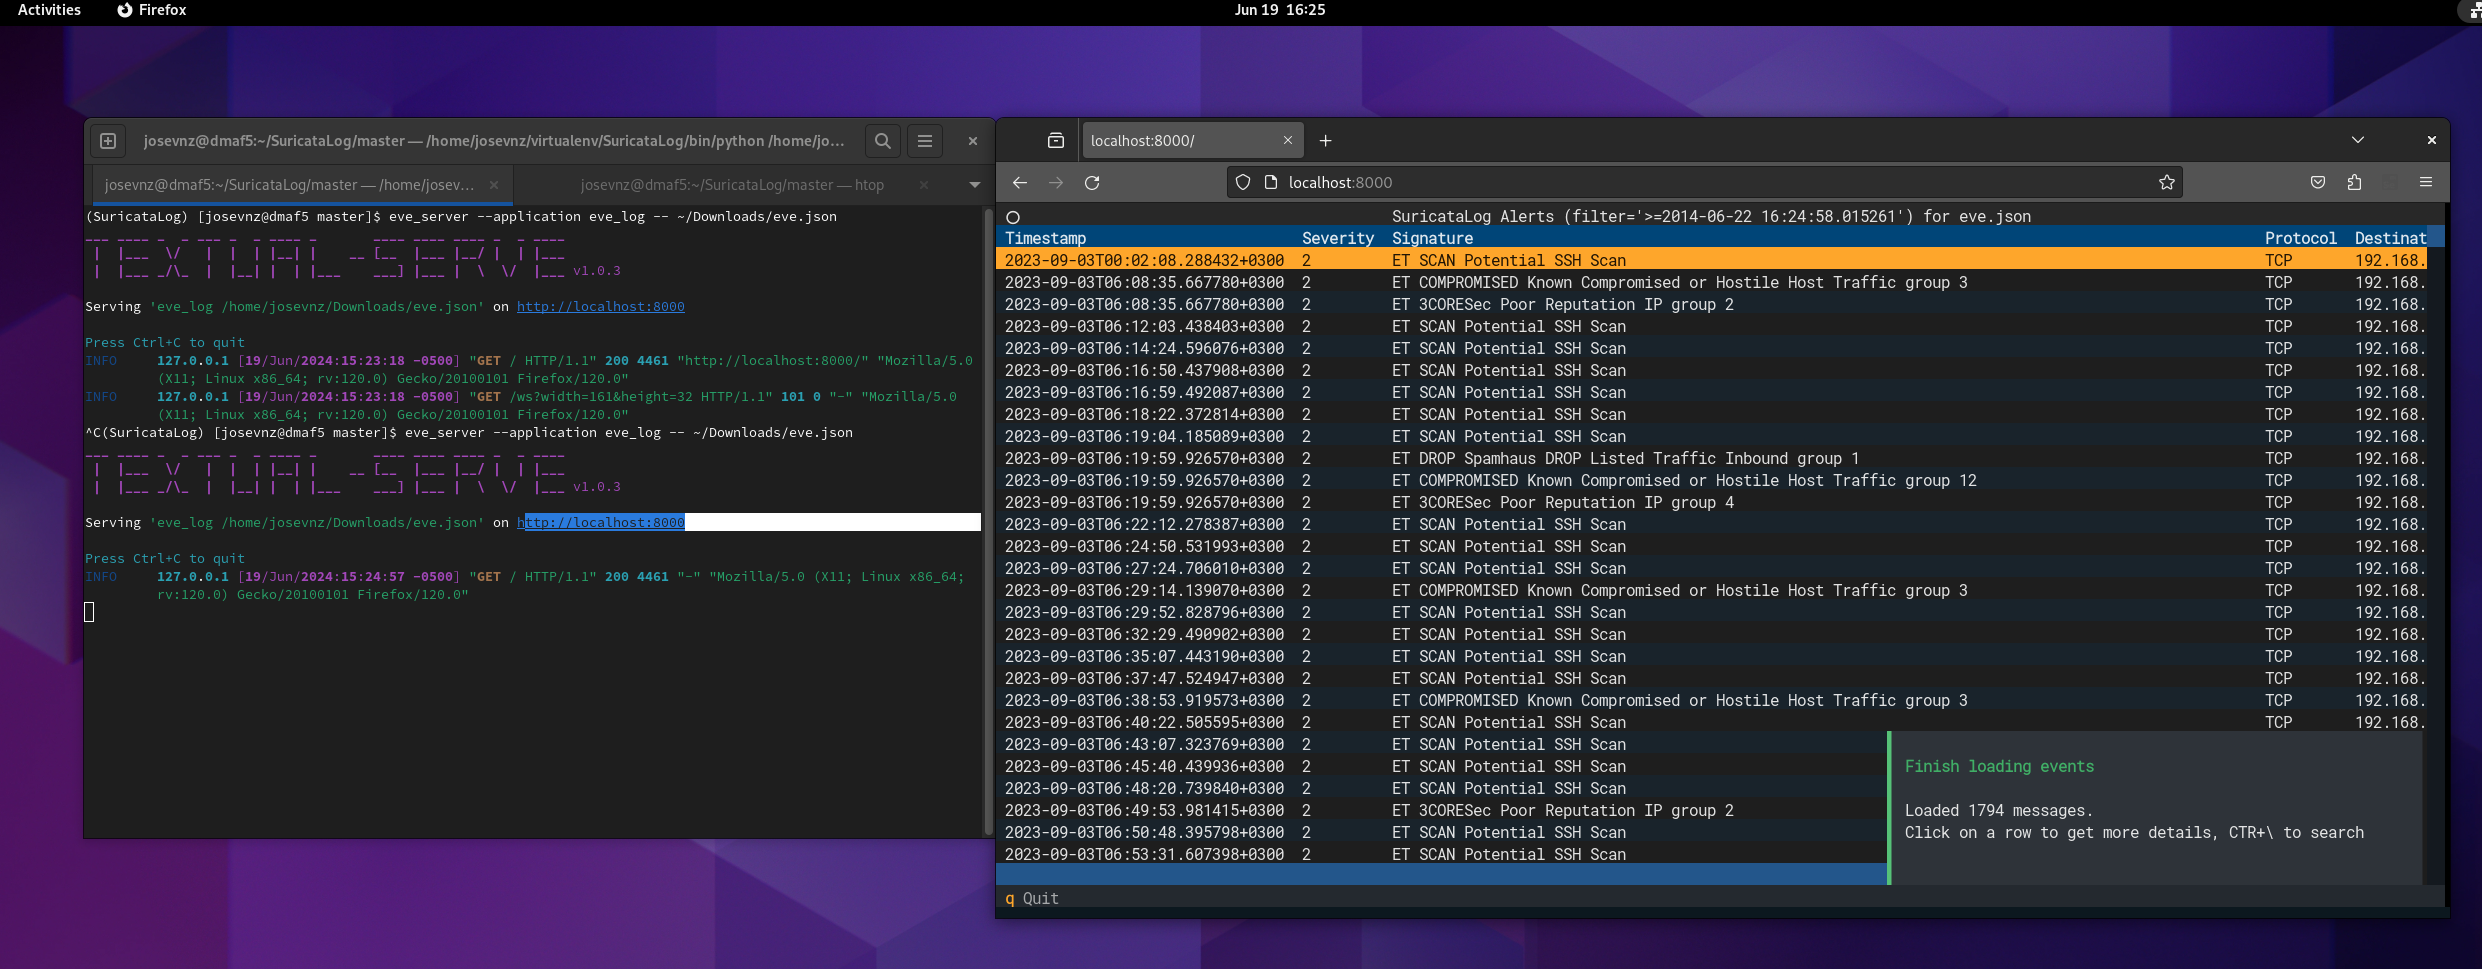 josevnz/suricatalog
Suricata eve.json 로그를 CLI 도구로 파싱, 필터링, 시각화하여 알림, 흐름, DNS 및 페이로드를 처리합니다. Suricata 학습 및 규칙 테스트를 위한 튜토리얼을 포함합니다.
 jsitech/jshielder
리눅스 서버 강화 스크립트/ 안전한 LAMP-LEMP 배포 도구/ CIS 벤치마크
 mfthomps/labtainers
Labtainers: Docker 기반 사이버 연구실 프레임워크
 falcosecurity/falco
Linux용 실시간 클라우드 네이티브 런타임 보안 에이전트로, syscalls 및 컨테이너/Kubernetes 메타데이터를 모니터링하여 비정상 동작과 위협을 탐지합니다.
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 ethan-andrews/exploitarium-detections
KQL 탐지 규칙 — Microsoft Sentinel 및 Defender XDR용, bikini/exploitarium 익명 공개 내용 포함. 이는 2026년 6월 23일에 벤더 통보 없이 공개된, 15개 이상의 개별 취약점 대상과 109개 이상의 추적 파일로…
 umidguluzada/cyberdefense-lab
pfSense, Suricata 및 ELK Stack을 활용한 네트워크 모니터링 및 위협 탐지를 위한 완벽한 블루팀 사이버보안 랩입니다.
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.







