#1
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770(ToolShell) SharePoint 제로데이 악용에 대한 상세한 분석으로, RCE 분석, MachineKey 유출, 페이로드 컴파일, 웹 셸 배포 및 사고 대응 차단 단계를 포함합니다.
 ra3edaj/lab-dfir-cve-2023-38831
d
 nivdolgin/cve-2018-13379
CVE-2018-13379 사냥
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Microsoft Exchange Server에서 CVE-2022-41082(ProxyNotShell) 악용 시도에 대한 상세 사고 보고서 및 교육적 분석으로, 탐지 방법, IoC 및 완화 단계를 포함합니다.
 laxmikumari615/linux---security---detect-and-mitigate-cve-2024-3094
xz의 업스트림 tarball에서 버전 5.6.0부터 악성 코드가 발견된 것으로 확인되었습니다. # 이 취약점의 영향을 받은 운영 체제 및 운영 체제 버전은 특정 시스템뿐인 것으로 확인되었습니다.
 castro-ian/cve-2024-4573-mitigation-script
NTLM 인증 상태를 감지하여 LmCompatibilityLevel 레지스트리 값을 확인함으로써 CVE-2024-43451에 대한 노출을 평가하고 자격 증명 릴레이 공격을 완화합니다.
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
CVE-2024-49138 익스플로잇에 대한 문서화된 침해 대응 사례로, 로그 분석, 해시 검증, C2 탐지 및 SOC 교육을 위한 차단 절차를 포함합니다.
 qjawls2003/blacklotus-detection
CVE-2022-21894 관련 자료를 위한 공개 저장소
 pauljrowland/bootholefix
이 스크립트는 CVE-2020-25632 및/또는 CVE-2021-20233에서 식별된 BootHole 버그를 수정합니다.
 lukepasek/log4jjndilookupremove
주어진 디렉토리의 jar 파일에서 Log4J JndiLookup.class를 제거하여 CVE-2021-45046 및 CVE-2021-44228로부터 임시로 보호하는 간단한 스크립트입니다.
 bakedmuffinman/blacklotusdetection
CVE-2022-21894: BlackLotus 캠페인에 대한 IOC 탐지를 돕기 위해 제작되었습니다.
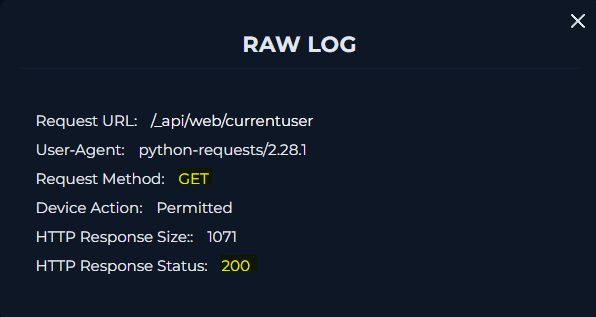 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
SOC 사례 분석 워크스루: Microsoft SharePoint Server의 CVE-2023-29357 권한 상승 취약점 탐지 및 대응을 위한 로그 분석, 엔드포인트 조사, 침해 대응 절차를 포함한 실습.
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
플랫폼이 OpenSSH를 취약하지 않은 버전으로 업데이트할 때까지 RCE(CVE-2024-6387) 위험을 완화하는 Ansible Playbook입니다.
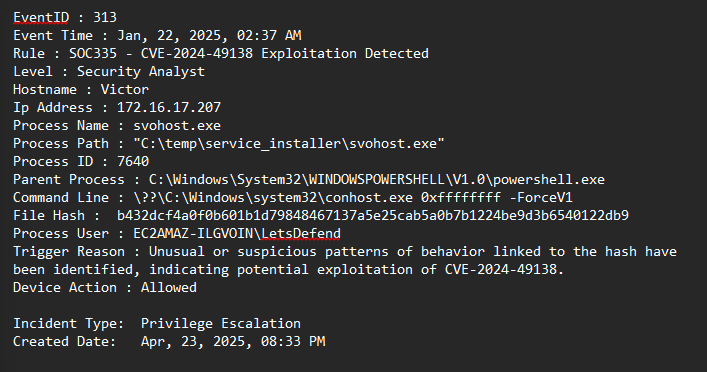 cyprianatsyor/letsdefend-cve-2024-49138-investigation
LetsDefend, VirusTotal, Hybrid Analysis, TrueFort, ChatGPT를 활용한 CVE-2024-49138 실습형 SOC 조사
 ben-smash/l4j-info
CVE-2021-44228에 대해 찾은 유용한 링크를 정리 중입니다.
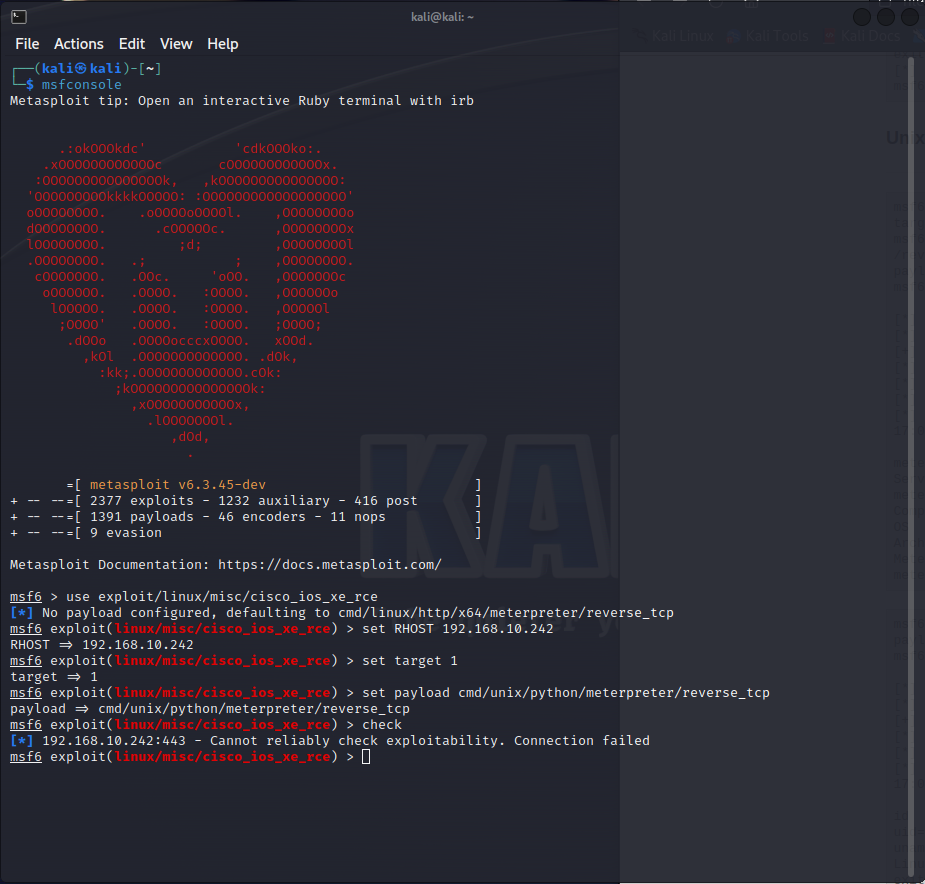 netbell/cve-2023-20198-fix
CVE-2023-20198에 취약한 IOS-XE 장치를 만드는 조건을 확인하고 수정합니다.
 jmussmann/cve-2023-4966-iocs
Citrix NetScaler 로그에서 CVE-2023-4966 악용 가능성을 검색하는 Python 스크립트.