
 #1
Tools for generating, analyzing, and cracking cryptographic hashes and checksums.
Kitploit 추천

 tahaqaisar/hashprint
단일 값, 파일 또는 재귀적 디렉터리 스캔에서 90개 이상의 해시 알고리즘(MD5, bcrypt, SHA256)을 식별하고 JSON, YAML, 텍스트로 내보낼 수 있는 CLI 포렌식 도구입니다.
 elevenpaths/diario-commandline-tools
CLI 클라이언트로 DIARIO API를 대량 소비하기 위한 도구: PDF/Office 문서 업로드, 파일 해시 조회, 명령줄 스크립트를 통한 악성코드 분석 워크플로 자동화.
 neorai/vt-py-scanner
VirusTotal API를 사용하여 폴더를 재귀적으로 스캔하여 악성코드를 탐지합니다. 주요 기능으로 해시 조회, CSV 내보내기, 실시간 진행률 및 자동화된 파일 분석을 위한 속도 제한 처리가 포함됩니다.
 lockedbyte/cryptovenom
Cryptovenom: 암호학의 스위스 아미 나이프
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 polllogamer/sha-256-backdoor-discovery-engine
암호화 분석과 패턴 인식을 통해 SHA-256 해시의 잠재적 백도어를 탐지합니다. 악성코드 분석 및 보안 연구를 위해 설계되었습니다.
 nighth4wkk/pe-parser
Linux에서 Portable Executable 파일을 위한 경량 C 파서: 헤더, 섹션, 임포트, 익스포트, 리소스, 엔트로피, MD5/SHA256 해시를 추출하며 JSON 보고서를 출력합니다.

 t-beckett/h-osint
터미널을 위한 로컬 우선, 키보드 기반 OSINT 워크벤치로, 사용자 이름, 도메인, IP, 이메일, 유출, 지리위치 조회를 다루는 28개 모듈과 SQLite 사례 저장 기능을 제공합니다.
 0xbekoo/cve-2026-8863
CVE-2026-8863의 영향을 받는 UEFI Secure Boot shim의 해시 및 shim 버전
 wattocyber/custom-oscp-tooling
OSCP 중심의 읽기 전용 네트워크, SMB, AD, DNS, 웹 및 데이터베이스 열거용 툴킷; 권한 상승 스캐닝, 해시 식별, 페이로드/자격 증명 명령 생성.
 occamsec/log4j-checker
로컬 파일 시스템에서 CVE-2021-44228(일명 Log4Shell)에 취약할 수 있는 Log4j .jar 파일을 스캔하는 Bash 및 PowerShell 스크립트입니다.
 jas502n/xbootencodepwd
github xboot-x encode password
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
multihash 길이 확장을 통한 IPFS CID 스푸핑을 시연하는 Python 개념 증명(PoC)으로, IPFS 게이트웨이를 오염시킬 수 있는 콘텐츠 주소 지정 검증 결함을 강조합니다.
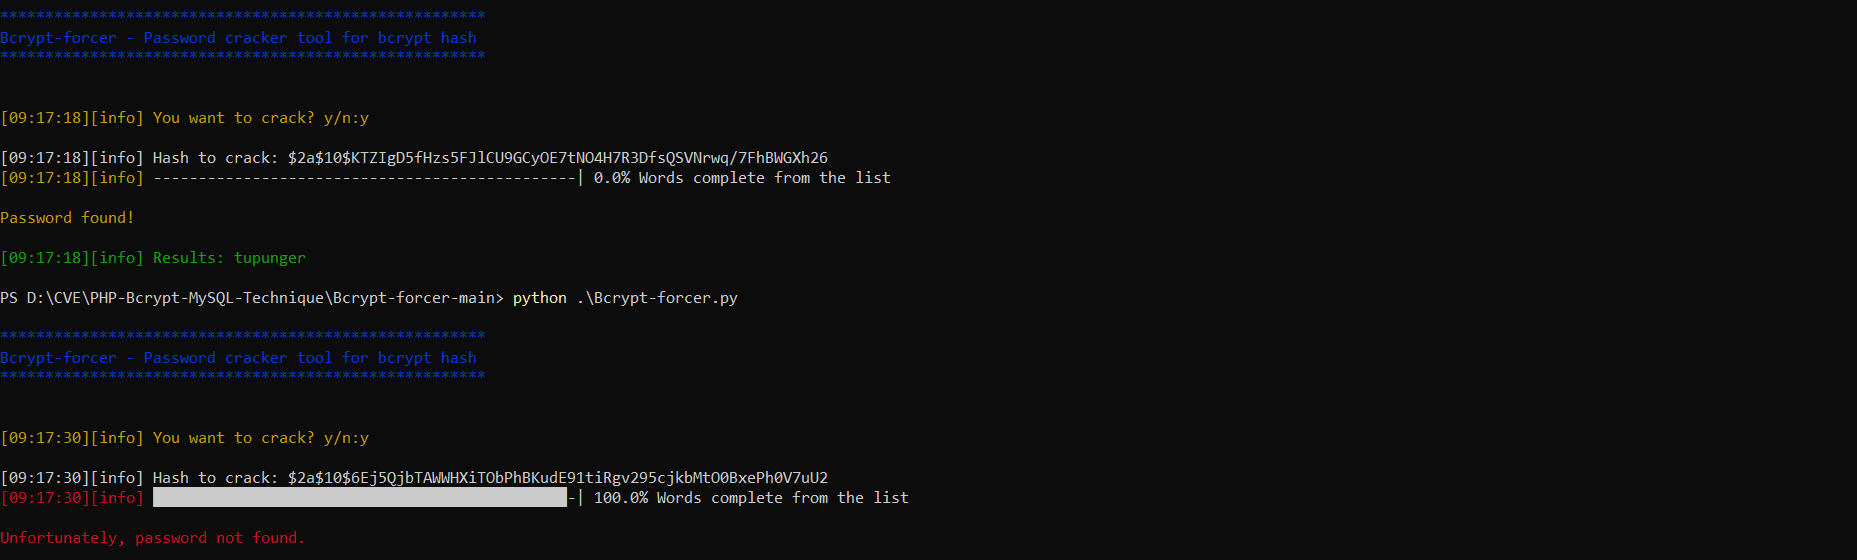 nu11secur1ty/bcrypt-forcer
침투 테스트 및 비밀번호 복구용 Bcrypt 해시 크래커입니다. 사전 또는 무차별 대입 방법을 사용하여 Bcrypt 해시를 해독합니다.
 systemslibrarian/crypto-lab-merkle-proofs
브라우저 기반 Merkle 트리 데모 — 트리 구축, 포함 증명 생성, 루트 해시를 해시 단위로 재계산, RFC 6962 second-preimage 및 CVE-2012-2459 공격 재현. 실제 SHA-256. 백엔드 없음.
 an00brektn/shirocrack
Apache Shiro 해시를 위한 간단한 해시 크래커로 Golang으로 작성되었습니다. CVE-2024-4956 악용에 유용합니다.
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.









