
 #1
Tools for generating, analyzing, and cracking cryptographic hashes and checksums.
Kitploit 추천
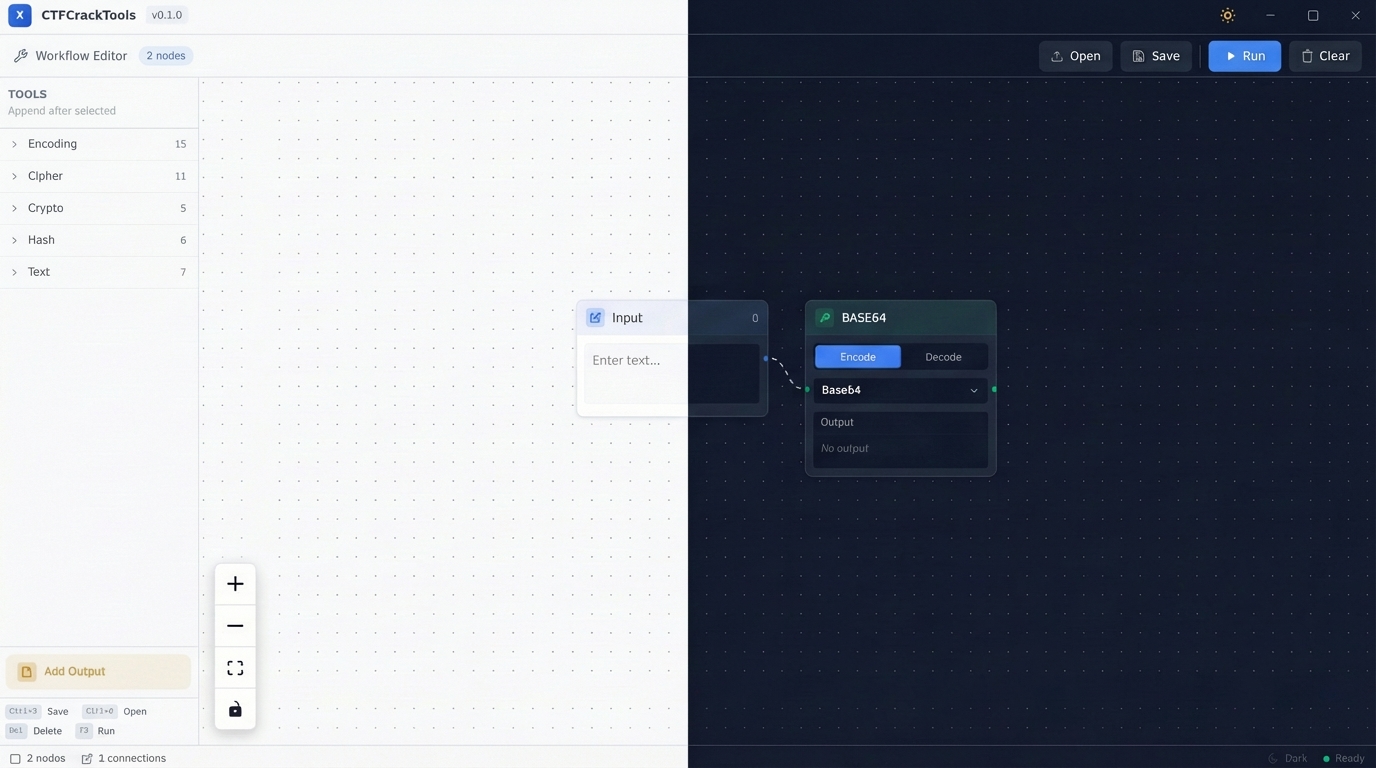
 0chencc/ctfcracktools
Rust 및 Tauri로 구동되는 차세대 CTF 스위스 아미 나이프입니다. 시각적 노드 기반 워크플로우와 로컬 AI 인텔리전스를 통해 뛰어난 성능과 자동화를 제공합니다. 중국 최초의 CTF 도구 프레임워크입니다.

 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 squiblydoo/certreport
개인이 신고하는 데 드는 수고를 덜어 Authenticode 인증서 신고를 지원하는 도구입니다.
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 google/hashr
GCP, AWS 및 로컬 소스 전반의 디스크 이미지, 패키지, 아카이브에서 포렌식 파일 해시 세트를 구축하고, DFIR 워크플로우를 위한 중복 제거 및 PostgreSQL/Spanner 내보내기를 제공합니다.
 ishaklaz/hash-eye
**HashEye**는 해시 유형을 즉시 감지하고 분석하는 강력한 Python CLI 도구입니다. 해시 형식, 보안 수준, 엔트로피 분석 및 패턴 탐지에 대한 자세한 정보를 제공합니다.
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.


 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.
 bee-san/name-that-hash
CLI 또는 웹 앱을 통해 300개 이상의 해시 유형을 즉시 식별합니다. 인기 있는 해시를 우선시하고, 요약을 제공하며, HashCat 및 John the Ripper와 통합하여 비밀번호 크래킹 워크플로를 지원합니다.
 polllogamer/sha-256-backdoor-discovery-engine
암호화 분석과 패턴 인식을 통해 SHA-256 해시의 잠재적 백도어를 탐지합니다. 악성코드 분석 및 보안 연구를 위해 설계되었습니다.
 besser82/libxcrypt
descrypt, md5crypt, bcrypt 등을 위한 확장 crypt 라이브러리
 neorai/vt-py-scanner
VirusTotal API를 사용하여 폴더를 재귀적으로 스캔하여 악성코드를 탐지합니다. 주요 기능으로 해시 조회, CSV 내보내기, 실시간 진행률 및 자동화된 파일 분석을 위한 속도 제한 처리가 포함됩니다.
 inquest/python-inquestlabs
InQuest Labs API와 상호작용하기 위한 Pythonic 인터페이스 및 명령줄 도구입니다.
 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
 alessandroz/lazagne
브라우저, 이메일 클라이언트, 데이터베이스, 시스템 메커니즘 및 네트워크 서비스에서 저장된 비밀번호를 추출하여 보안 감사 및 사후 침투에 사용하는 크로스 플랫폼 자격 증명 복구 도구입니다.








