
 #1
 synacktiv/radmin3-password-cracker
Radmin Server 3 자격 증명 덤퍼/크래커
 nccgroup/pip3line
바이트 조작의 스위스 아미 나이프
 fin3ss3g0d/cve-2024-4956
Python 유틸리티로 CVE-2024-4956 경로 탐색 취약점 악용을 자동화하여 대량 파일 추출을 수행하며, Apache Shiro 1 해시 크래킹을 위한 사용자 정의 Hashcat 모듈도 포함합니다.
 mbadanoiu/artemis2hashcat
Artemis PBKDF2WithHmacSHA1 해시를 hashcat 형식으로 변환하기 위한 Python3 구현
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
 praetorian-inc/gladius
자동화된 Responder/secretsdump.py 크래킹
 nccgroup/hashcrack
해시 유형을 추측하고 hashcat에 적합한 사전과 규칙을 선택합니다.
 polllogamer/sha-256-backdoor-discovery-engine
암호화 분석과 패턴 인식을 통해 SHA-256 해시의 잠재적 백도어를 탐지합니다. 악성코드 분석 및 보안 연구를 위해 설계되었습니다.

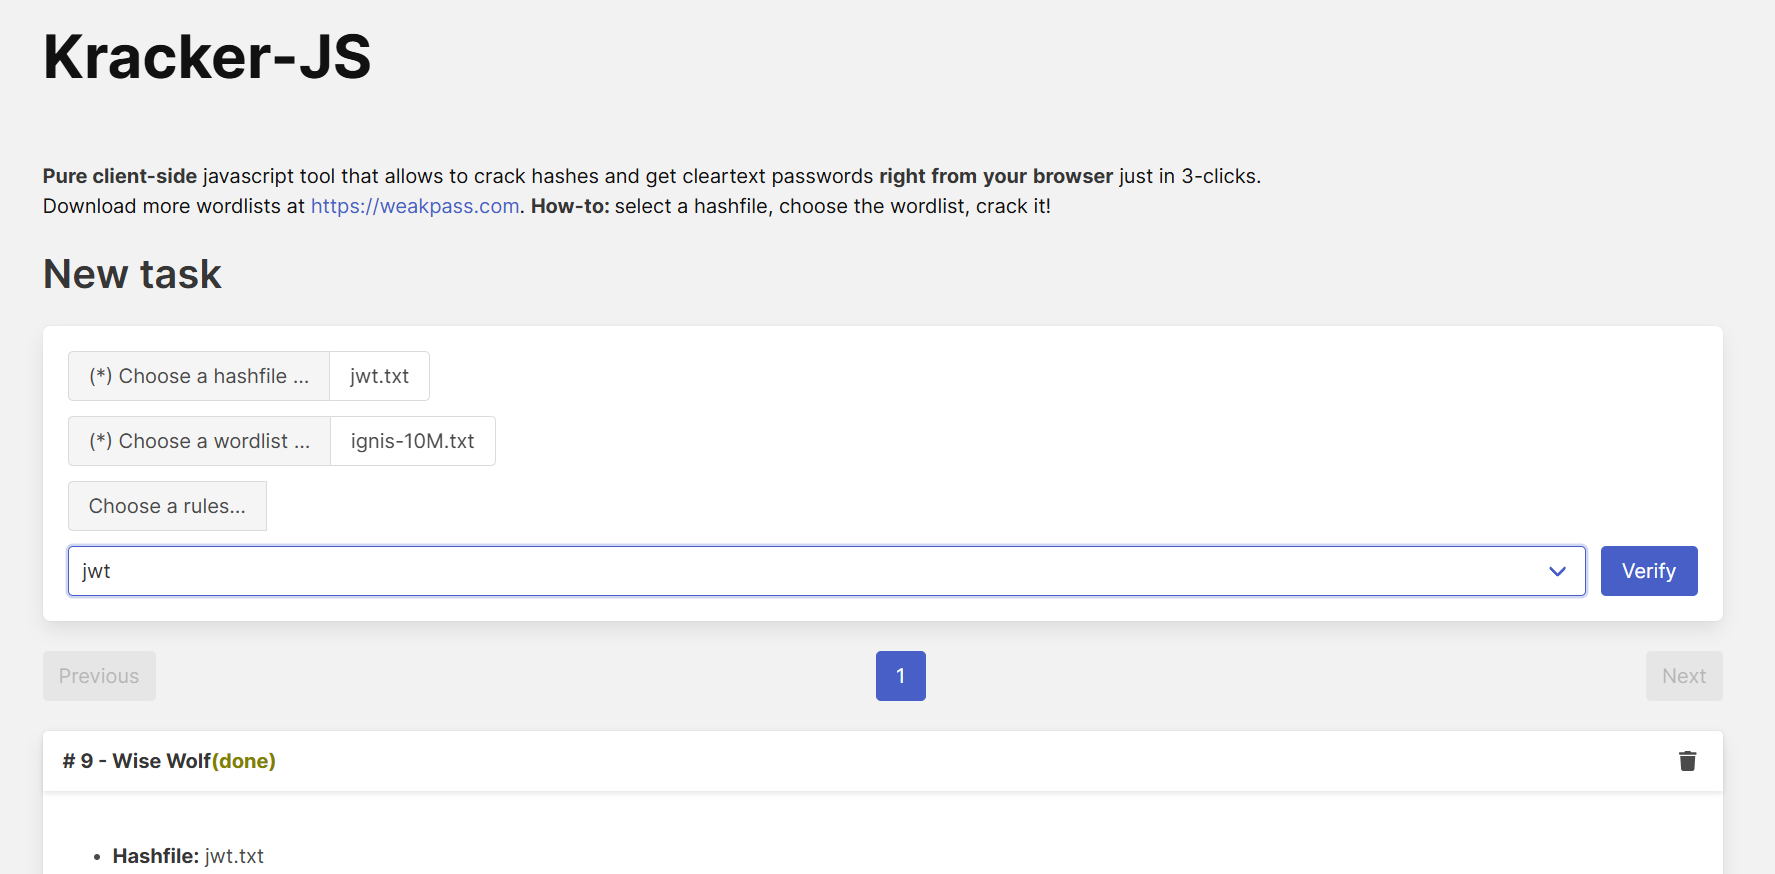 zzzteph/weakpass
브라우저 기반의 비밀번호 크래킹 툴킷으로, 해시 조회, 단어 목록 생성, 규칙 기반 공격 시뮬레이션 및 클라이언트 측 해시 크래킹을 통한 침투 테스트 기능을 제공합니다.
 zerkereod/krakenhashes
GPU/CPU 에이전트를 Hashcat을 통해 조정하여 고속 해시 복구를 수행하는 분산 비밀번호 크래킹 플랫폼으로, 실시간 작업 관리, 체크포인팅, 침투 테스터 및 레드팀을 위한 분석 기능을 제공합니다.
 microsoft/symcrypt-openssl
SymCrypt 암호화 라이브러리와 함께 사용하기 위한 OpenSSL 엔진
 dcit/perl-cryptx
Perl 암호화 툴킷으로, 번들된 LibTomCrypt 라이브러리를 통해 대칭 암호, AEAD 모드, 해시 함수, MAC, 공개키 암호화, 키 파생 및 안전한 난수 생성을 제공합니다.
 luisgg/ophcrack
Windows 비밀번호 크래커로, 레인보우 테이블을 사용한 시간-메모리 트레이드오프 기법을 활용합니다. Windows, macOS, Linux에서 GUI를 통해 LM 및 NT 해시를 지원합니다.
 cvonkleist/vxworks_hash
vxworks 5.x 비밀번호 해시를 역산하는 코드
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.
 coalfire-research/doozer
암호 크래킹 유틸리티









