
 #1
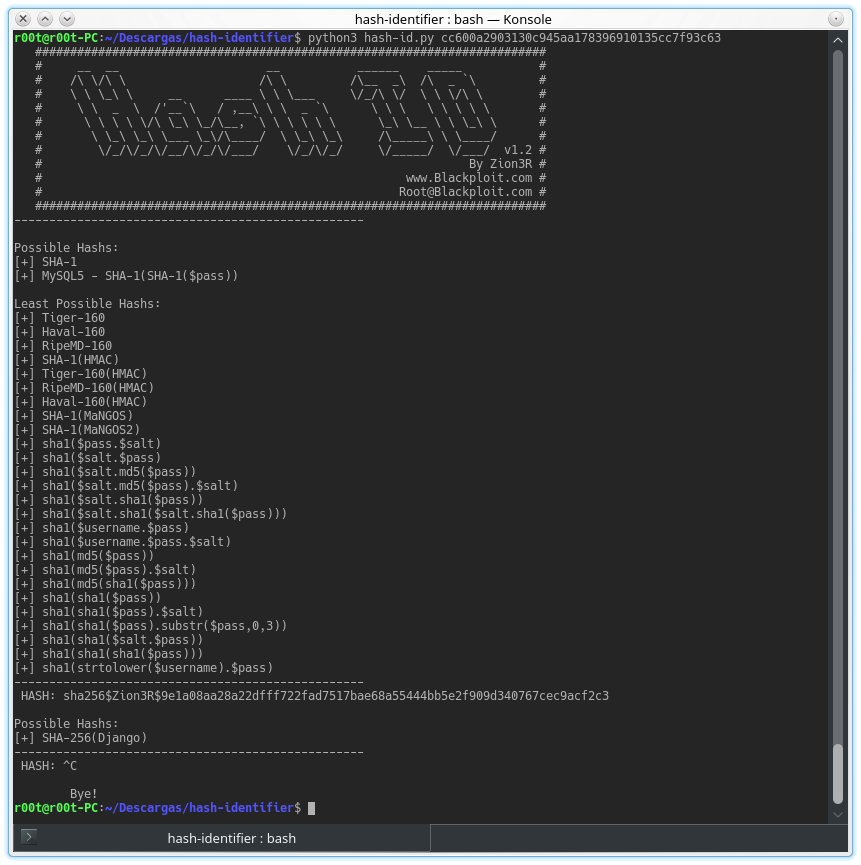
 blackploit/hash-identifier
데이터, 특히 암호를 암호화하는 데 사용되는 다양한 해시 유형을 식별하는 소프트웨어
 elevenpaths/diario-commandline-tools
CLI 클라이언트로 DIARIO API를 대량 소비하기 위한 도구: PDF/Office 문서 업로드, 파일 해시 조회, 명령줄 스크립트를 통한 악성코드 분석 워크플로 자동화.

 wattocyber/custom-oscp-tooling
OSCP 중심의 읽기 전용 네트워크, SMB, AD, DNS, 웹 및 데이터베이스 열거용 툴킷; 권한 상승 스캐닝, 해시 식별, 페이로드/자격 증명 명령 생성.
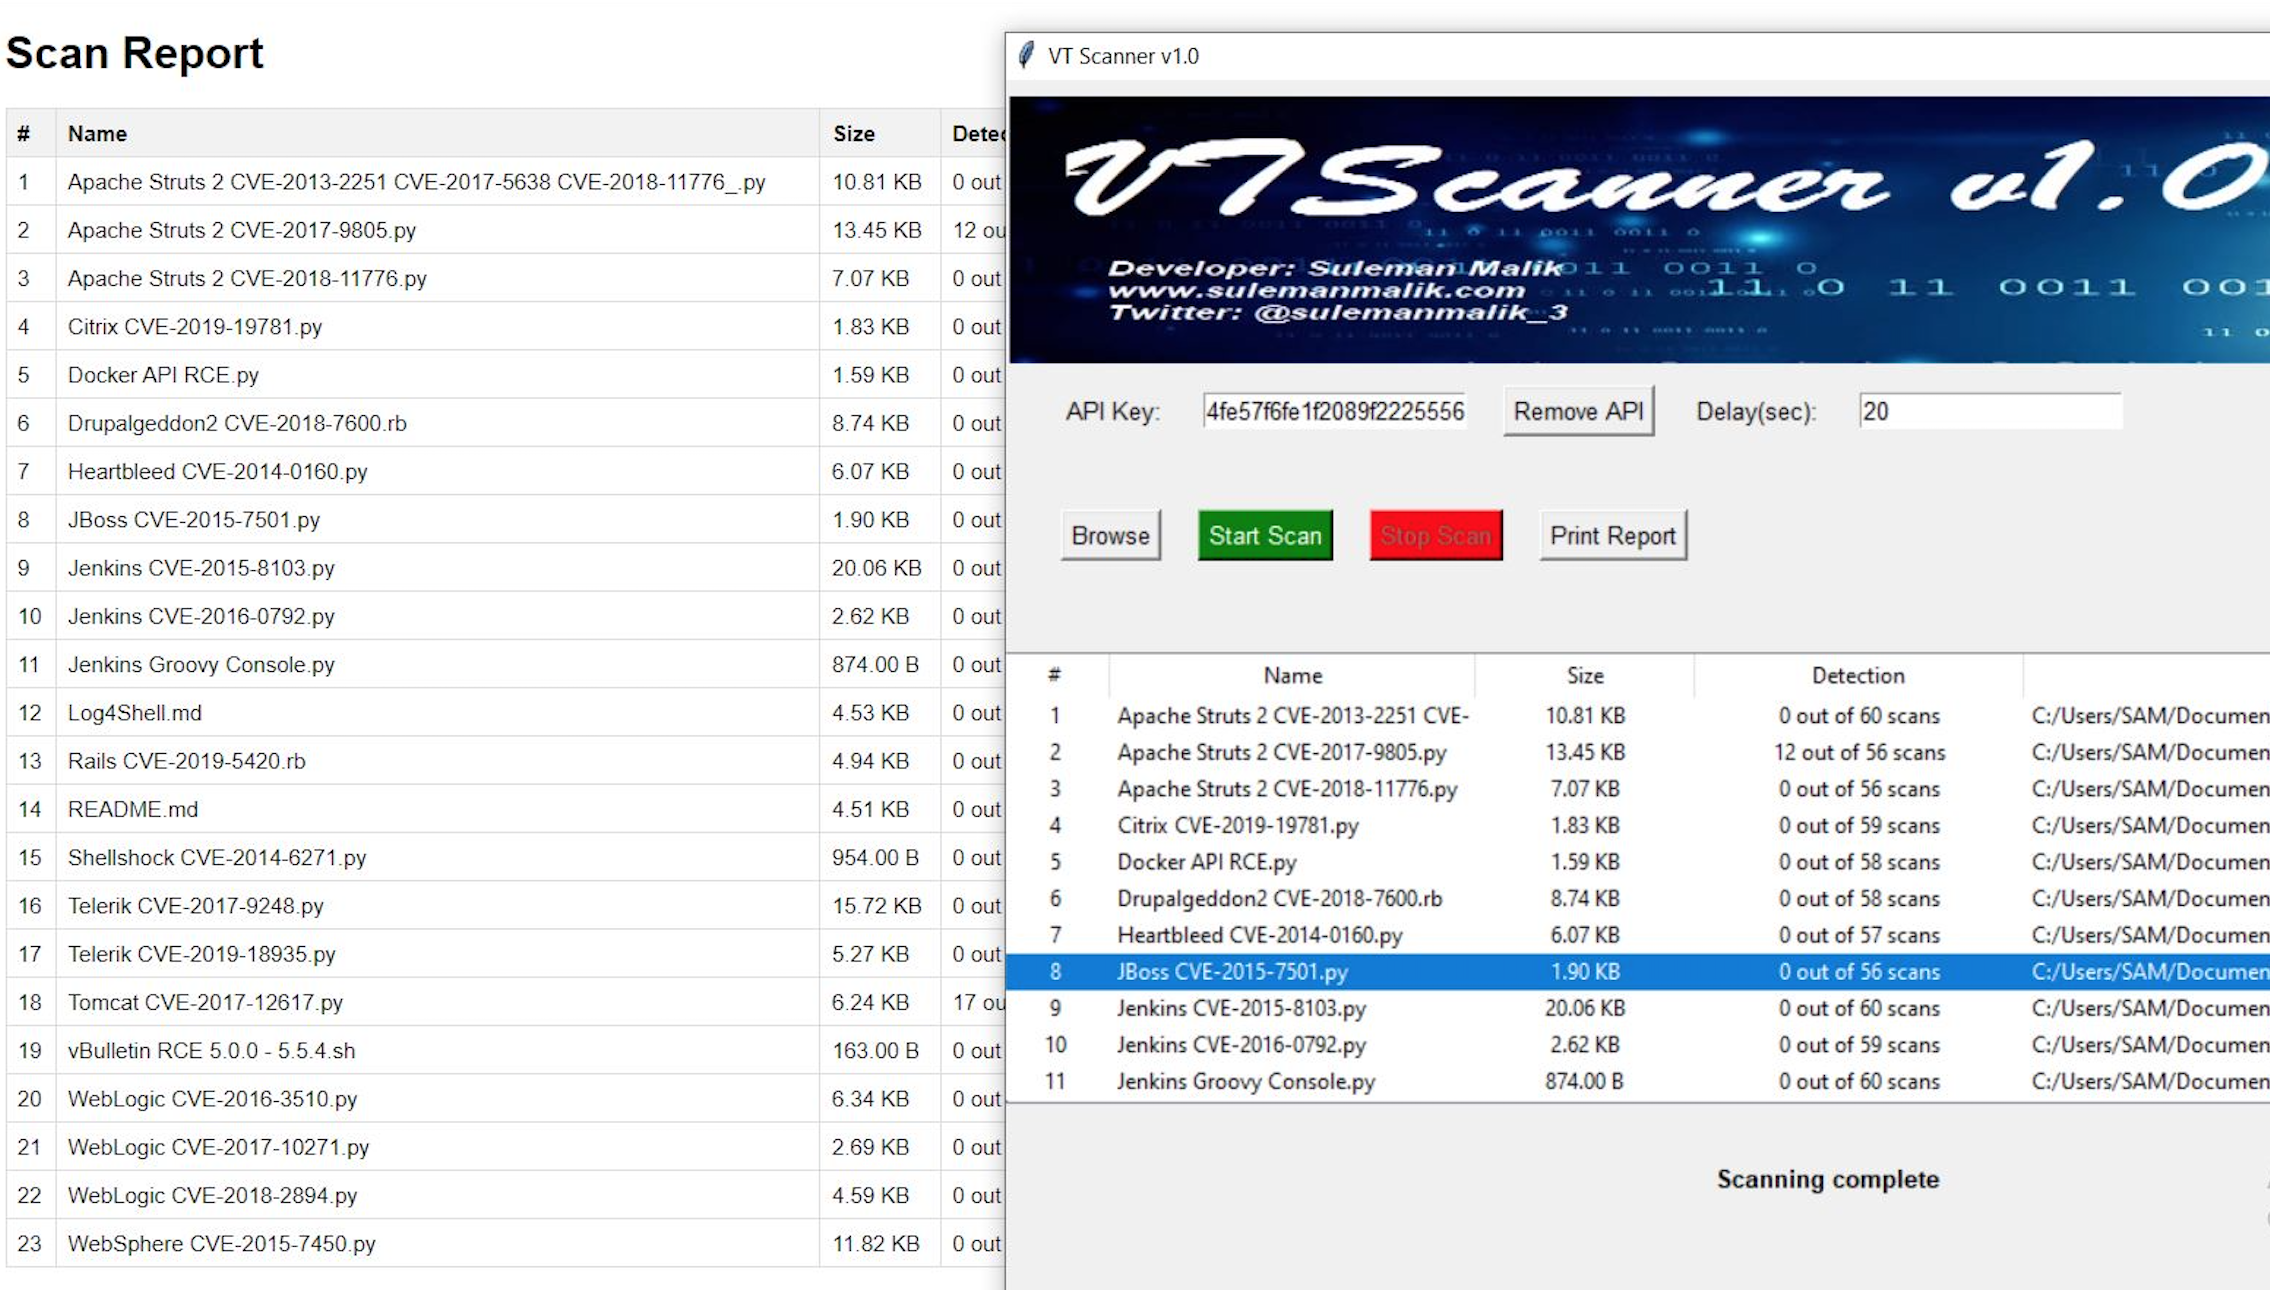 samhaxr/vtscanner
끊임없이 진화하는 사이버 환경에서 파일 스캔, 악성코드 탐지 및 분석을 위한 포괄적인 Python 기반 보안 도구입니다.
 professorquantumuniverse/veto
VirusTotal용 오픈소스 Android 클라이언트. 70개 이상의 안티바이러스 엔진으로 파일, URL, 설치된 앱을 스캔합니다. 해시, 위협 분류, YARA 일치, 샌드박스 동작이 포함된 상세 보고서를 확인합니다. 추적이나 광고가 없습니다.
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 bandrel/hashcatrosetta
Hashcat 규칙 분석기 및 인터프리터 - hashcat 규칙 구문을 해독하기 위한 로제타석

 gentilkiwi/mimikatz
Windows 보안을 가지고 놀 수 있는 작은 도구

 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 jedisct1/libsodium
현대적이고, 이식성이 뛰어나며, 사용하기 쉬운 암호화 라이브러리.
 uthrasri/openssl_g2.5_v1_0_1g
SSL/TLS 프로토콜, 일반 암호화, 그리고 보안 통신을 위한 X.509 인증서 처리를 구현하는 강력한 오픈소스 암호화 라이브러리입니다.
 zerbea/hcxtools
패킷을 캡처 파일에서 해시 파일로 변환하여 Hashcat 또는 John the Ripper에서 사용할 수 있도록 하는 작은 도구 모음입니다.

 psypanda/hashid
다양한 유형의 해시를 식별하는 소프트웨어 -







