#1
Multi-purpose tools and utilities for various security tasks that don't fit specific categories.
Kitploit 추천
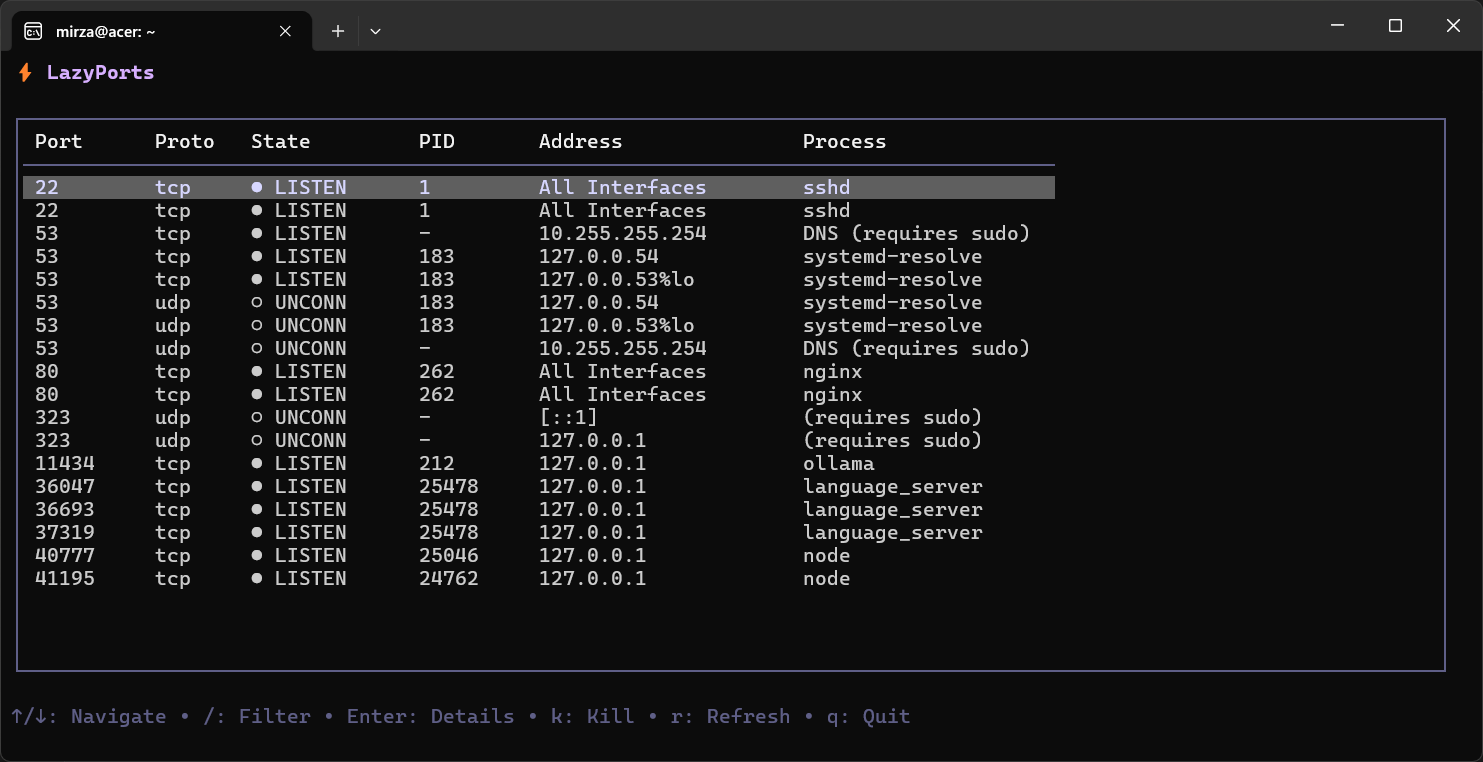
 v9mirza/lazyports
lazyports는 네트워크 포트를 시각화하고 관리하기 위한 터미널 UI 도구입니다. 수신 중인 프로세스를 검사하고 쉽게 종료할 수 있는 대화형 테이블을 제공합니다.
 knqyf263/go-rpmdb
Go용 RPM DB 바인딩
 nanitor/log4fix
log4j log4shell 취약점(CVE-2021-44228) 탐지 및 수정
 berkley4/icu-74-debian
CVE-2025-5222를 수정하는 패치가 포함된 icu 74.2용 Debian 빌드 파일
 trinadh465/external_zlib_4.4_cve-2018-25032
범용 데이터 압축 라이브러리로, zlib, deflate 및 gzip 형식을 구현하며 스레드 안전 함수와 크로스 플랫폼 빌드 지원을 제공합니다.
 horkimhab/cve-2026-4861
CVE-2026-4861 - 초안 또는 할 일
 shoucheng3/xwiki__xwiki-rendering_cve-2023-37908_14-10-3
일반적인 위키/HTML 렌더링 시스템으로, 텍스트 입력을 여러 문법(위키, HTML, XHTML) 간에 변환합니다. 이 저장소는 CVE-2023-37908을 해결하는 패치 버전을 포함하고 있습니다.
 shoucheng3/xwiki__xwiki-rendering_cve-2023-32070_14-5
위키 구문, HTML 및 기타 형식을 XHTML로 변환하는 일반 렌더링 시스템입니다. XWiki 플랫폼의 일부로, 유연하고 확장 가능한 텍스트 변환 엔진을 제공합니다.
 shoucheng3/xwiki__xwiki-commons_cve-2022-24897_12-6-6
XWiki 플랫폼 및 기타 Java 프로젝트를 위한 공통 기술 구성 요소(API, 문서, 빌드 도구 포함)를 제공하는 일반 Java 유틸리티 라이브러리입니다.
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
모듈식 설계, 통합 구성 및 관리를 갖춘 Java EE 7 애플리케이션 서버입니다. 내장 테스트 및 클러스터링 기능과 함께 독립 실행형 및 도메인 모드를 지원합니다.
 shoucheng3/vert-x3__vertx-web_cve-2019-17640_3-9-3
CVE-2019-17640에 대한 분석 및 익스플로잇 코드로, Vert.x-Web의 취약점입니다. Vert.x 기반 서비스에서 웹 애플리케이션 보안을 검증하는 보안 연구자를 위한 타겟 테스트 케이스를 제공합니다.
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
아카이브(ZIP, TAR, JAR) 생성 및 추출을 위한 Java 라이브러리로, 다양한 압축 형식을 지원합니다. 참고: 버전 3.5에는 CVE-2018-1002200(zip slip)에 대한 수정 사항이 포함되어 있습니다.
 shoucheng3/asf__commons-io_cve-2021-29425_2-6
스트림 구현, 파일 필터, 비교기 및 엔디안 변환을 포함한 I/O 작업용 유틸리티 클래스를 제공하는 Java 라이브러리.
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
AOSP 10 r33용 Expat XML 파서 라이브러리의 패치 버전으로, 여러 CVE(CVE-2022-22822 ~ CVE-2022-22827)를 해결하며, 보안 수정이 포함된 스트림 지향 XML 파싱을 제공합니다.
 homjxi0e/cve-2017-4490-
Linux 시스템에서 figlet을 이용한 .bashrc 조작으로 터미널 지속성 및 권한 상승 취약점을 생성하는 실험적 개념 증명.
 hello4r1end/patch_cve-2023-22809
CVE-2023-22809를 패치하기 위한 자동화된 Bash 스크립트로, 최신 sudo 버전을 설치하여 Linux 시스템의 로컬 권한 상승 취약점을 완화합니다.
 alonisser/ralph
CVE-2025-54795 보안 패치 이후에도 작동하는 Ralph Wiggum 플러그인 구현
 trinadh465/external_lib_aosp10_r33_cve-2021-45960_cve-2021-46143-
C 라이브러리로, 스트림 지향 XML 파싱을 제공하며 빠르고 구성 가능한 파서와 사용자 정의 핸들러 및 인코딩 옵션을 지원합니다.