
 #1
Digital forensics, evidence collection, timeline analysis, and incident investigation tools.
Kitploit 추천
 keyuraghao/cve-2025-20260
CVE-2025-20260에 대한 Python 기반 익스플로잇으로, 악성 PDF 파일을 생성하고 취약점 확인을 위한 코어 덤프 분석 기능을 포함합니다.
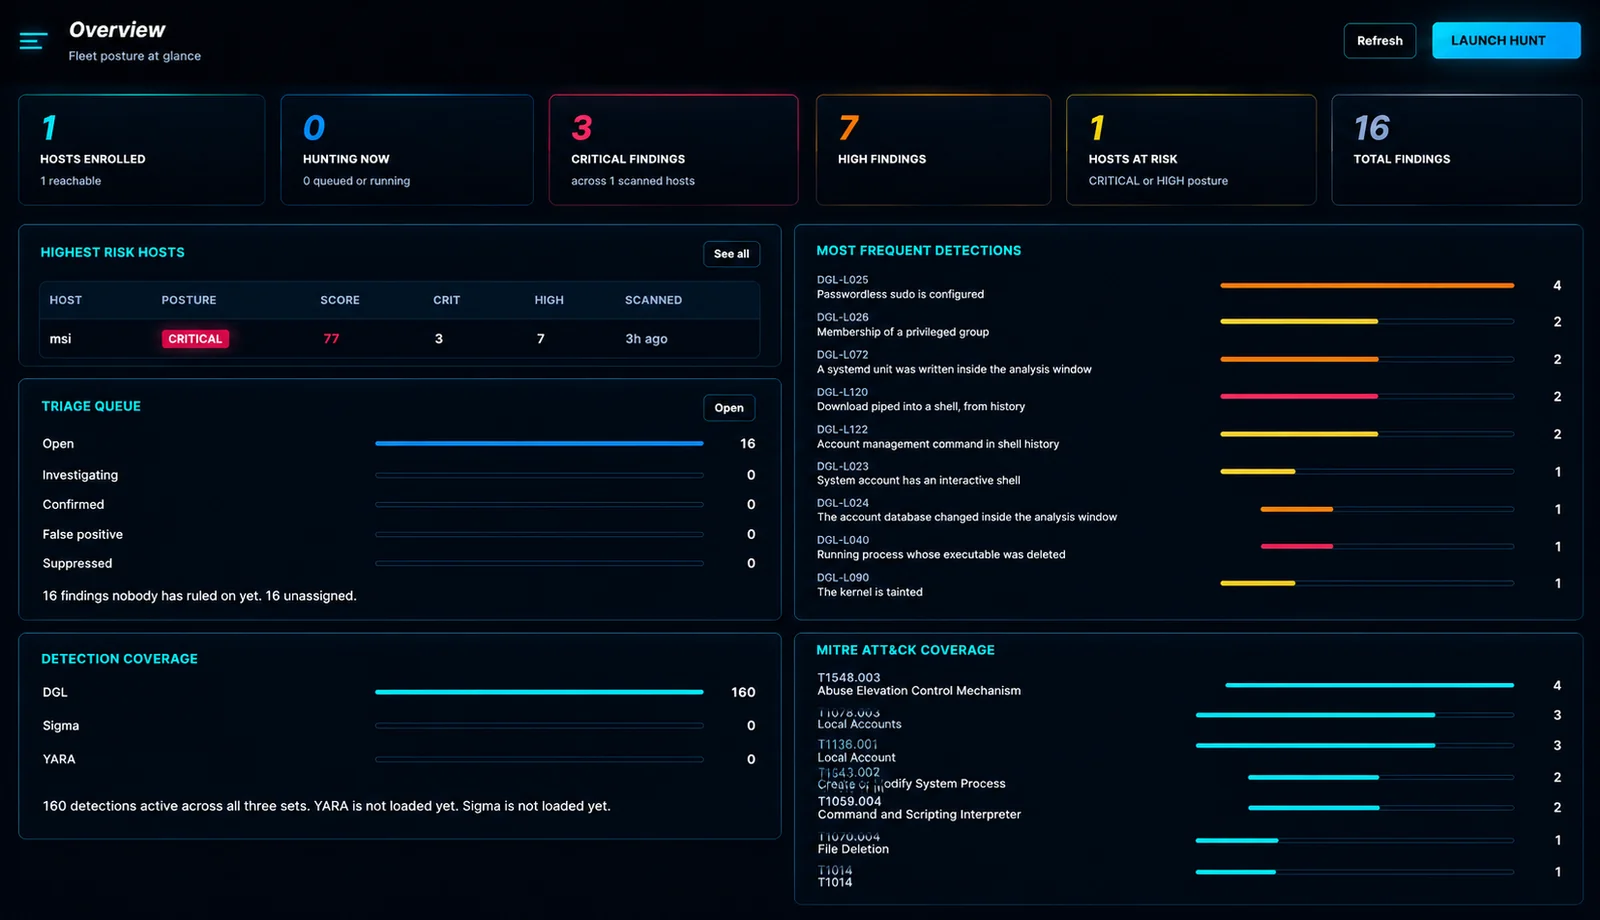 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 수집기를 위한 중앙 콘솔. 플릿을 스캔하고, 호스트 간 결과를 상호 연관시키며, IOC 피드와 SIEM 전달을 한 곳에서 관리합니다.
 wowfunhappy/fix-apple-mail-cve-2020-9922
macOS에서 제로클릭 Apple Mail 취약점(CVE-2020-9922)을 패치하여 사용자 상호작용 없이 발생하는 원격 코드 실행을 방지합니다.
 go-lanz/persistnux
DFIR 조사를 위한 Bash 기반 Linux 지속성 탐지 도구. 15개 이상의 지속성 메커니즘(systemd, cron, 커널 모듈, SSH, 컨테이너)을 스캔하고 신뢰도 점수를 부여하며, 포렌식 분석을 위한 CSV/JSONL 보고서를 생성합니다.
 gyaansastra/cve-2022-30190
CVE-2022-30190(Follina MSDT 취약점)에 대한 포괄적인 분석으로, IOCs, SIEM/EDR용 탐지 규칙, YARA 시그니처, 완화 스크립트, 그리고 방어자 관점의 교육용 익스플로잇 분석을 포함합니다.
 ctm1/cve-2023-32784-keepass-linux
리눅스용 KeePass 마스터 비밀번호 추출 PoC
 decalage2/detect_cve-2026-21509
YARA 규칙 및 MS Office의 CVE-2026-21509 취약점에 대한 잠재적 익스플로잇을 탐지하는 Python 스크립트
 onsec-fr/cve-2019-19781-forensic
cve-2019-19781 탐지를 위한 자동 포렌식 스크립트
 airbus-cert/cve-2025-24985
CVE-2025-24985 관련 악성 VHD 파일 탐지
 disqualifier/psa-2026-00043-recovery
복구 노트: Proxmox 권고 ID PSA-2026-00043-1 (CVE-2023-54391)
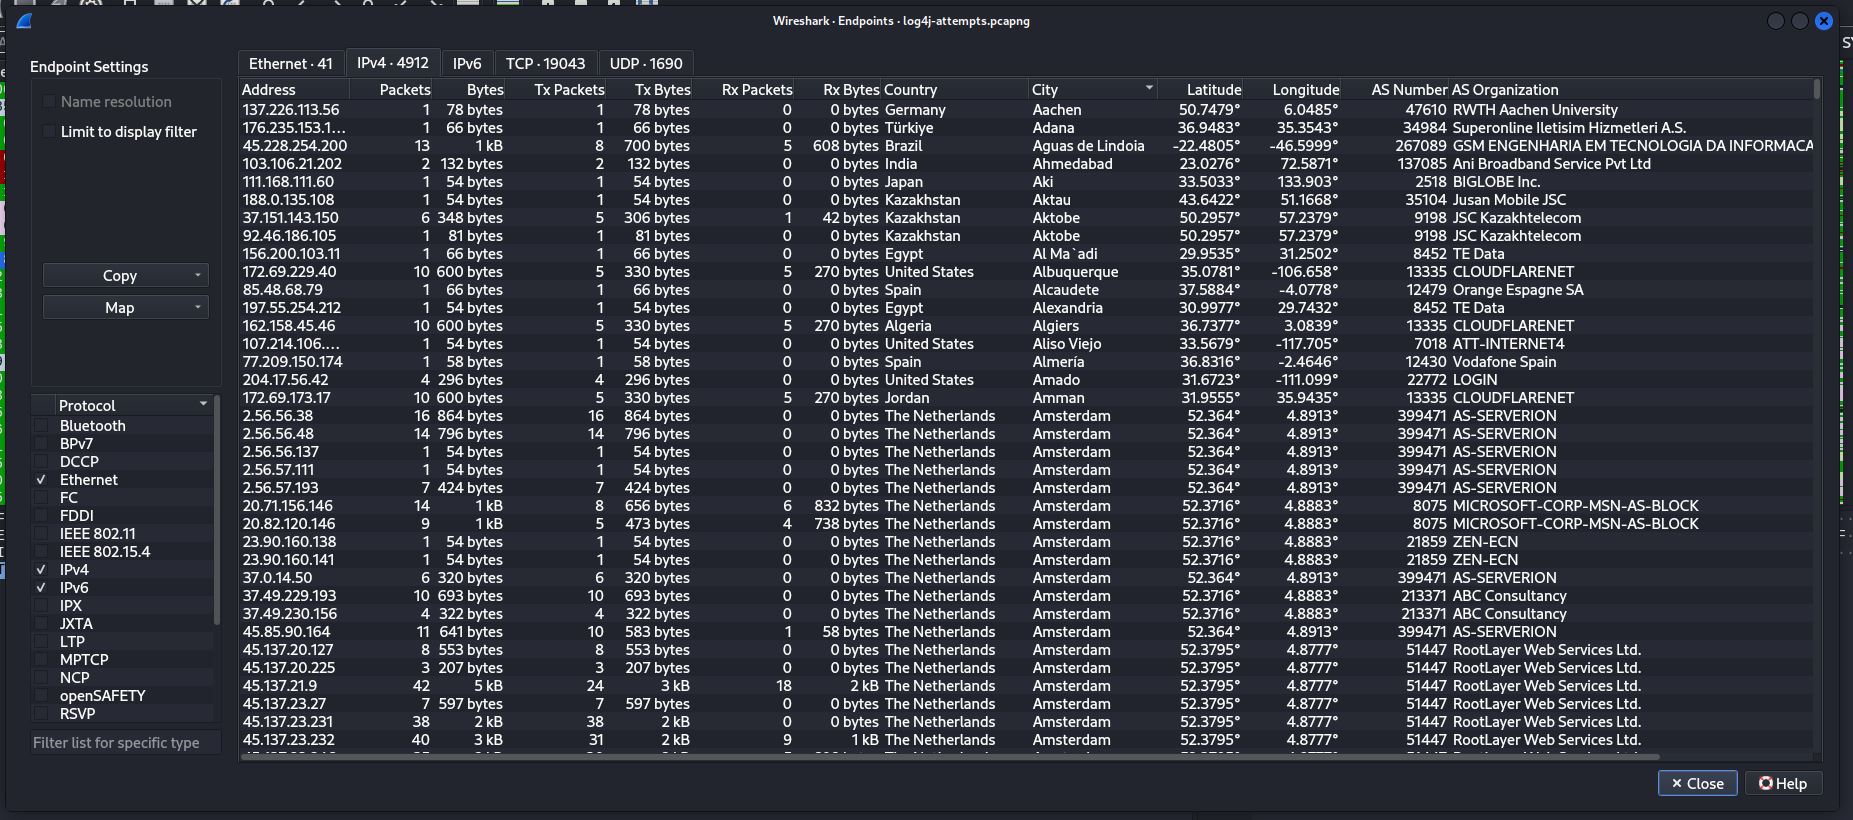 kirkdjohnson/wireshark
malware-traffic-analysis.net에서 패킷 캡처(.pcapng) 파일을 다운로드했는데, 이는 Log4J 취약점(CVE-2021-44228)을 이용해 웹 서버를 공격하려는 시도의 사례였습니다. 서버와 통신하는 엔드포인트의 수를 조사했고, 해당…
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 SharePoint "ToolShell" RCE 제로데이(CVE-2025-53770)에 대한 위협 인텔리전스 및 침해 대응 연구. 🕵️♂️ 근본 원인 역직렬화 결함, 공격 타임라인, 위험 지표, 방어적 EDR 검증 플레이북을 다룹니다. 🛡️
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs. Deep Instinct의 블로그 사이트에서 더 많은 정보를 확인하세요.
 ace-responder/cve-2022-47966_checker
ManageEngine 서버에서 실행하세요.
 hackinglz/panrapidcheck
CVE-2024-3400에 대한 PANOS 지원 파일에서 유용한 정보 추출
 cakescats/airborn-ios-cve-2025-24252
LogArchive에서 iOS Airborne 취약점 로그 아티팩트 추출기 CVE-2025-24252
 m4g1xx/cve-2024-36971
CVE-2024-36971용 PoC
 nu11secur1ty/pastokrapacefleciks
.pcapng 파일을 분석하여 네트워크 트래픽 검사 및 포렌식 검토를 위한 HTML 보고서를 생성합니다.








