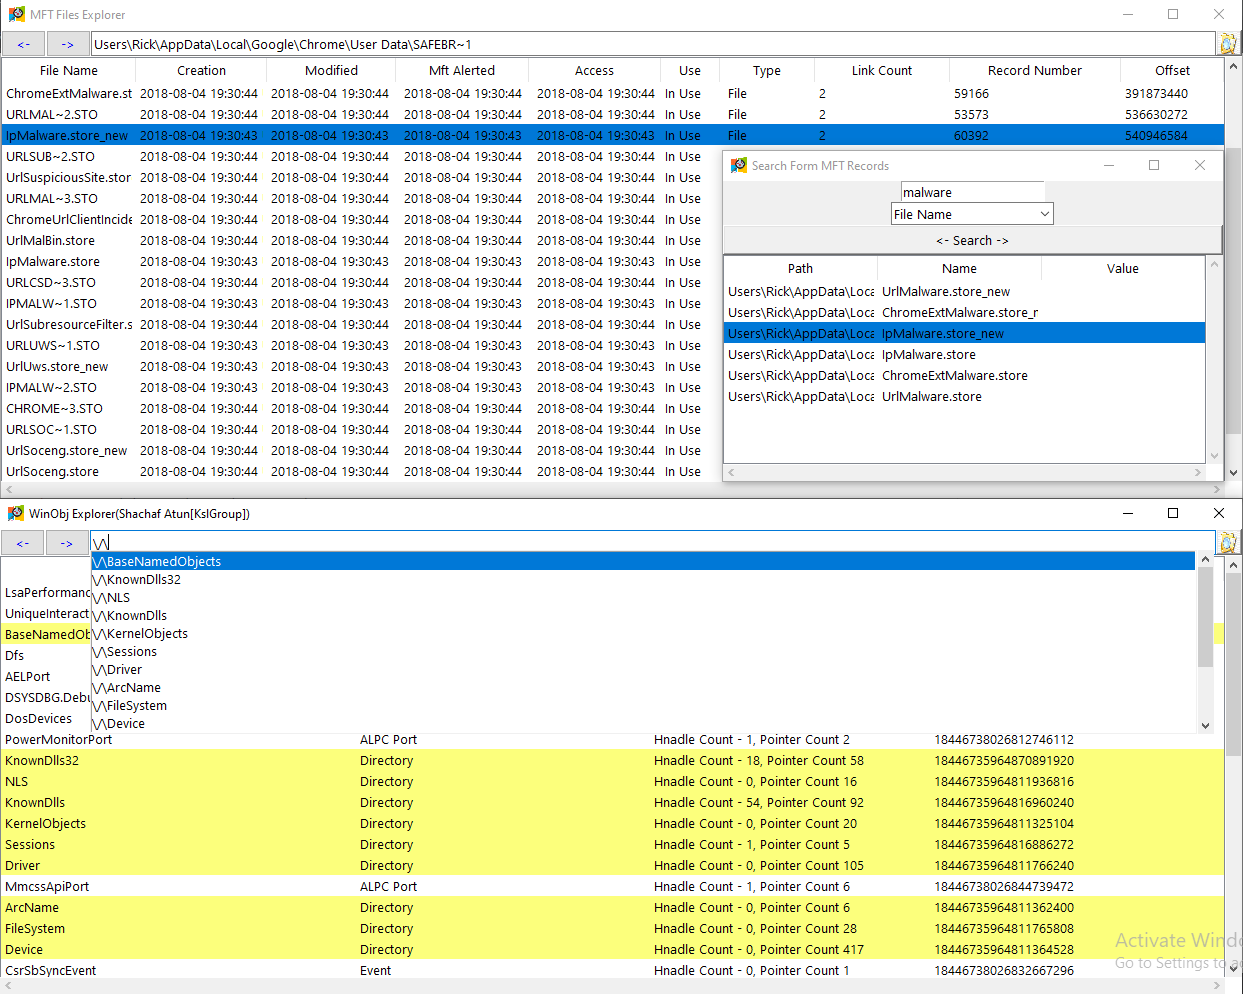
#1

 rawsec/rawsec-cybersecurity-list
침투 테스트, 포렌식, OSINT, 웹 보안, 악성코드 분석, 암호학, CTF, 실습 환경, 학습 경로를 다루는 사이버보안 도구 및 리소스의 엄선된 인벤토리.

 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 ashemery/anti-forensics
안티포렌식 기법을 추적하는 저장소
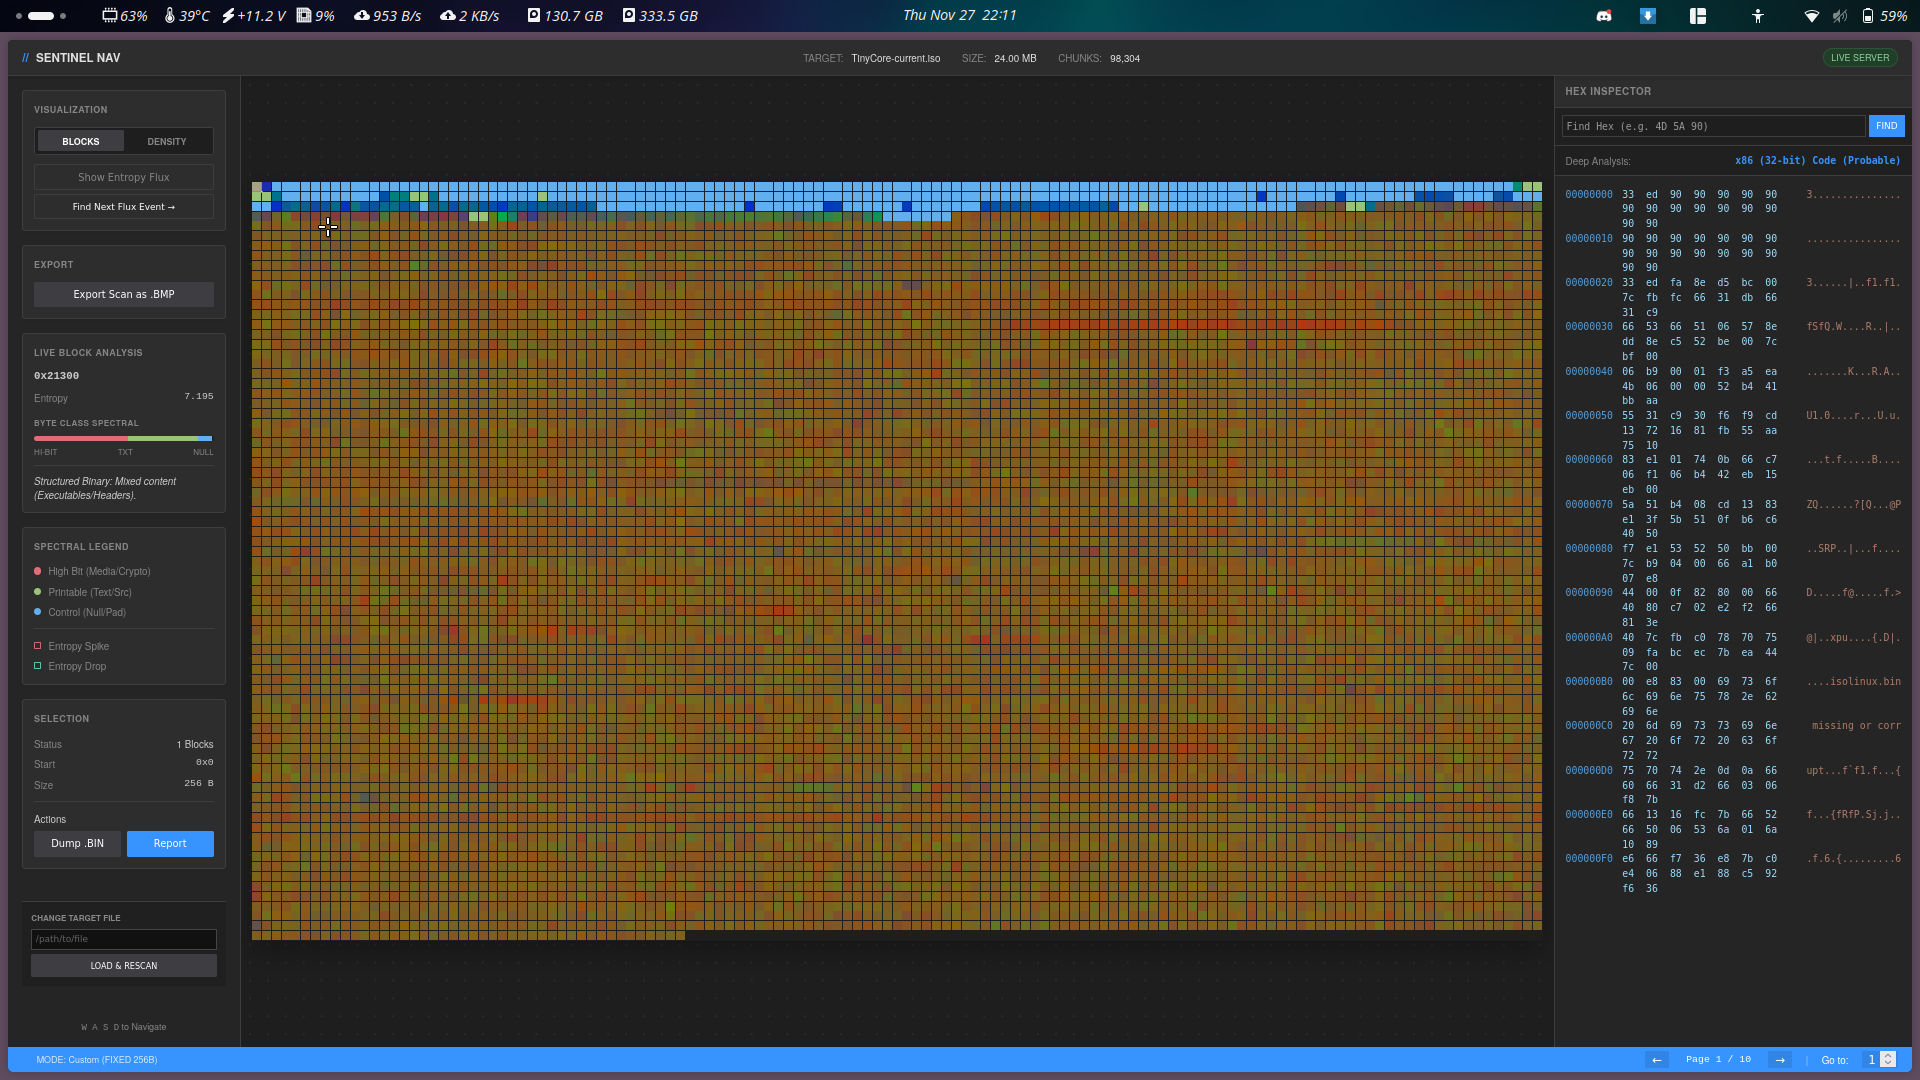 smolfiddle/sentinelnav
SentinelNav: 종속성 없는 순수 Python 바이너리 시각화 및 포렌식 도구.
 tylabs/qs_old
오피스 문서 내 스트림을 스캔하고 xor db 공격을 수행하는 명령줄 도구
 cleasbycode/jdvrif
Steganography Tool for JPG Images
 emrekybs/draculaos
Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.
 capesandbox/capesolo
capemon을 실행하는 독립형 Windows VM 멀웨어 샌드박스로, GUI 트리아지 뷰어, YARA 시그니처, IOC 추출, 네트워크 분석, VirusTotal/MalwareBazaar 샘플 다운로드를 제공합니다.
 hiddenillusion/nomorexor
파일의 256바이트 XOR 키를 빈도 분석을 사용하여 추측하는 데 도움을 주는 도구
 velocidex/linpmem
리눅스 커널 드라이버로서 물리 메모리 획득을 수행하며, 예약된 메모리 및 메모리 홀을 포함한 모든 물리 주소에 대한 읽기 접근을 가능하게 하고, CR3 정보와 가상-물리 주소 변환 서비스를 제공합니다.
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.
 yeet-src/usbsnoop
eBPF 기반의 실시간 시스템 전역 USB 전송 스니퍼 — 두 개의 범용 URB 후크로부터 USB 트래픽을 인라인으로 디코딩합니다 (control SETUP, SCSI, HID). usbmon 불필요, 하드웨어 스니퍼 불필요. CO-RE 이식 가능.
 warpedatom/offsetinspect
AMSI/Defender 탐지 경계 분석 및 정적 악성코드 트리아지를 위한 PowerShell 툴킷으로, 바이트 오프셋을 탐지 트리거에 매핑하며 YARA, 엔트로피, 문자열, PE/imphash 분석도 제공합니다. OffsetScan의 동반 도구입니다.
 gengstah/windbg-mcp
모든 pybag Windows 디버거 기능을 네이티브 MCP 도구로 전환하는 MCP(Model Context Protocol) 서버입니다. MCP 호환 클라이언트(Claude Desktop, Claude Code, Cowork, OpenAI Codex CLI,…
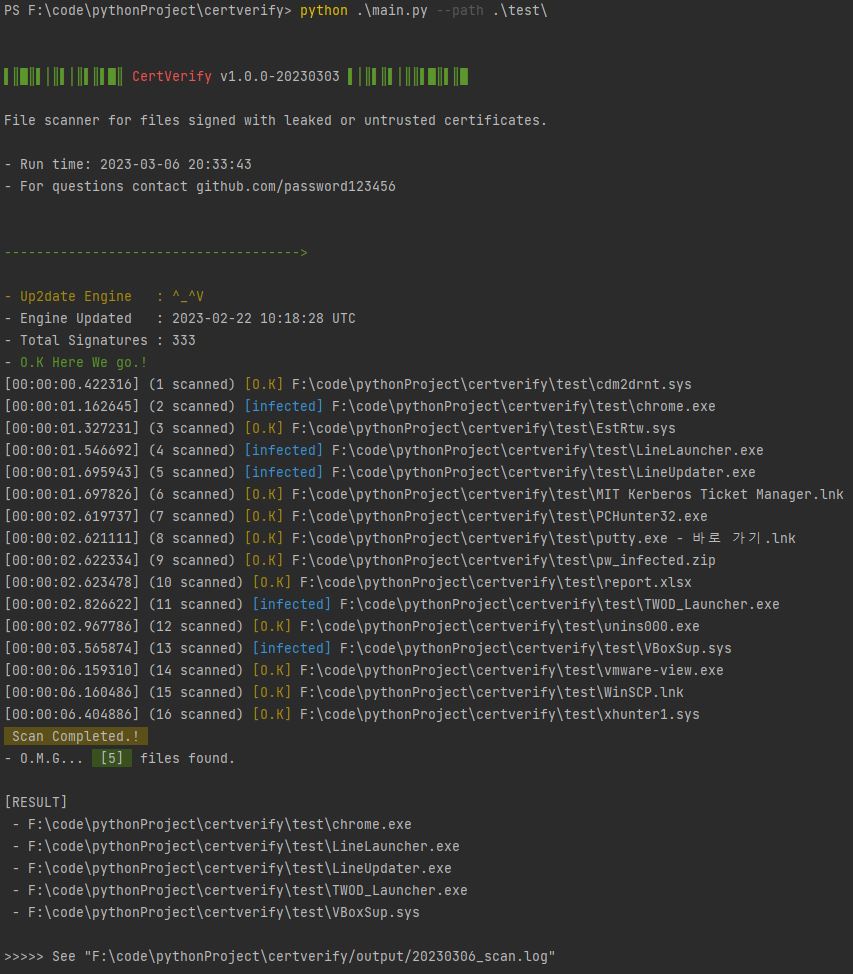 password123456/certverify
손상되거나 신뢰할 수 없는 코드 서명 인증서가 있는 파일을 스캔하는 Python 기반 스캐너입니다.