#1
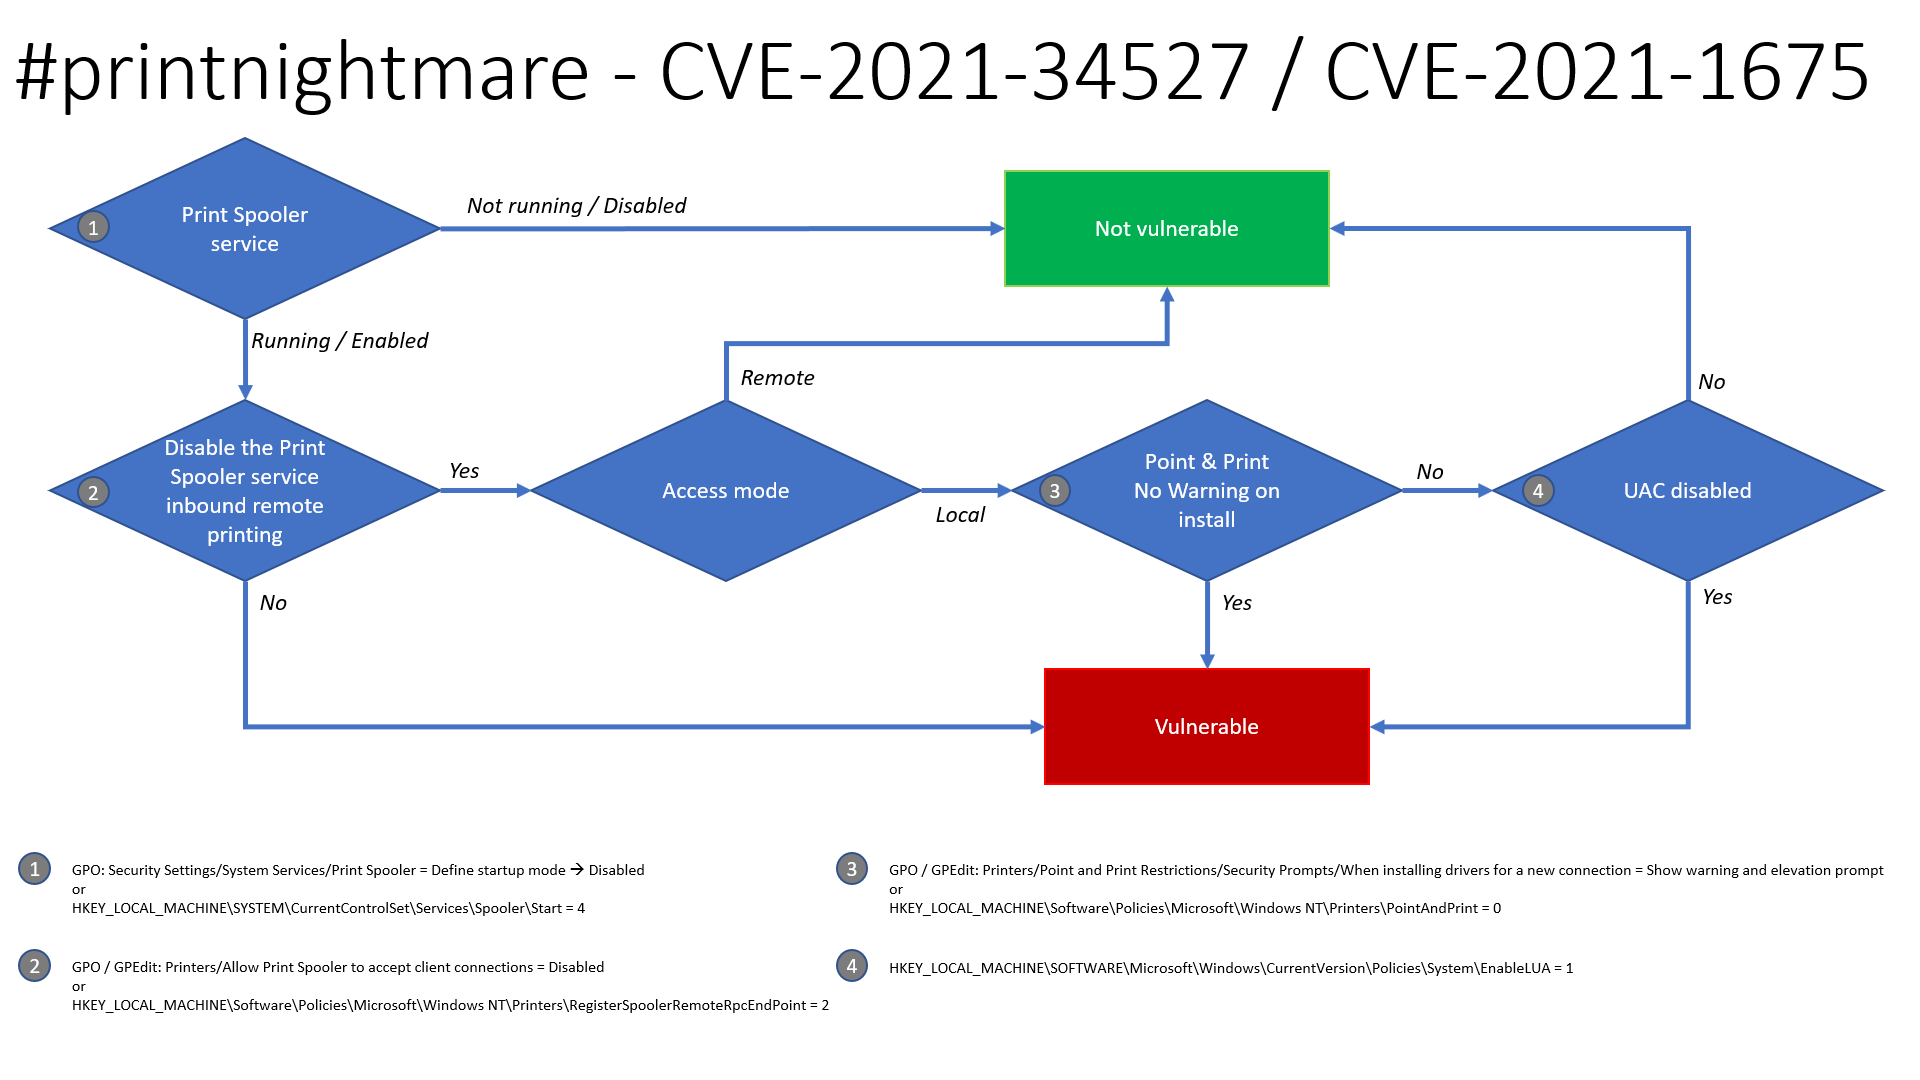
 laresllc/cve-2021-1675
CVE-2021-1675 탐지 정보
 forrest-orr/artifacts-kit
실제 멀웨어가 감염된 Windows OS에 남기는 흔적을 쉽게 모방하도록 설계된 의사 악성 사용자 모드 메모리 아티팩트 생성 키트입니다.
 sachitrafa/yourmemory
에빙하우스 망각 곡선 감쇠를 적용한 에이전틱 AI 기억. LoCoMo에서 Mem0보다 16pp 더 나은 회상 성능.
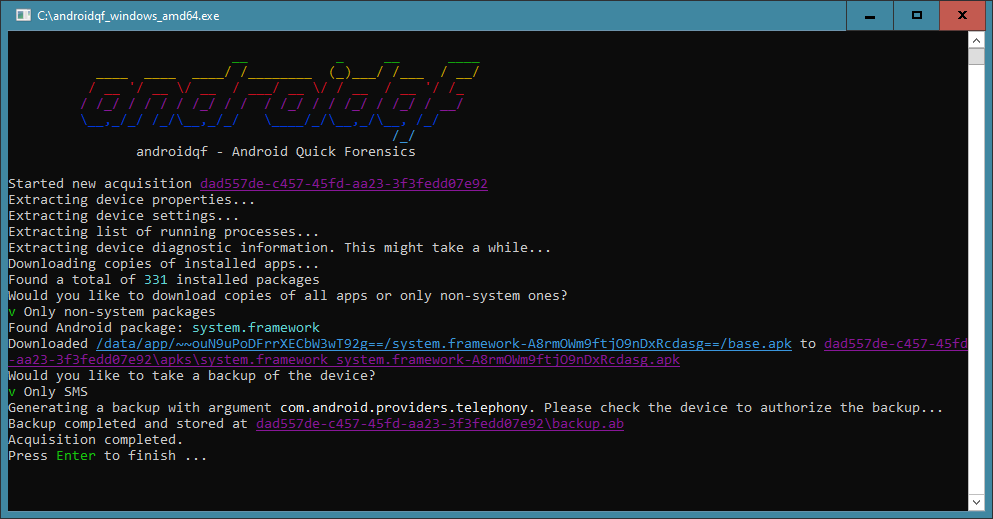 botherder/androidqf
USB 디버깅을 통해 관련 데이터를 수집하여 잠재적인 스파이웨어 또는 손상 흔적을 식별하는 Android 기기용 휴대용 포렌식 수집 도구로, 보안 전송을 위한 선택적 age 암호화를 지원합니다.
 phxbandit/scripts-and-tools
해킹 작업에 도움이 되는 스크립트와 유틸리티
 trailofbits/mquire
제로 의존성 리눅스 메모리 포렌식: 커널 내장 BTF 및 kallsyms를 활용하여 외부 디버그 정보 없이 타입 인식 메모리 분석을 수행합니다.
 redaelli/imago-forensics
Imago는 이미지에서 디지털 증거를 추출하는 파이썬 도구입니다.
 rainkin1993/remote-access-trojan-database
인터넷에서 수집된 RAT 데이터베이스
 ishannaik/agent-sweep
AI 코딩 에이전트 기록(Claude Code 등)에서 비밀을 찾아 수정합니다.
 oalabs/frida-extract
Frida.re 기반 RunPE (및 MapViewOfSection) 추출 도구
 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
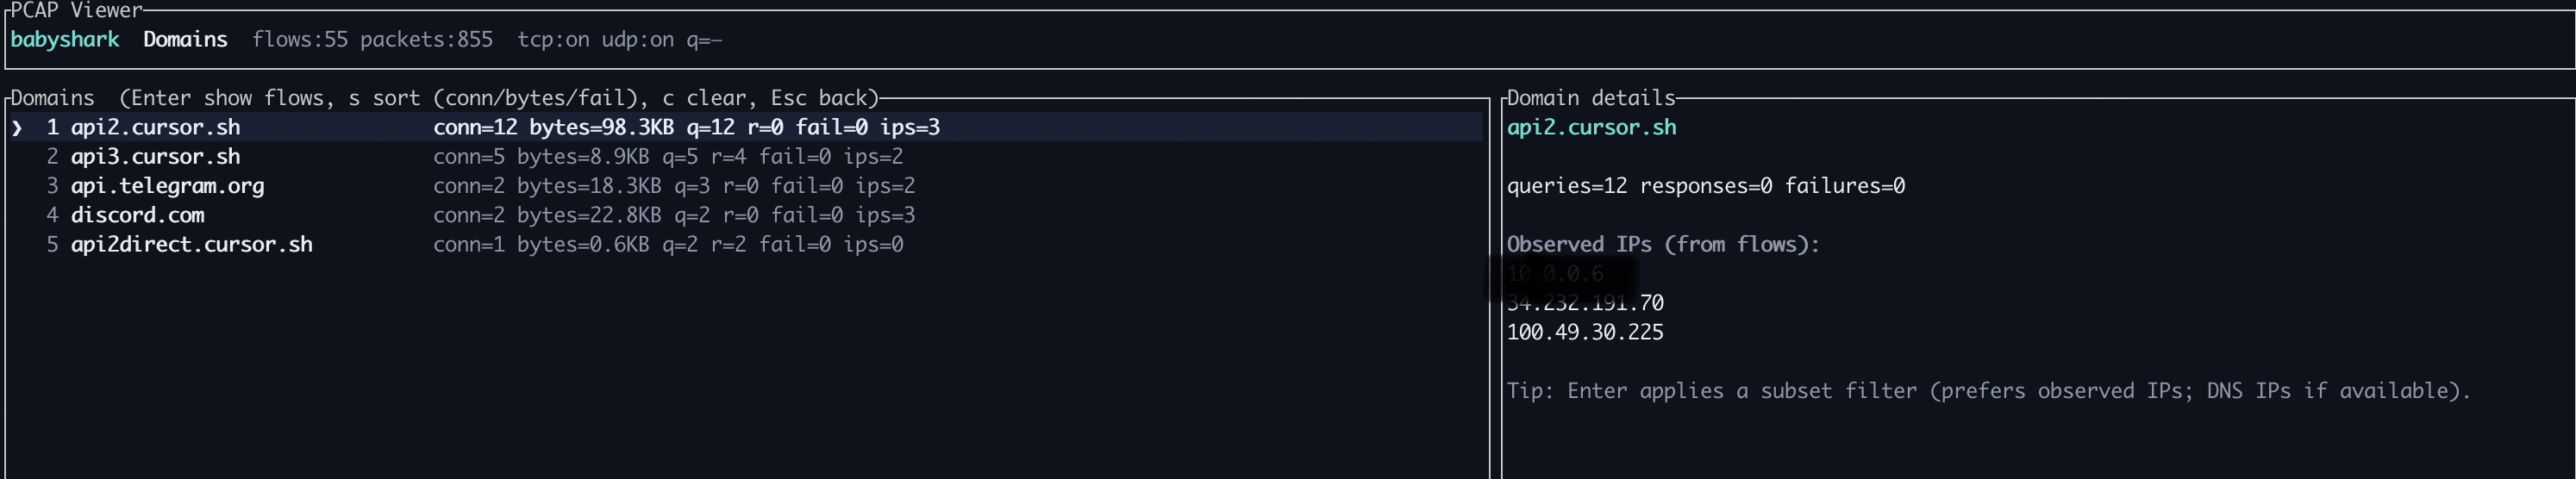 vignesh07/babyshark
흐름 우선 PCAP TUI (사례 파일, 멋진 UX). 두 두 두 두.
 nccgroup/detectwindowscopyonwriteforapi
위협 헌팅을 지원하기 위해 Windows 프로세스에서 다양한 특성을 열거합니다.
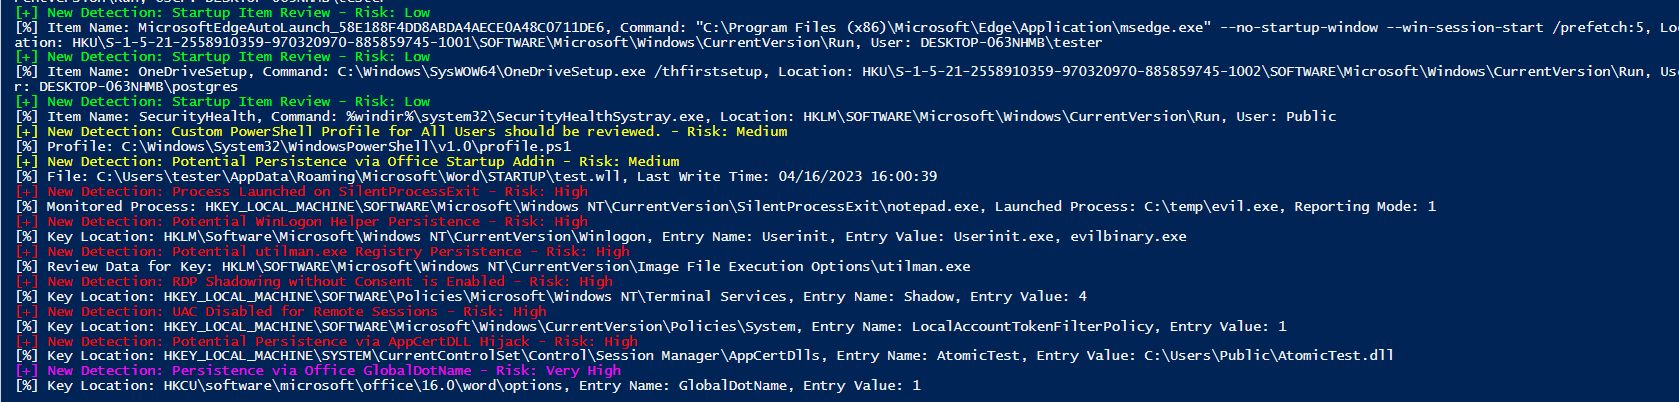 joeavanzato/trawler
사고 대응자가 잠재적인 공격자 지속성 메커니즘을 발견할 수 있도록 도와주는 PowerShell 스크립트입니다.