
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Forensics — 48페이지 | Kitploit
카테고리

Forensics

Digital forensics, evidence collection, timeline analysis, and incident investigation tools.

Kitploit 추천

추천 도구

10 선택됨
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5개월 전
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2일 전
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18일 전
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k22시간 7분 전
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18일 전
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k22시간 30분 전
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4일 전
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k21시간 16분 전
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010일 전
avml preview#10

avml

GitHubmicrosoft/avml
1.1k6일 전
최신관련성인기최근 업데이트
939 결과
S1EM preview

S1EM

GitHubv1d1an/s1em

이 프로젝트는 SIEM, SIRP 및 Threat Intel을 모두 포함하는 올인원 솔루션입니다.

vulnerability-scannersforensicsnetwork-security+6
4621년 전
epagneul preview

epagneul

GitHubjurelou/epagneul

Windows 이벤트 로그를 위한 그래프 시각화

forensicslog-analysis
2511년 전
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

멀티스레드 Windows 이벤트 로그 포렌식 타임라인 생성기이자 위협 사냥 도구로, 전체 Sigma 규칙을 지원하며 Elastic Stack, Timesketch 및 Timeline Explorer에서 분석할 수 있는 CSV/JSON 타임라인을 생성합니다.
forensicsdigital-forensicsthreat-intelligence+2
3.3k1일 전
lmg preview

lmg

GitHubhalpomeranz/lmg

Linux 메모리 캡처 및 분석을 자동화하는 스크립트

memory-forensicsforensicsdigital-forensics+1
2756년 전
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

Windows 기반 엔드포인트의 아티팩트 수집 및 정찰을 위해 설계된 PowerShell 모듈 모음입니다.
reconnaissanceforensicsinformation-gathering+2
4831년 전
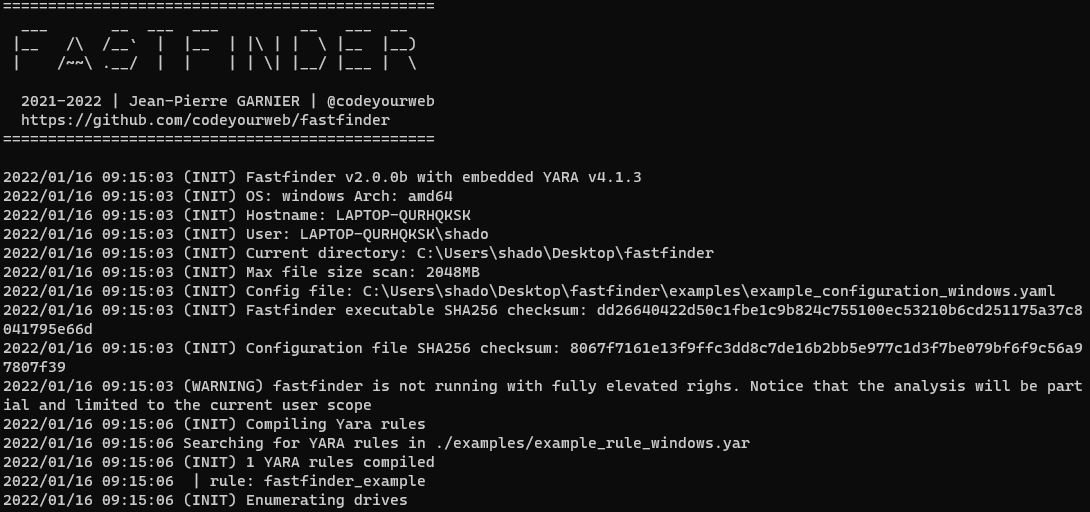
fastfinder preview

fastfinder

GitHubcodeyourweb/fastfinder

침해 대응 - 빠른 의심 파일 찾기

forensicsmalware-analysisdigital-forensics+1
2609개월 전
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

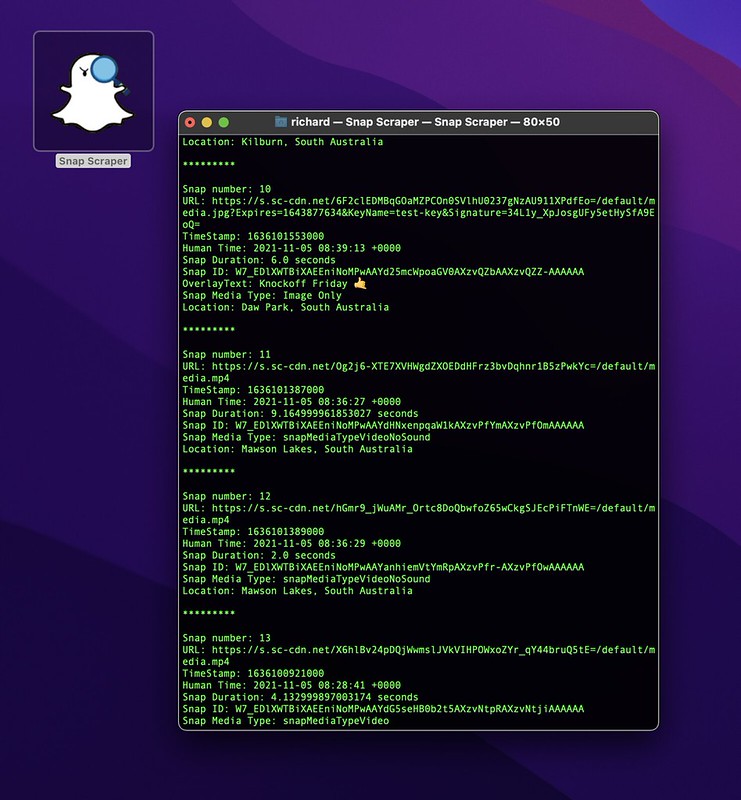
좌표로 Snap Map 미디어를 추출 및 다운로드하여 OSINT, 법의학 분석 및 연구에 활용합니다. 메타데이터 로깅 및 대량 다운로드를 지원합니다.
osintreconnaissanceforensics+3
1143년 전
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

자동화된 하이퍼바이저 수준의 악성코드 분석 샌드박스로, 에이전트 없는 게스트 인트로스펙션, 웹 기반 결과 탐색, 프로덕션 배포를 위한 안내 설치 프로그램을 제공합니다.

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3k2개월 전
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

악성코드 설정 및 페이로드 추출

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k1일 전
iMonitorSDK preview

iMonitorSDK

GitHubwecooperate/imonitorsdk

세계에서 가장 강력한 시스템 활동 모니터 엔진 · 강력한 기능의 터미널 동작 수집 방어 개발 키트 ~ EDR, 제로 트러스트, 데이터 보안, 감사 통제 등 터미널 보안 소프트웨어가 제품 기능을 신속하게 구현할 수 있도록 지원하며, 하위 드라이버의…
defensive-toolsprivilege-escalationids-ips-evasion+5
3791년 전
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

잠재적으로 악성인 Microsoft Excel 파일을 조사하고, 메타데이터, 매크로 및 포함된 객체를 추출하여 디지털 포렌식 및 악성코드 분류를 지원하는 정적 분석 도구입니다.
static-analysisforensicsmalware-analysis+1
384년 전
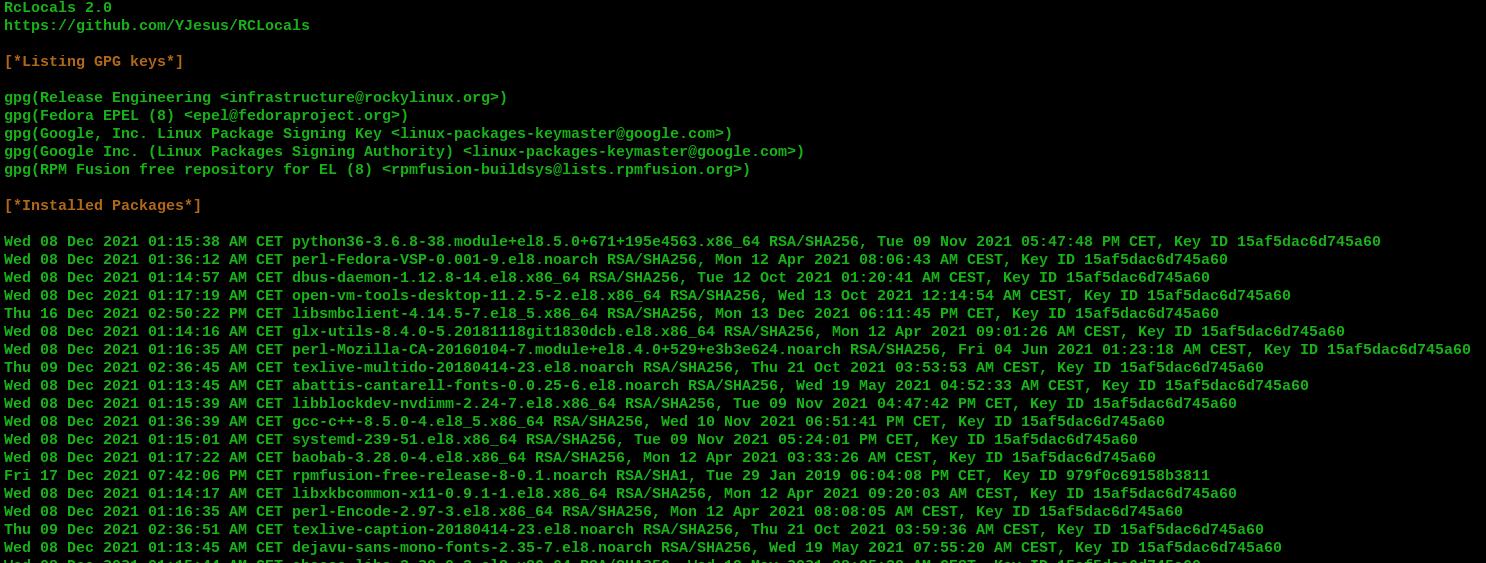
RCLocals preview

RCLocals

GitHubyjesus/rclocals

Linux 시작 분석기

defensive-toolspersistence-mechanismshash-analysis+4
661년 전
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

와이어샤크 플러그인으로, 네트워크 트래픽을 위협 인텔리전스, 자산 태그, 취약점 데이터와 연관시켜 PCAP 파일 및 실시간 캡처의 포렌식 분석을 가속화합니다.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1024년 전
Registry-Spy preview

Registry-Spy

GitHubandyjsmith/registry-spy

원시 Windows 레지스트리 파일을 위한 크로스 플랫폼 레지스트리 브라우저
forensicsdigital-forensics
1193년 전
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

휘발성 메모리 덤프에서 법의학적 타임라인을 자동으로 추출

memory-forensicsforensicsdigital-forensics+1
1337개월 전
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

학생과 교직원을 위한 무료 실습형 디지털 포렌식 연구실
disk-forensicspassword-crackingmemory-forensics+9
2.9k18시간 55분 전
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

실전 악성코드 분석 및 분류를 위한 랩

reverse-engineeringforensicsmalware-analysis+3
1.1k7개월 전
TrueTree preview

TrueTree

GitHubthemittenmac/truetree

macOS에서 pstree와 유사한 출력을 제공하며 추가로 PID 캡처 기능을 갖춘 명령줄 도구

forensicsdigital-forensicsthreat-intelligence+1
2858일 전
이전1…474849…53다음