Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Forensics — 45페이지 | Kitploit
카테고리

Forensics

Digital forensics, evidence collection, timeline analysis, and incident investigation tools.

Kitploit 추천
추천 도구

10 선택됨
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5개월 전
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2일 전
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18일 전
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1일 전
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18일 전
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k9시간 15분 전
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4일 전
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k1일 전
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010일 전
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7일 전
최신관련성인기최근 업데이트
939 결과
noia preview

noia

GitHub0x742/noia

모바일 애플리케이션 샌드박스를 탐색하고, SQLite 데이터베이스와 바이너리 파일을 미리 보며, Frida 계측을 통해 앱 데이터를 다운로드할 수 있는 웹 기반 도구입니다.
android-securitydynamic-analysis-sandboxingios-security+3
1255년 전
AMDH preview

AMDH

GitHuba-yatta/amdh

Android 모바일 기기 강화

android-securitystatic-analysismobile-app-pentesting+4
2223년 전
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Android ADB 백업(ICS+)을 추출하고 재패키징합니다. 암호화된 아카이브, tar 변환 및 표준 I/O를 지원하여 법의학 분석 또는 데이터 복구에 사용할 수 있습니다.
android-securityforensicsdata-recovery+1
2.6k3개월 전
apkinspector preview

apkinspector

GitHubhoneynet/apkinspector

APKinspector는 분석가가 Android 애플리케이션을 분석하기 위한 강력한 GUI 도구입니다.
android-securitystatic-analysisdynamic-analysis-sandboxing+7
85213년 전
fridump preview

fridump

GitHubnightbringer21/fridump

크로스 플랫폼 메모리 덤퍼로 Frida를 사용하여 iOS, Android 및 Windows 애플리케이션에서 접근 가능한 메모리를 추출하여 포렌식 분석 및 침투 테스트에 활용합니다.
memory-forensicsforensicsinformation-gathering+3
8567년 전
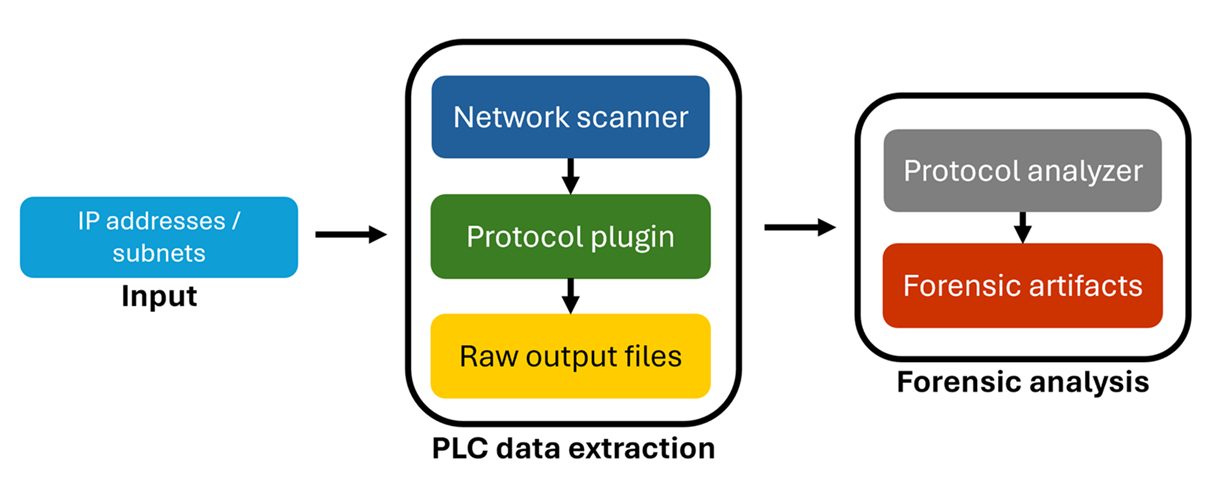
ics-forensics-tools preview

ics-forensics-tools

GitHubmicrosoft/ics-forensics-tools

산업용 PLC 메타데이터 및 프로젝트 파일을 분석하기 위한 오픈소스 포렌식 프레임워크입니다. ICS 환경에서 의심스러운 아티팩트를 스캔하여 사고 대응 및 수동 조사를 지원합니다.
vulnerability-analysisscada-ics-securityforensics+2
3711년 전
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

실시간 메모리 분석 도구로, 프로세스 메모리 영역에서 비정상적인 플래그, 페이지 유형, PE 헤더를 스캔하여 리플렉티브하게 로드된 .NET DLL을 탐지합니다. 의심스러운 모듈을 덤프하고 포렌식 JSON 보고서를 내보냅니다.
memory-forensicsforensicsmalware-analysis+1
644년 전
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitHubnoraj/rawsec-cybersecurity-inventory

사이버보안과 관련된 모든 것을 찾을 수 있도록 돕는 도구 및 리소스 목록입니다.
osintvulnerability-analysisforensics+6
3422개월 전
kunai preview

kunai

GitHubkunai-project/kunai

eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
defensive-toolscontainer-securityforensics+3
1.1k4일 전
ALFA preview

ALFA

GitHubinvictus-ir/alfa

Google Workspace 감사 로그를 위한 자동 포렌식 분석 도구입니다. 모든 로그 유형을 수집하고 이벤트를 MITRE ATT&CK Cloud Framework에 매핑하며 통계적 점수화를 통해 킬 체인을 식별합니다.
forensicsdigital-forensicscloud-security+3
1831일 전
Stompy preview

Stompy

GitHubzephrfish/stompy

특정 타임스탬프로 MAC 시간을 평탄화하는 Timestomp 도구

defensive-toolsforensicsred-teaming
491년 전
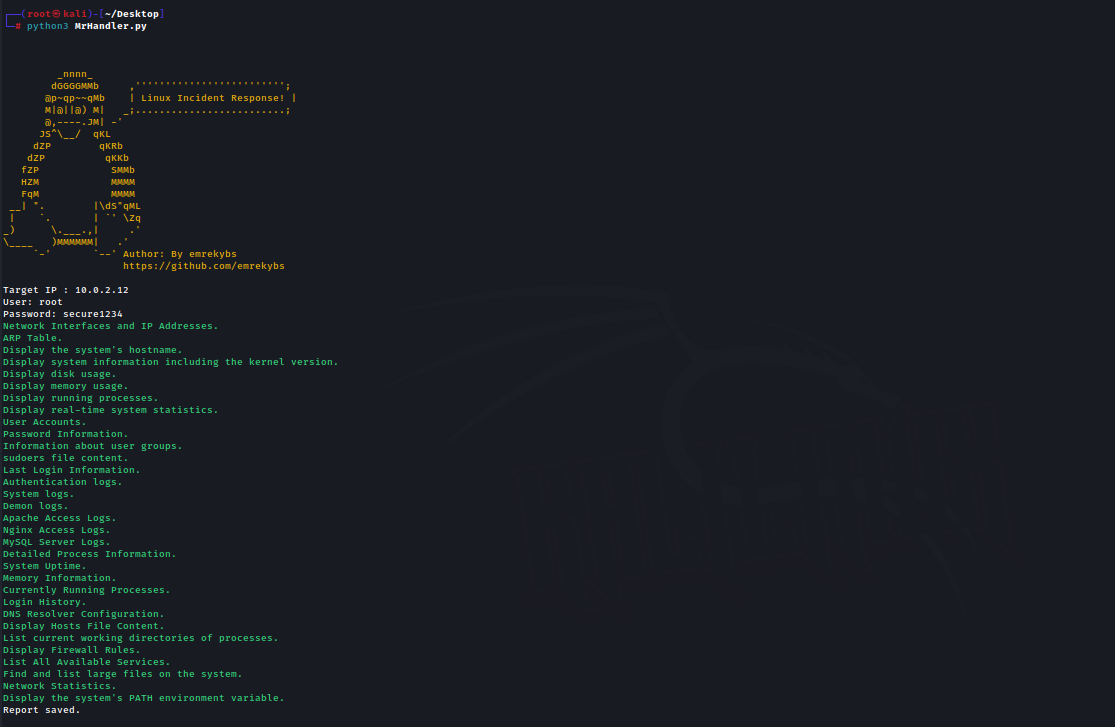
MrHandler preview

MrHandler

GitHubemrekybs/mrhandler

SSH 기반 Linux 침해 대응 도구로, 진단 명령을 실행하여 네트워크 구성, 로그, 사용자 계정 및 프로세스를 수집한 후, 결과를 종합적인 HTML 보고서로 컴파일하여 보안 분석가에게 제공합니다.
forensicsdigital-forensicsincident-response+1
867개월 전
BlueFish preview

BlueFish

GitHubemrekybs/bluefish

PCAP(패킷 캡처) 파일의 분석을 간소화하도록 설계된 자동화 도구
packet-sniffing-analysisnetwork-forensicsforensics+2
197개월 전
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: 네트워크 침해 평가 도구
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
952년 전
TEx preview

TEx

GitHubguibacellar/tex

연구자 및 조사관을 위한 텔레그램 인텔리전스 수집 도구입니다. OCR, Elasticsearch 통합, 위협 모니터링을 위한 자동 알림 기능을 갖추고 그룹, 메시지, 미디어 및 사용자 데이터를 스크래핑합니다.
osintforensicsinformation-gathering+2
3752년 전
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

리눅스 커널 드라이버로서 물리 메모리 획득을 수행하며, 예약된 메모리 및 메모리 홀을 포함한 모든 물리 주소에 대한 읽기 접근을 가능하게 하고, CR3 정보와 가상-물리 주소 변환 서비스를 제공합니다.

memory-forensicsforensicsdigital-forensics+1
1051년 전
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

.so (NDK, JNI), Windows PE(EXE, DLL, SYS 등), Linux 바이너리, 라이브러리, 그리고 그림, 오디오 등 재미를 위한 기타 파일을 포함한 모든 파일을 Android에서 디스어셈블합니다. Android용 Capstone 기반…
android-securityreverse-engineeringdebuggers+4
7097개월 전
z9 preview

z9

GitHubsh1n0g1/z9

이벤트 로그에서 PowerShell 기반 악성코드 아티팩트를 탐지하고, PowerShell 스크립트에 대한 정적 분석을 수행하여 악성 활동을 식별합니다.

static-analysisforensicsmalware-analysis+2
683년 전
이전1…444546…53다음