#1
 asarr22/root-my-galaxy-s938b
KSU 설치 프로그램: CVE-2026-43499 취약점을 지원하는 Samsung Galaxy 펌웨어용
 lr-m/icseeu
iCSee 애플리케이션을 사용하는 카메라를 위한 도구/개념 증명/익스플로잇 모음입니다. 그리고 네 - NES 게임을 실행할 수 있습니다!
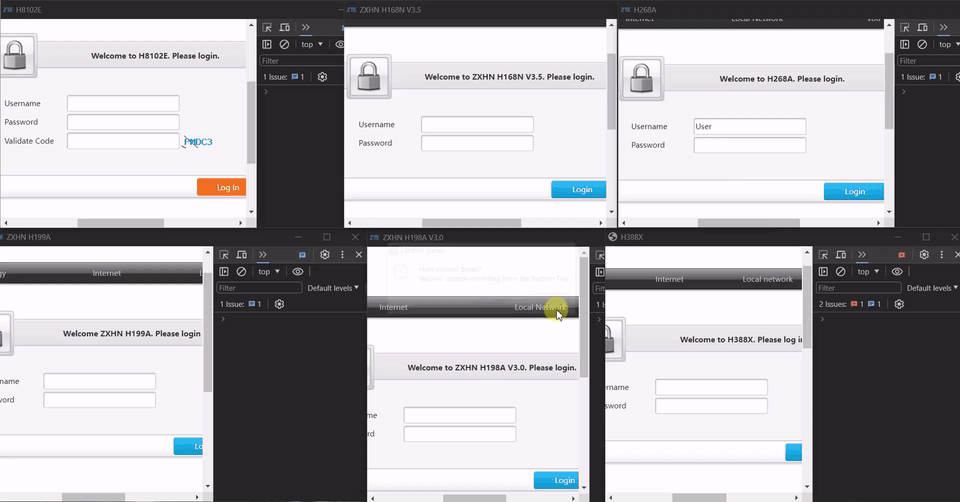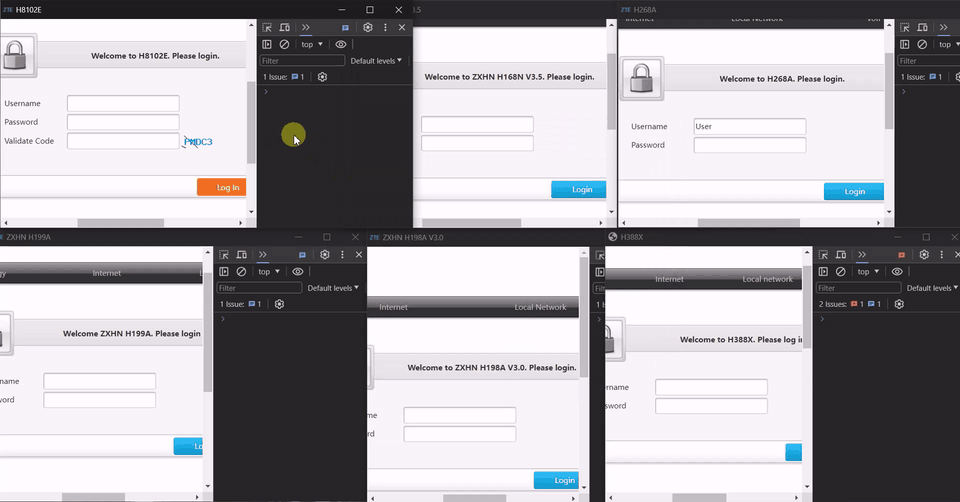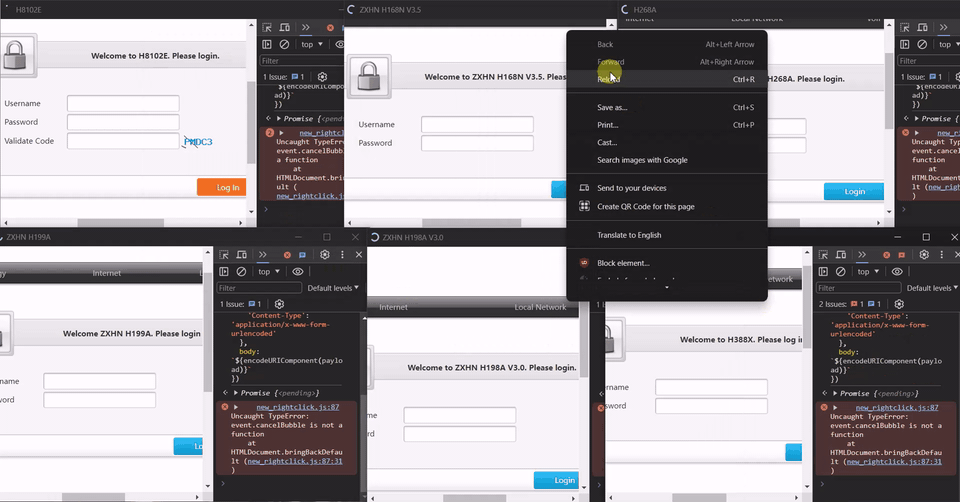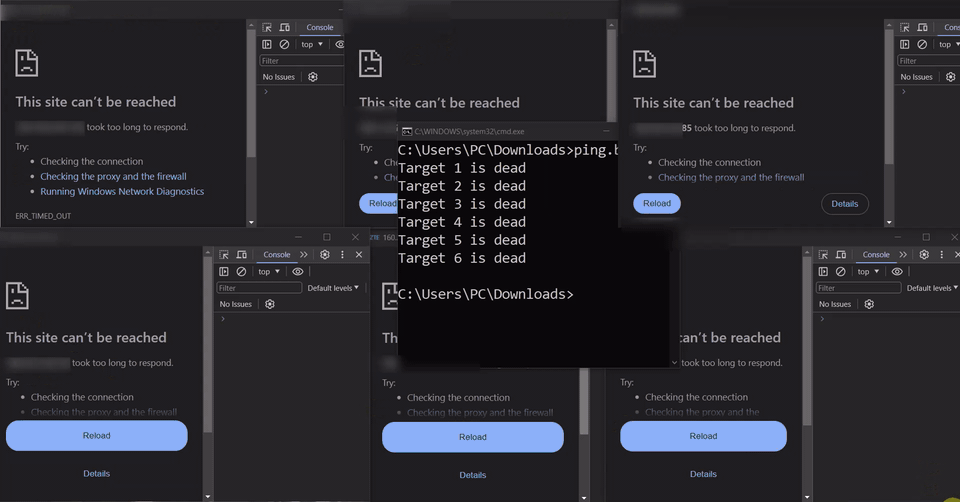 minanagehsalalma/cve-2026-34473-unauthenticated-dos-zte-routers
CVE-2026-34473의 기술적 분석, 17개 이상의 ZTE 라우터 모델에 영향을 미치는 인증되지 않은 서비스 거부(DoS) 취약점.
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot 우회를 Eurosoft 서명 UEFI Shell(esdiags.efi)을 통해 시연하며, mm 명령을 사용하여 gSecurity2를 무효화하고 서명되지 않은 UEFI 애플리케이션을 로드합니다.
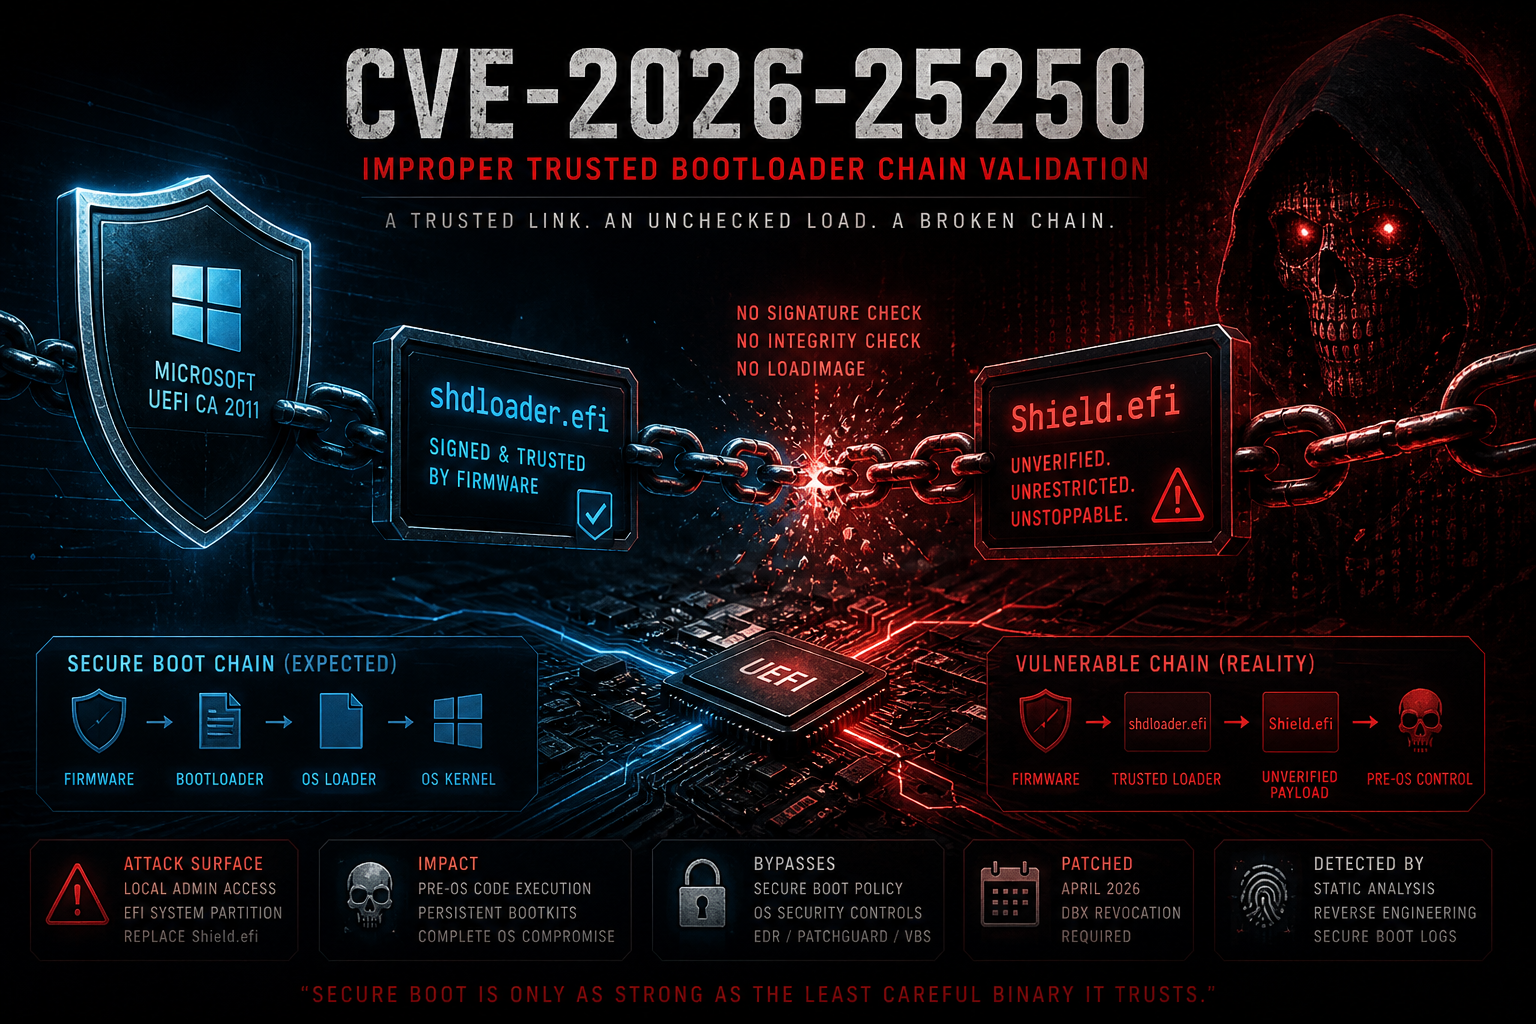 themalwareguardian/cve-2026-25250
CVE-2026-25250에 대한 분석 및 익스플로잇으로, Horizon DataSys Reboot Restore의 Secure Boot 우회 취약점으로, shdloader.efi가 검증 없이 Shield.efi를 로드합니다.
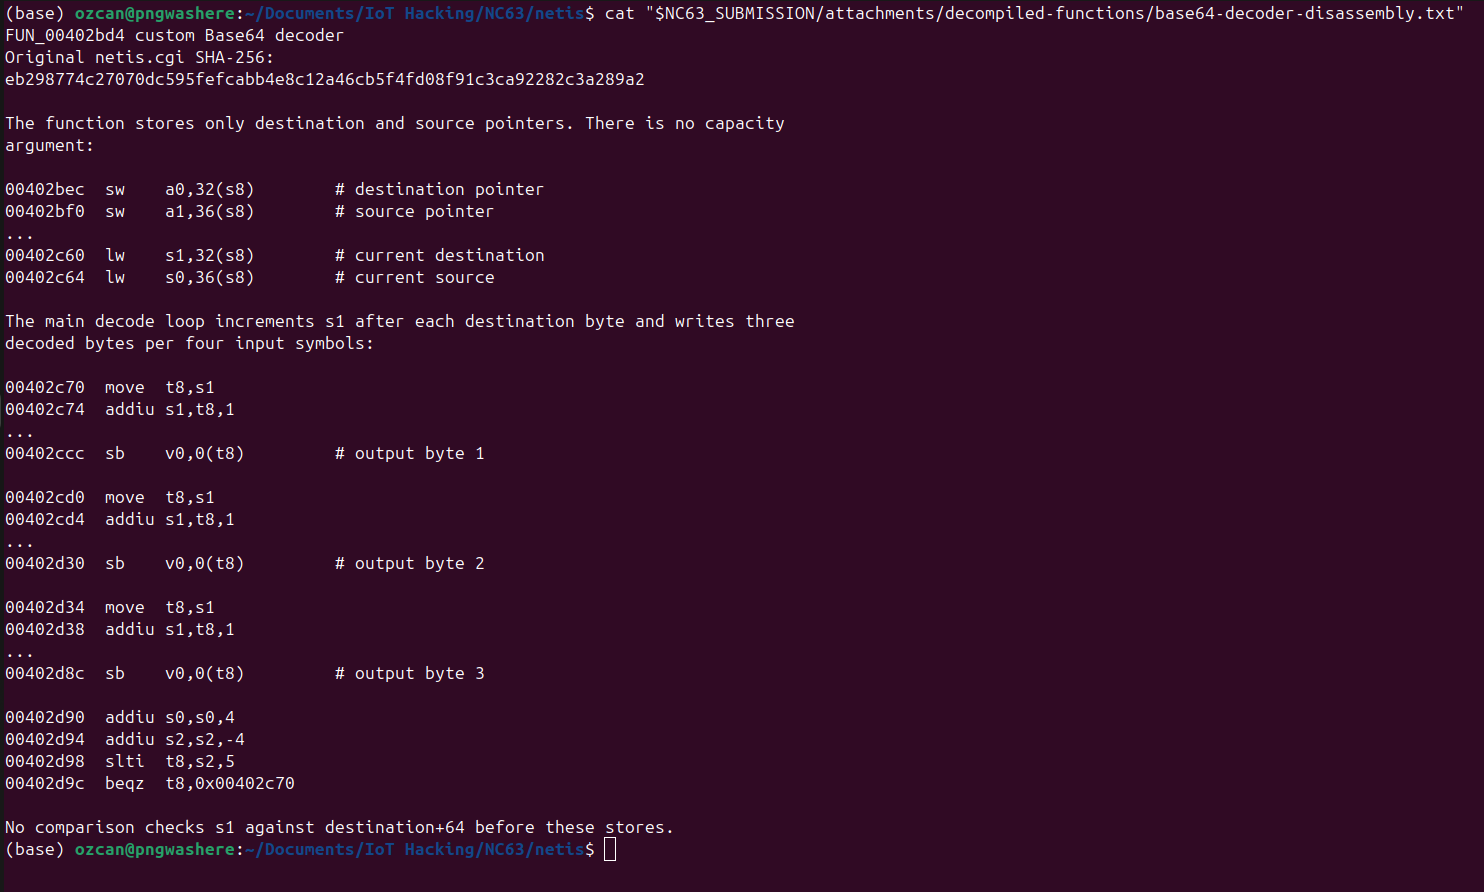 ozcanpng/cve-2026-76070
Original research and PoC for a pre-auth Base64-decoded password stack buffer overflow in Netis NC63 login.cgi
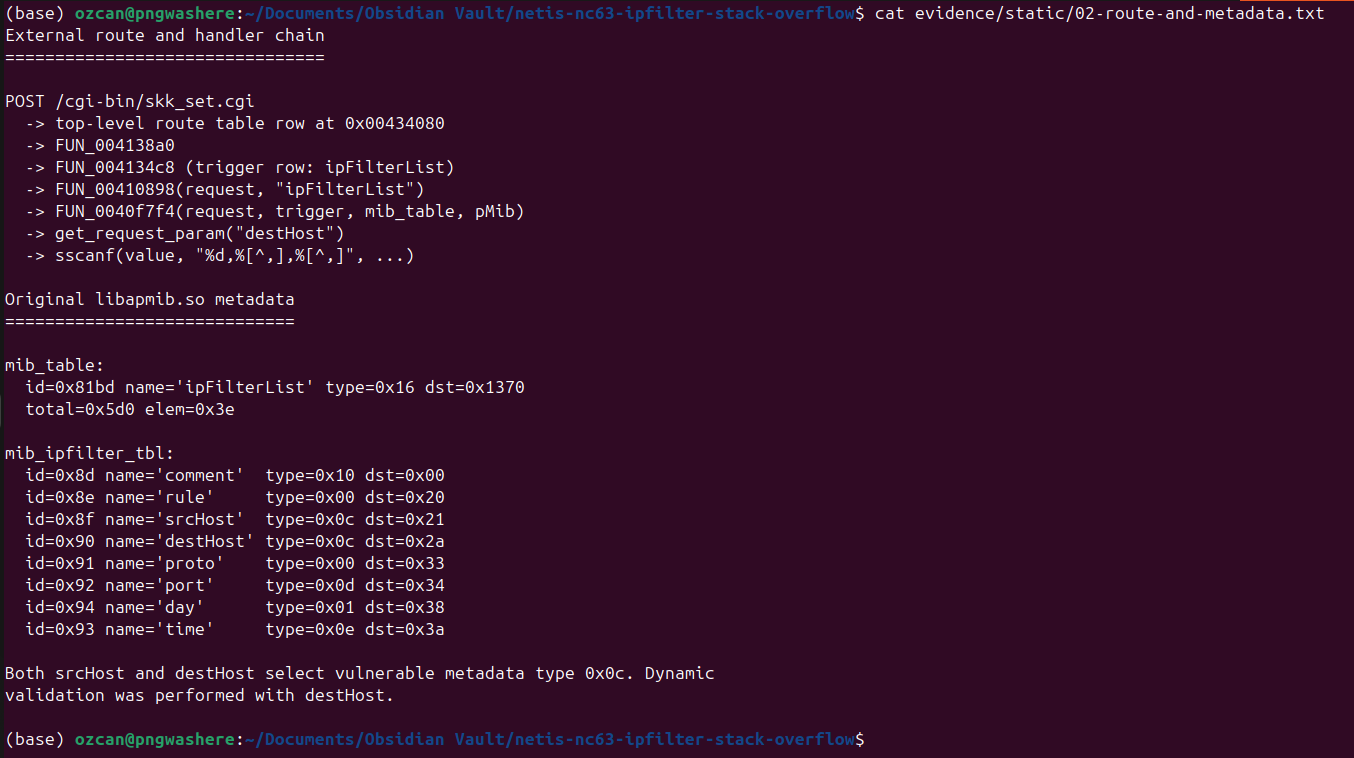 ozcanpng/cve-2026-76071
Original research and PoC for a pre-auth stack buffer overflow via unbounded sscanf scanset in the Netis NC63 ipFilterList handler
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 파일 형식
 hoangrealer/cve-2023-27216
초보자를 위한 펌웨어 해킹 접근법
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2(`H510MKV2.F3`) BIOS 이미지의 정적 리버스 엔지니어링: PI-spec SMM Core 메모리 할당자의 전체 UEFI 펌웨어 볼륨 추출 분석과 GIGABYTE/Binarly가 2025년에 공개한 4가지 SMM 메모리…
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 RCE
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
AMI Aptio 5 NvLock 모듈의 로컬 액세스 제어 우회를 시연하여 관리자 암호를 포함한 NVRAM 변수 수정을 허용하며, 개념 증명 비디오를 포함합니다.
 0xbekoo/cve-2026-8863
CVE-2026-8863의 영향을 받는 UEFI Secure Boot shim의 해시 및 shim 버전
 mr-zapi/cve-2024-54085
CVE 2024-54085용 PoC일 뿐입니다.
 fwnavy/rmasmoke
RMASmoke 메인 저장소. CVE-2025-1122
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409E 라우터에 대한 완전한 하드웨어 보안 분석 연구입니다. 장치 분해 분석, 디버그 인터페이스 식별, 펌웨어 추출 등을 통해 하드웨어 분석의 전체 과정, 취약점 세부 사항 및 해당 보안 권장 사항을 기록하여 IoT 장치의 보안을 향상시키는 데…
 hunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt
라우터 펌웨어를 언패킹하고, 장치 비밀정보를 복호화하며, JWT 토큰을 위조하고, CVE-2026-71960/71961을 악용하여 Cudy WR3000 메시 MQTT 브로커를 장악하는 PoC 툴킷입니다.