
 #1
Firmware extraction, unpacking, emulation, vulnerability discovery, and binary analysis tools.
Kitploit 추천
 poxsky/cve-2026-38577
Tenda HG21 XPON 모뎀 펌웨어에 하드코딩된 루트 자격 증명(admin/system)을 보여주는 Proof-of-concept로, telnet 또는 FTP를 통한 무단 루트 접근을 가능하게 합니다.
 namaek2/cve-2025-70962
CVE-2025-70962 PoC
 fusiondrive/cve-2026-43499-zfold4
CVE-2026-43499 Galaxy Z Fold4 SM-F936W F936WVLU1AVGA용 리서치 포트 (진행 중)
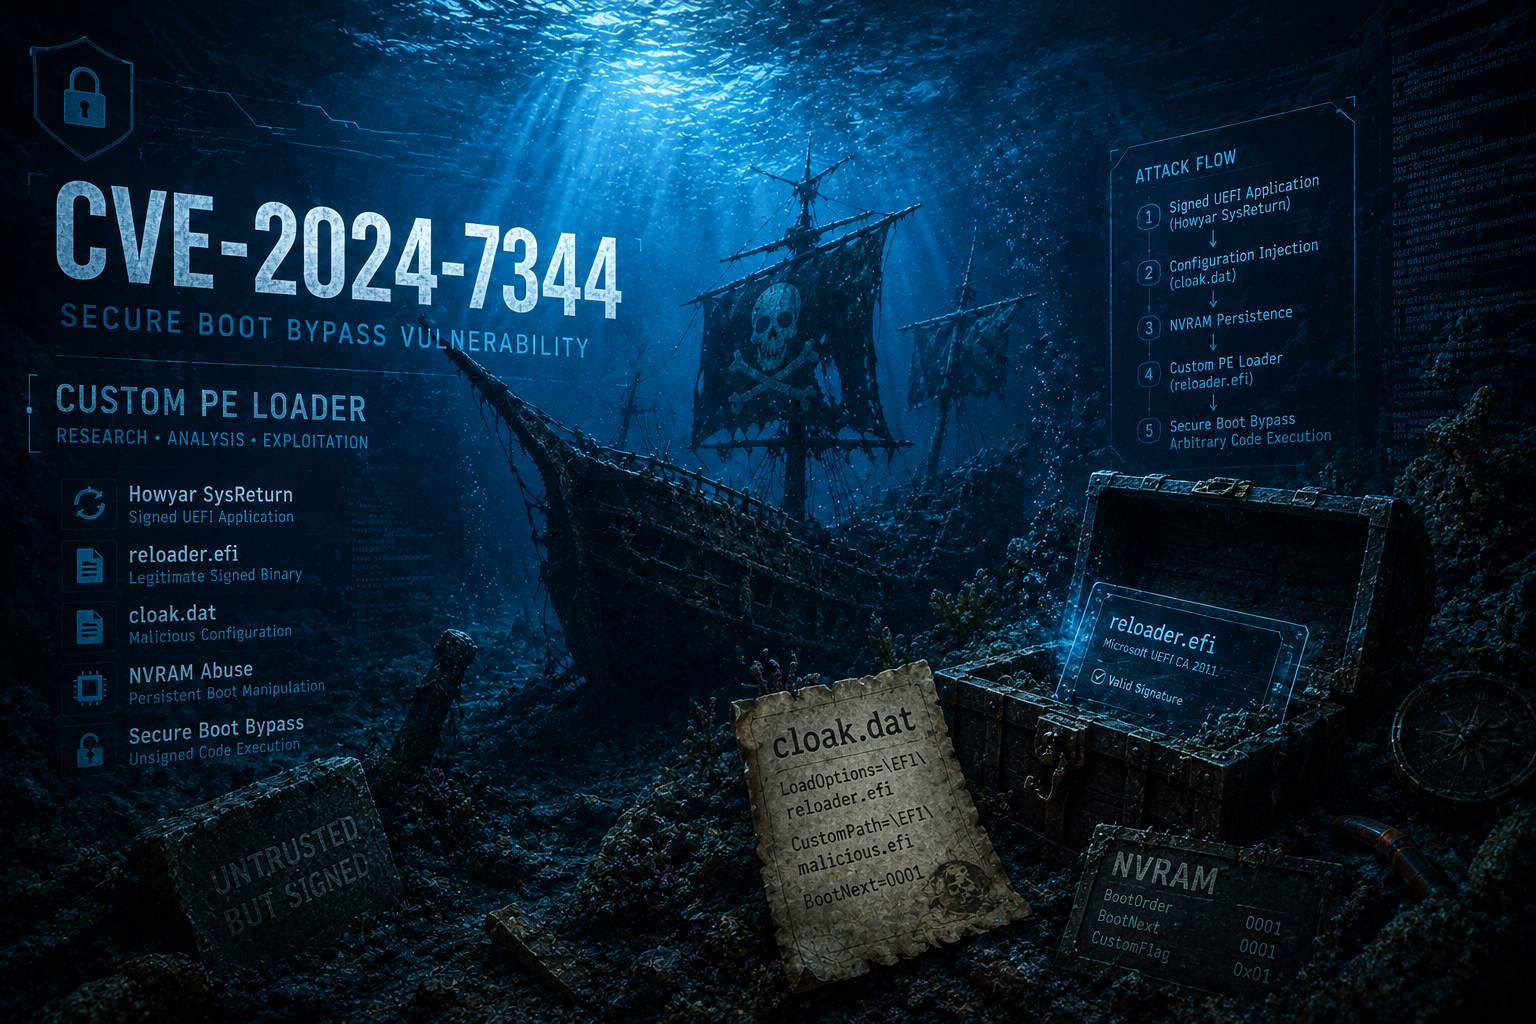 themalwareguardian/cve-2024-7344
안전하지 않은 커스텀 PE 로더로 인해 발생한 UEFI Secure Boot 우회에 대한 기술 연구로, 근본 원인 분석, 익스플로잇 워크플로우, 교육용 개념 증명(PoC)을 포함합니다.
 infobyte/isa_recovery
ISA Recovery
 l0lsec/tapo-c260-rce
PoC 익스플로잇 체인 — TP-Link Tapo C260 카메라용 CVE-2026-0651/0652/0653. @spaceraccoon의 연구.
 george0papasotiriou/cve-2026-8888-printer-firmware-unsigned-update-via-http
HTTP를 통한 서명되지 않은 프린터 펌웨어 업데이트인 CVE-2026-8888을 시연하며, 업데이트 무결성 테스트를 위한 악성 업데이트 서버와 취약한 프린터 에뮬레이터를 포함합니다.
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
Static firmware reverse engineering of CVE-2015-1187: unauthenticated command injection in D-Link DIR-820L. MIPS root filesystem extraction with…
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6에서 하드코딩된 암호화 키가 발견되었습니다.
 vivianuba/grandstream-cve-2026-2329-analysis
방어적 취약점 연구 프로젝트로, CVE-2026-2329에 대해 취약한 Grandstream GXP1600 펌웨어와 패치된 펌웨어를 비교하며, SquashFS 추출, Ghidra 리버스 엔지니어링, ARM ELF 추적을 사용하여 공급업체의 수정 사항을 무기화된 ex…
 ivmks74/iiita-iot-security-research
IIIT Allahabad에서 인턴십 기간 동안 수행한 IoT 보안 연구로, CVE-2026-65893, CVE-2026-65894 및 CERT-In 취약점 노트 CIVN-2026-0380으로 이어졌습니다.
 george0papasotiriou/cve-2026-21009-ecdsa-nonce-reuse-in-iot-firmware-signing
IoT 펌웨어 서명에서 ECDSA nonce 재사용을 시연하는 교육용 Python 시뮬레이션으로, 동일한 k를 공유하는 두 서명으로부터 공격자가 개인 키를 복구할 수 있는 방법을 보여줍니다.
 233laoliu/mt6985-cve-2026-43499
MT6985 MediaTek Dimensity 9300 (vivo PD2241)용 CVE-2026-43499 익스플로잇 어댑터
 ets-mse/secure-boot-cert-servicing
Secure Boot 2011~2023 인증서 롤오버(CVE-2023-24932 / KB5025885)를 위한 독립형 평가 및 서비스 도구. 기본적으로 평가 전용이며 의존성, 네트워크, 원격 분석(텔레메트리)이 필요 없습니다.
 nahueldsanchez/blogpost_cve-2018-19987-analysis
이 리포지토리에는 여러 D-Link 라우터에 영향을 미치는 인증된 OS 명령 주입 취약점인 CVE-2018-19987에 대한 분석 블로그 게시물이 있습니다.
 gimminse/firmware-analysis
CVE-2020-25279 재발견: 삼성 엑시노스 칩셋에 사용되는 Shannon 베이스밴드의 치명적인 취약점
 azhariramadhan/cve-2025-45512
U-Boot 부트로더 취약점에 대한 개념 증명 익스플로잇 모음으로, 안전하지 않은 업데이트 메커니즘, 하드코딩된 자격 증명, 디버깅 인터페이스 접근, 안티롤백 보호 기능 부재 등을 포함하며, 승인된 IoT 보안 테스트를 위한 도구입니다.
 cryptoadvocate/dcsgonefwbsp
Circuit Crafters의 첫 번째 전자 배지 프로젝트의 펌웨어 보드 지원 패키지 홈.








