#1
 palera1n/palera1n
iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 이상을 실행하는 A8부터 A11, T2 기기용 탈옥.
 theori-io/copy-fail-cve-2026-31431
9년 된 Linux 커널 로컬 권한 상승(CVE-2026-31431)을 악용합니다. Ubuntu, Amazon Linux, RHEL 및 SUSE용으로 테스트된 익스플로잇 로직을 제공합니다.
 qilingframework/qiling
진정한 계측 가능한 바이너리 에뮬레이션 프레임워크
 malwaredllc/byob
학생, 연구자 및 개발자를 위한 오픈소스 사후 침투 프레임워크입니다.
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
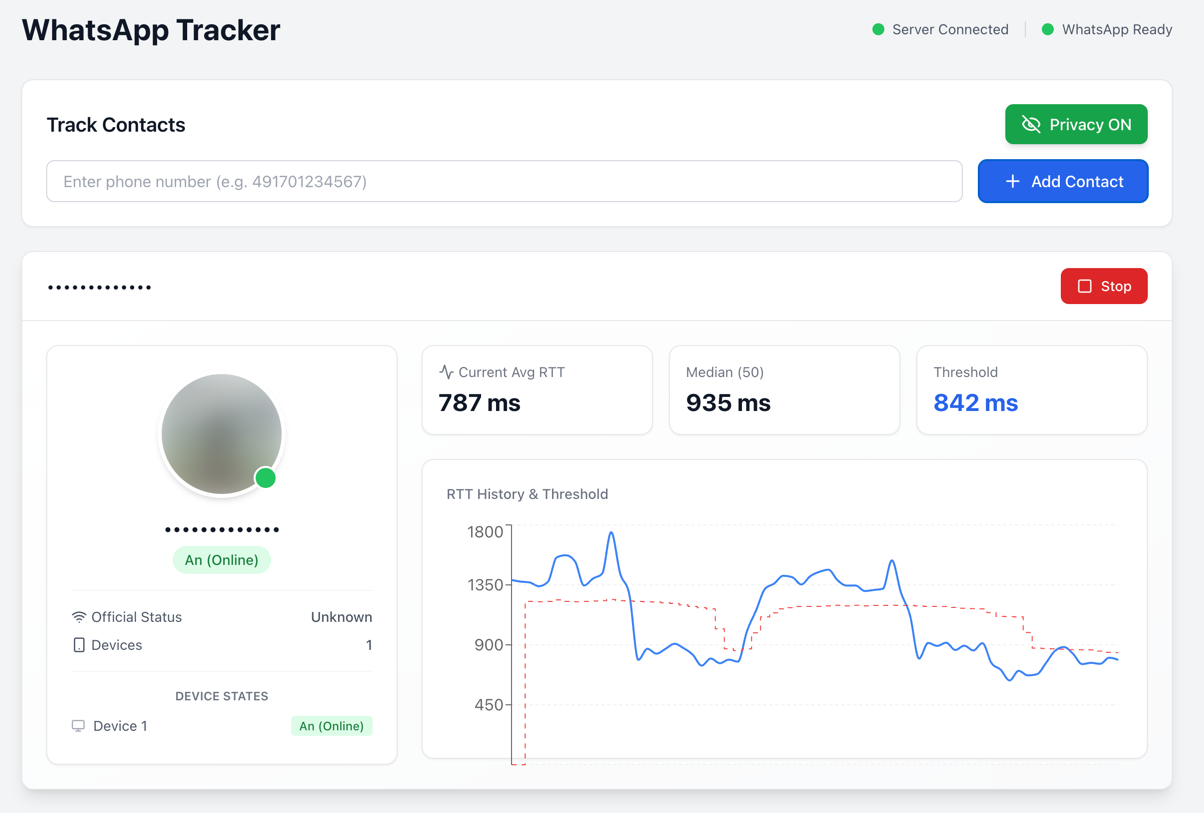 gommzystudio/device-activity-tracker
전화번호만으로 기기가 활성 상태인지, 대기 상태인지, 오프라인인지(그 외에도 더 많은 정보)를 알 수 있습니다. 이 PoC는 전송 확인(Delivery Receipts) + RTT 타이밍이 민감한 기기 활동 패턴을 어떻게 유출하는지 보여줍니다. (WhatsApp /…
 0dayctf/reverse-shell-generator
호스팅된 리버스 셸 생성기 - 다양한 기능을 갖춘 -- (CTF에 유용함)
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 gtworek/psbits
비교적 단순한 것들로, 평소보다 조금 더 깊이 파고들 수 있게 해줍니다.
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 swisskyrepo/ssrfmap
자동 SSRF 퍼저 및 익스플로잇 도구
 trustedsec/unicorn
Unicorn은 PowerShell 다운그레이드 공격을 사용하여 메모리에 직접 셸코드를 주입하는 간단한 도구입니다. Matthew Graeber의 PowerShell 공격과 David Kennedy(TrustedSec)와 Josh Kelly가 Defcon 18에서…
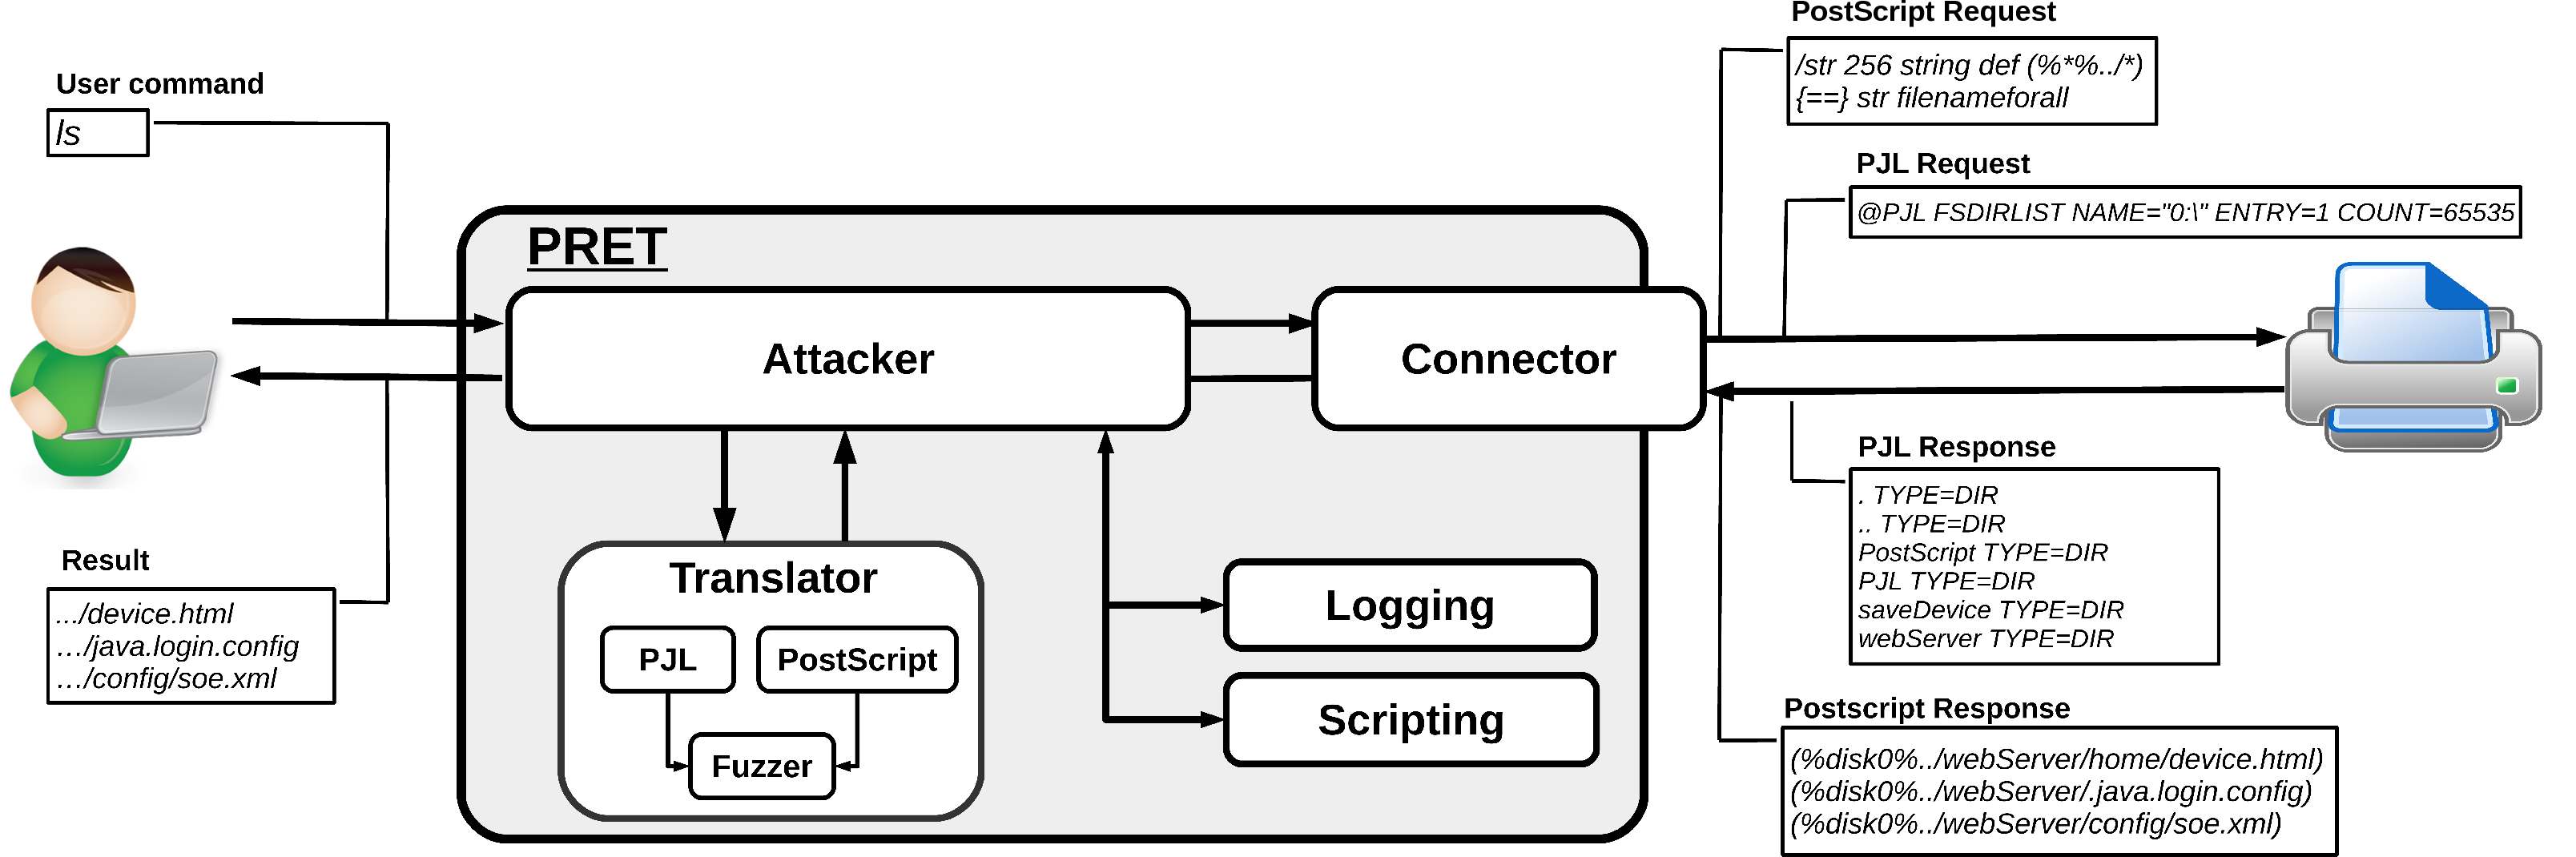 rub-nds/pret
Printer Exploitation Toolkit - 쓰레기통 뒤지기를 쓸모없게 만든 도구.
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 zhzyker/exphub
Exphub[취약점 익스플로잇 스크립트 라이브러리]에는 Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss, Drupal의 익스플로잇 스크립트가 포함되어 있으며, 최신 추가: CVE-2020-14882, CVE-2020-11444,…