#1
 xairy/vmware-exploitation
VMware 탈출 익스플로잇과 관련된 링크 모음
 hakluke/weaponised-xss-payloads
alert(1)을 P1으로 바꾸도록 설계된 XSS 페이로드
 dirkjanm/cve-2020-1472
Zerologon의 PoC - 모든 연구 크레딧은 Secura의 Tom Tervoort에게 있습니다.
 0xdea/tactical-exploitation
최신 전술적 익스플로잇 툴킷.
 nhas/reverse_ssh
SSH 기반 리버스 셸 관리 도구로, 기본 SCP/SFTP 지원, 다중 전송 프로토콜, Windows DLL 생성, 그리고 레드팀 운영을 위한 파일리스 실행을 제공합니다.
 christophetd/log4shell-vulnerable-app
Log4Shell(CVE-2021-44228)에 취약한 Spring Boot 웹 애플리케이션.
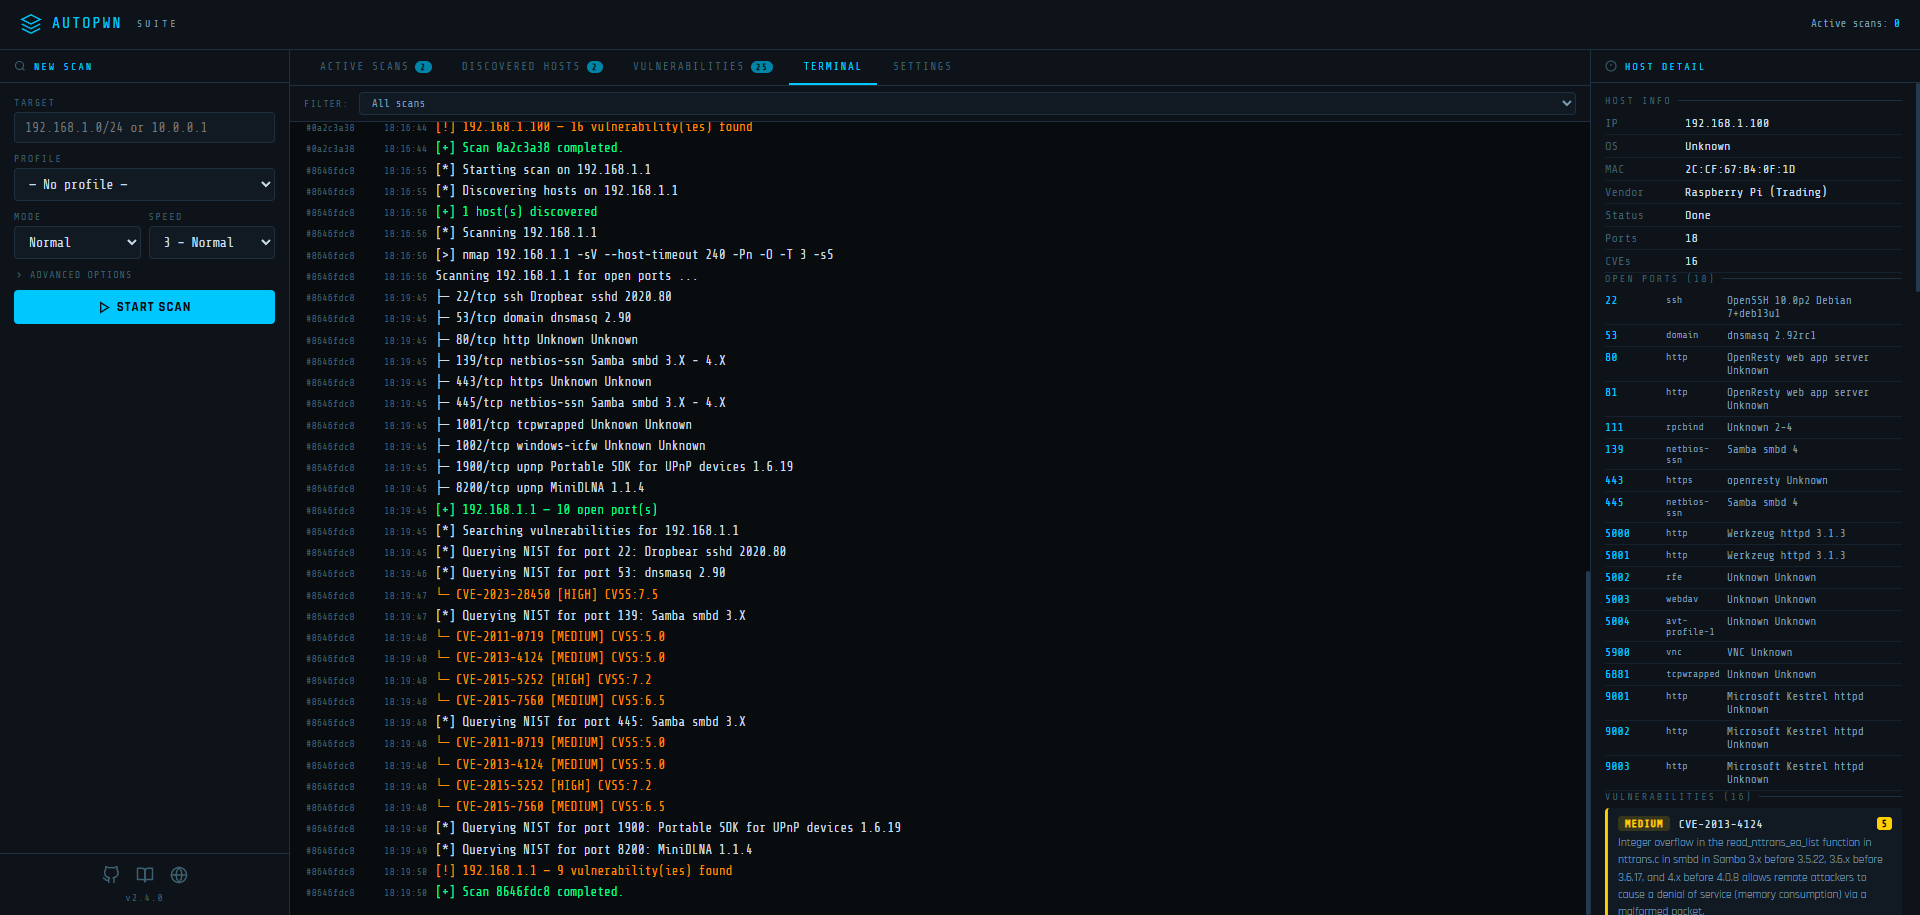 gamehunterkaan/autopwn-suite
AutoPWN Suite는 취약점을 스캔하고 시스템을 자동으로 익스플로잇하는 프로젝트입니다.
 bohops/ultimatewdacbypasslist
기존에 문서화된 WDAC 우회 기술들을 위한 중앙 집중식 리소스
 reajason/memshellparty
Java 웹 미들웨어에 특화된 메모리 웜 빠른 생성 도구로, 보안 연구원과 레드팀 구성원의 작업 흐름을 간소화하고 공격 및 방어 효율성을 높이는 데 중점을 둡니다.
 harishsg993010/damn-vulnerable-mcp-server
취약한 MCP 서버
 bats3c/shad0w
공격 후 작업을 위한 프레임워크로, 엄격한 모니터링 환경에서 은밀히 작동하도록 설계되었습니다.
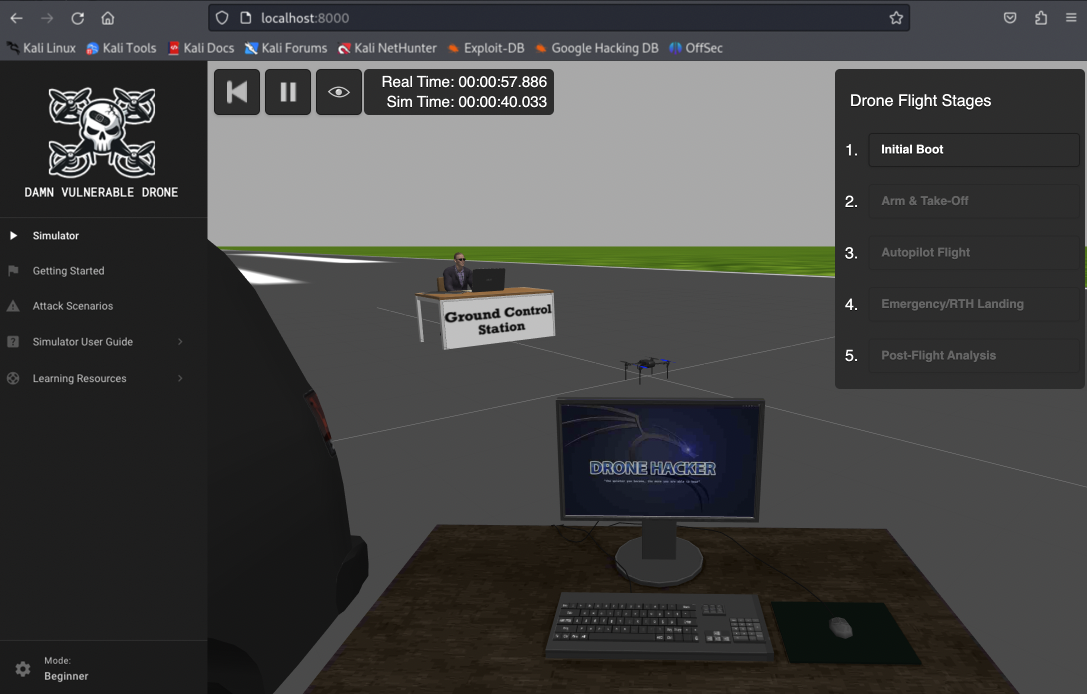 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone은 인기 있는 ArduPilot/MAVLink 아키텍처를 기반으로 한 의도적으로 취약하게 설계된 드론 해킹 시뮬레이터로, 실습형 드론 해킹을 위한 현실적인 환경을 제공합니다.
 notselwyn/cve-2024-1086
CVE-2024-1086에 대한 범용 로컬 권한 상승 PoC 익스플로잇으로, Debian, Ubuntu, KernelCTF를 포함한 v5.14~v6.6 사이의 대부분의 Linux 커널에서 작동합니다. KernelCTF 이미지에서 성공률은 99.4%입니다.
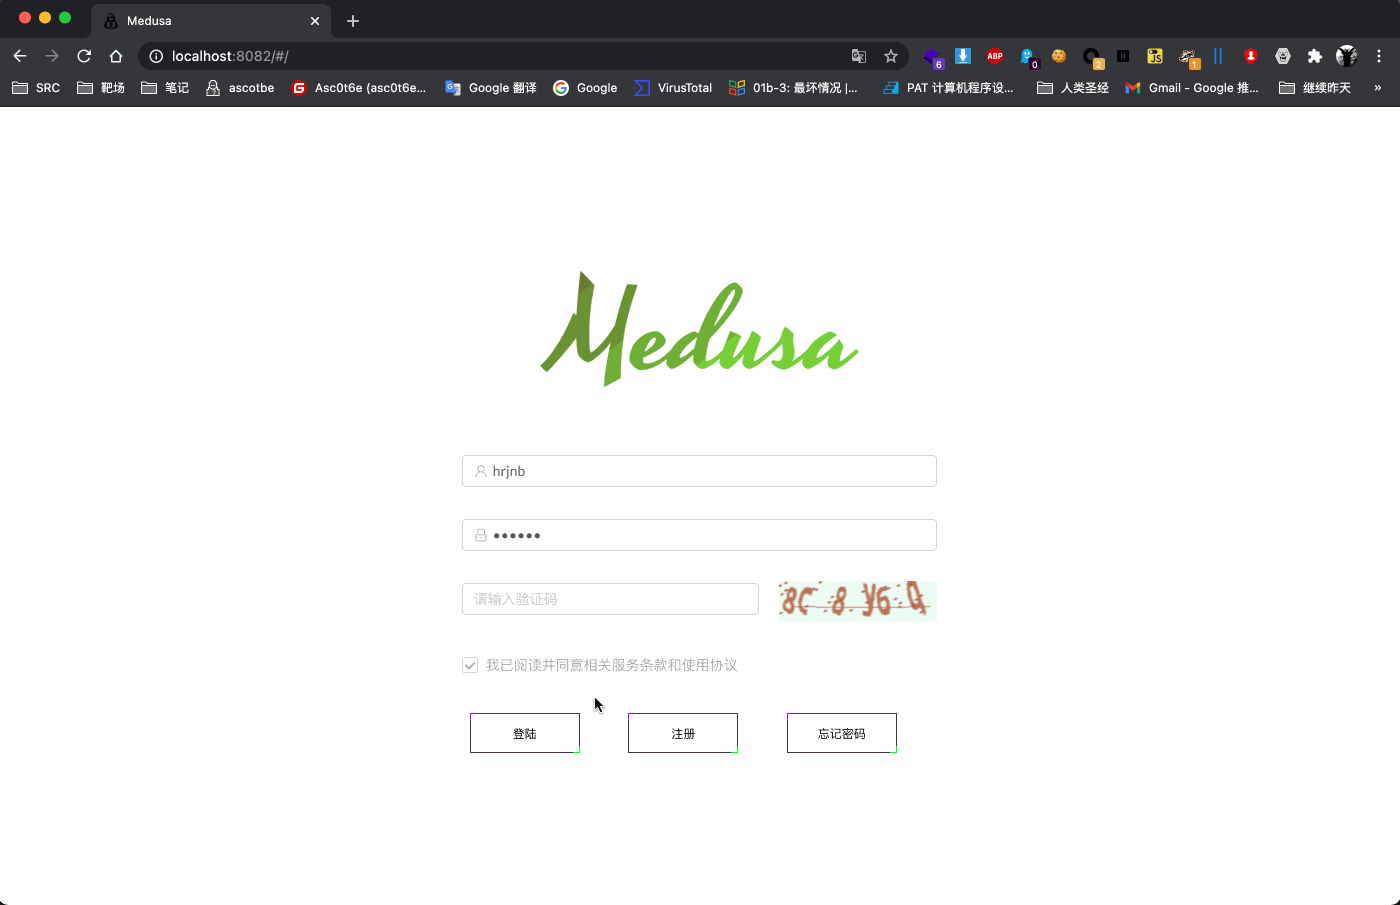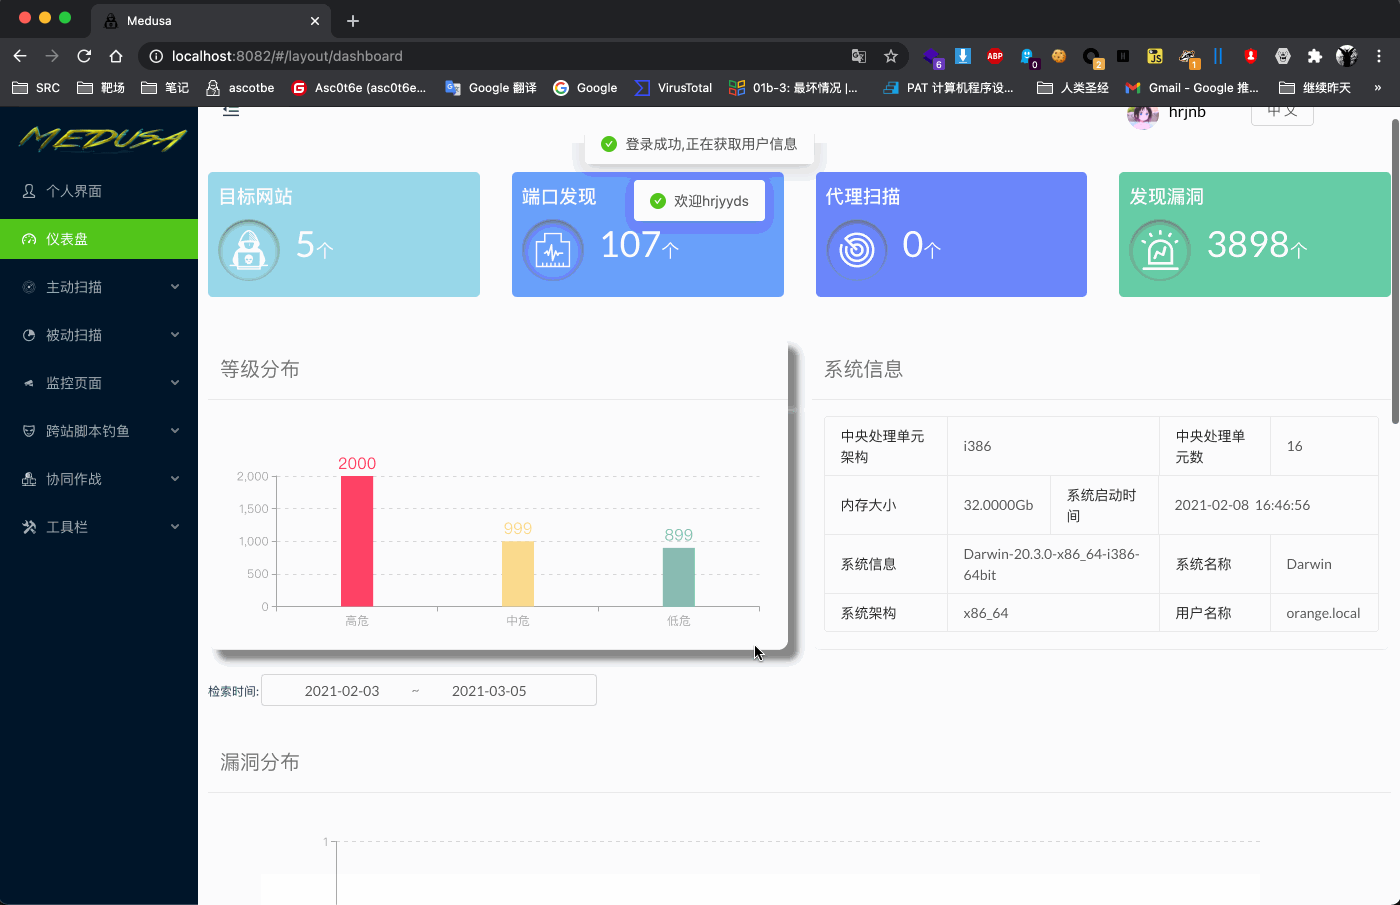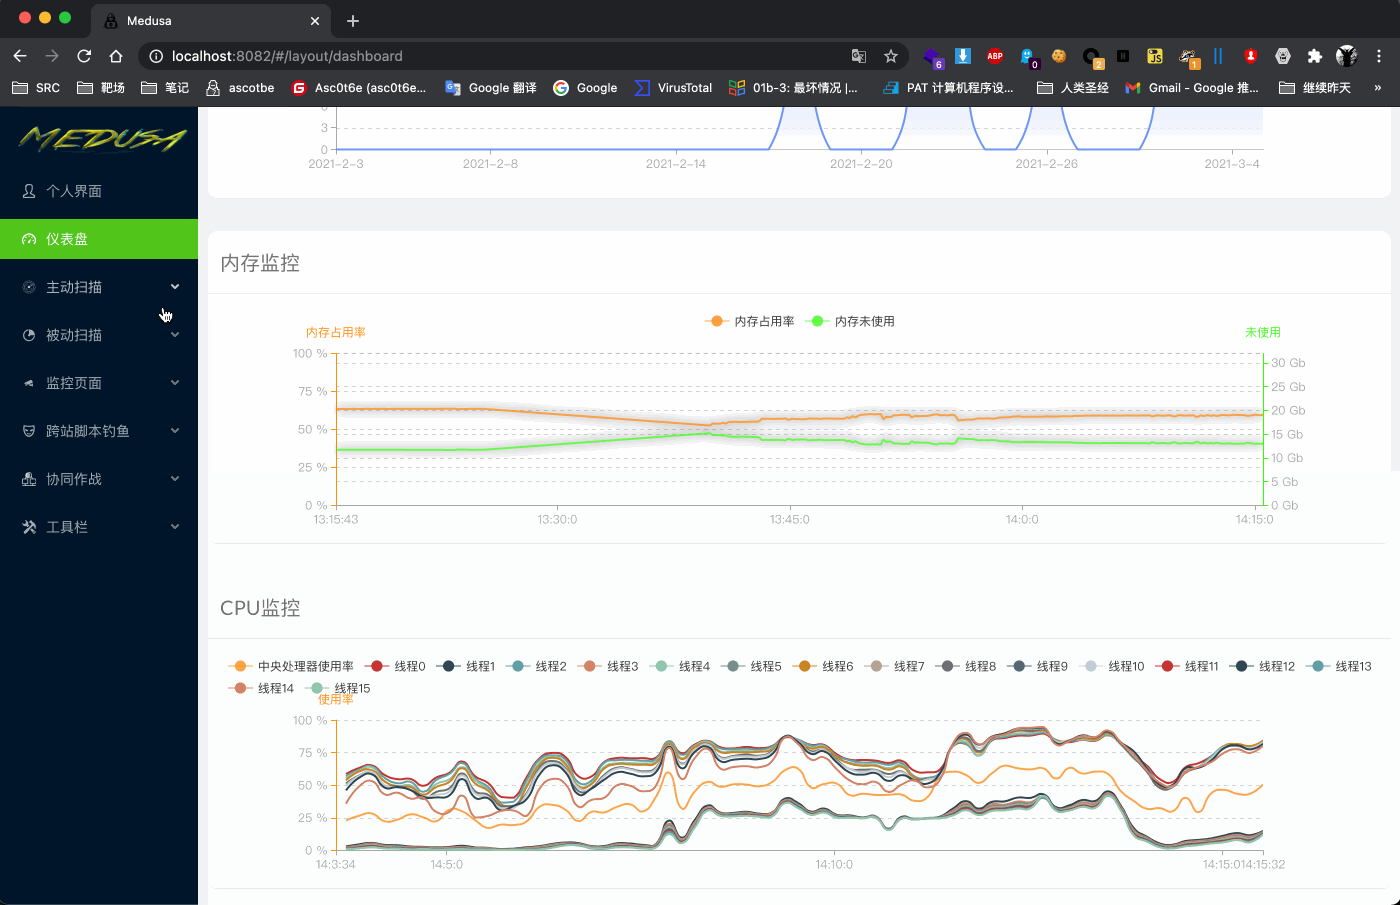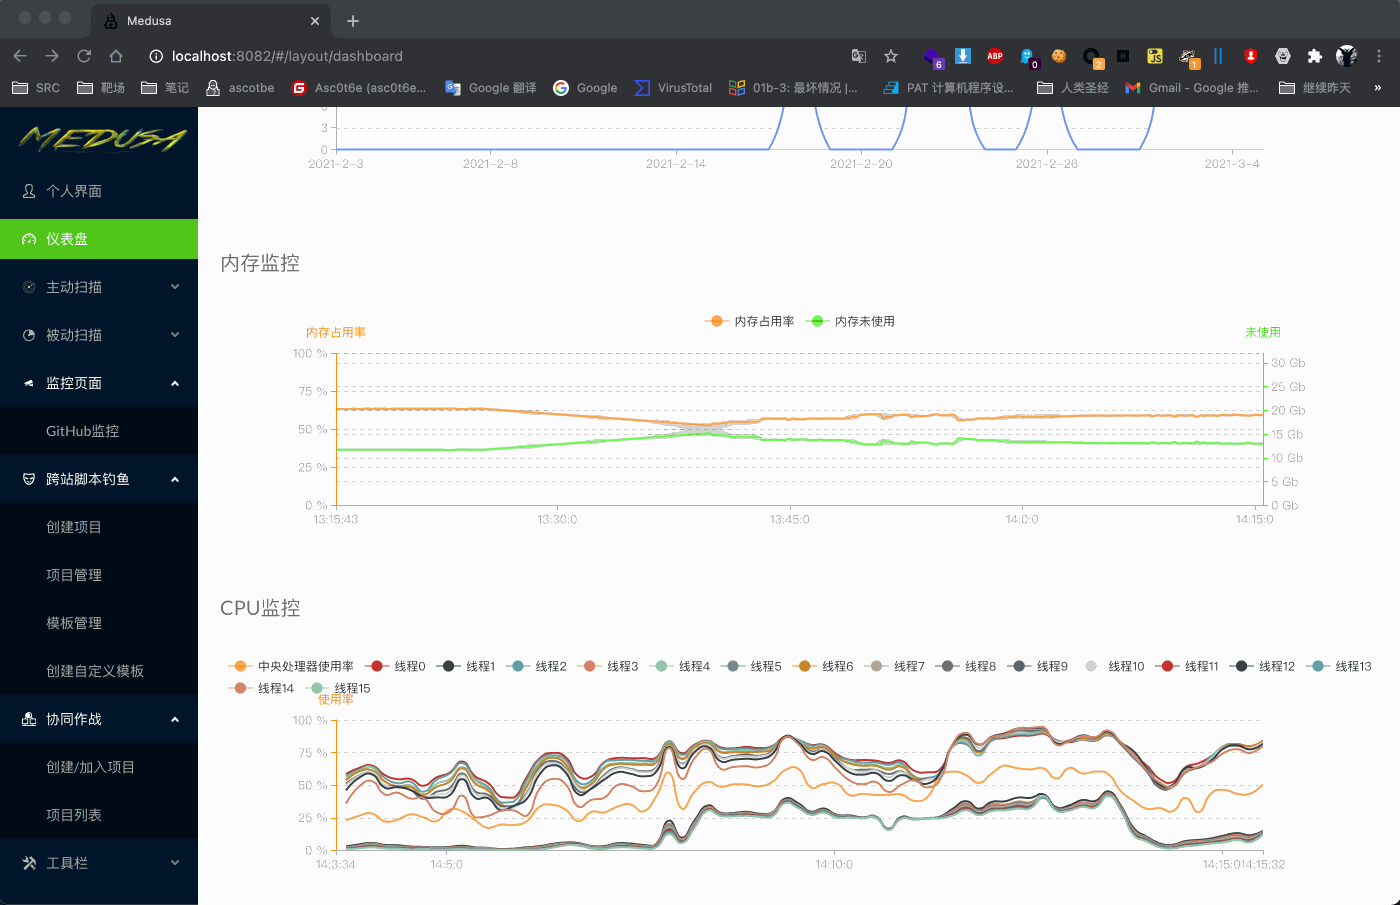 ascotbe/medusa
🐈Medusa는 레드팀 무기고 플랫폼으로, 현재 XSS 플랫폼, 협업 플랫폼, CVE 모니터링, 안티바이러스 우회 생성, DNSLOG, 피싱 메일, 파일 획득 등의 기능을 포함하며, 지속적으로 개발 중입니다.
 koutto/jok3r
Jok3r v3 BETA 2 - 네트워크 및 웹 침투 테스트 자동화 프레임워크
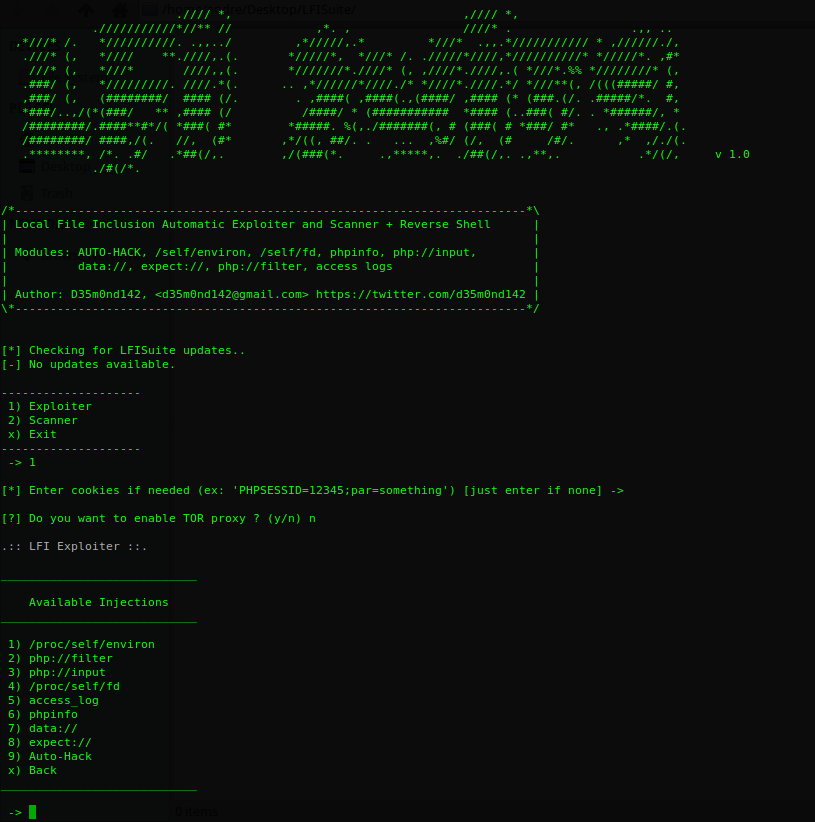 d35m0nd142/lfisuite
완전 자동 LFI 익스플로이터 (+ 리버스 셸) 및 스캐너