#1
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 스캐너 및 익스플로이터.
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 r00ts3c/ddos-rootsec
RootSec의 DDOS 아카이브를 살펴보세요. 최고 수준의 스캐너, 강력한 봇넷(Mirai 및 QBot) 및 기타 변종, 고영향력 익스플로잇, 고급 방법, 효율적인 스니퍼가 포함되어 있습니다. 사이버보안 전문가와 연구자에게 이상적입니다.
 daem0nc0re/privfu
토큰 권한 조사를 위한 커널 모드 WinDbg 확장 및 PoCs.
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 게스트-투-호스트 탈출
 sunblaze-ucb/exploitgym
ExploitGym은 실제 세계의 취약점을 기반으로 구축된 대규모의 현실적인 벤치마크로, AI 에이전트의 익스플로잇 개발 능력을 평가하도록 설계되었습니다.
 boku7/bokuloader
개념 증명용 Cobalt Strike 반사 로더로, Cobalt Strike의 회피 기능을 재현·통합·향상시키는 것을 목표로 합니다!
 rootclay/wmihacker
안티바이러스 소프트웨어를 우회하는 측면 이동 명령 실행 도구
 dradis/dradis-ce
Dradis Framework: IT 보안 팀을 위한 협업 및 보고
 ekultek/bluekeep
CVE-2019-0708에 대한 개념 증명
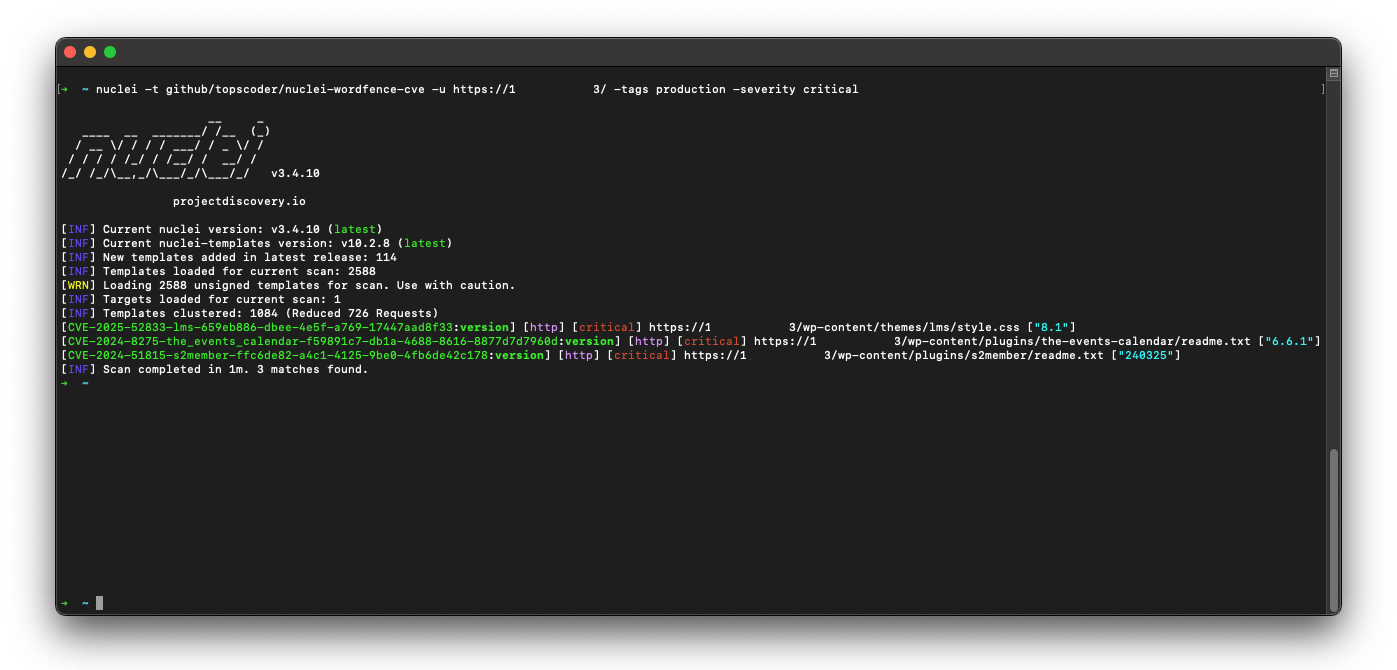 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
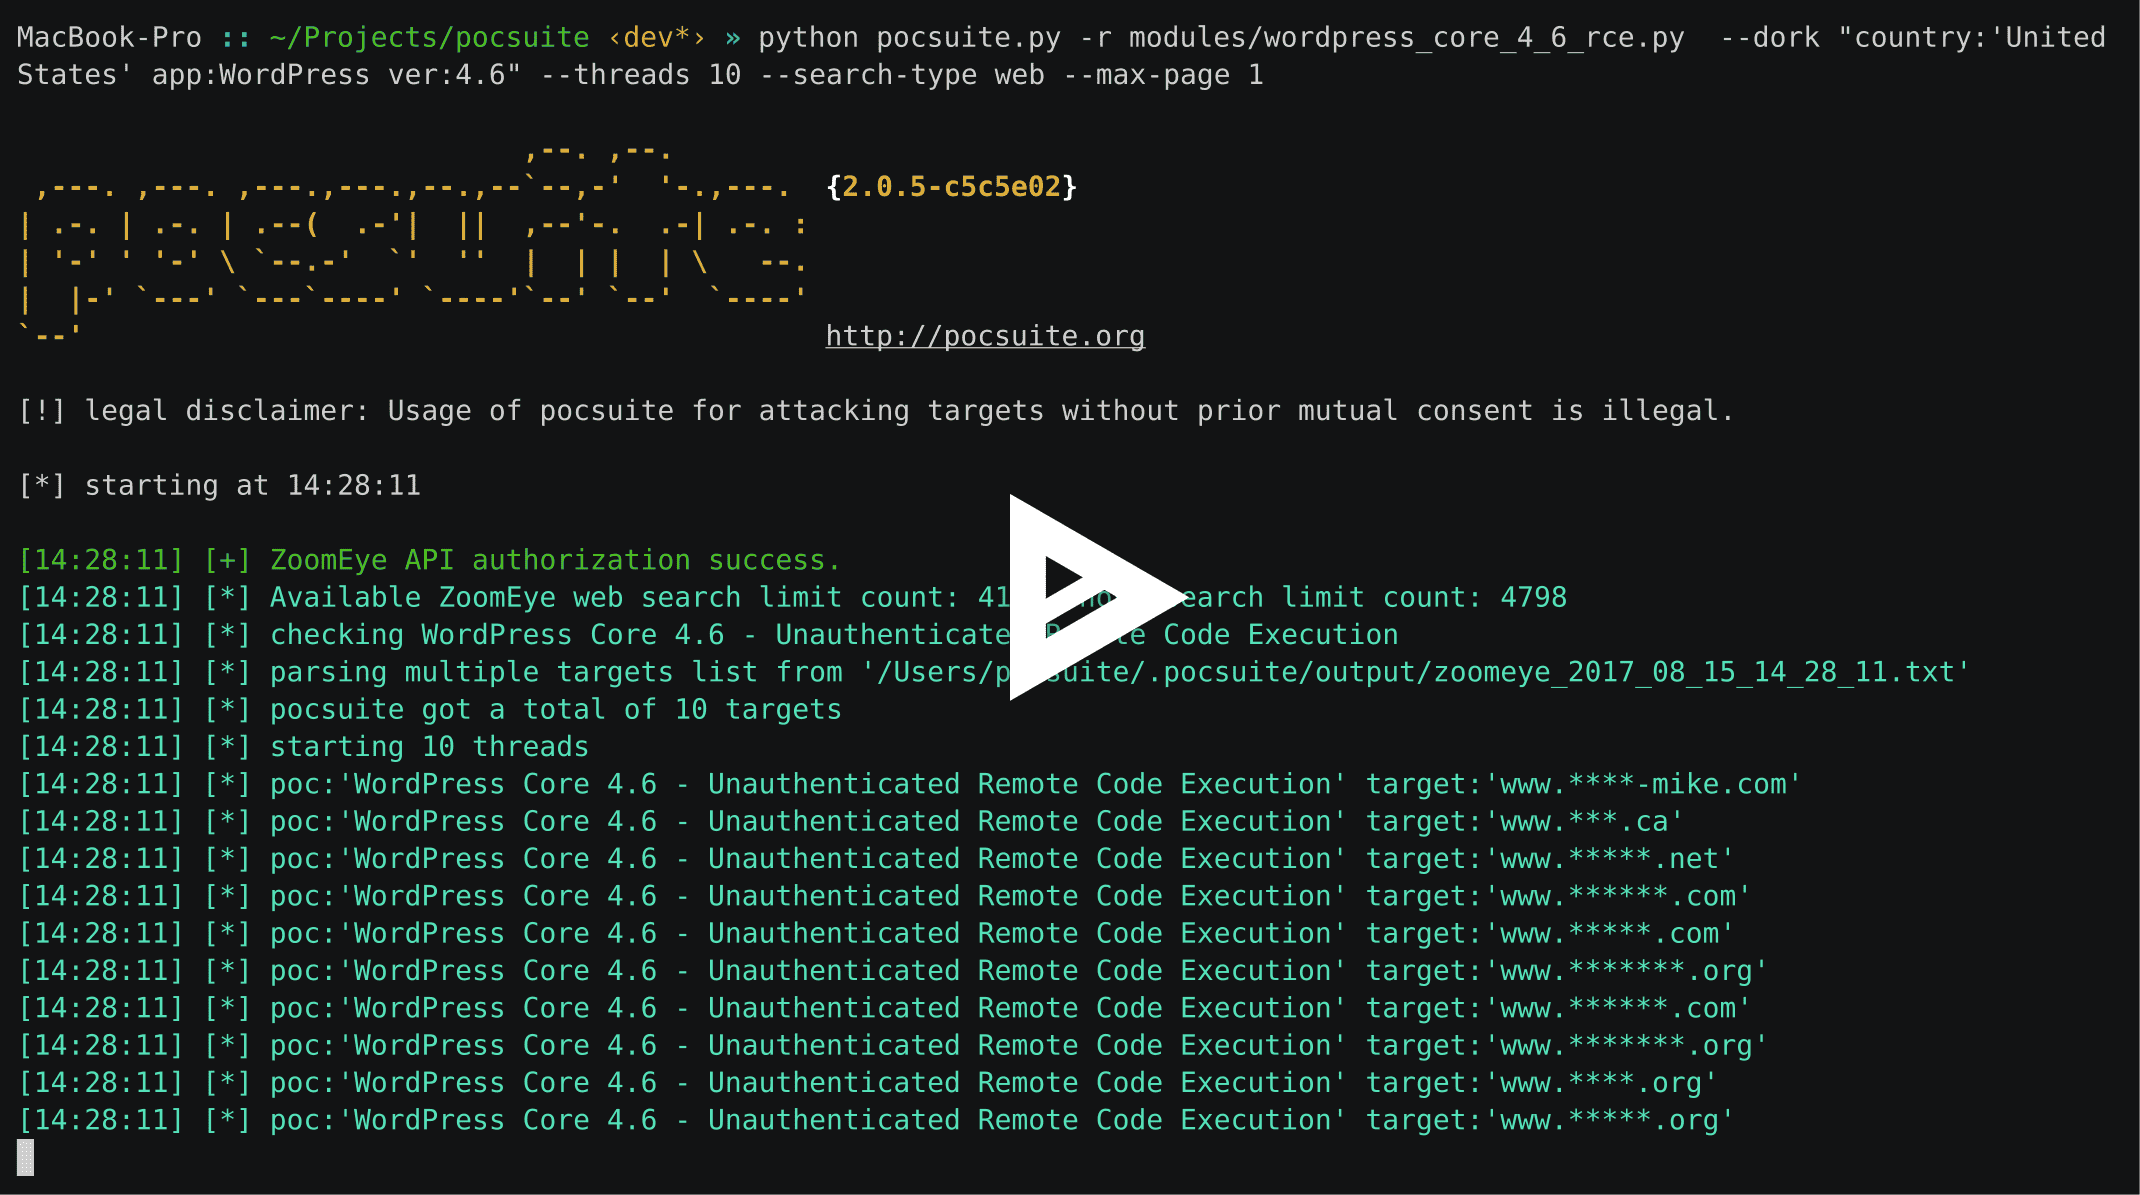 knownsec/pocsuite
이 프로젝트는 유지보수가 중단되었습니다. https://github.com/knownsec/pocsuite3 프로젝트를 이용해 주십시오.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 elvanderb/tcp-32764
Linksys WAG200G에서 TCP-32764를 수신하는 백도어에 대한 일부 코드 및 메모.
 nettitude/poshc2
프록시 인식 C2 프레임워크로, 레드 팀원들의 사후 침투 및 수평 이동을 지원합니다.
 tkmru/awesome-edr-bypass
EDR 우회 리소스의 선별된 컬렉션으로, PoC, 도구, 워크숍, 프레젠테이션 및 블로그를 포함하며, 윤리적 해킹 및 레드 팀 운영을 위한 것입니다.
 archstrike/archstrike
보안 전문가와 애호가를 위한 Arch Linux 저장소입니다. Arch Way로 제작되었으며 i686, x86_64, ARMv6, ARMv7 및 ARMv8에 최적화되었습니다.