#1
 devploit/awesome-ctf-resources
처음/경험 있는 CTF 플레이어를 위한 Capture The Flag (CTF) 프레임워크, 라이브러리, 리소스 및 소프트웨어 목록 🚩
 enjoiz/xxeinjector
직접적인 방식과 다양한 Out-of-Band 방식을 사용하는 XXE 취약점 자동 익스플로잇 도구.
 mandatoryprogrammer/xsshunter
XSS Hunter 서비스 - XSSHunter.com의 휴대용 버전
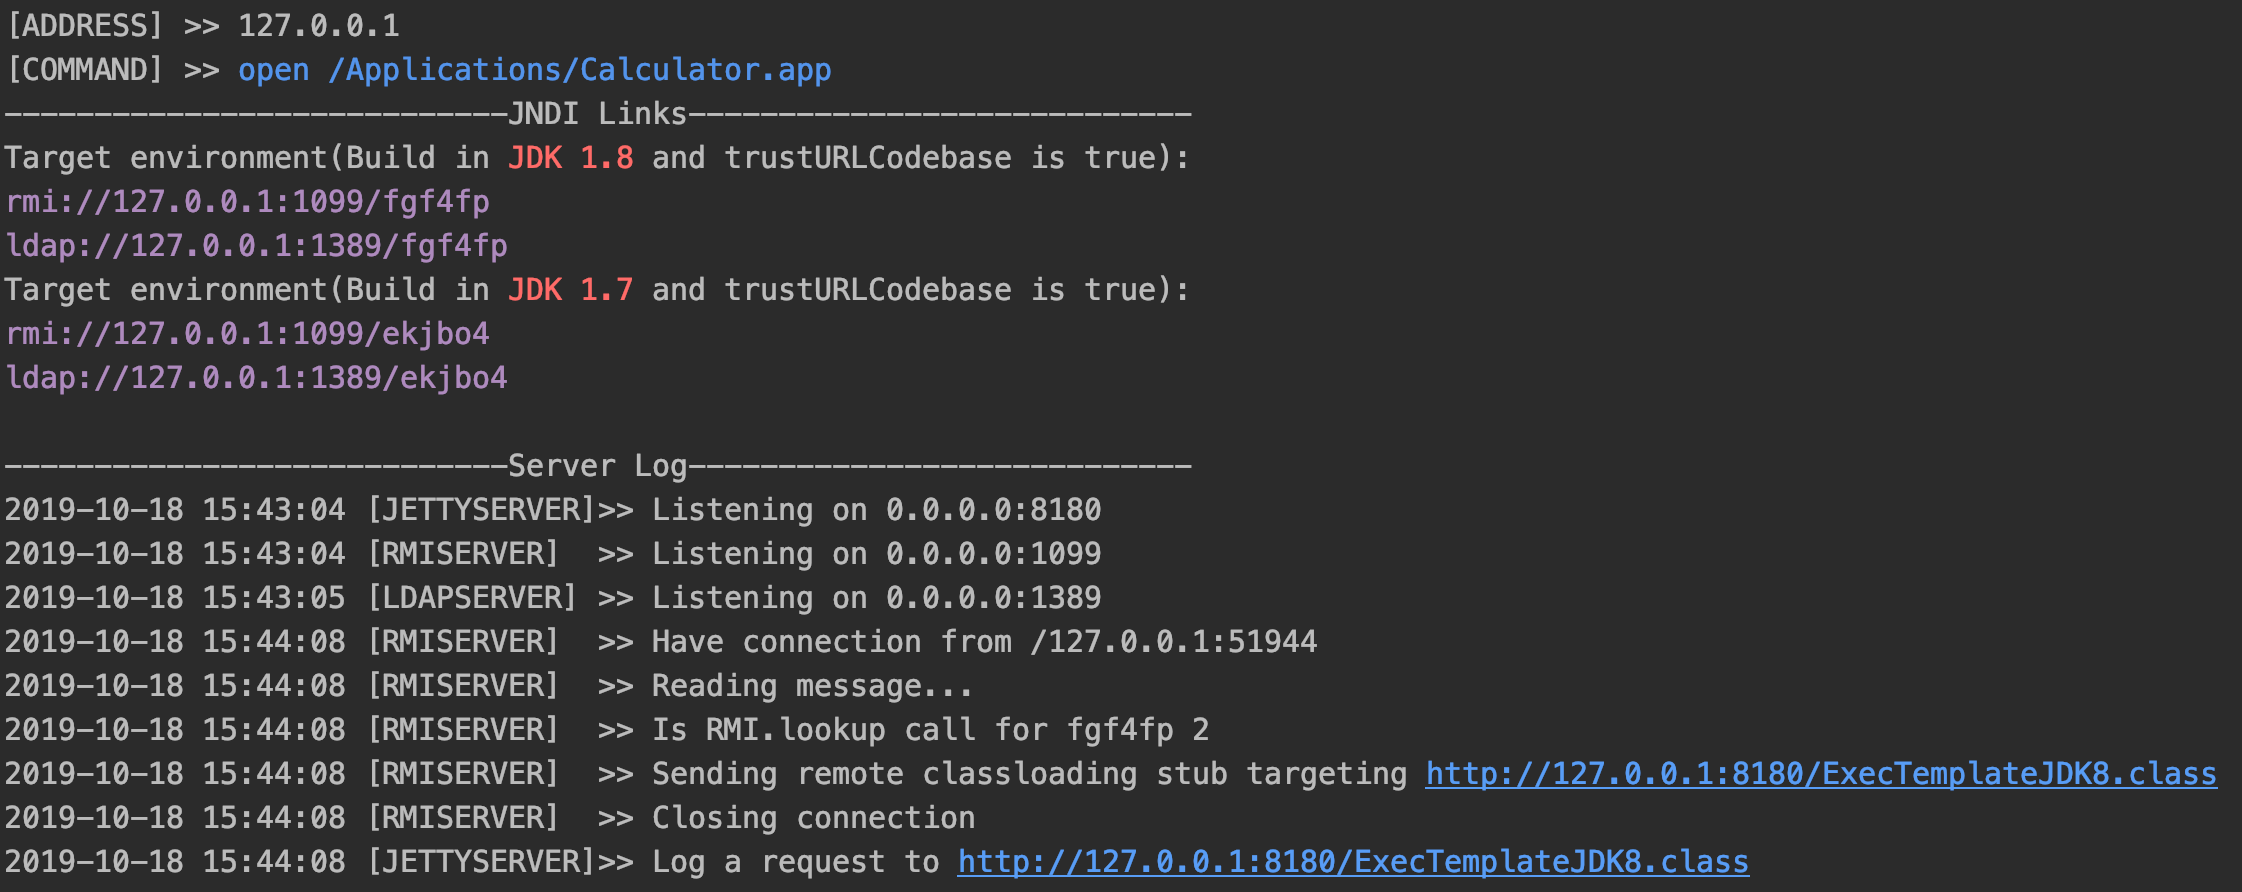 welk1n/jndi-injection-exploit
JNDI 주입 테스트 도구 (JNDI 링크를 생성하고 여러 서버를 시작하여 Jackson, Fastjson 등과 같은 JNDI 주입 취약점을 악용할 수 있는 도구)
 jthuraisamy/syswhispers2
직접 시스템 호출을 통한 AV/EDR 회피
 uphiago/recon-skills
현장 검증된 공격적 보안 스킬 팩으로, 정찰 및 침투 테스트를 위한 169가지 기법을 제공합니다. CORS, SSRF, 서브도메인 탈취, 클라우드 IAM 남용, SCADA 탐색, 그리고 45개 이상의 분야에 걸친 자동화된 CMS 탐지를 다룹니다.
 xtr4nge/fruitywifi
FruityWiFi는 무선 네트워크 감사 도구입니다. 이 애플리케이션은 추가 패키지를 추가하여 모든 Debian 기반 시스템(Jessie)에 설치할 수 있습니다. Debian, Kali Linux, Kali Linux ARM(Raspberry Pi),…
 p0dalirius/awesome-rce-techniques
다양한 앱에서 원격 코드 실행을 달성하기 위한 단계별 기법의 Awesome 목록!
 ax/apk.sh
안드로이드 앱 리버스 엔지니어링을 더 쉽게 만들어주며, APK 풀링, 디코딩, 리빌드 및 패칭 같은 반복적인 작업을 자동화합니다.
 bastilleresearch/mousejack
nRF24L01 무선 장치의 MouseJack 취약점을 위한 연구 도구로, 보안 테스트를 위한 장치 탐색, 패킷 스니핑, 네트워크 매핑, 펌웨어 플래싱 기능을 포함합니다.
 neex/phuip-fpizdam
CVE-2019-11043 익스플로잇
 mrwadams/stride-gpt
OpenAI의 GPT 모델을 활용하여 STRIDE 방법론 기반으로 주어진 애플리케이션에 대한 위협 모델을 생성하는 AI 기반 위협 모델링 도구입니다.
 bsauce/kernel-exploit-factory
Linux 커널 CVE 익스플로잇 분석 보고서 및 관련 디버그 환경. 더 이상 Linux 커널을 컴파일하고 환경을 구성할 필요가 없습니다.
 eonraider/violent-python3
TJ O'Connor의 저서 "Violent Python"의 소스 코드입니다. 코드는 Python 3으로 완전히 변환되었으며, PEP8 표준을 준수하도록 재구성되었고, 더 이상 사용되지 않는(deprecated) 라이브러리 구현과 관련된 의존성 문제를 해결하기 위해…