
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 0x05a/my-cve-2021-4034-poc
# CVE-2021-4034 개념 증명 익스플로잇 polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점인 CVE-2021-4034에 대한 개념 증명 익스플로잇으로, Ubuntu 시스템에서의 악용을 시연합니다.
 squirre17/cve-2021-4034
polkit-pkexec 로컬 권한 상승 취약점
 jesrat/make_me_root
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점으로, 취약한 Linux 시스템에서 권한 상승을 가능하게 합니다.
 cspshivam/cve-2021-4034
CVE-2021-4034(pwnkit)를 대상으로 하는 익스플로잇으로, pkexec를 공격하며 x86_64 시스템용 사전 컴파일된 바이너리를 제공하여 로컬 권한 상승을 달성합니다.
 hywz36/cve-2020-14645-code
CVE-2020-14645를 대상으로 하는 Java 역직렬화 익스플로잇으로, WebLogic T3 프로토콜을 겨냥하여 조작된 페이로드를 통해 원격 코드 실행을 가능하게 합니다.
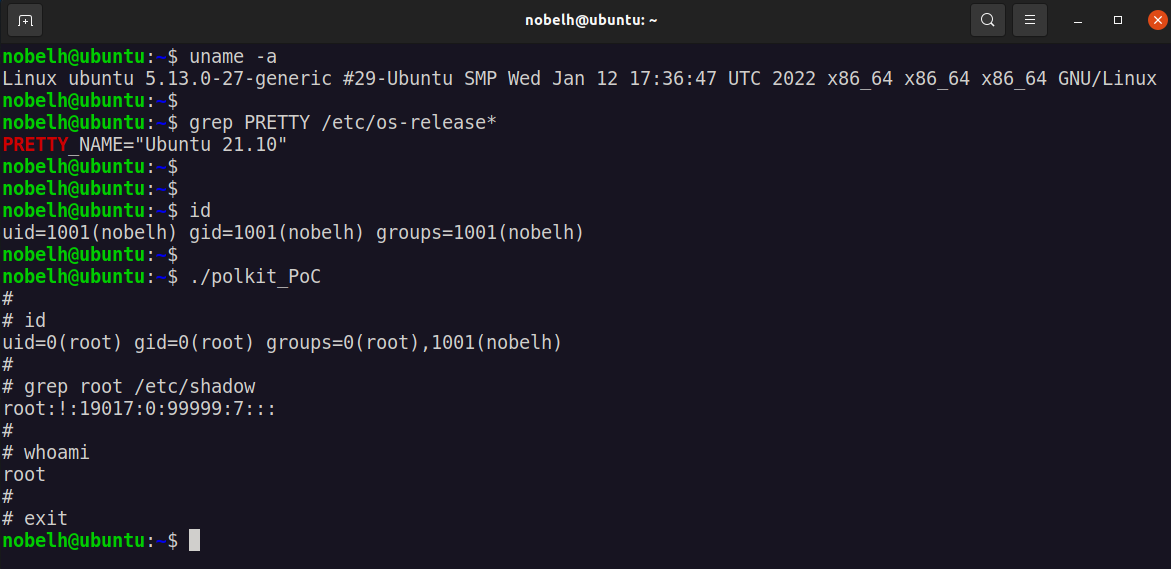 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, Polkit의 pkexec에서 로컬 권한 상승을 시연하며 패치 지침을 포함합니다.
 pengalaman-1t/cve-2021-4034
# CVE-2021-4034(PwnKit) 익스플로잇 polkit pkexec 취약점을 통해 루트 셸을 제공하는 CVE-2021-4034(PwnKit) 익스플로잇입니다. 소스 코드와 빌드 지침이 포함되어 있습니다.
 an0n7os/cve-2021-4034
CVE-2021-4034에 대한 익스플로잇으로, polkit pkexec 권한 상승 취약점을 이용하여 취약한 Linux 시스템에서 루트 셸을 제공합니다.
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081에 대한 개념 증명으로, 보안 테스트 및 취약점 검증을 위한 사용성을 향상시키도록 수정되었습니다.
 cinnamon1212/modified-cve-2020-10915-msfmodule
원본 익스플로잇이 아닙니다. THM 박스용 감사된 버전입니다.
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: SMB 프로토콜 취약점을 이용한 Windows 운영 체제 공격
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
사이버보안 기술 랩으로, Nmap을 이용한 네트워크 정찰과 Metasploit Framework를 통한 CVE-2011-2523(vsftpd 2.3.4) 취약점 악용을 수행합니다. 취약점 분석, 침투 테스트 도구 사용 및 기술 보고서 작성 능력을 입증하는 것을 목표로…
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
이 프로젝트에서는 Apache HTTP Server 취약점, 특히 Path Traversal 및 RCE(Remote Code Execution)를 포함하는 CVE-2021-41773 및 CVE-2021-42013을 대상으로 한 상세한 침투 테스트 과정을 문서화했습니다.
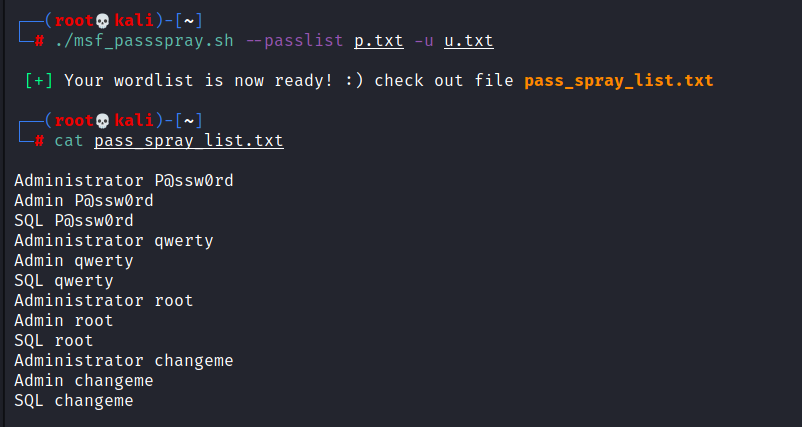 cyb3r-techie/msf_passspray_wordlist_generator
Metasploit 프레임워크용 자체 wordlist를 생성하여 피해자의 도메인 내 SMB 등 다양한 네트워크 프로토콜에 대한 password spray 공격을 수행하는 데 도움이 되는 편리한 도구입니다.
 0xss0rz/windows_exploit
CVE-2021-1675/CVE-2021-34527 PrintNightmare & CVE-2020-0668
 teelrabbit/polkit-pkexec-exploit-for-linux
# CVE-2021-4034 익스플로잇 polkit의 pkexec에 존재하는 로컬 권한 상승 취약점(CVE-2021-4034)에 대한 익스플로잇으로, 권한이 없는 사용자가 Linux 시스템에서 root 권한을 획득할 수 있게 합니다.
 movvamrocks/pwnkit-cve-2021-4034
CVE-2021-4034(PwnKit)용 익스플로잇으로, polkit의 pkexec에 존재하는 로컬 권한 상승 취약점으로, 권한이 없는 사용자가 기본 Ubuntu, Debian, Fedora 및 CentOS 설치 환경에서 루트 권한을 획득할 수 있게 합니다.








