#1
 cgv-dev/metasploit-module-tfm
Ruby로 작성된 모듈로, 사용자 정의 Metasploit 모듈을 통해 Kubernetes 클러스터의 시크릿 마운트 정책과 관련된 CVE-2023-2728 및 CVE-2024-3177 취약점을 악용하는 것을 목표로 합니다. 사이버 보안 석사 학위 최종 프로젝트의…
 scent2d/poc-cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에 존재하는 로컬 권한 상승 취약점입니다. 익스플로잇을 시연하고 간단한 C 구현을 제공합니다.
 luckythandel/cve-2021-4034
이것은 polkit의 pkexec 바이너리에서 발견된 취약점에 대한 POC로, 해당 바이너리는 다른 사용자로 프로그램을 실행하는 데 사용됩니다.
 likekabin/cve-2018-8174-msf
Metasploit 모듈로, Microsoft Office 32비트의 VBScript 메모리 손상 취약점인 CVE-2018-8174를 악용하기 위해 악성 Word 문서를 생성합니다.
 jostmart/-cve-2021-4034
CVE-2021-4034에 대한 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점으로, Linux 시스템에서 루트 액세스를 제공합니다.
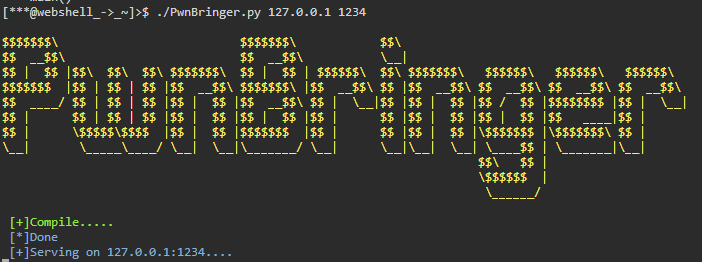 g01d3nw01f/cve-2021-4034
PwnKit 익스플로잇(CVE-2021-4034)의 컴파일 및 서빙을 자동화하여, 취약한 Linux 시스템에서 로컬 권한 상승을 가능하게 합니다.
 krizzz07/cve-2020-0796
Windows 10 SMB 취약점
 cwm1123/cve-2025-31129
CVE-2025-31129에 대한 Java 기반 익스플로잇으로, 영향을 받는 시스템에서 취약점을 시연하고 테스트하기 위한 개념 증명 코드를 제공합니다.
 amilaperera12/glibc-vulnerability-exploit-cve-2015-7547
Glibc 취약점 익스플로잇 CVE-2015-7547
 san3ncrypt3d/cve-2021-4034-poc
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, Linux 시스템에서 polkit의 pkexec에 존재하는 로컬 권한 상승 취약점을 악용하는 방법을 시연합니다.
 ayoub-elbouzi/cve-2021-4034-pwnkit
# PwnKit PoC: polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점 (CVE-2021-4034)
 bhathiya404/exploiting-stagefright-vulnerability-cve-2015-3864
Android Stagefright 취약점 CVE-2015-3864에 대한 익스플로잇 구현으로, Metasploit을 사용하여 Android 5.1.1 기기에서 원격 코드 실행 및 권한 상승을 가능하게 합니다.
 0range1337/cve-2022-1015
# CVE-2022-1015 PoC 익스플로잇 CVE-2022-1015에 대한 PoC 익스플로잇으로, Linux 커널 netfilter의 use-after-free 취약점을 악용하여 로컬 권한 상승을 유발합니다.
 g01d3nw01f/cve-2007-2447
cve-2007-2447 이 스크립트는 Metasploit 모듈의 일부를 python3로 재작성했습니다.
 fdellwing/cve-2021-4034
Dockerized proof-of-concept exploit for CVE-2021-4034 (PwnKit), demonstrating local privilege escalation in polkit's pkexec.
 acodervic/cve-2020-1938-msf-module
수정 버전 auxiliary/admin/http/tomcat_ghostcat, 그것은 모든 파일을 읽습니다
 ashutoshrohilla/cve-2021-4034
CVE-2021-4034에 대한 익스플로잇으로, polkit의 pkexec에 존재하는 로컬 권한 상승 취약점으로, 권한이 없는 사용자가 루트 접근 권한을 얻을 수 있게 합니다.