#1
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1용 VM Escape
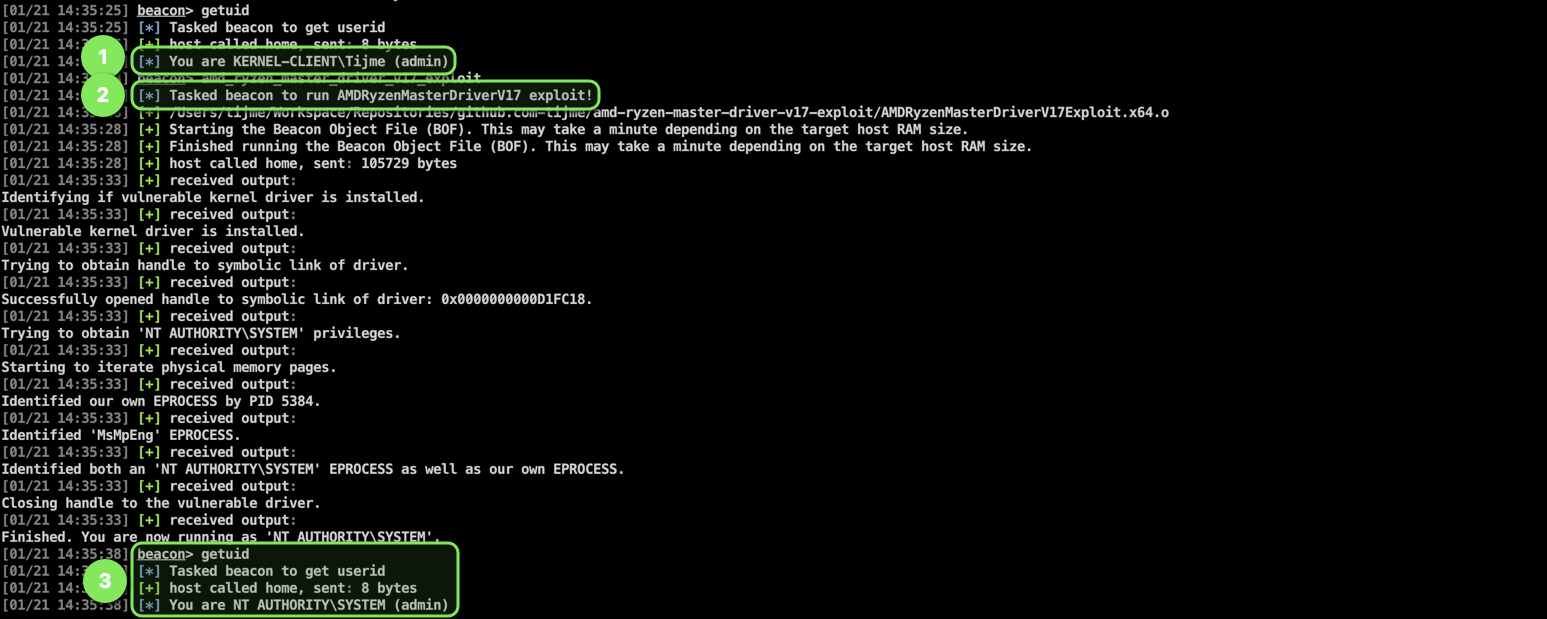 tijme/amd-ryzen-master-driver-v17-exploit
AMD의 Ryzen Master 드라이버(버전 17)를 이용한 커널 익스플로잇을 위한 Cobalt Strike(CS) Beacon Object File(BOF)
 sec-consult/aggrokatz
Aggrokatz는 Cobalt Strike용 애그레서 플러그인 확장으로, pypykatz가 비콘과 원격으로 인터페이스할 수 있게 해주며, 파일을 다운로드하거나 비콘에 의심스러운 코드를 업로드하지 않고도 LSASS 덤프 파일과 레지스트리 하이브 파일을 파싱하여 자격…
 zerodaylab/powersploit
PowerSploit - PowerShell 사후 침투 프레임워크
 s0lst1c3/dropengine
DropEngine은 셸코드 실행기를 생성하기 위한 유연한 프레임워크를 제공하며, 운영자가 다양한 구성 요소 중에서 선택하고 결합하여 수초 내에 매우 정교한 페이로드를 만들 수 있도록 합니다.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework는 침투 테스트 지원 도구이자 익스플로잇 프레임워크입니다. 반응형 인터페이스를 통해 웹을 활용해 웹을 공격한다는 원칙을 장려하며, 이동 중에도 침투 테스트(pentest)를 수행할 수 있게 해줍니다.
 r0rt1z2/ghostlock
일부 Amazon 기기용 커널 루트 익스플로잇(CVE-2026-43499)
 safebuffer/metateta
Metasploit 모듈을 활용하여 대규모 네트워크에 대한 신속한 침투 테스트를 수행하는 자동화된 네트워크 프로토콜 스캐너 및 익스플로이터로, SMB, SMTP, SNMP 등을 지원합니다.
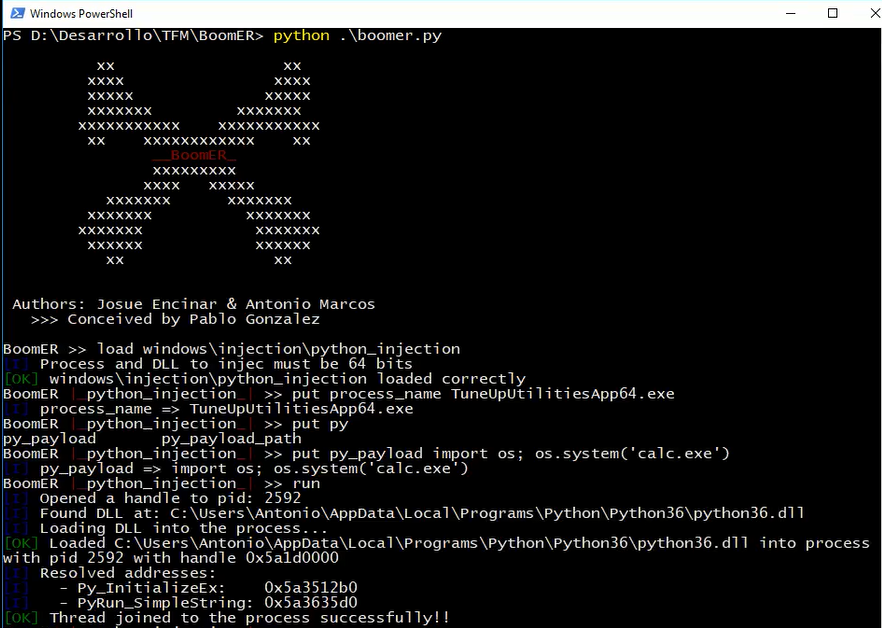 josue87/boomer
로컬 취약점을 악용하기 위한 프레임워크
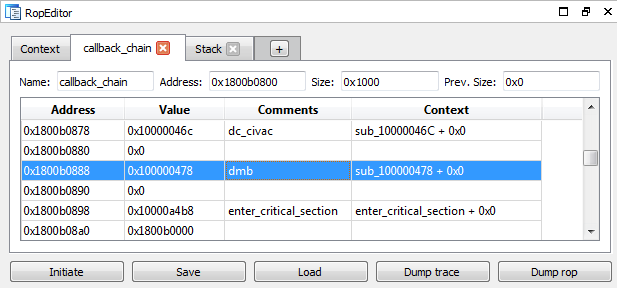 dsecurity/crauemu
crauEmu는 코드 재사용 공격을 위한 페이로드를 개발하고 분석하는 uEmu 확장 프로그램입니다.
 mohshomis/modo
웹 보안, 익스플로잇, OSINT 및 포렌식 분야에서 실습 중심의 기술 개발을 위한 엄선된 사이버 보안 학습 리소스, CTF writeups, 연구 논문 및 실습 랩 모음.
 zenyxx-xd/rootmyvivo
One-click root for vivo/iQOO devices on locked bootloader | CVE-2026-43499 + KernelSU
 outflanknl/external_c2
Cobalt Strike 외부 C2용 PoC
 mythicagents/apfell
JavaScript for Automation (JXA) macOS 에이전트
 hktalent/cve_2020_2546
CVE-2020-2546, CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 페이로드 익스플로잇 poc python3
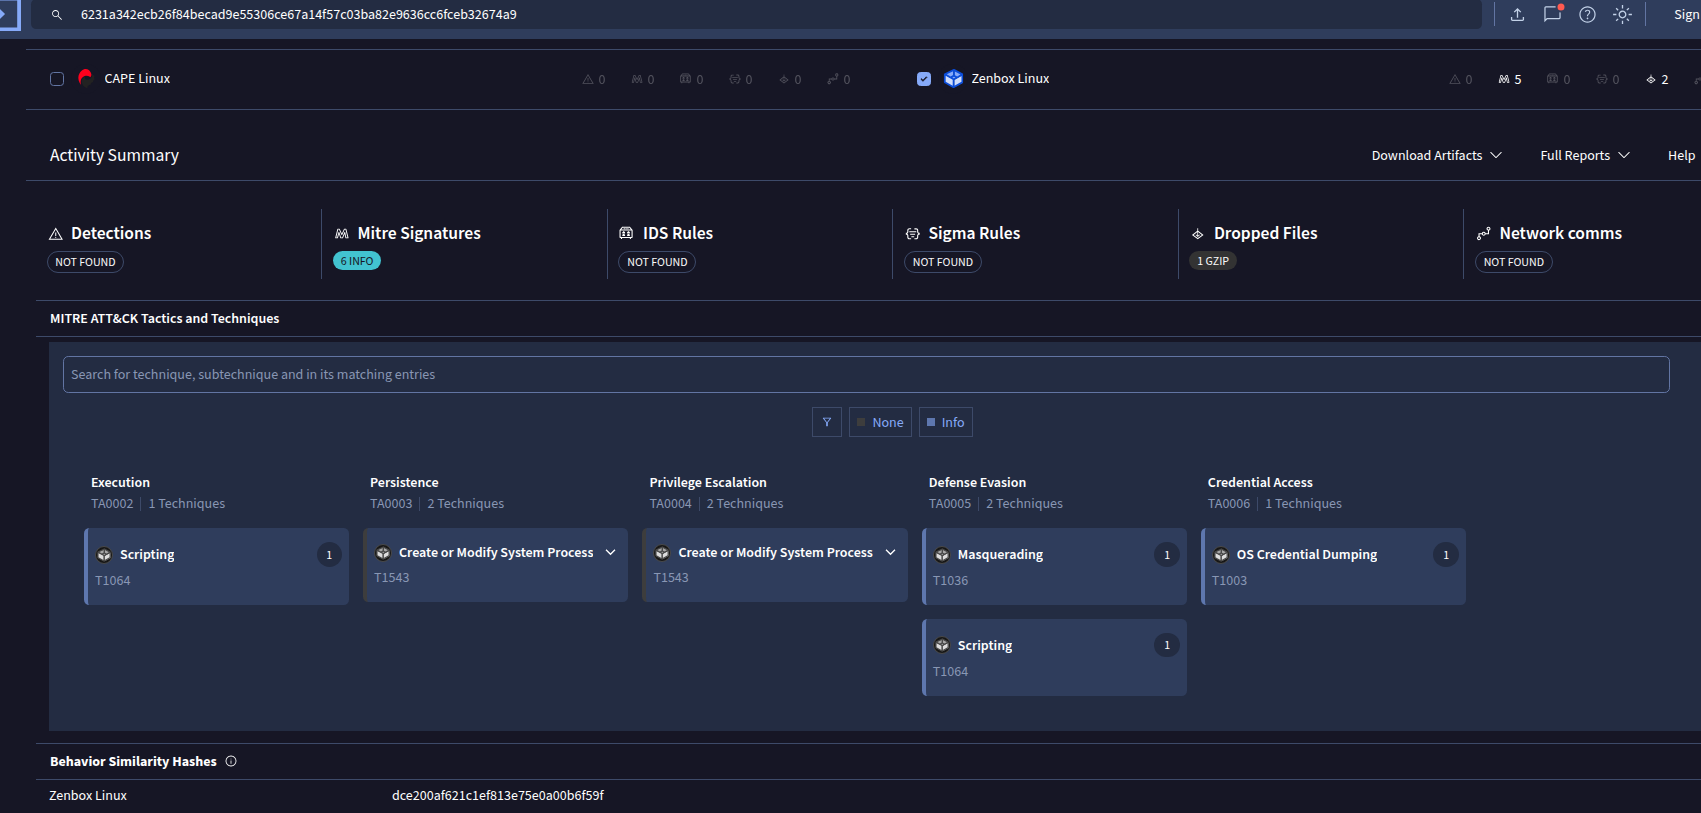 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.