
 #1
Email filtering, DKIM/DMARC/SPF, anti-spam, phishing detection, and email gateway tools.
Kitploit 추천
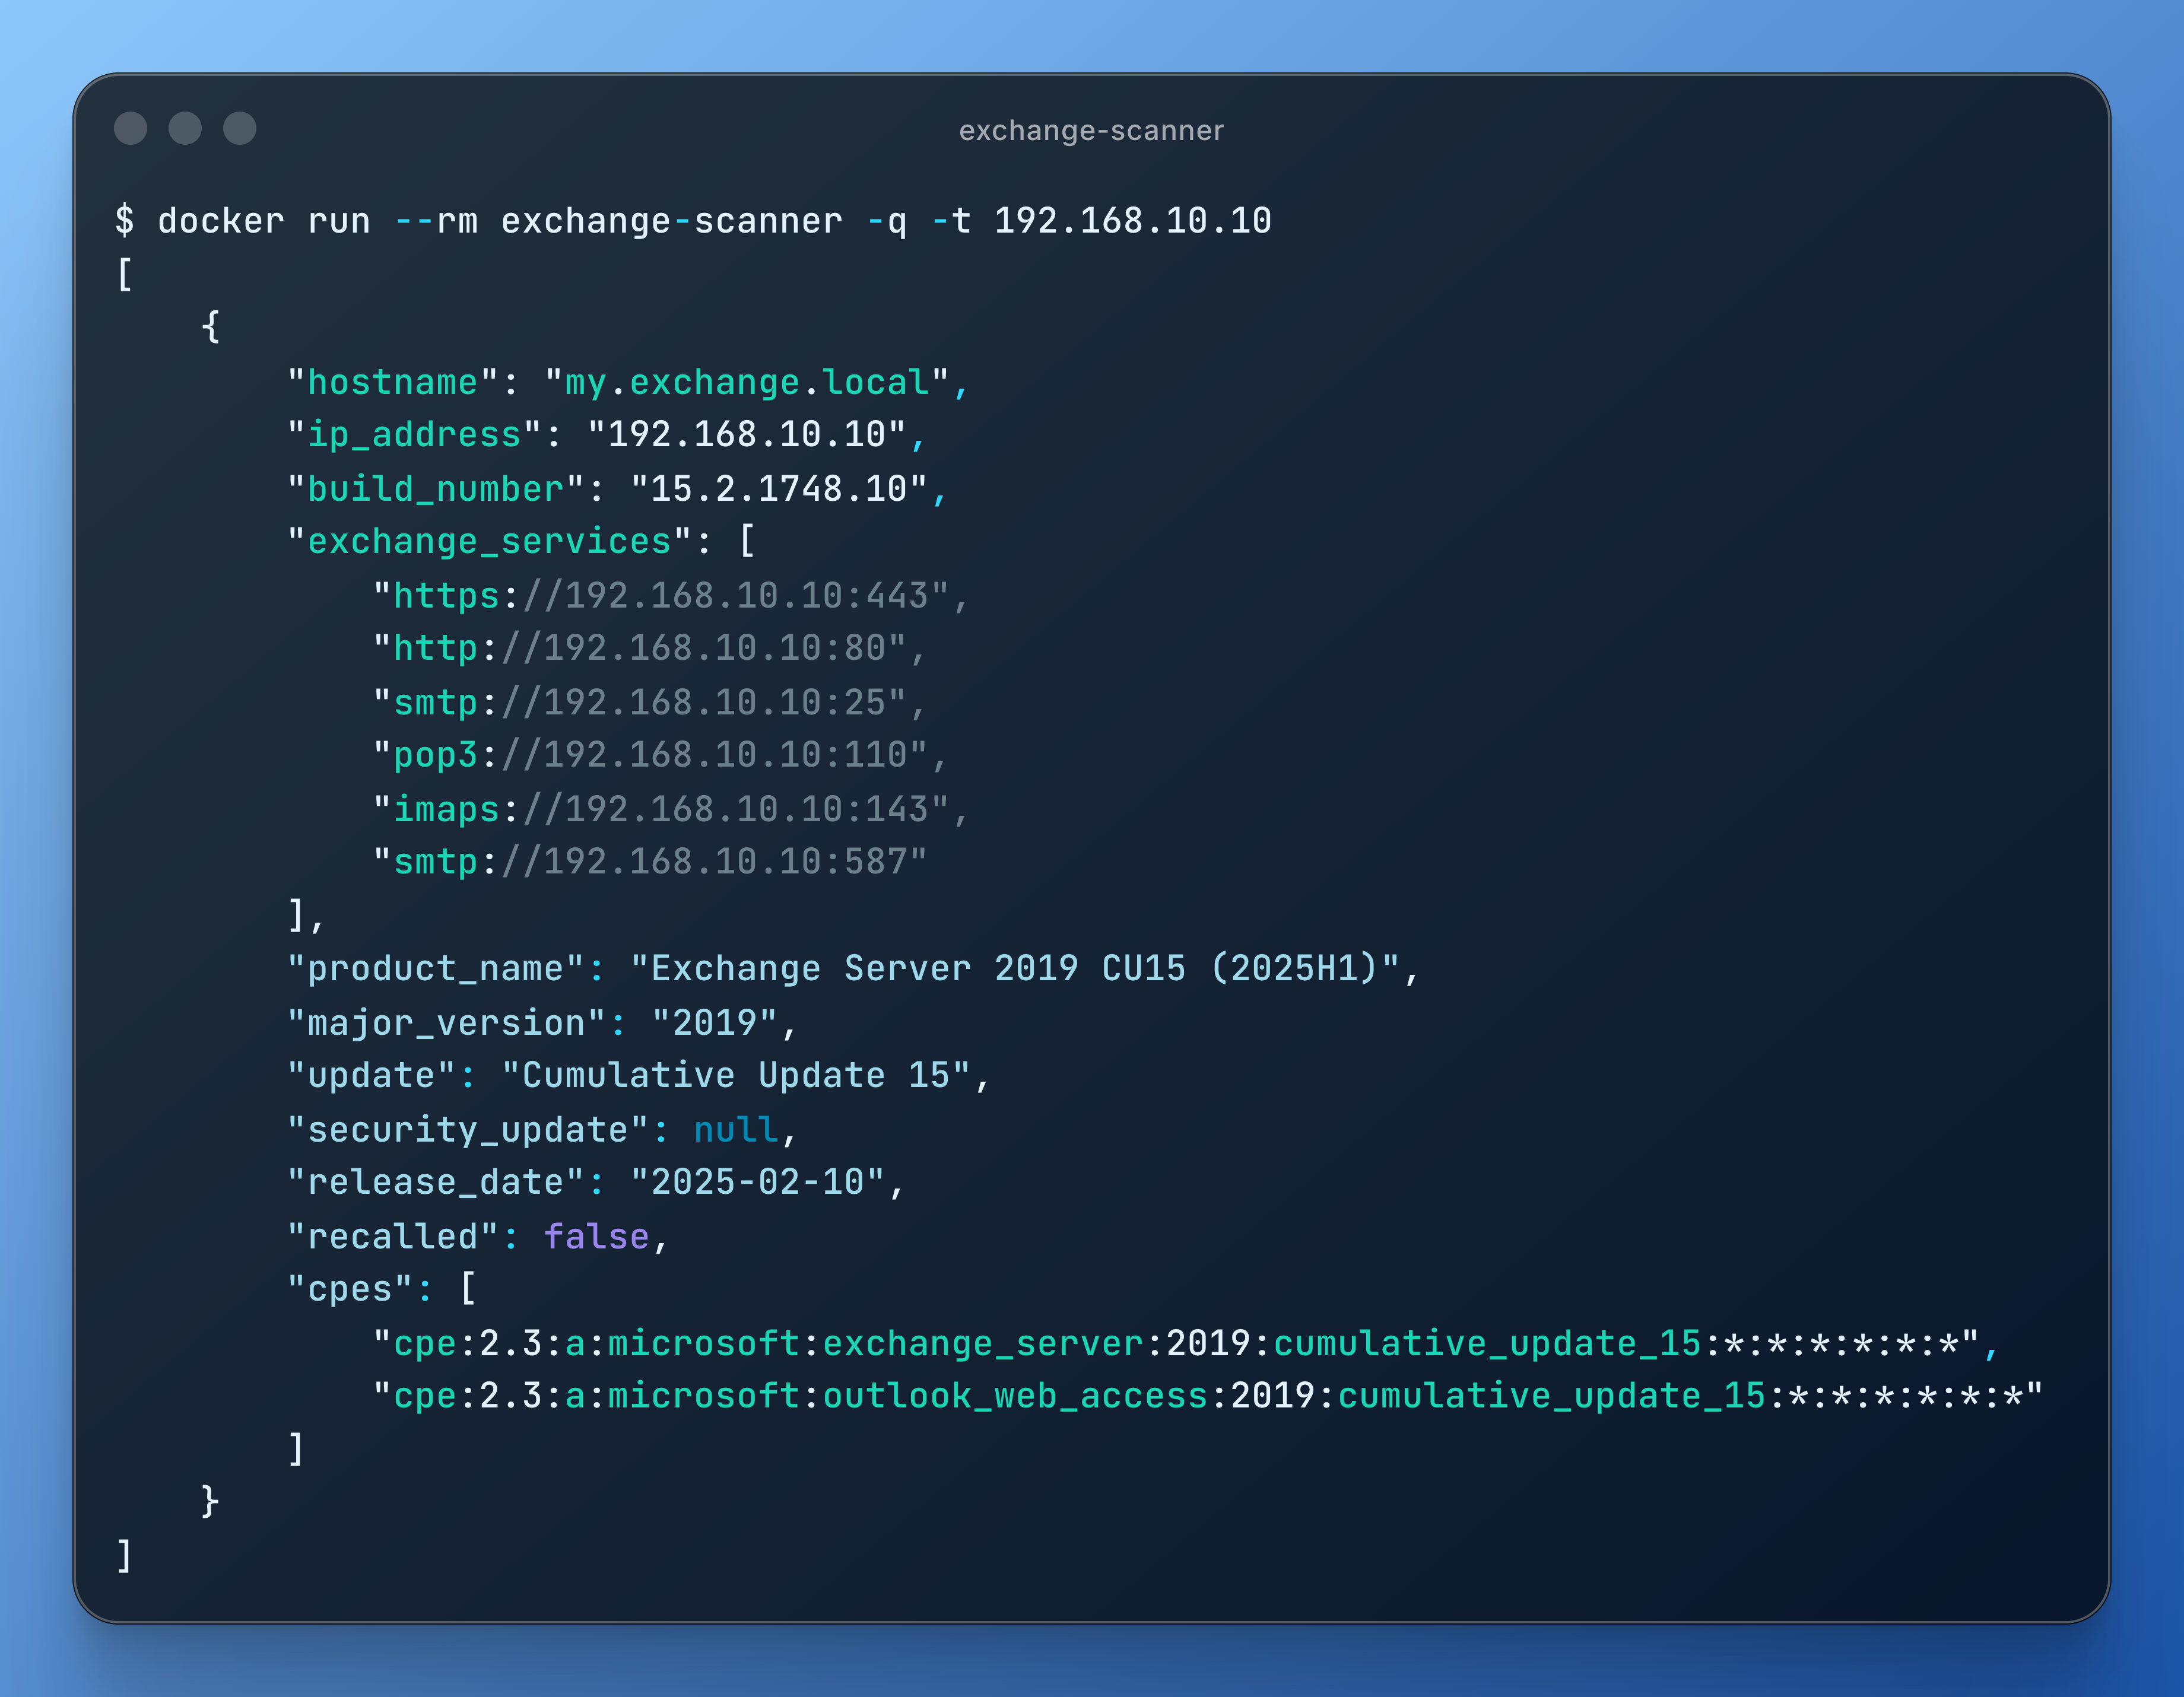
 bishopfox/exchange-scanner
공개적으로 노출된 Microsoft Exchange 서버를 식별하고 해당 소프트웨어 버전을 확인합니다.
 simonschoeni/cve-2020-7247-poc
교육 목적의 CVE-2020-7247 개념 증명
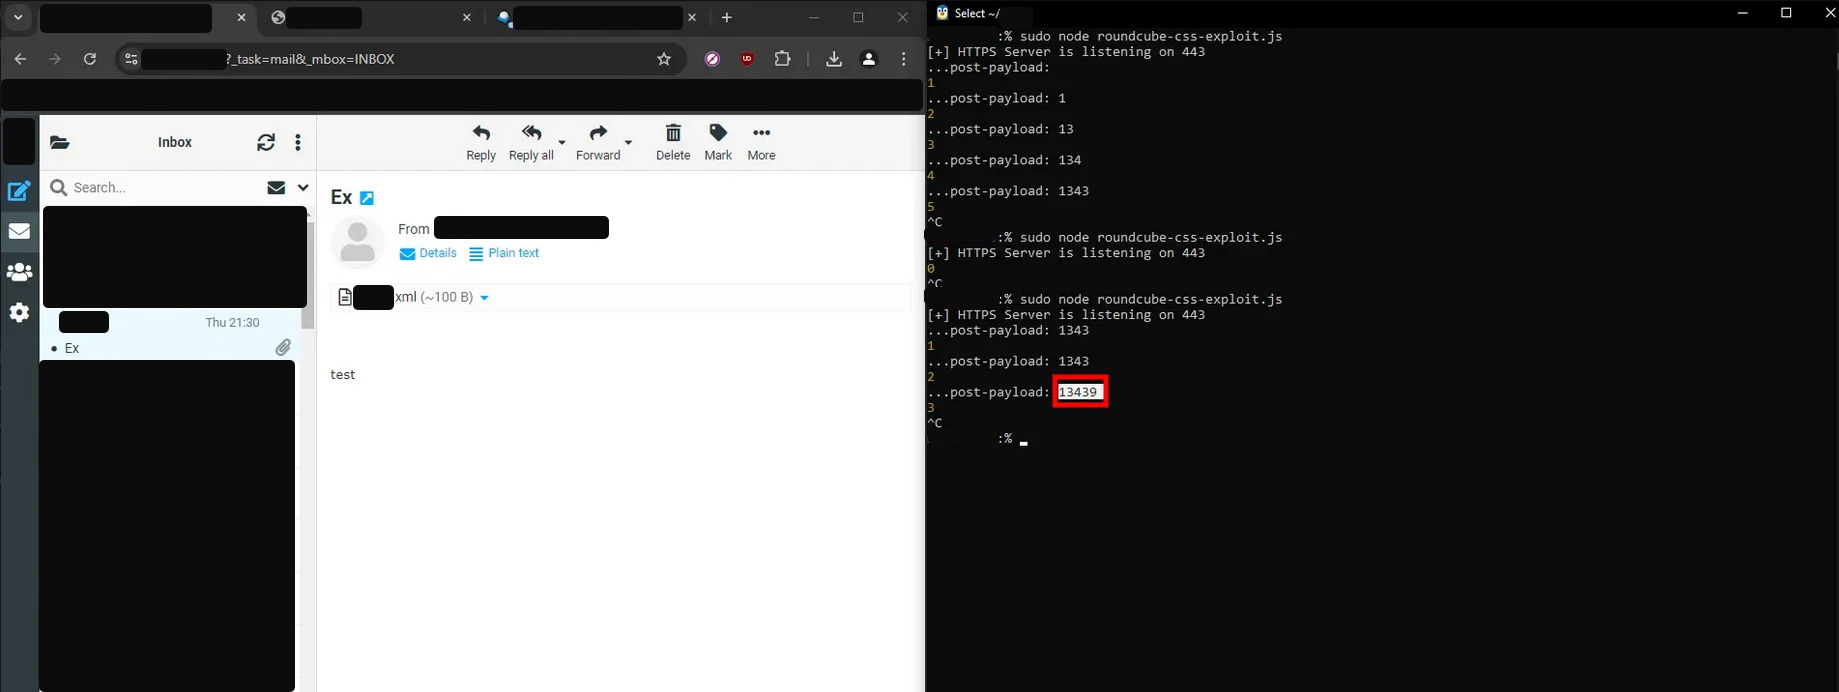 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
Roundcube 취약점 CVE-2024-42008 및 CVE-2024-42010용 POC
 natasaka/cve-2025-30349
Horde IMP (6.2.27까지) 취약점 – HTML 인코딩을 통한 난독화 – XSS 페이로드
 jump-wang-111/amzword
CVE-2022-30190, 163 이메일 백도어 및 이미지 스테가노그래피를 기반으로 한 자동화된 공격 체인.
 theunknownsoul/cve-2023-23397-pow
취약한 Microsoft Outlook 클라이언트 애플리케이션용 CVE-2023-23397 개념 증명
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413 (Moniker Link)를 활용한 표적 피싱 캠페인 시뮬레이션을 위한 보안 연구 도구입니다.
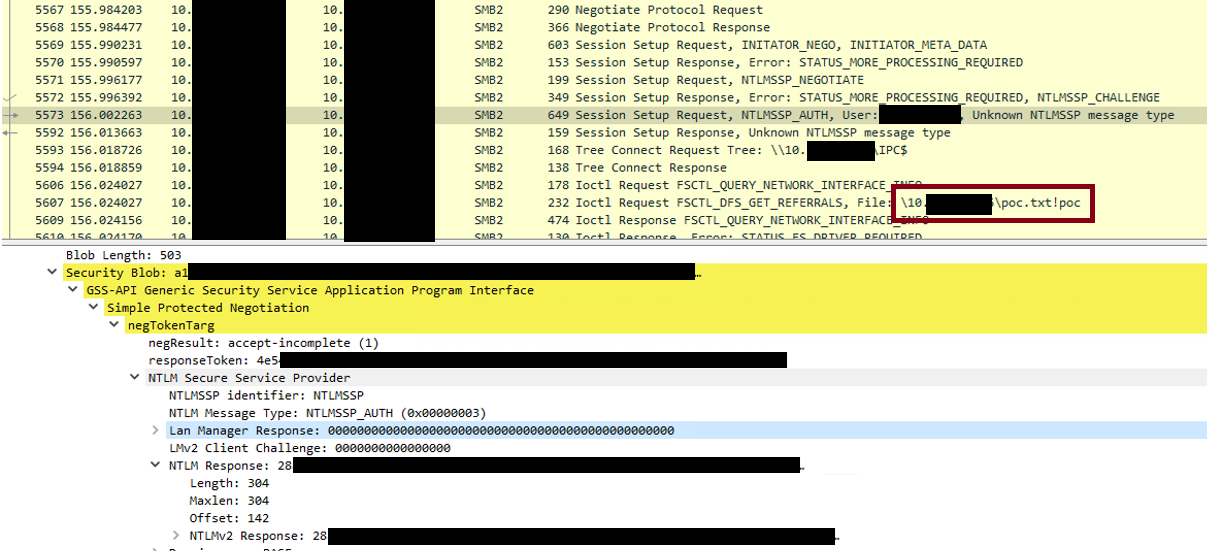 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413에 대한 개념 증명 익스플로잇으로, Microsoft Outlook 원격 코드 실행 취약점입니다. 악성 이메일 링크를 통해 NTLM 자격 증명 유출 및 RCE를 시연하며, Office 보호된 보기(Protected View)를 우회합니다.
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.
 aykhan32/cve-2026-51788
cleverange_auth v0.1.10의 DoS 취약점에 대한 상세 CVE-2026-51788 권고: 기술 분석, CVSS 점수, 개발자를 위한 완화 지침을 포함합니다.
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 제로클릭 RCE 악용 탐지 (CVE-2025-21298) 워크스루
 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 이메일에서 루트 권한의 제로클릭 RCE로 - 원격 코드 실행/메모리 손상/ROP 체인
 solmin111/opensmtpd-cve-2020-7247-
Docker 기반 실습 환경으로, OpenSMTPD 6.6.1p1에서 CVE-2020-7247 원격 코드 실행을 시연하며 교육용 보안 테스트를 위한 Python PoC가 포함되어 있습니다.
 bhatbhupendra/moniker-link--cve-2024-21413-
# CVE-2024-21413 교육 가이드: Outlook 제로클릭 Moniker Link 취약점 Outlook 제로클릭 Moniker Link 취약점인 CVE-2024-21413에 대한 교육 가이드로, 공격 흐름, NTLM 자격 증명 탈취, YARA를 통한 탐지,…
 osintnet/osintnet-public
OsintNET은 도메인 인텔리전스, 웹사이트 위험 스캐닝, SERP 검색, 이미지 인텔리전스 및 AI 이미지 탐지를 위한 브라우저 기반 OSINT 플랫폼입니다.
 jenderal92/shadow-vault
Shadow Vault – SHA-512 해시로 섀도 사용자 추가, 자동 에이징 매칭, 다중 쓰기 폴백 지원.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
CVE-2025-21298에 대한 LetsDefend SOC336 사례 연구
 derrickschoen/laravel-framework
laravel/framework 10.50.2의 포크로서 CVE-2026-48019 (기본 이메일 규칙의 CRLF 인젝션)가 ValidatesAttributes::validateEmail에 백포트되었습니다. 10.51.0으로 태그됨.








