
 #1
Email filtering, DKIM/DMARC/SPF, anti-spam, phishing detection, and email gateway tools.
Kitploit 추천
 0neb1n/cve-2020-16947
# CVE-2020-16947 개념 증명 익스플로잇 CVE-2020-16947에 대한 개념 증명 익스플로잇으로, 잘못된 형식의 HTML 콘텐츠로 인해 힙 버퍼 오버플로우와 원격 코드 실행이 발생하는 Microsoft Outlook RCE 취약점입니다.
 0neb1n/cve-2020-1493
CVE-2020-1493에 대한 기술 분석 및 PoC 세부 정보. 이는 잘못된 형식의 MS-TNEF 첨부 파일에 의해 트리거되어 원격 코드 실행으로 이어지는 제로클릭 Outlook RCE 취약점입니다.
 0neb1n/cve-2020-1349
MIME 헤더 파싱 버그를 사용하여 힙 오버플로 및 vftable 덮어쓰기를 통한 EIP 제어를 달성하는 Outlook 2019 제로클릭 취약점 CVE-2020-1349용 익스플로잇.
 0nyx-my7h/cve-2025-43920
GNU Mailman 2.1.39의 외부 아카이버에서 원격 명령 주입(CVE-2025-43920)에 대한 PoC 및 기술 문서로, 조작된 이메일 제목을 통해 인증되지 않은 코드 실행을 허용합니다.
 mailcow/mailcow-dockerized
도커화된 메일 서버 스위트로 Postfix, Dovecot, Rspamd, ClamAV를 포함합니다. 통합 스팸 필터링, 안티바이러스, SOGo를 통한 웹메일을 제공하는 안전한 이메일 호스팅을 제공합니다.
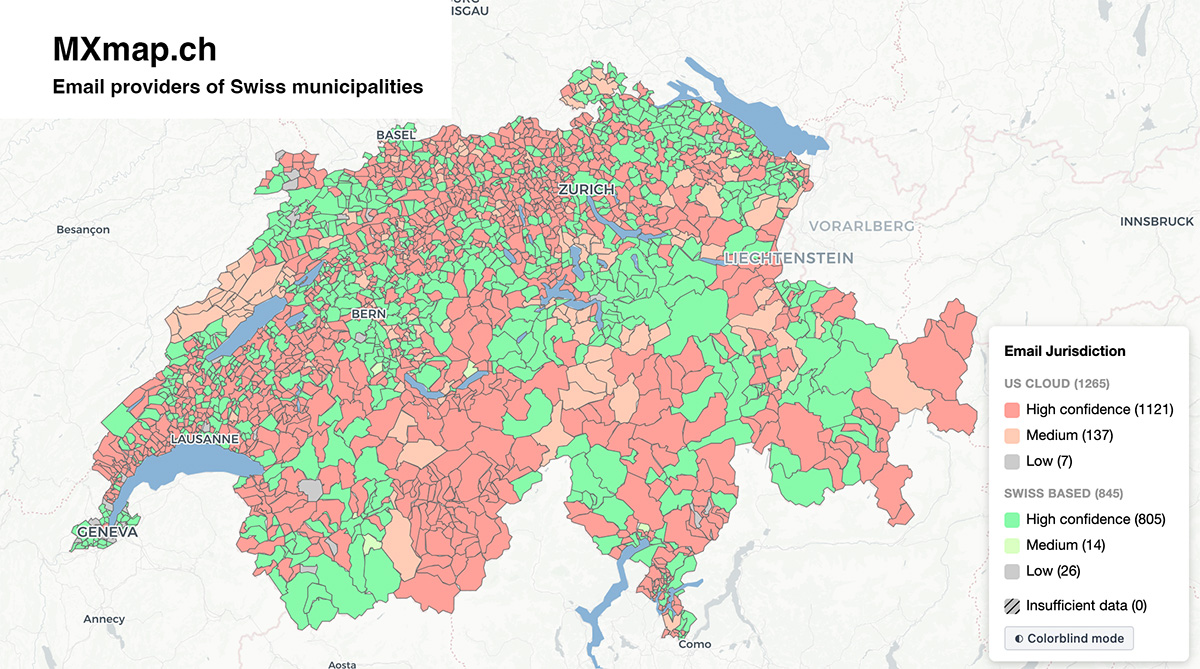 davidhuser/mxmap
스위스 지방자치단체 도메인을 분석하고, 웹사이트에서 이메일 주소를 스크래핑하며, MX, SPF, DKIM, DMARC 및 SMTP 프로브를 통해 이메일 제공업체를 분류하여 디지털 의존성을 매핑하는 자동화 파이프라인입니다.
 wslyvh/paperweight
Paperweight는 받은편지함을 스캔하여 디지털 발자국을 파악한 다음, 데이터를 다시 통제하고 삭제할 수 있도록 도와줍니다. 로컬 우선 방식이며 오픈소스입니다.
 sublime-security/ics-phishing-toolkit
ICS 피싱(악성 캘린더 초대장)을 차단하는 오픈소스 도구
 wazuh/wazuh
엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.

 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 raikia/fiercephish
FiercePhish는 모든 피싱 작업을 관리하기 위한 완전한 기능을 갖춘 피싱 프레임워크입니다. 개별 피싱 캠페인을 추적하고, 이메일 전송을 예약하는 등의 다양한 기능을 제공합니다.
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
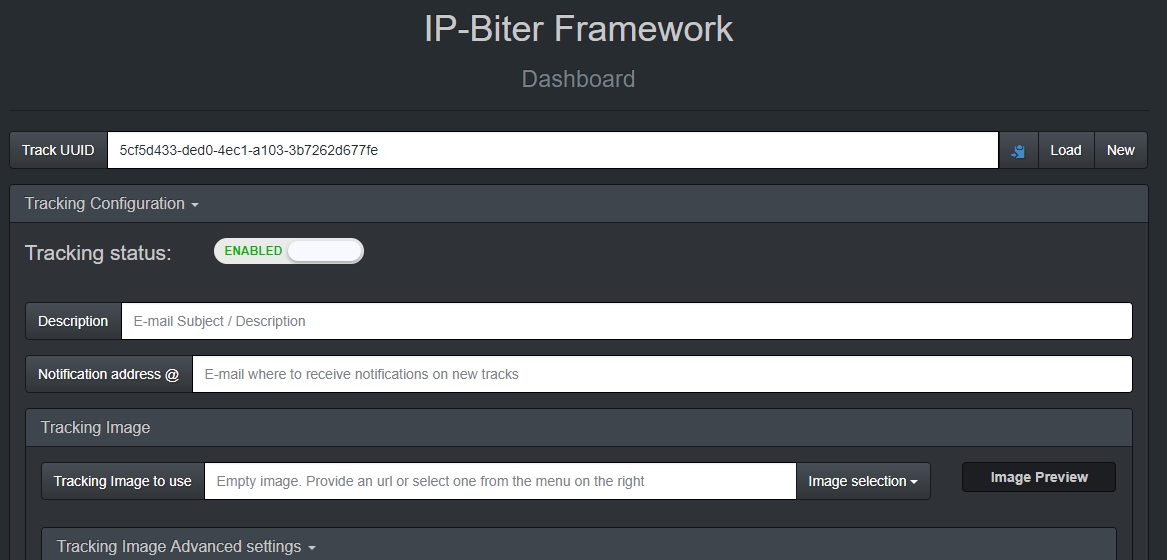 damianofalcioni/ip-biter
IP-Biter: 해커 친화적인 이메일(그뿐만 아니라) 추적 프레임워크

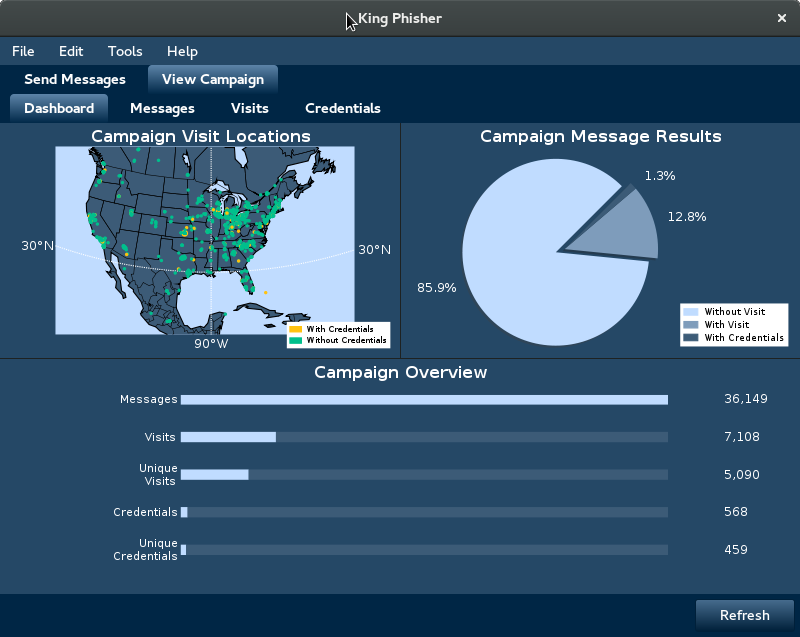 crimsonforge-io/king-phisher
현실적인 피싱 캠페인을 시뮬레이션하여 자격 증명 수집, 이메일 추적, 랜딩 페이지 복제를 통해 보안 인식 교육 및 승인된 침투 테스트를 수행합니다.






