
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천
 67-6f-64/antioreans-codedevirtualizer
Themida의 FISH 가상 머신(2.2.5.0-2.2.7.0)을 디버추얼라이즈하여 보호된 바이너리에서 네이티브 코드를 복원하는 IDA 6.8 플러그인으로, 리버스 엔지니어링 연구를 위한 도구입니다.
 cobalt-strike/eden
Crystal Palace로 구축된 Cobalt Strike용 PoC UDRL로, Raphael Mudge의 페이지 스트리밍 기법과 모듈형 콜 게이트(Draugr)를 결합합니다.
 kingsabri/jwtear
모듈형 커맨드라인 도구로, 해커를 위해 JWT 토큰을 파싱, 생성 및 조작합니다.
 owasp/owasp-mcp-governance-and-risk-project
애플리케이션 보안 분야의 거버넌스와 리스크에 중점을 둔 프로젝트로, 보안 성숙도 및 리스크 관리를 위한 리소스와 프레임워크를 제공합니다.
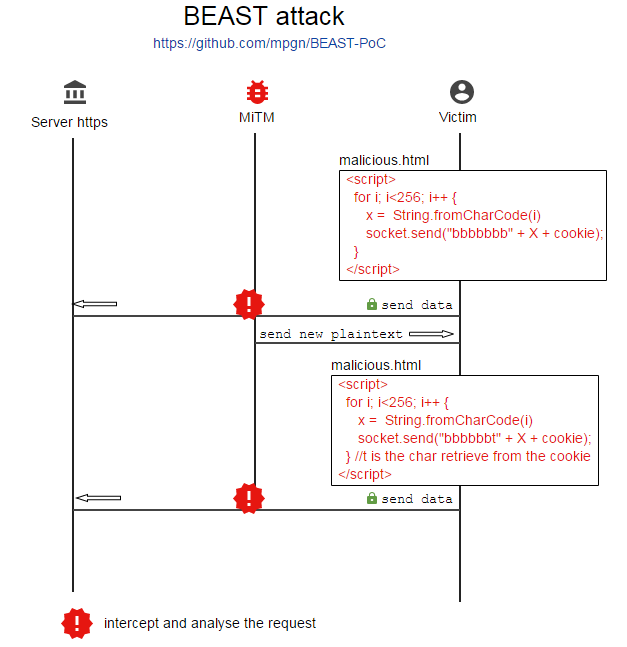 mpgn/beast-poc
:muscle: SSL/TLS CVE-2011-3389에 대한 BEAST 공격의 개념 증명 :muscle:
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 heptagrams/heptagram
이 프로젝트는 인터넷에 공개된 EXP/POC를 수집하고 Heptagram 보안 팀에 프로젝트 지원을 제공하는 데 사용됩니다.
 ashemery/anti-forensics
안티포렌식 기법을 추적하는 저장소

 rawsec/rawsec-cybersecurity-list
침투 테스트, 포렌식, OSINT, 웹 보안, 악성코드 분석, 암호학, CTF, 실습 환경, 학습 경로를 다루는 사이버보안 도구 및 리소스의 엄선된 인벤토리.
 vladko312/research_successful_errors
SSTI 및 코드 인젝션을 위한 오류 기반(Error-Based) 및 부울 오류 기반(Boolean Error-Based) 블라인드 기법을 소개하는 백서입니다. 여섯 가지 프로그래밍 언어에 대한 범용 페이로드와 SSTImap에의 통합을 포함합니다.
 haplessidiot/ageverificationbypass
redhat의 연령 확인 서비스를 우회합니다
 makuga01/cve-2024-48990-poc
CVE-2024-48990에 대한 PoC
 knowledge-wisdom-understanding/recon
Nmap 결과를 기반으로 대상 열거
 jonwiggins/xmloxide
순수 Rust로 작성된 libxml2 재구현
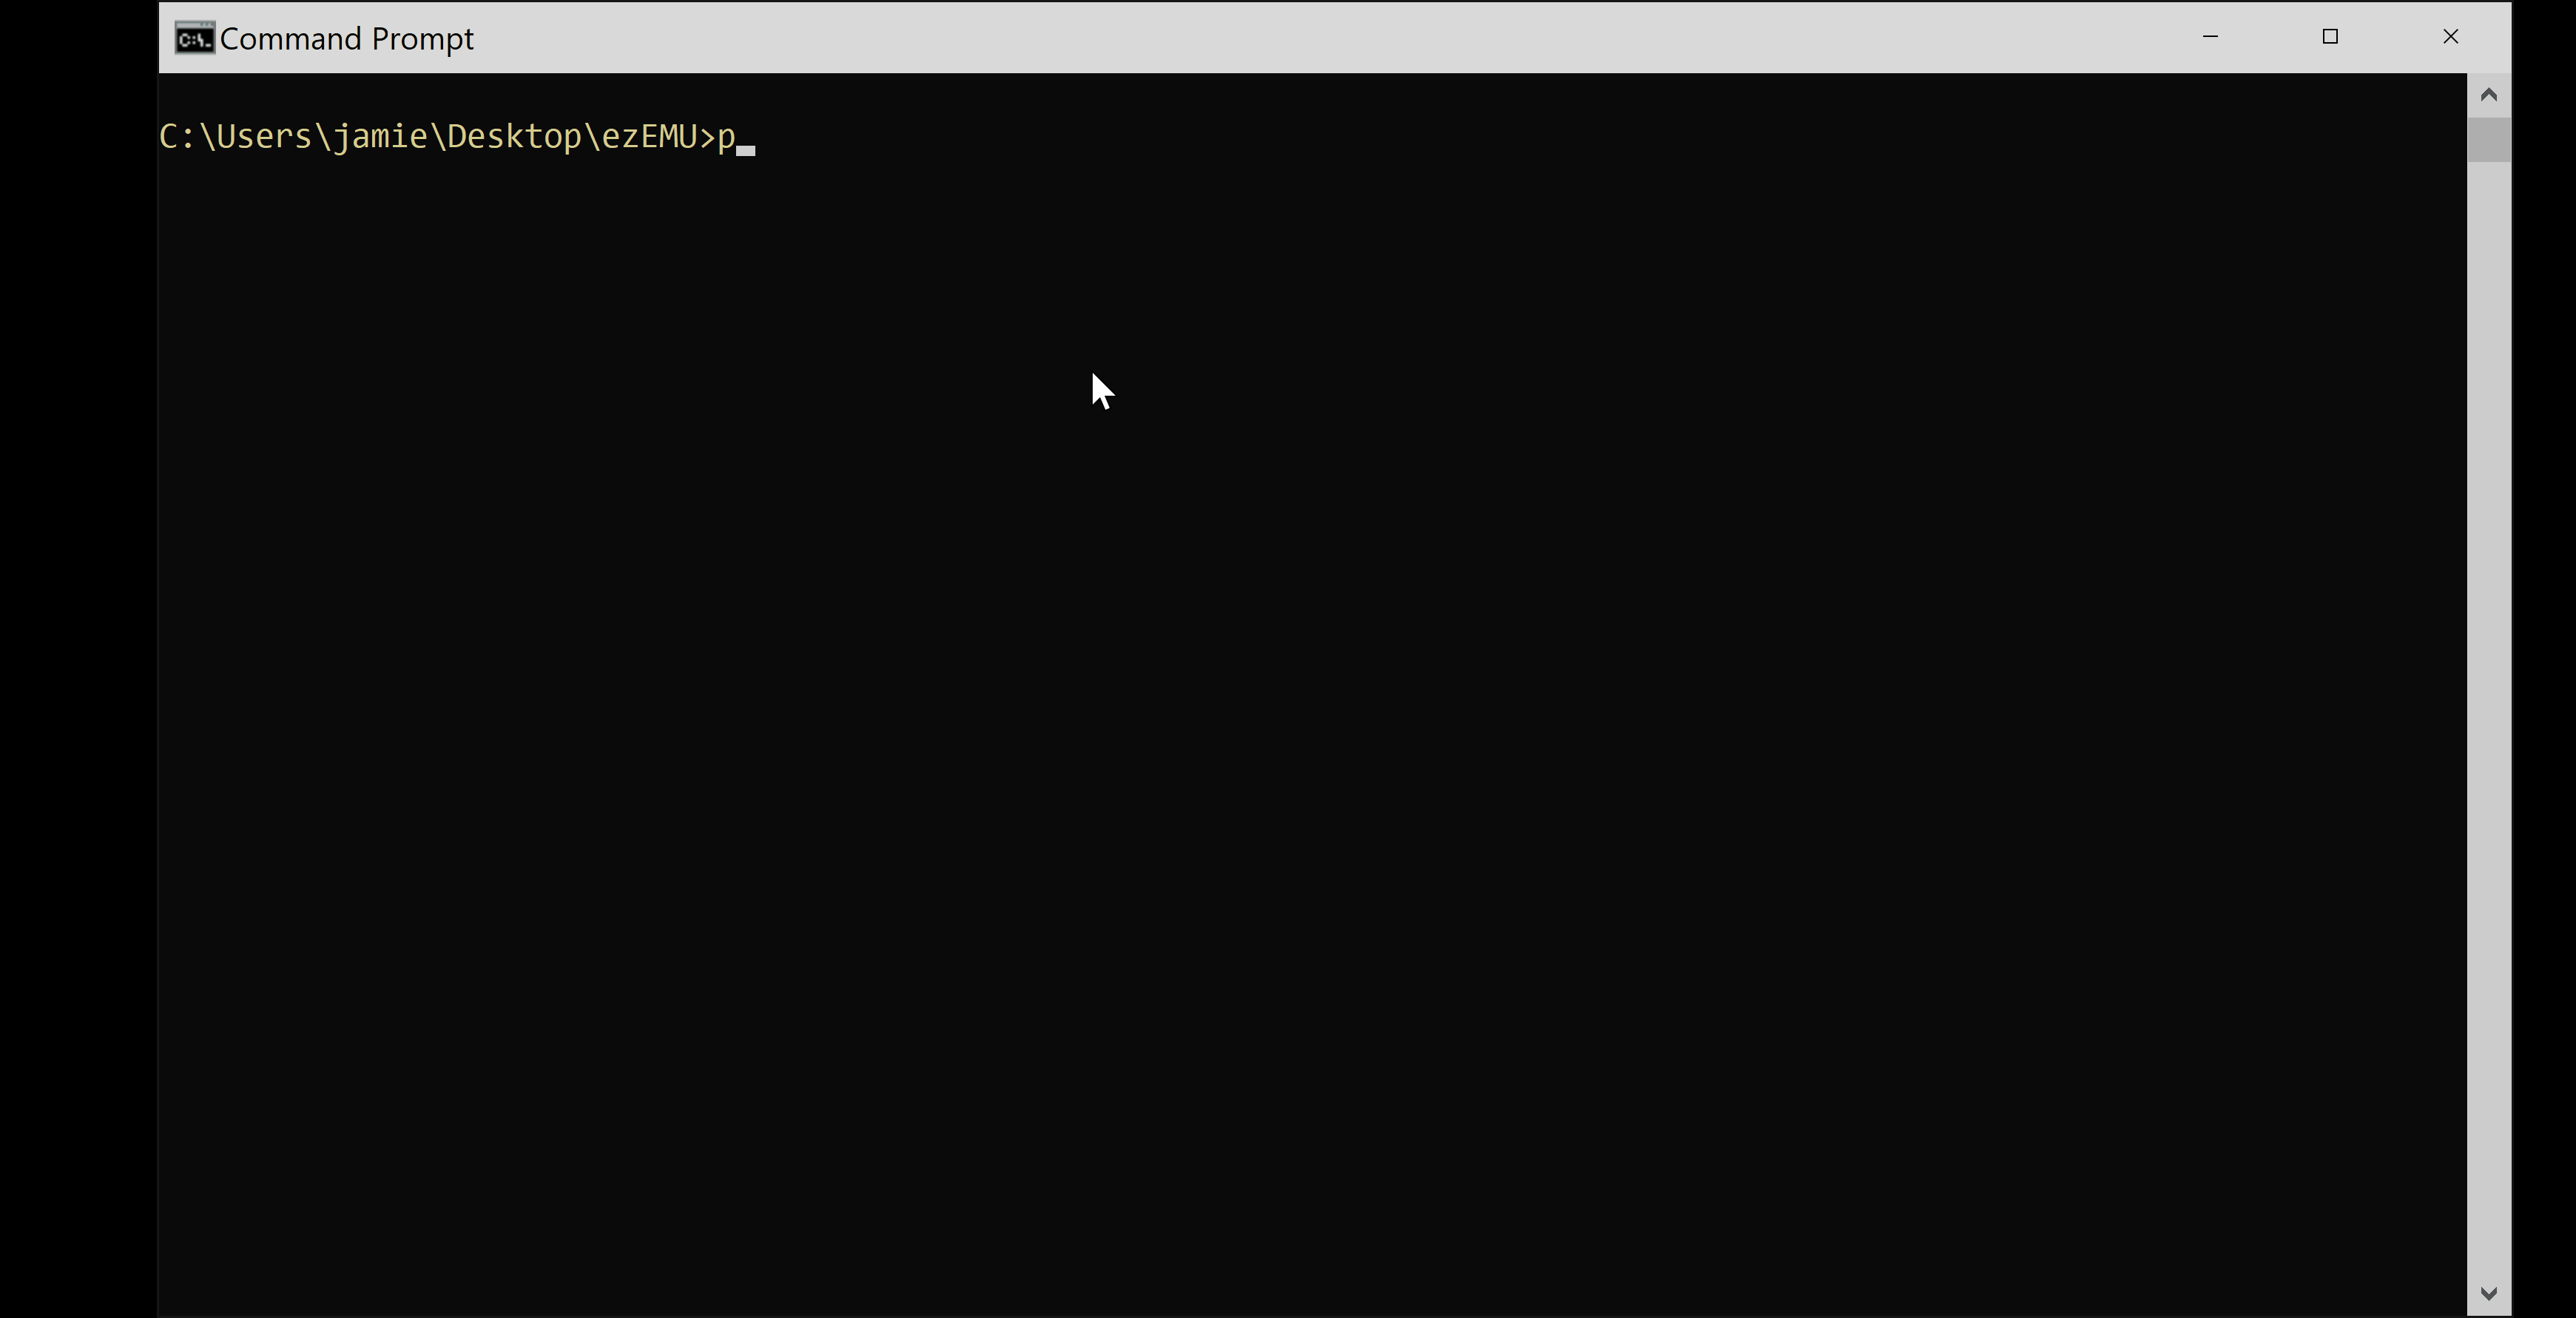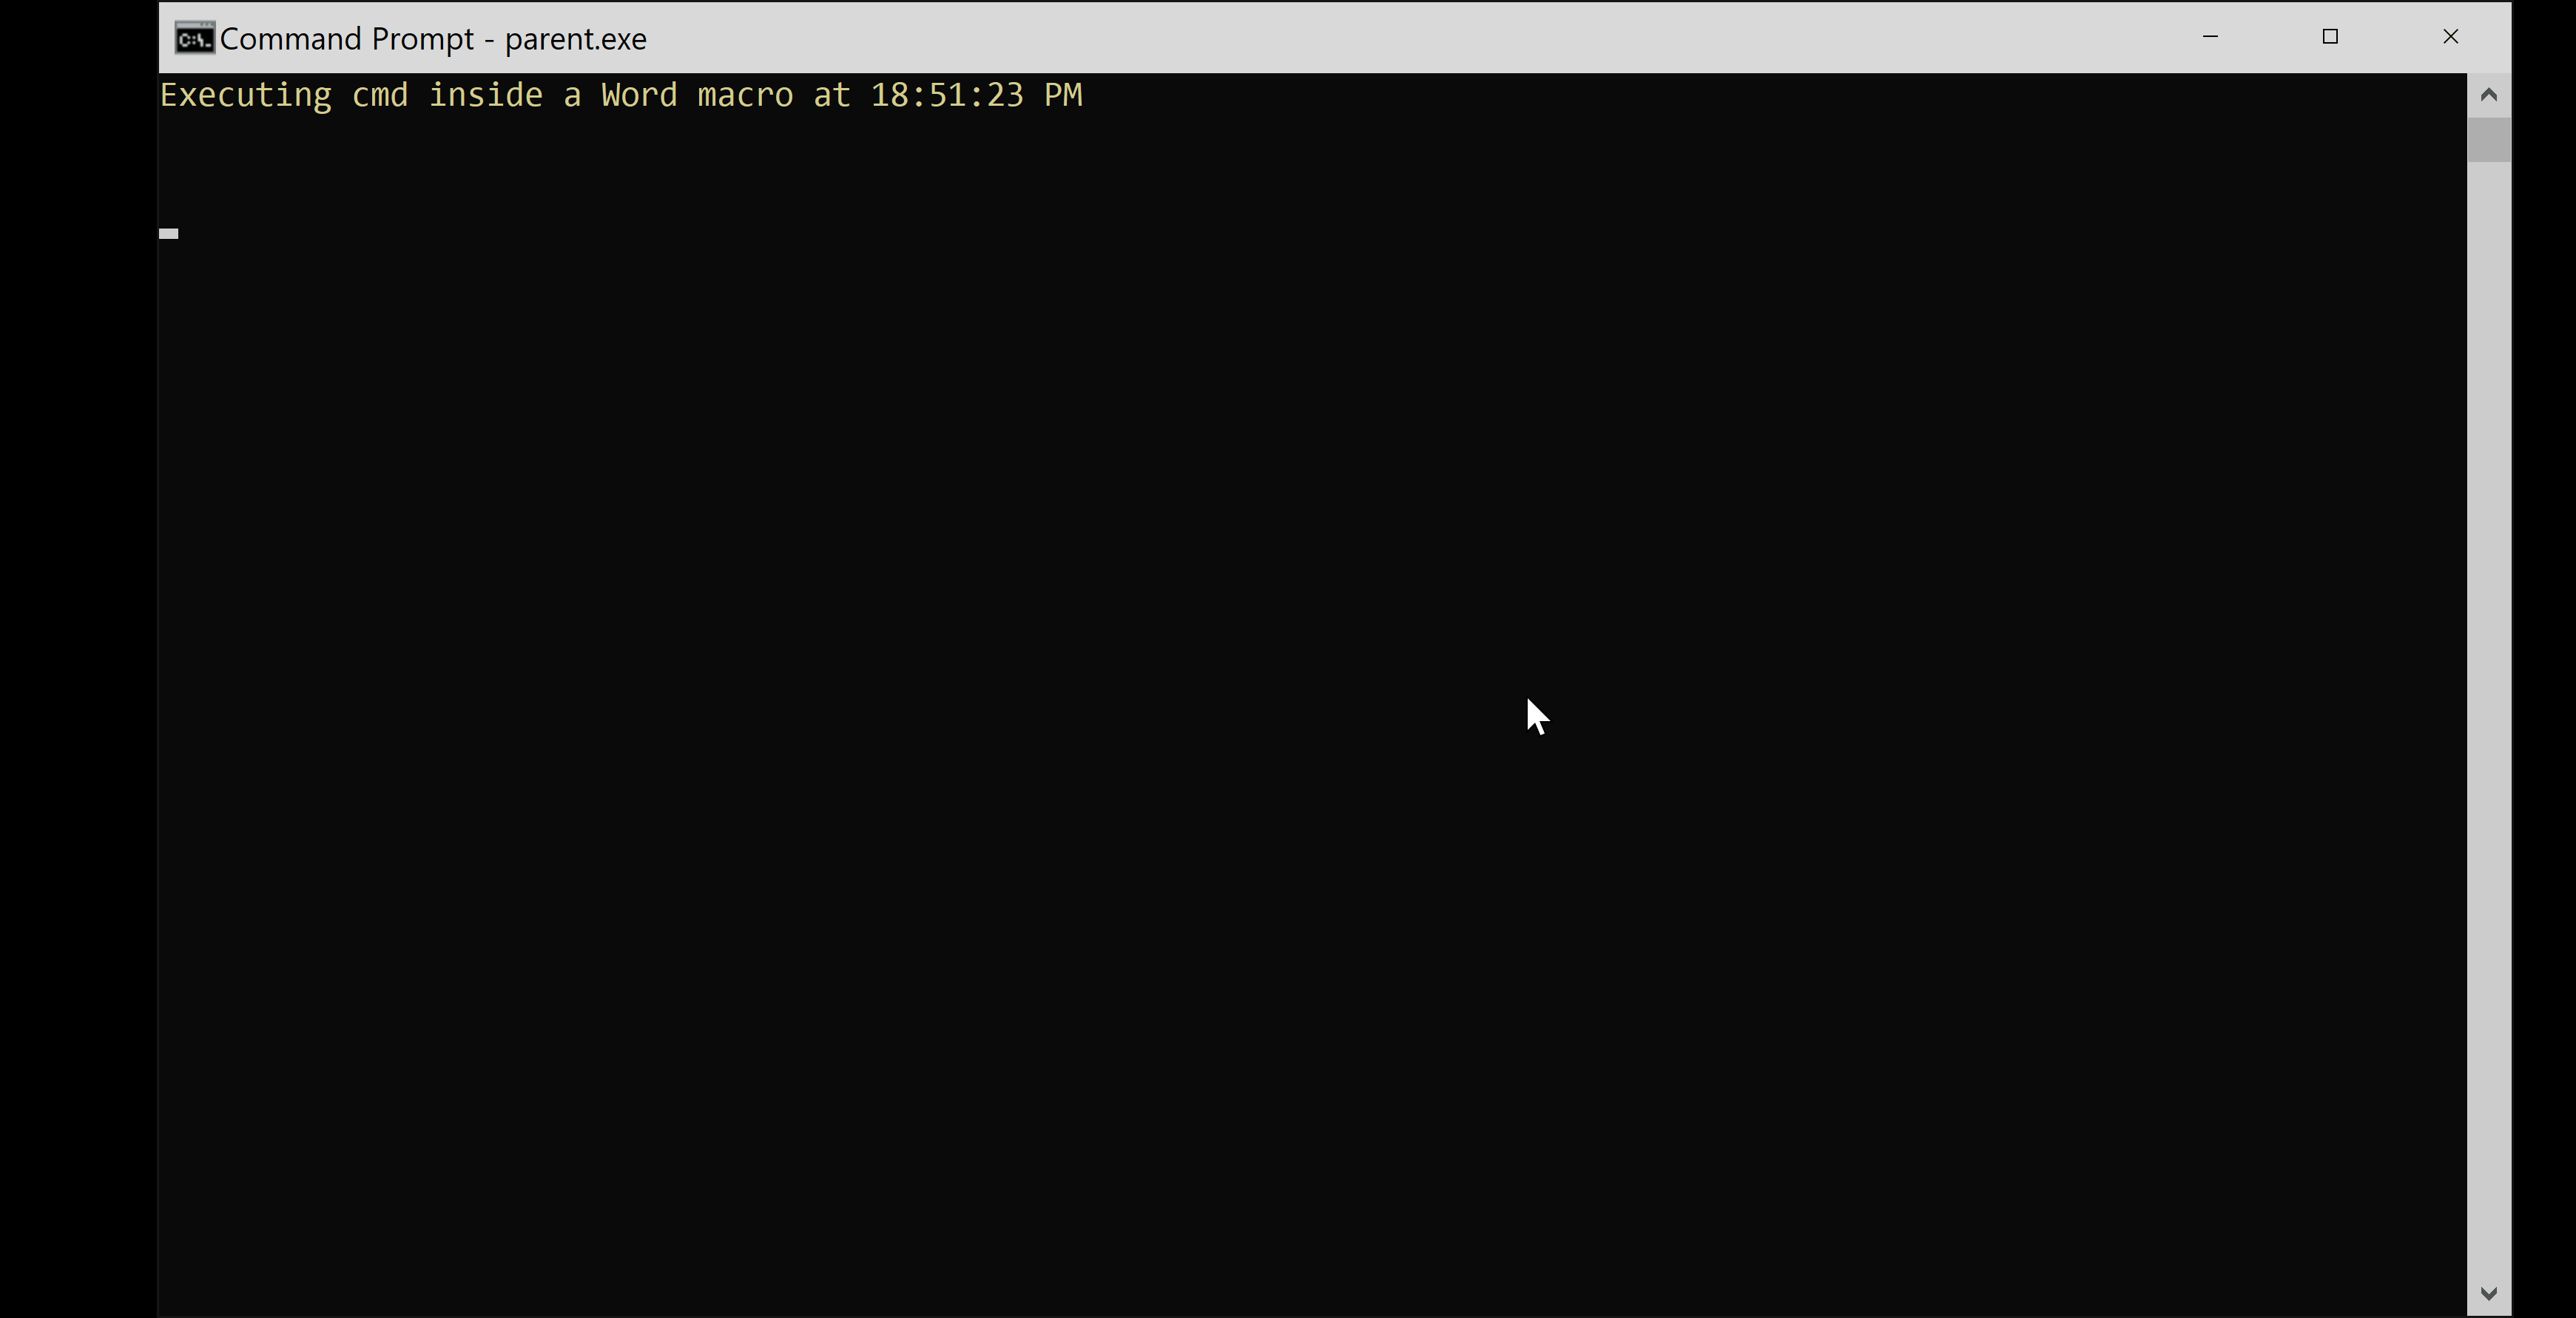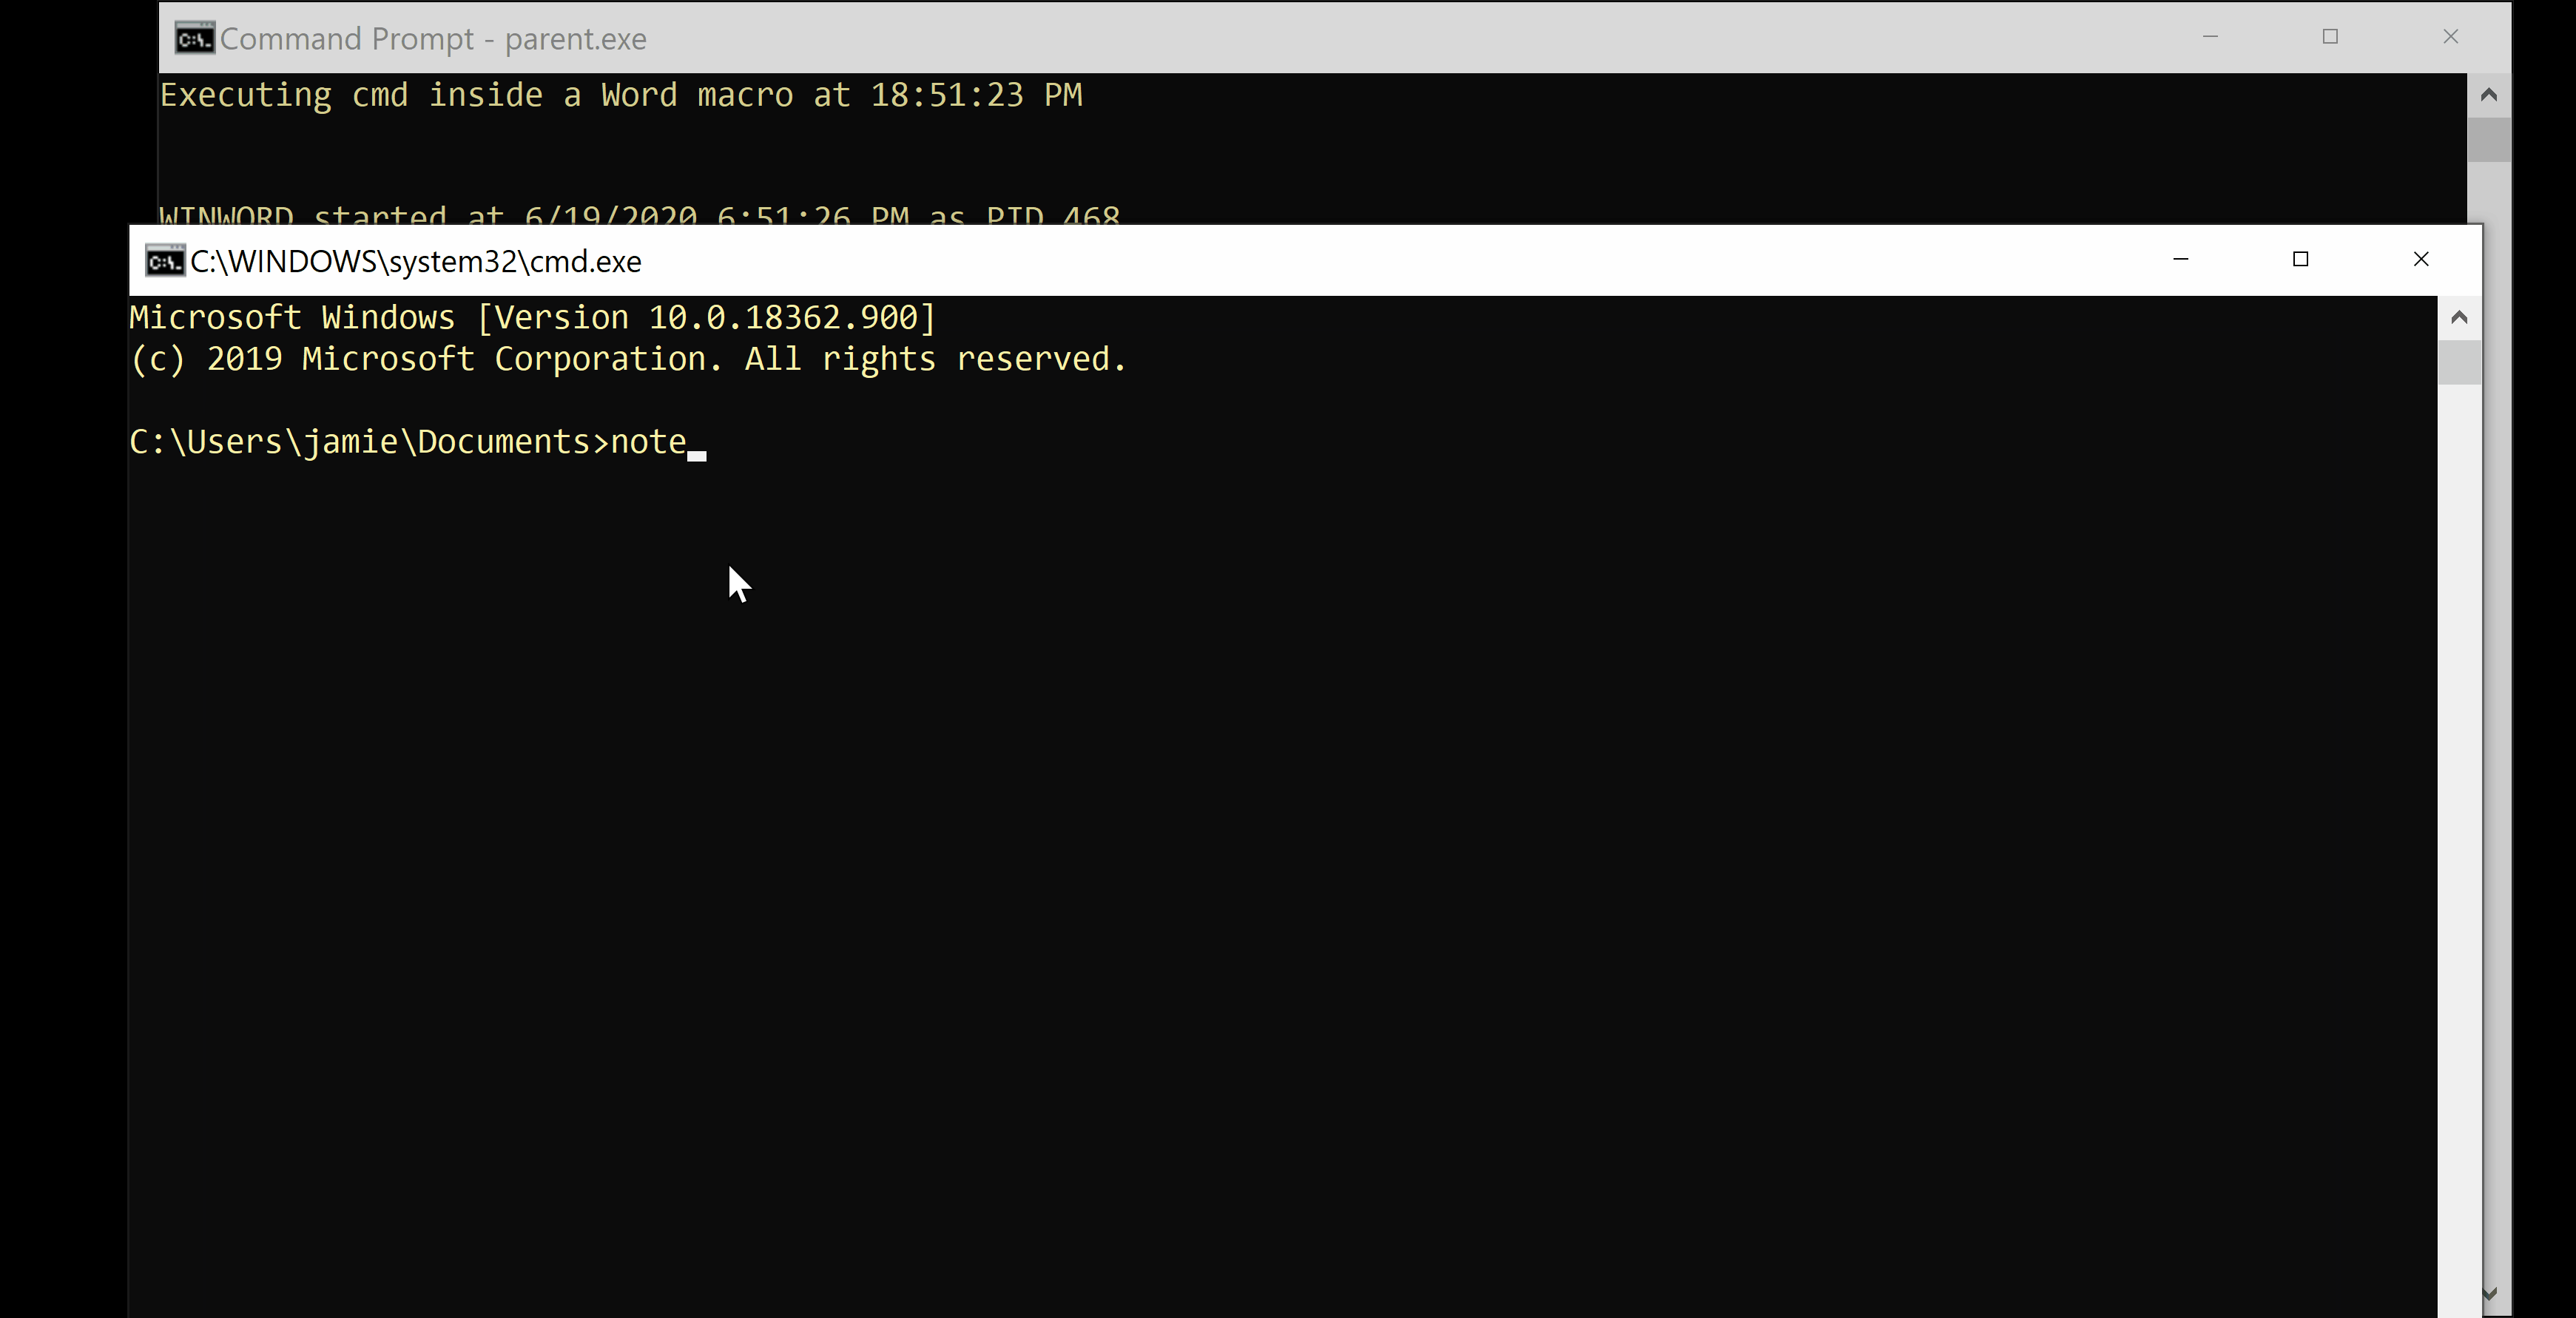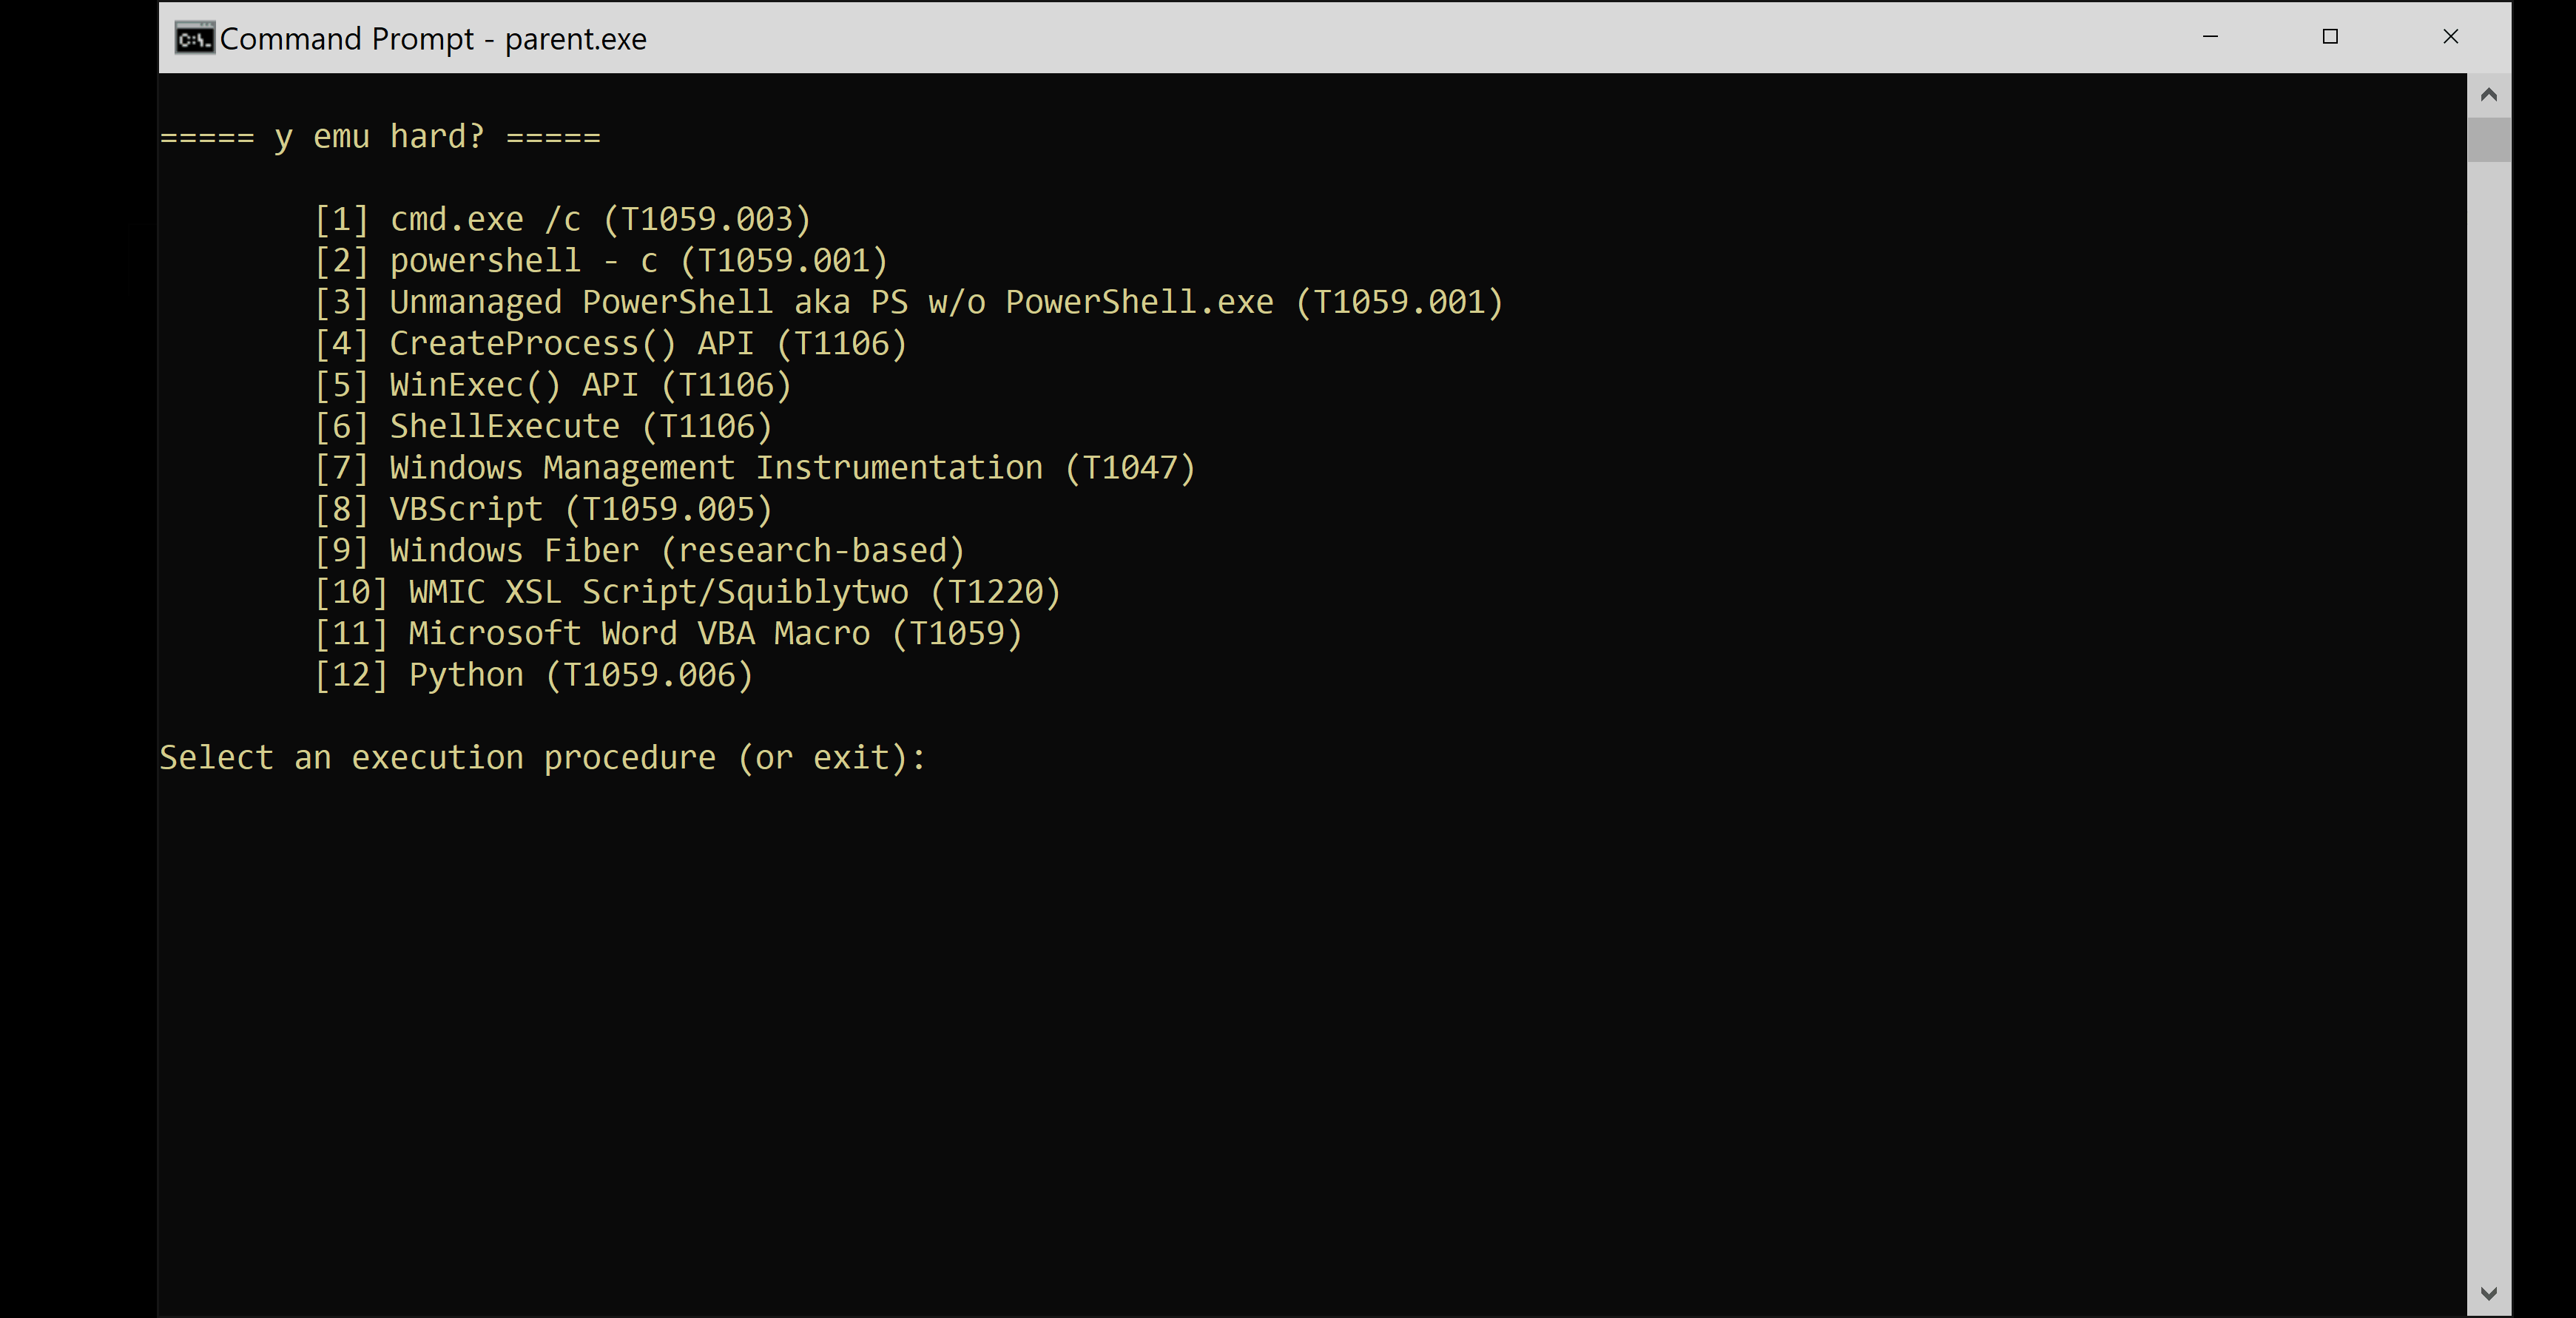 jwillyamz/ezemu
적을 보고, 적을 따라 하라: 방어 조정/연구를 위한 간단한 명령 실행 (이제 더 많은 ELF가 준비되어 있습니다)
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR 우회
 opsxcq/exploit-cve-2016-6515
OpenSSH 원격 DoS 익스플로잇 및 취약 컨테이너








