
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천

 nirvanaon/spotifyc2
Windows 기반 C2 연구 도구로, Spotify 재생 목록을 명령 채널로 사용하고 Telegram을 통해 출력을 전달하여 Spotify Web API를 필요로 하지 않는 클라우드 지원 명령 통신을 보여줍니다.
 yasodginige/autopentester
이 저장소에는 자동화된 침투 테스트 작업에 사용할 수 있는 도구가 포함되어 있습니다.
 scriptingxss/embedos
EmbedOS - 임베디드 보안 테스트 가상 머신
 bhavsec/autopentest-ai
Agentic Pentesting MCP 서버는 웹 애플리케이션 취약점을 발견, 익스플로잇 및 보고합니다.
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965

 nomi-sec/nvd-exploit-list-ja
🔍NVD 익스플로잇 & JVN(일본 취약점 노트) 쉬운 설명
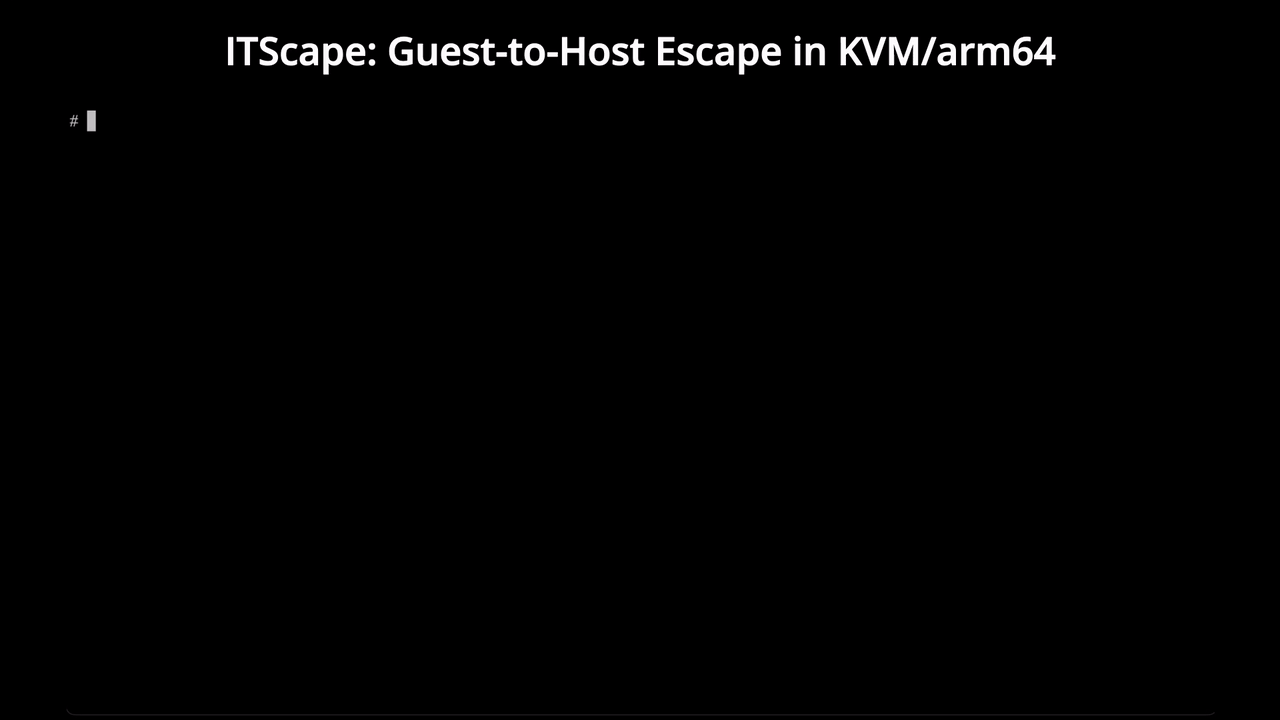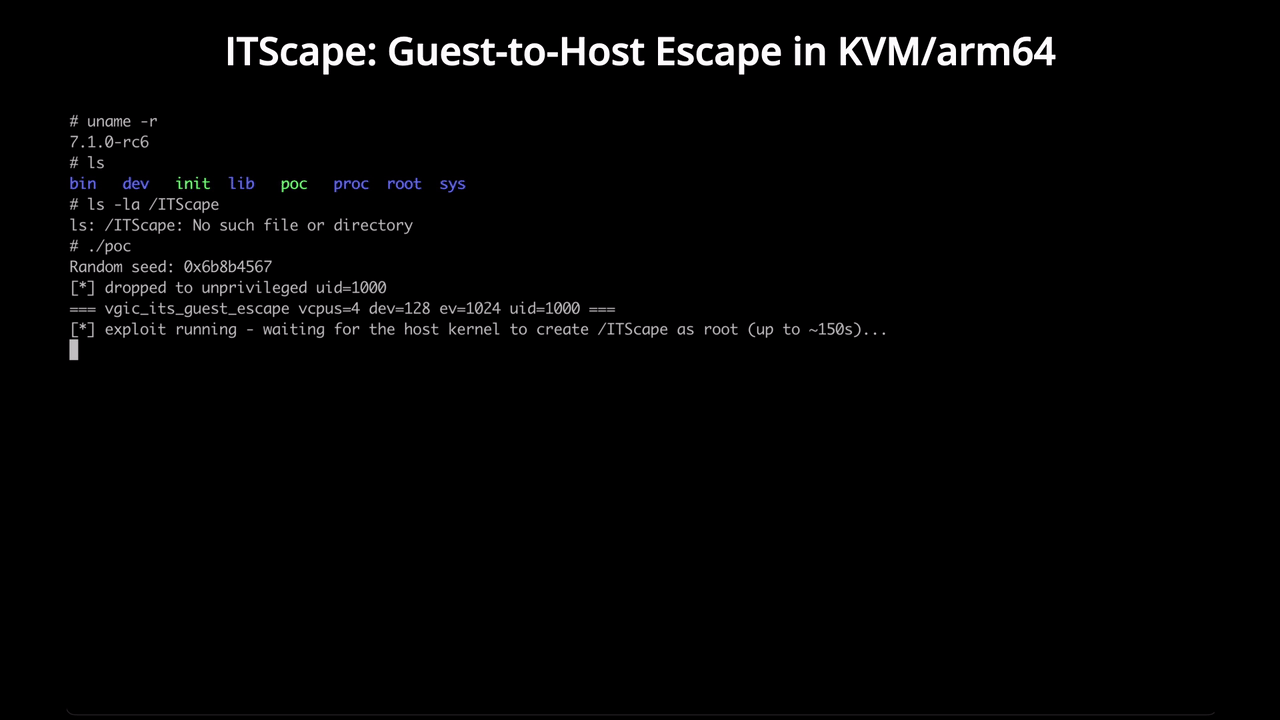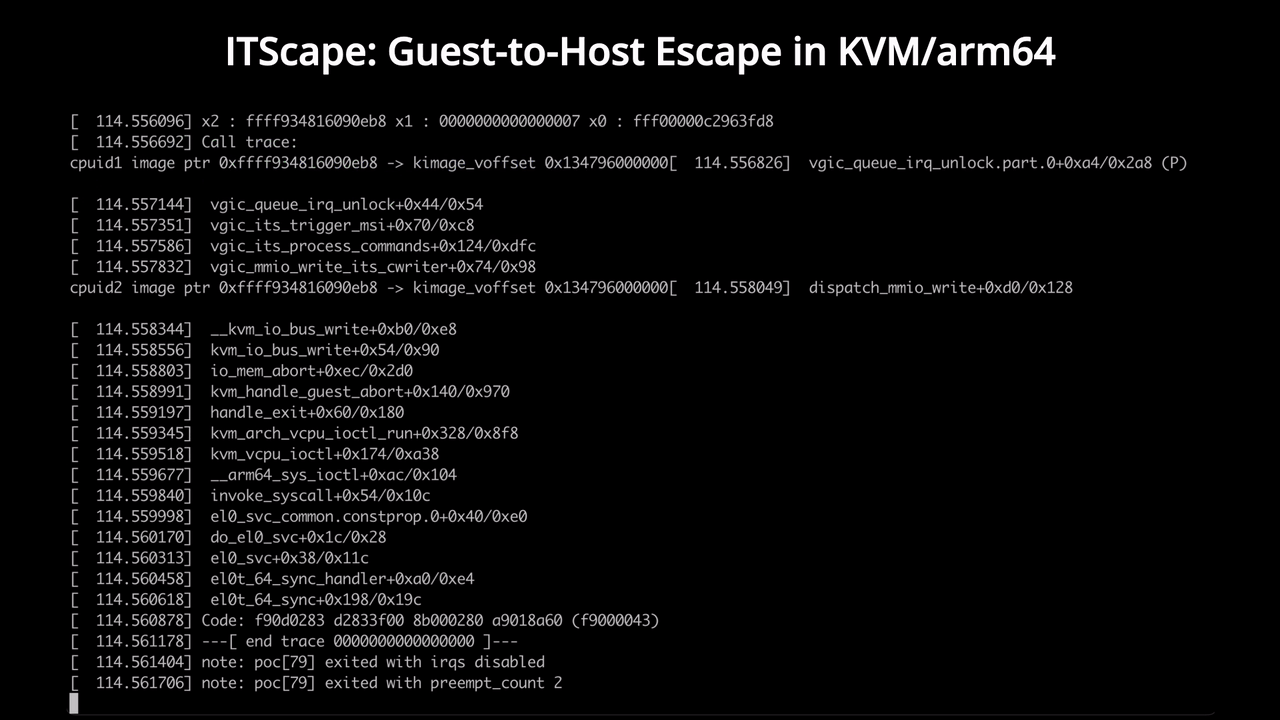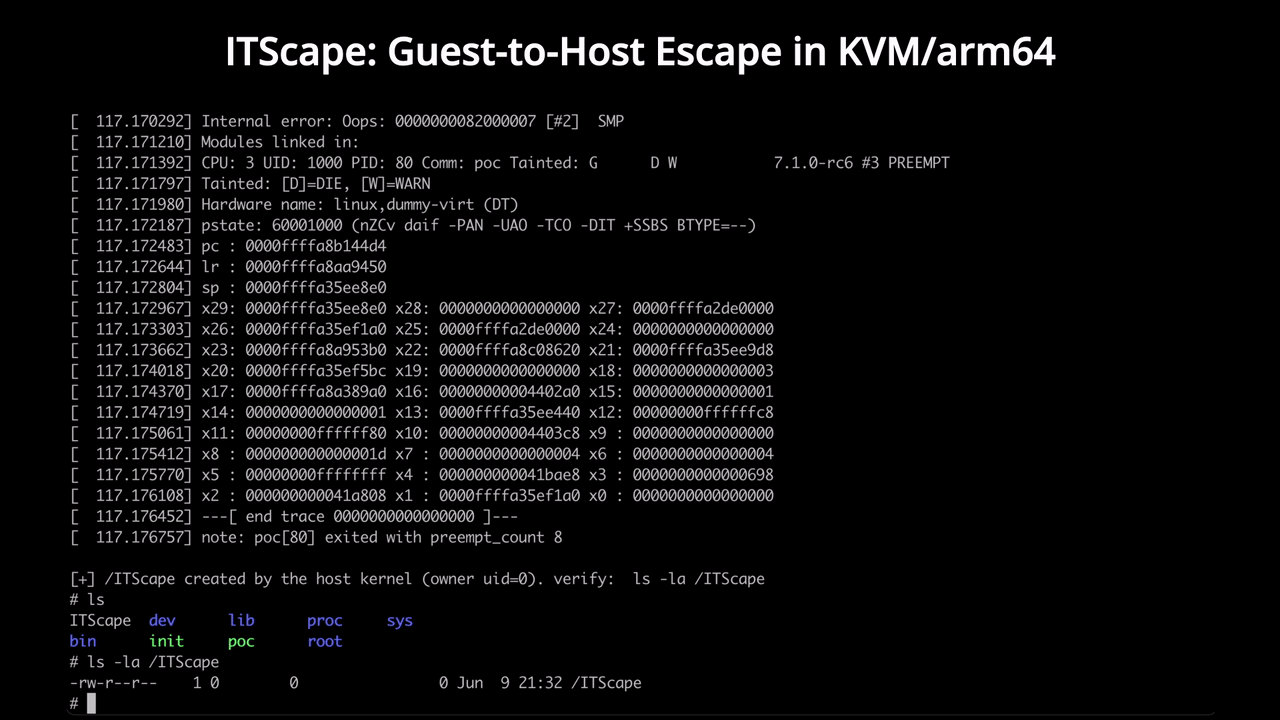 v4bel/itscape
CVE-2026-46316 게스트-투-호스트 KVM/arm64 탈출 익스플로잇으로, vGIC-ITS 에뮬레이션의 경쟁 조건을 악용하여 권한이 없는 게스트에서 호스트 커널 코드 실행을 달성합니다.
 logicalhacking/dvhma
보안 전문가가 도구와 기법을 테스트하고, 개발자가 일반적인 하이브리드 모바일 앱 보안 함정을 배울 수 있도록 의도적으로 취약하게 설계된 하이브리드 Android 앱입니다.
 x-3306/project-onyx
AI 텔레메트리 스푸핑 및 WASM 샌드박싱을 통한 고급 EDR 우회. Project Onyx는 최신 EDR 시스템에 대한 고급 우회 기술을 시연하도록 설계된 PoC 레드 팀 파이프라인입니다. 기존의 서명 기반 난독화에서 벗어나 동작 위장 및 엄격한 환경 키잉으로…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) 원격 명령 실행 익스플로잇 및 취약한 컨테이너
 jenyraval/phishing-simulation
피싱 시뮬레이션은 직관적인 튜토리얼과 맞춤형 평가를 제공하여 피싱 인식을 높이는 것을 주 목적으로 합니다.
 demonslay335/cryptotester
랜섬웨어 분석에 초점을 맞춘 암호화 실험 유틸리티입니다.
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756에 대한 개념 증명(PoC) - 여러 Fortinet 제품에 영향을 미치는 치명적인 스택 기반 버퍼 오버플로 취약점입니다.

 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 g4sp4rcs/cve-2026-42980-poc
CVE-2026-42980에 대한 공개 익스플로잇 및 연구 자료로, Windows 커널 WMI 정수 언더플로 취약점을 통해 로컬 권한 상승을 SYSTEM으로 가능하게 합니다. 소스 코드, 빌드 스크립트 및 방어 연구를 위한 이중 언어 설명서가 포함되어 있습니다.
 rub-softsec/onelogon
# Onelogon: Netlogon을 통한 Active Directory 계정 탈취에 관한 논문 "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26)의 코드 및 데이터








