
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천

 binderlabs/dircreate2system
Windows Error Reporting을 이용한 권한 있는 디렉터리 생성 버그를 무기화하여 NT SYSTEM 권한 획득
 appsecco/vulnerable-mcp-servers-lab
침투 테스트 MCP 서버를 학습하기 위해 의도적으로 취약하게 만든 서버 모음입니다.
 zer0condition/gdrvloader
CVE-2018-19320을 사용하는 서명되지 않은 드라이버 로더
 zhuyansen/awesome-ai-reverse-engineering
코딩 에이전트를 위한 오픈소스 AI 리버스 엔지니어링 도구: Ghidra MCP, IDA Pro MCP, jadx, Frida, 스킬 및 REA. 122개 저장소를 각각 검토하고 보안 등급을 매겼습니다. EN + 中文.
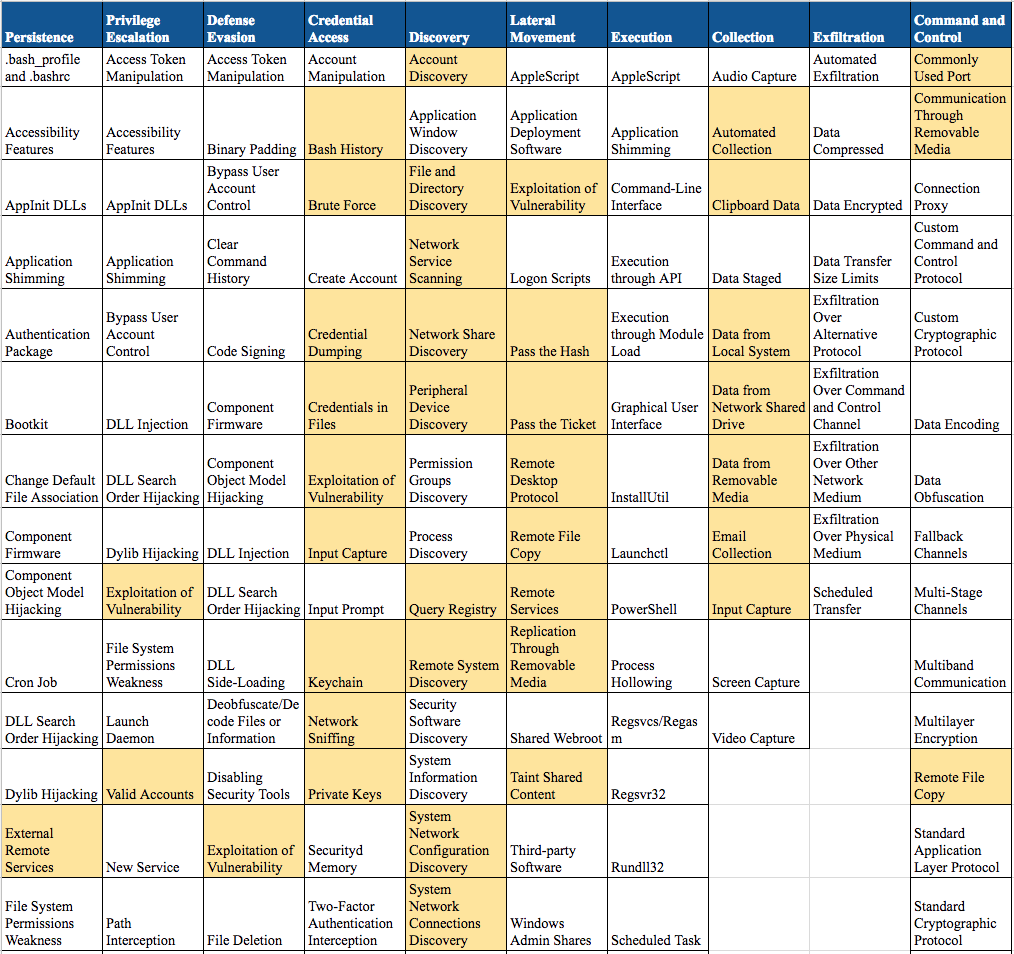 0x4d31/deception-as-detection
MITRE ATT&CK 프레임워크에 매핑된 기만 기반 탐지 기술
 jymcheong/autottp
자동화된 전술, 기술 및 절차
 nextronsystems/ransomware-simulator
안전한 랜섬웨어 시뮬레이션 도구로, 안티바이러스 탐지를 테스트합니다. 실제 파일에 손상을 주지 않고 매크로 스테이징, 볼륨 섀도 복사본 삭제, 문서 암호화, 노트 드롭을 시뮬레이션합니다.
 arosenmund/defcon33_silence_kill_edr
EDR 에이전트를 종료하고 무력화하기 위한 실습형 DEFCON 워크숍 자료: 실습 환경 구성, BYOVD, 맞춤형 C/C++ 회피 도구, 리버스 엔지니어링.
 fknmega/aether
공개 데이터로 실시간 지식 그래프를 구축하는 AI 기반 OSINT 및 보안 연구 에이전트로, 승인된 조사를 위한 정찰 도구와 공격 보안 플레이북이 함께 제공됩니다.
 fportantier/vulpy
보안 개발 학습을 위한 취약한 파이썬 애플리케이션
 samyk/quickjack
Quickjack은 고급 클릭재킹 및 프레임 슬라이싱 공격을 직관적으로 생성할 수 있는 포인트 앤 클릭 도구입니다.
 cy4nguy/python-ransomware
완전한 Python 랜섬웨어 소스 코드와 전체 문서.
 gojue/ehids-agent
eBPF 기반의 Linux 호스트 기반 침입 탐지 시스템.
 helixo32/crimsonedr
악성코드 개발 훈련을 위해 AV/EDR의 동작을 시뮬레이션합니다.
 chompie1337/linux_lpe_ebpf_cve-2021-3490
CVE-2021-3490을 대상으로 하는 eBPF 기반 Linux 커널 로컬 권한 상승 익스플로잇입니다. 취약한 Ubuntu 커널 5.8.0-25~5.11.0-16에서 루트 셸 액세스를 제공합니다.
 iss4cf0ng/openpetya
부트킷 및 UEFI 부트 애플리케이션의 개념 증명(PoC)으로, Petya 랜섬웨어에서 영감을 받았으며 Assembly, C, C++로 작성되었습니다.
 binarly-io/supplychainattacks
문서화된 펌웨어 공급망 공격의 선별된 저장소로, 방어자가 펌웨어 공급망 손상을 이해하고 대응하는 데 도움이 되는 IoC, 탐지 도구 및 참고 자료를 제공합니다.
 antropos17/aegis
AI 에이전트를 위한 오픈소스 EDR. 110개의 에이전트 시그니처와 73개의 탐지 규칙으로 프로세스, 파일 접근, 네트워크 활동 및 행위 이상을 실시간으로 모니터링합니다. 로컬 전용이며 텔레메트리가 없습니다.








