
 #1

 cisagov/vulnrichment
취약점 강화를 수행하는 저장소입니다.
 danielmiessler/seclists
보안 평가를 위한 워드리스트 엄선 컬렉션으로, 침투 테스트 및 정찰을 위한 사용자 이름, 비밀번호, URL, 퍼징 페이로드, 민감 데이터 패턴을 포함합니다.
 togg53192-cmd/jailbreaks
LLM 탈옥 프롬프트와 우회 기법을 큐레이션한 컬렉션으로, AI 모델의 안전 가드레일을 우회하는 적대적 입력을 문서화합니다.
 kac89/vulnrepo
VULNRΞPO - 무료 취약점 보고서 생성기 및 저장소, 종단간 암호화! 이슈 템플릿, CWE,CVE,MITRE ATT&CK,PCI DSS, Nmap/Nessus/Burp/OpenVAS/Bugcrowd/Trivy 가져오기, Jira 내보내기,…
 mr-xn/penetration_testing_poc
침투 테스트와 관련된 POC, EXP, 스크립트, 권한 상승, 소형 도구 등---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss…
 0xax/linux-insides
리눅스 커널과 그 내부에 관한 집필 중인 책입니다.
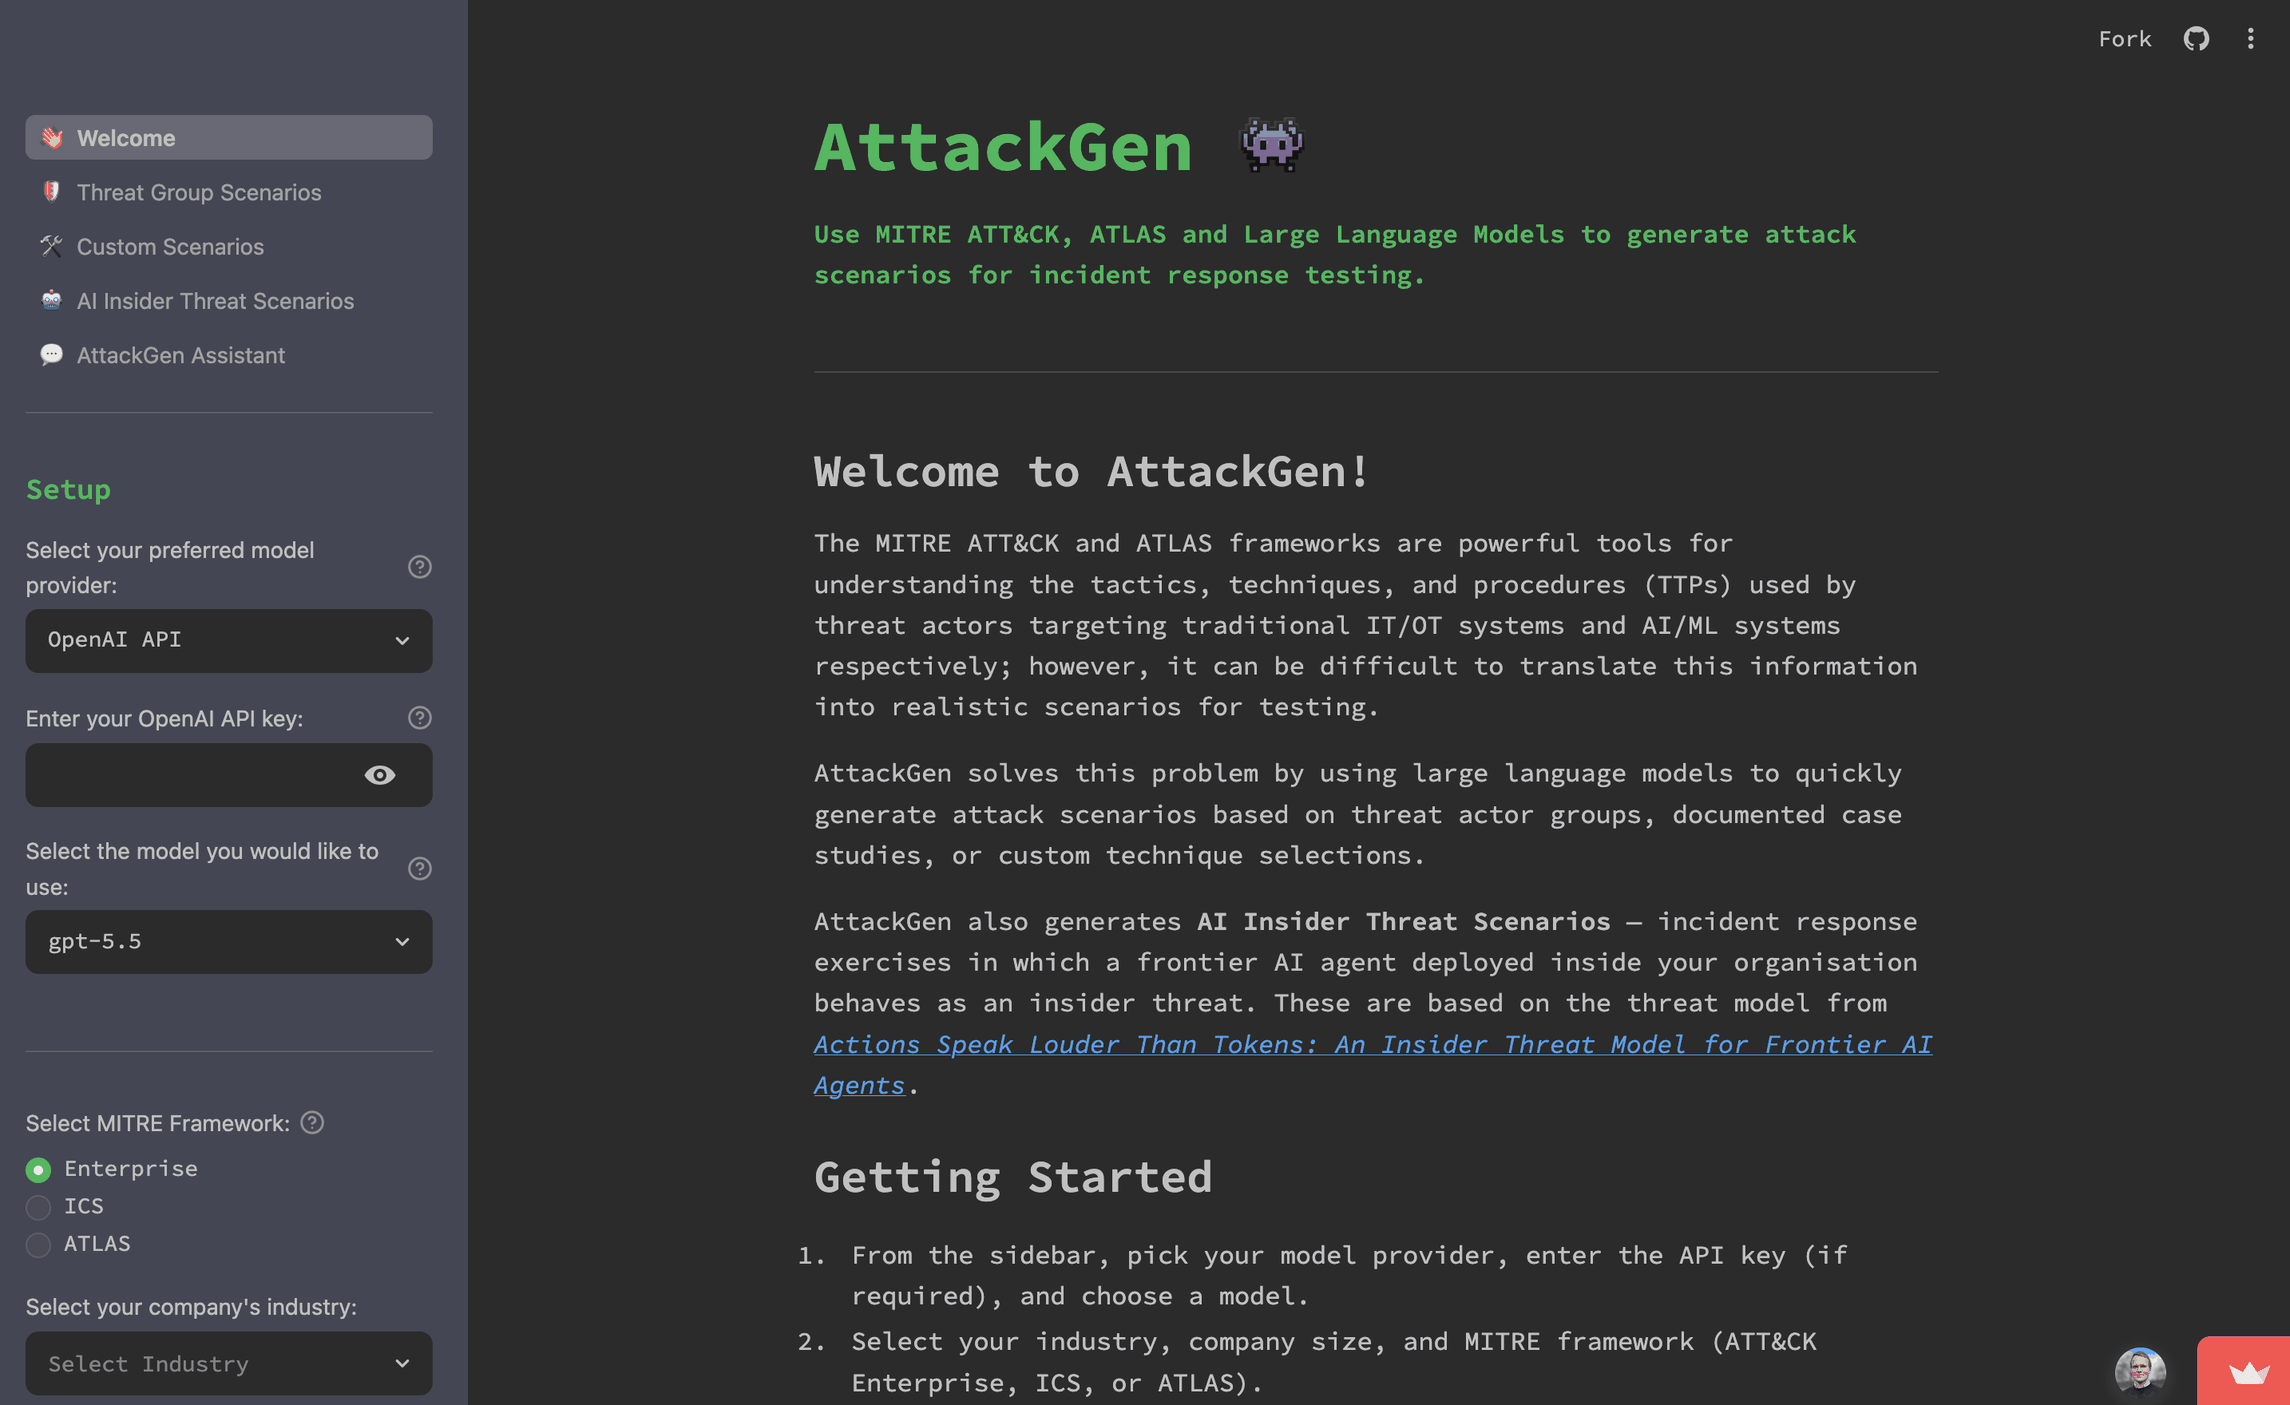 mrwadams/attackgen
AttackGen은 대규모 언어 모델의 강력한 기능과 포괄적인 MITRE ATT&CK 프레임워크를 활용하는 사이버 보안 침해 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹과 조직의 세부 정보를 기반으로 맞춤형 침해 대응 시나리오를 생성합니다.
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 gallopsled/pwntools
CTF 프레임워크 및 익스플로잇 개발 라이브러리
 cure53/dompurify
DOMPurify - HTML, MathML 및 SVG를 위한 DOM 전용, 초고속, 매우 관대한 XSS 새니타이저. DOMPurify는 안전한 기본 설정으로 작동하지만, 다양한 구성 옵션과 훅을 제공합니다. 데모:
 nomi-sec/cve-easy-list
👀CVE 간단한 목록
 owasp/mastg
모바일 앱 보안 테스트, 리버스 엔지니어링 및 정적, 동적, 암호화 분석을 통해 MASVS/MASWE 취약점을 검증하기 위한 포괄적인 OWASP 가이드입니다.
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 dougburks/so-crates
SO-CRATES: Security Onion Containerized Rapid Analysis of Threats, Evil, and Sus!
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 zephyrproject-rtos/zephyr
Zephyr 프로젝트의 기본 Git 저장소. Zephyr는 여러 하드웨어 아키텍처를 위한 차세대, 확장 가능, 최적화, 보안 RTOS입니다.









