
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천

 fkie-cad/sandroid_dexray-intercept
암호화, 파일 시스템, 데이터베이스, 네트워크 통신 및 프로세스 작업 전반에 걸쳐 애플리케이션 동작에 후킹하여 포괄적인 런타임 프로필을 생성하는 Android 멀웨어 분석 도구입니다.
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Next.js / React Server Components (RSC) 원격 코드 실행 취약점(CVE-2025-55182 및 CVE-2025-66478)을 탐지하는 Burp Suite 확장 프로그램.
 aliclub0x00/cve-2025-55182-poc-nextjs
NextJS RCE를 통해 리버스 셸을 구축하는 작업 개념 증명. [React2Shell]
 fatmike-gh/mcpdebugger
Windows 실행 파일(x86 및 x64)을 위한 MCP 디버거 서버입니다. 디버기(debuggee)의 정적/동적 분석 및 메모리 검사를 위한 MCP 도구로 디버거 기능을 깔끔한 인터페이스를 통해 제공합니다.
 h1nayoshi/smalien
안드로이드 애플리케이션을 위한 정보 흐름 분석 도구
 gmh5225/frida-il2cpp-datacollector
Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
 top-celestial-company-ltd/dros-vep-lite
오픈소스, 100% 재현 가능한 AI 에이전트 런타임 보안 벤치마크 및 샌드박스 환경 (RFC-010 초안 프로토콜).
 koadt/poc-cve-2025-55182
이 저장소는 CVE-2025-55182의 POC를 포함합니다. 이는 React Server Components에 영향을 미치는 치명적인 (CVSS 점수 10.0) 인증 전 원격 코드 실행 취약점으로, React2Shell로도 알려져 있습니다.
 trailofbits/not-slithering-anywhere
우리의 Not Go-ing Anywhere 취약 애플리케이션의 Python 버전
 ejfkdev/dae
Config 기반 Dart AOT 스냅샷 분석기로, IDA, radare2, Frida용 blutter 호환 심볼과 구조체를 내보내고, Dart SDK 없이 함수를 dart-analyze-clean Dart로 디컴파일합니다.
 veridiff/veridiff
네이티브 코드를 위한 동적 분기 발산 탐지기 -- 두 개의 Frida 실행을 추적하여 정확히 어느 명령어에서 발산하는지 찾아냅니다.
 cspf-founder/api-scanner-docker
REST 및 SOAP API를 OpenAPI/Swagger 스펙 및 WSDL 파일을 사용하여 취약점을 스캔하는 자동화된 API 보안 테스트 도구입니다. OWASP ZAP, MariaDB, MongoDB와 함께 전체 스택을 배포합니다.
 rakutentech/jndi-ldap-test-server
Java에서 JNDI+LDAP 주입 공격, 특히 CVE-2021-44228에 대한 취약성을 테스트하기 위한 최소한의 LDAP 서버입니다.
 giovannigatti/cve-bench
AI 에이전트가 실제 보안 취약점을 수정하는 성능을 평가하기 위한 벤치마크입니다.
 sunghoojung/reverse-engineering-browser
로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
 fuzzingbrain/fuzzingbrain-bench
LLM 기반 버그 발견을 위한 벤치마크: 43개 오픈소스 프로젝트(C/C++/Java)에 걸친 77개 챌린지.
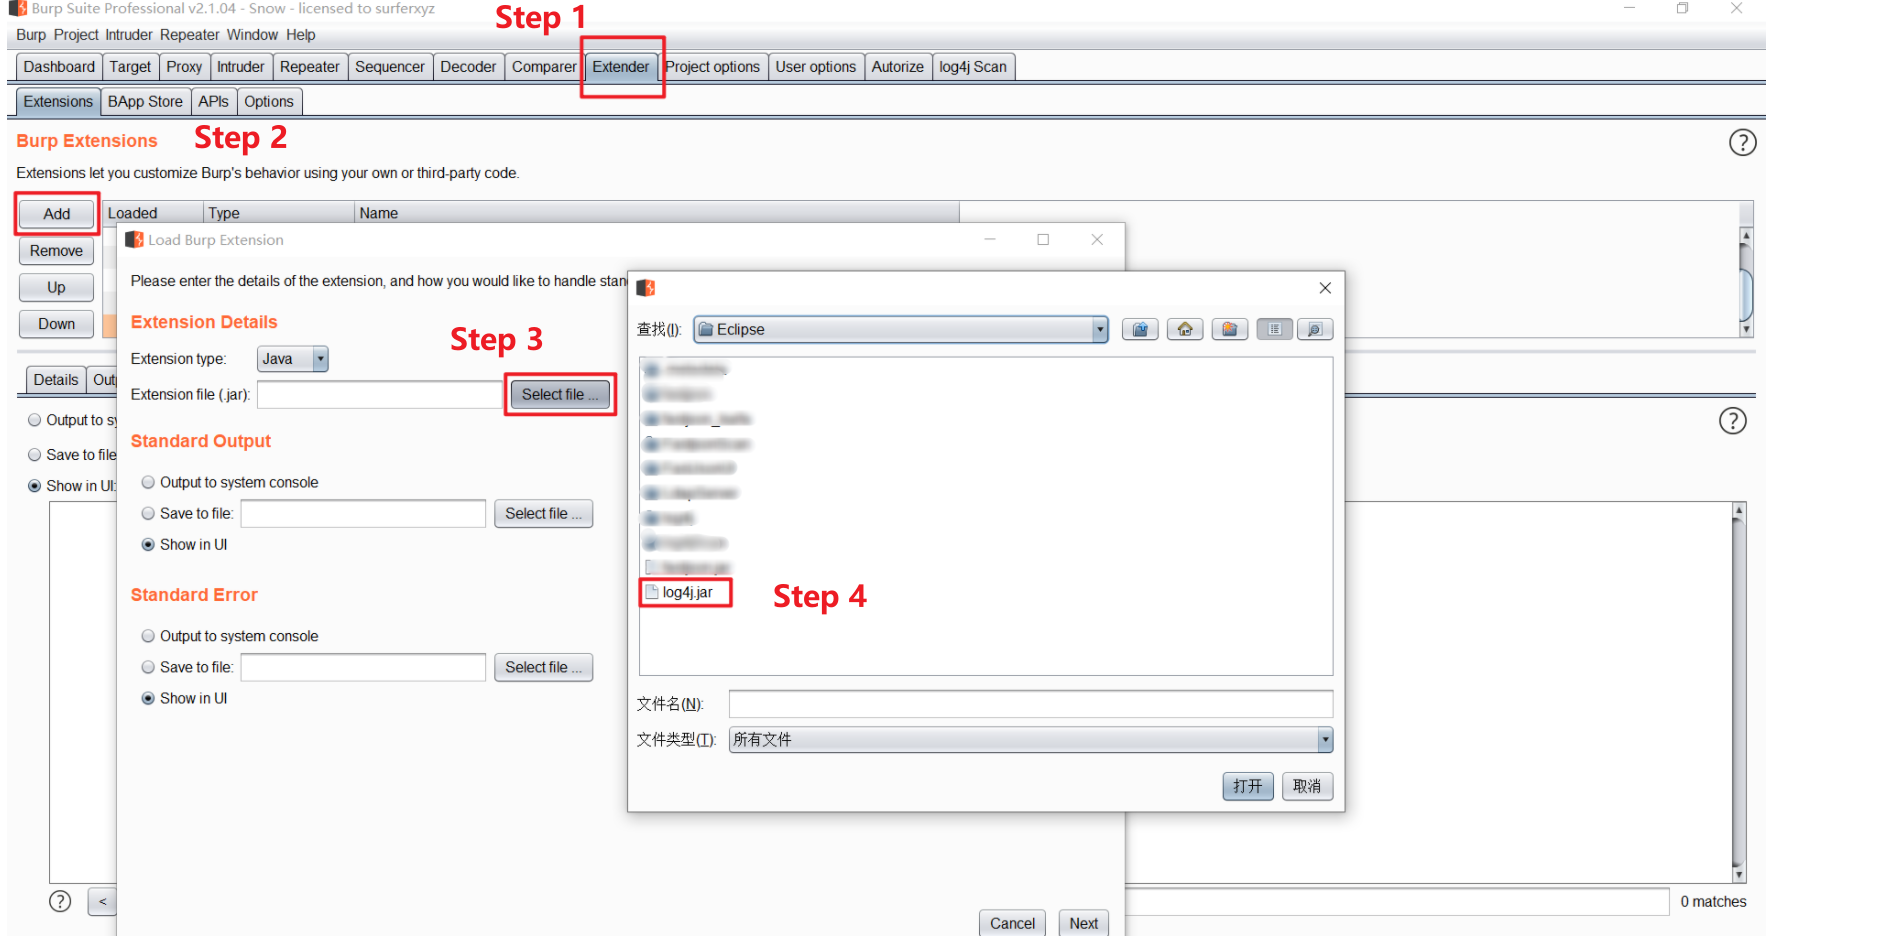 snow0715/log4j-scan-burpsuite
Log4j 취약점(CVE-2021-44228) 탐지용 Burpsuite 플러그인
 werew/qsynth-artifacts
QSynth를 위한 벤치마크 데이터셋 및 합성 아티팩트로, Tigress로 난독화된 C 함수, x86_64 바이너리, 실행 트레이스, 정답 데이터, 그리고 합성된 AST 결과를 포함합니다.








