#1
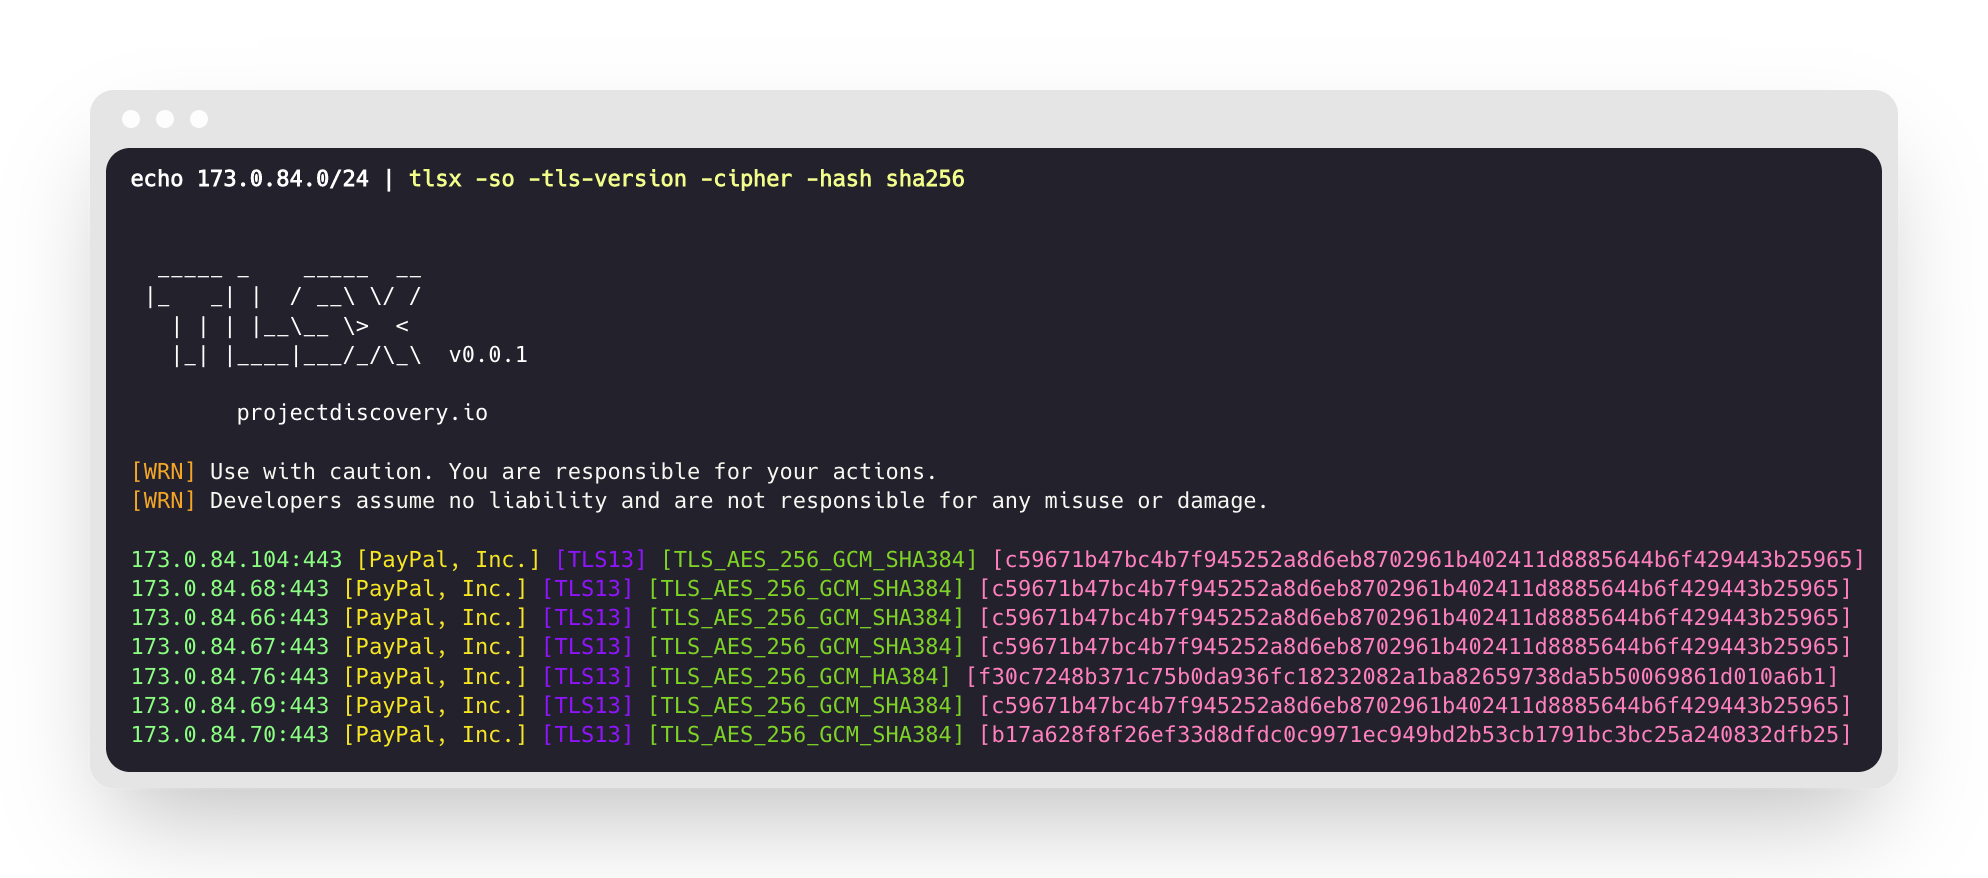
 projectdiscovery/tlsx
TLS 기반 데이터 수집에 중점을 둔 빠르고 구성 가능한 TLS 그래버.
 lc/gau
AlienVault의 Open Threat Exchange, Wayback Machine 및 Common Crawl에서 알려진 URL을 추출합니다.

 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 darkoperator/dnsrecon
DNS 열거 스크립트
 zarcolio/sitedorks
Google/Bing/Ecosia/DuckDuckGo/Yandex/Yahoo에서 검색어(dork)를 기본 사이트 세트, 버그 바운티 프로그램 또는 사용자 정의 컬렉션으로 검색합니다.
 clickswave/limeyard
라우팅 가능한 DNS 환경과 대상별 기계 판독 가능 정답 키를 갖춘 의도적으로 취약한 Docker 실습 환경으로, 스캐너의 정밀도, 재현율, 범위를 로컬에서 채점합니다.
 ankhcorp/nuke.sh
Bash 기반 수동 정찰 + 공격 표면 매핑 스크립트로, 공용 API와 기본 Linux 도구(curl, dig, openssl, nmap, python3)만 사용합니다.
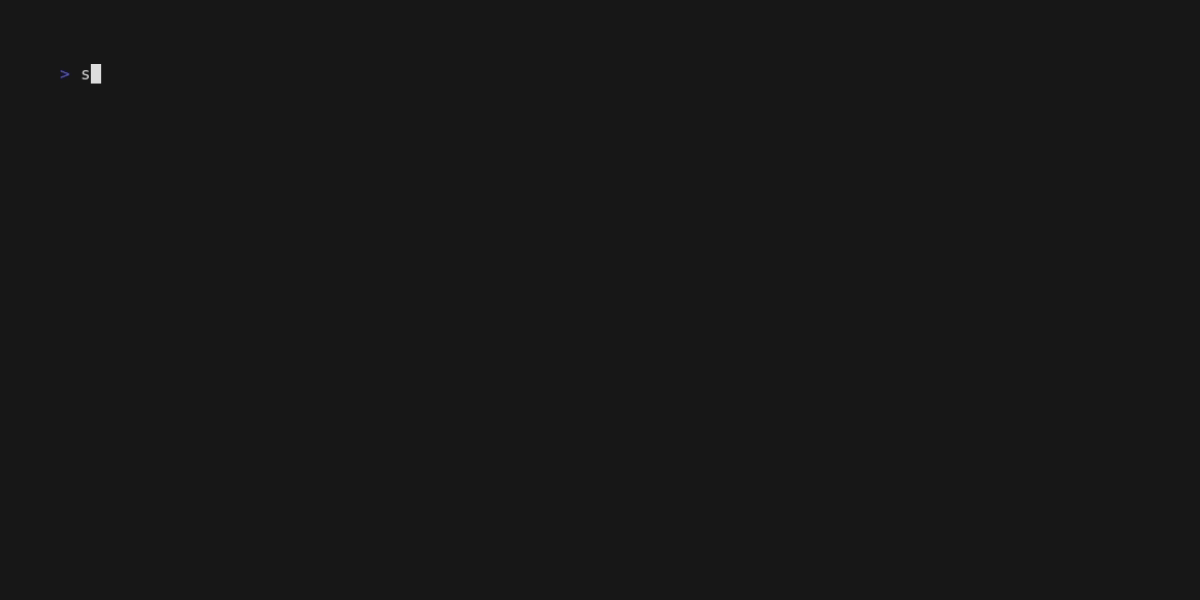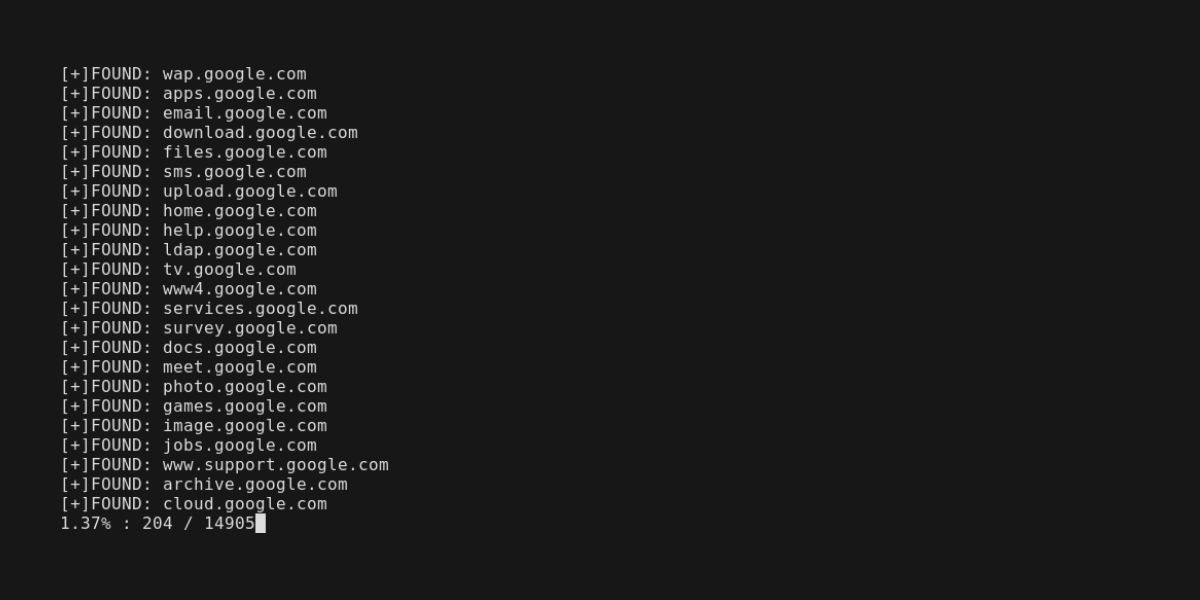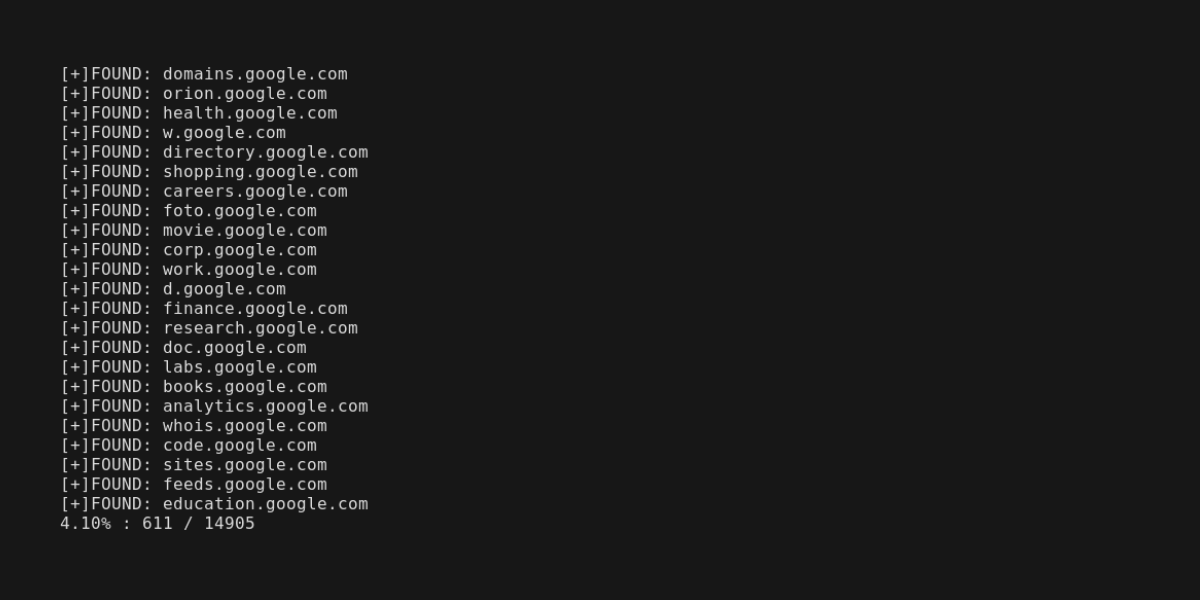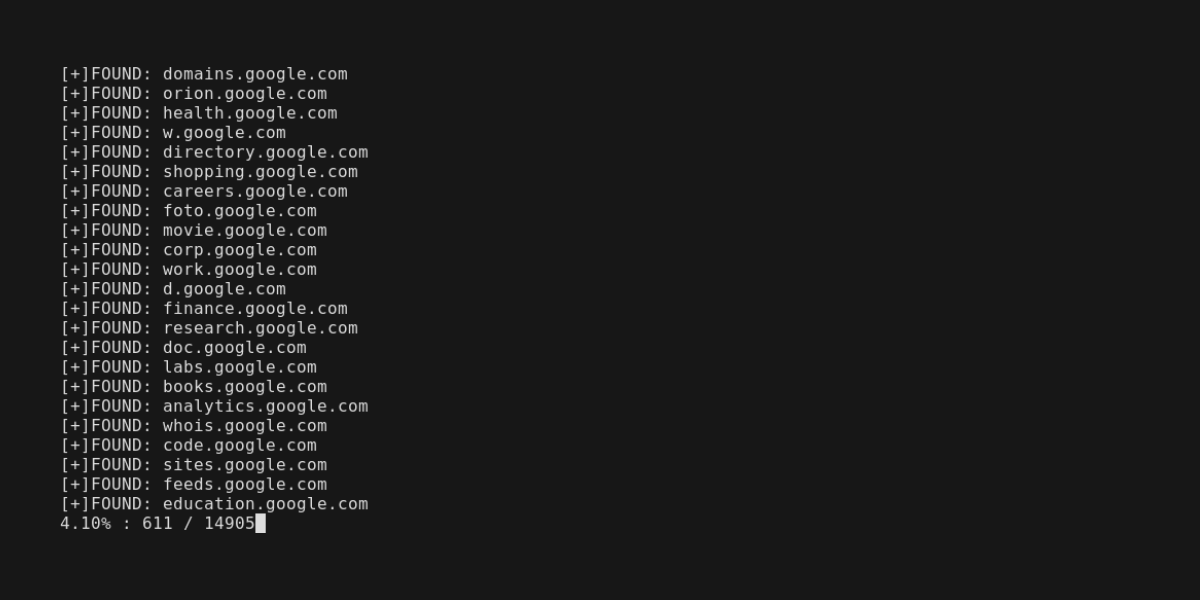 edoardottt/scilla
정보 수집 도구 - DNS / 서브도메인 / 포트 / 디렉터리 열거
 hilmiazizi/oorecon
공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
 aarocy/recon-scan
Recon-Scan: AI 기반 보안 분석을 갖춘 오픈 소스 수동 정찰. 제로 터치, 개발자 우선, 개인 정보 보호 중심.
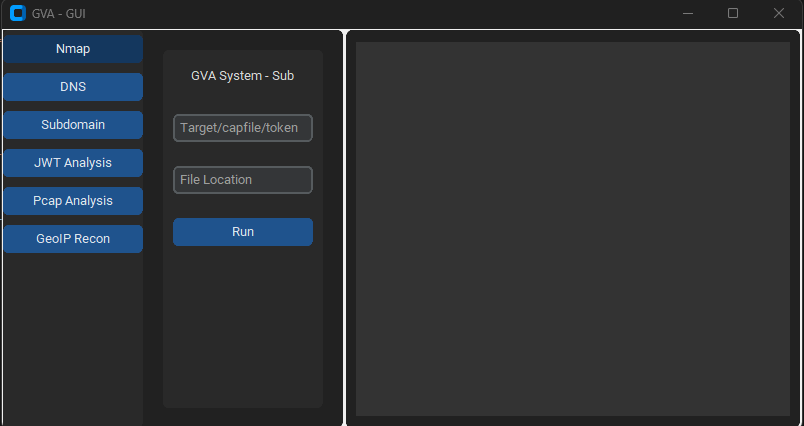 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, Llama2, Python-Nmap, DNS Recon, PCAP 및 JWT 재구성 모듈을 사용하며, GPT3 모델을 이용하여 Nmap 스캔 데이터와 DNS 스캔 정보를 기반으로 취약점 보고서를 생성합니다. 또한 상당한 규모의…
 deadshot0x7/007-thebond
이 스크립트는 피해자나 친구에 대한 정보를 수집하는 데 도움을 줄 것입니다.
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
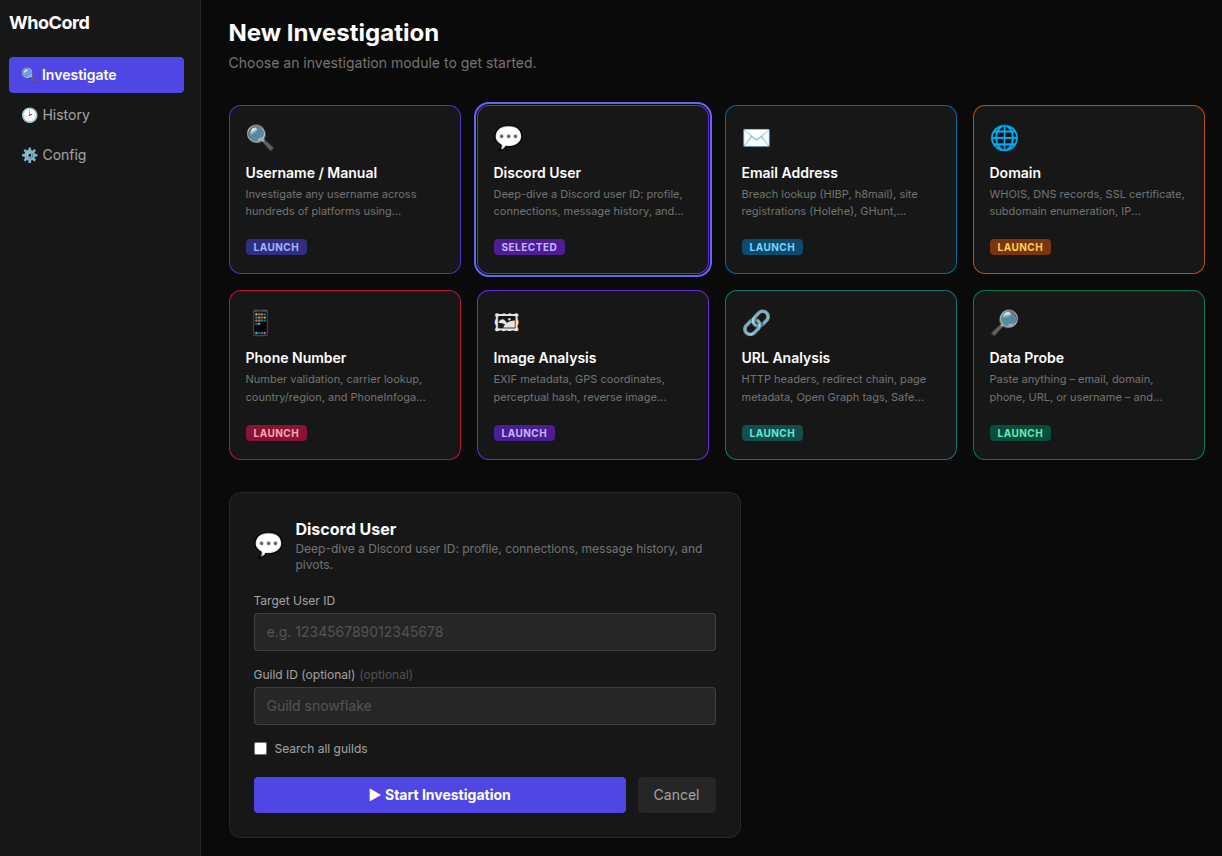 siv-nick/whocord
상호 길드 간 Discord 링크를 스캔하여 프로필을 추출하고, 700개 이상의 사이트를 상호 참조하며, 30개 이상의 도구로 사용자 이름을 검색하고, AI 기반 보고서를 생성합니다.
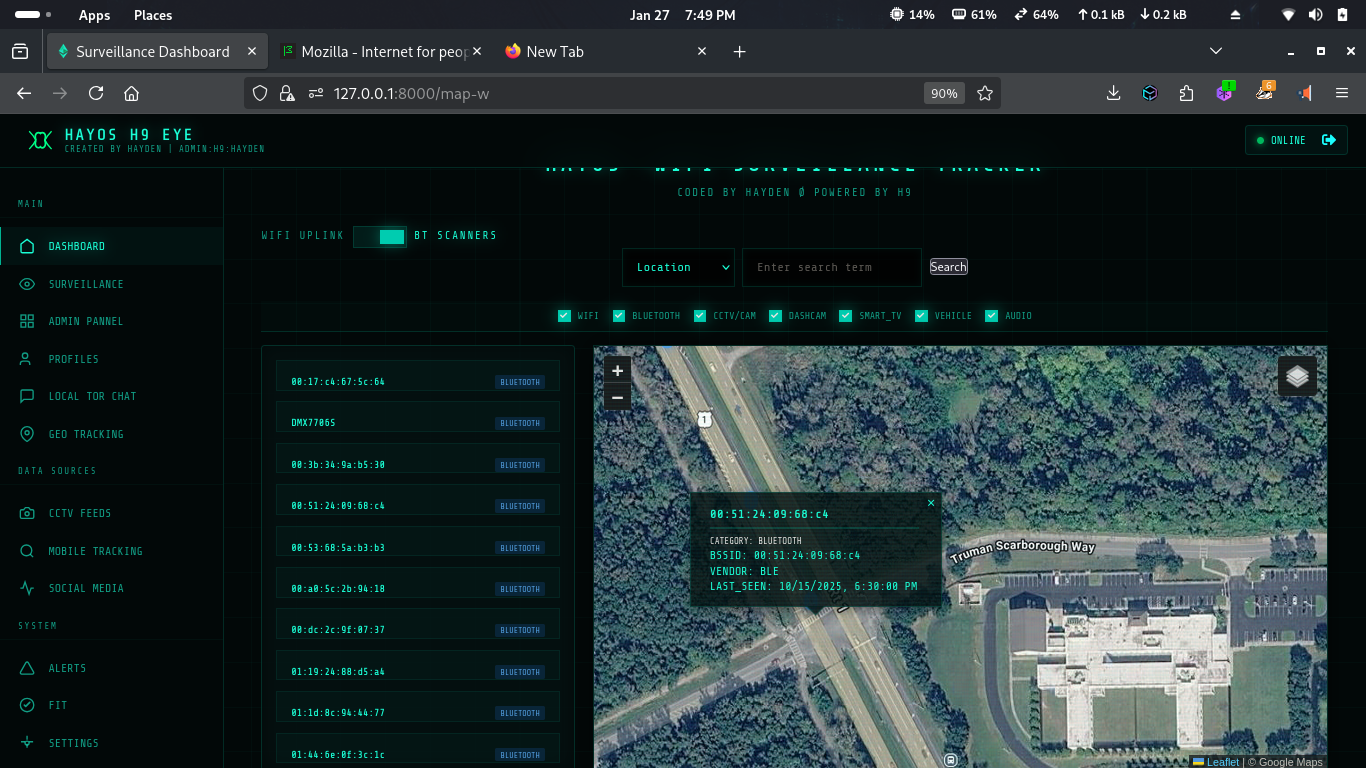 h9zdev/wiretapper
Wi-Fi, Bluetooth, CCTV, IoT 장치 및 기지국을 무선 신호 인텔리전스를 사용하여 감지하고 매핑하는 수동 무선 OSINT 플랫폼으로, 상황 인식을 제공합니다.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.