#1
Tools for discovering subdomains and DNS records associated with target domains.
Kitploit 추천

 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다

 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 ankhcorp/nuke.sh
Bash 기반 수동 정찰 + 공격 표면 매핑 스크립트로, 공용 API와 기본 Linux 도구(curl, dig, openssl, nmap, python3)만 사용합니다.
 rix4uni/wordlist
퍼징, DNS 열거, 파라미터 탐색, 기본 자격 증명을 위한 맞춤형 워드리스트 큐레이션 모음과 nuclei 기술 워드리스트용 Go 생성기.
 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.
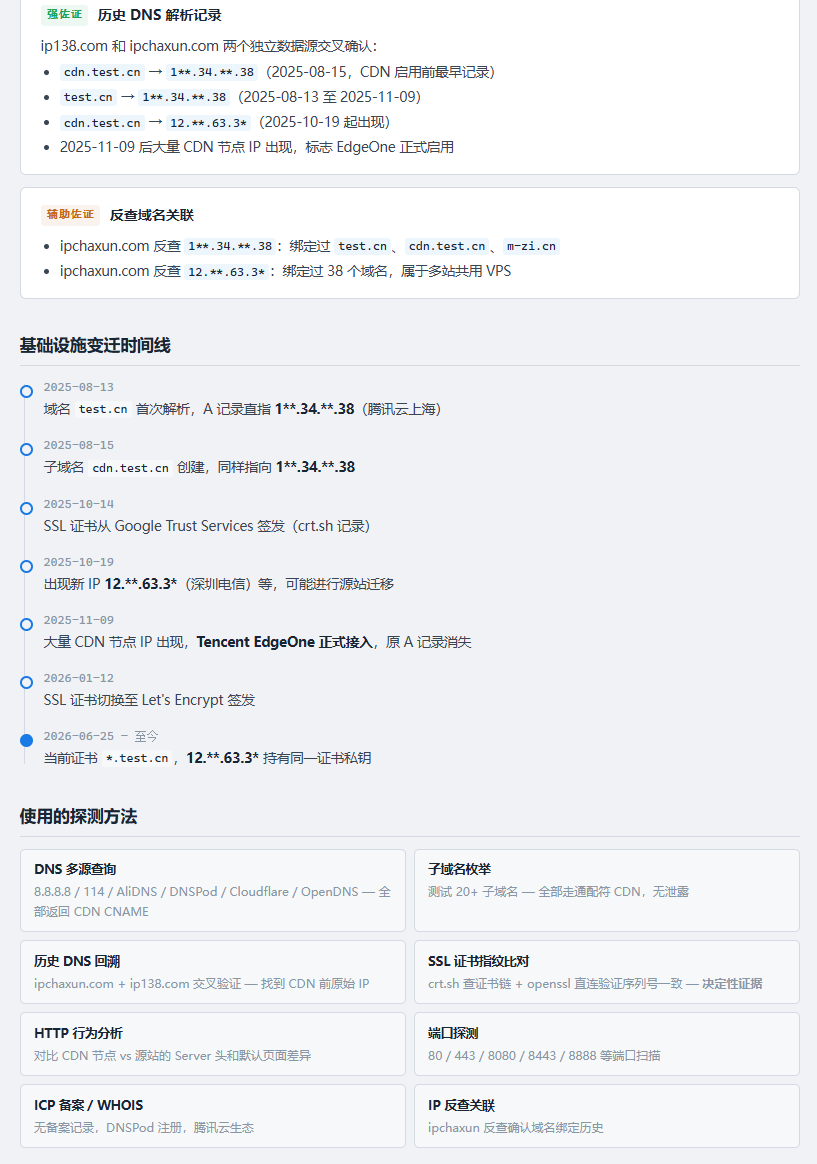 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.

 rthalley/dnspython
Python DNS 툴킷으로, 쿼리, 존 전송, 동적 업데이트, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS, DNS-over-QUIC를 지원하며 고수준 및 저수준 API를 제공합니다.
 clickswave/limeyard
라우팅 가능한 DNS 환경과 대상별 기계 판독 가능 정답 키를 갖춘 의도적으로 취약한 Docker 실습 환경으로, 스캐너의 정밀도, 재현율, 범위를 로컬에서 채점합니다.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 gmh5225/domain-enumeration-sicarius
서브도메인 열거를 위한 또 다른 도구, 약간의 마법이 곁들여진 🧙🏻♂️
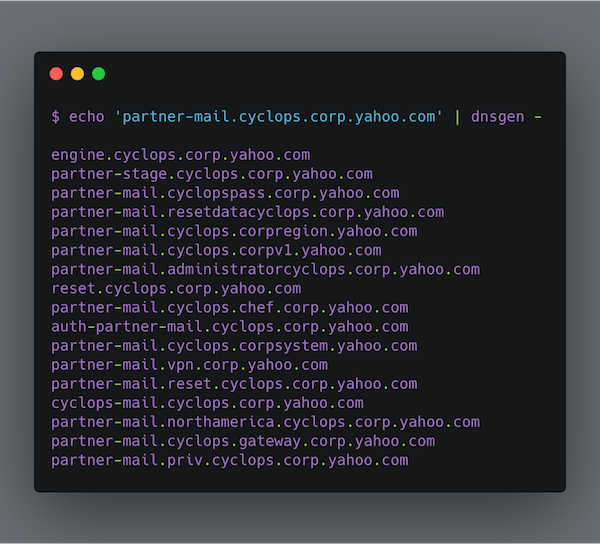 alephnullsk/dnsgen
서브도메인 열거 및 정찰(recon)을 위해 도메인 이름 변형(permutation)을 생성하며, 사용자 정의 워드리스트, 클라우드 패턴, 보안 평가를 위한 고속 모드(fast mode)를 지원합니다.
 wattocyber/vegadns
Rust 기반 DNS 열거 및 서브도메인 탐지 도구로, 정찰 및 침투 테스트 보안 평가를 위해 설계되었습니다.
 azmisyahrul/prismsec
AI 기반 모의 침투 테스트를 위해 nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap을 래핑하는 안전하고 모듈식 MCP 서버